
Organismo de estándares abiertos con impacto en la implementación a nivel mundial.
Gobernanza / IETF
IETF
El análisis de IETF abarca los desarrollos públicos que afectan a la infraestructura de Internet, a las decisiones de gobernanza, a los mercados de conectividad, a los flujos de capital digital y al riesgo operativo.
GlobalGobernanza de protocolosRiesgo de interoperabilidad

Proceso de protocolo y legitimidad de estándares.
Brecha entre especificación e implementación en proveedores y operadores.
Los cambios importantes en los estándares suelen afectar a los sistemas durante ciclos de 120 días o más.
Cobertura reciente
Titulares de IETF
503 artículos

IETF
AAuth Events: un aviso guardado puede llegar cuando ya no sirve
El primer borrador de AAuth Events propone un buzón siempre disponible para los agentes que no pueden recibir avisos directos. Su respuesta de aceptación confirma un depósito duradero, pero deja abierta la carrera entre la entrega final y la caducidad del evento.

IETF
El padre reconoció la frontera sin fingir que podía cruzarla
La propuesta de una «zone cut to nowhere» permite que el DNS público admita la existencia de una zona hija privada sin inventar servidores autoritativos accesibles desde Internet. Esa diferencia entre reconocer un límite y ofrecer un camino es pequeña en el fichero de zona, pero…

IETF
El límite de cada agente no es el límite de la cuenta
Un borrador exploratorio de AAuth plantea topes de gasto exigibles por token. Su punto más delicado aparece cuando se emiten varios a la vez: cumplir cada autorización no equivale a respetar el presupuesto total que la persona pretendía mantener.
IETF
El servidor dejó de enviar la escalera; el resolver heredó la obligación
SigTag reduce una respuesta DNSSEC poscuántica cuando el cliente declara que ya conserva la Merkle Tree Ladder firmada. El ahorro no elimina la prueba: la desplaza al estado local del resolver y obliga a demostrar qué guardó, bajo qué firmante y cómo recupera la firma completa si…

IETF
La firma puede comprobarse y la prueba seguir sin ser admisible
Una nueva revisión de un borrador individual sobre acciones de agentes obliga a distinguir entre la integridad de un justificante y la confianza que cada operador deposita en él. Es una diferencia de gobierno operativo, no una disputa semántica sobre la palabra «válido».

IETF
El certificado se hizo más pequeño; la decisión de confianza no
El resumen de inteligencia de El certificado se hizo más pequeño; la decisión de confianza no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para…
IETF
Un intermediario puede desaparecer sin cambiar la petición
La huella de un mensaje describe sus cambios, no necesariamente a todos los sistemas por los que pasó. Una revisión de una propuesta WIMSE intenta cerrar esa diferencia para los intermediarios que reenvían sin modificar.

IETF
Una actualización SUIT puede llegar a un dispositivo que no conoce su orden
El borrador más reciente sobre gestión de actualizaciones SUIT desplaza una comprobación crucial al despliegue concreto: antes de enviar un manifiesto, alguien tiene que saber si los receptores admiten las extensiones opcionales que este necesita. La firma no resuelve esa…
IETF
El número seguía en el certificado; la llamada aún no tenía veredicto
El valor de `TNQuery` consiste en impedir que la palabra «válido» se extienda más de lo que permite la evidencia. La respuesta puede confirmar el alcance actual de un certificado para un número concreto. No conoce a la persona que habla ni puede decidir por qué una red debe…

IETF
Un ensayo de escala SR no es una medición del rendimiento ECMP
«Funcionó con muchas políticas» es una observación útil, pero no responde cuántos paquetes puede mover un equipo por rutas paralelas. El borrador BMWG revisado el 22 de septiembre obliga a leer con cuidado esa diferencia antes de convertir una prueba de laboratorio en argumento…

IETF
LAKE elimina del borrador AuthKEM una vía rápida que exponía la identidad
En un intercambio criptográfico, ahorrar un mensaje puede trasladar el coste a la privacidad. La revisión del 28 de septiembre de AuthKEM ya no contempla la variante de cuatro mensajes que enviaba a la vista el identificador de credencial del iniciador; mantiene un recorrido…
IETF
El servidor marcó el archivo como no almacenable en caché. El cliente aún tenía que obedecer
NFSv4.2 incorporará una forma estándar de advertir que los datos de un archivo no deberían permanecer en la caché del cliente. La señal resulta útil porque no finge ser más de lo que es: una instrucción cuyo cumplimiento todavía debe demostrarse.

IETF
Una revisión del mejor camino BGP pregunta qué ocurre cuando falla la comprobación de reenvío
La tabla de rutas puede dar por alcanzable el siguiente salto mientras el mecanismo que transportará los paquetes no funciona. Una revisión temprana del IETF sostiene que la propuesta para cerrar esa brecha aún no define con precisión ni la prueba ni su efecto sobre la elección…
IETF
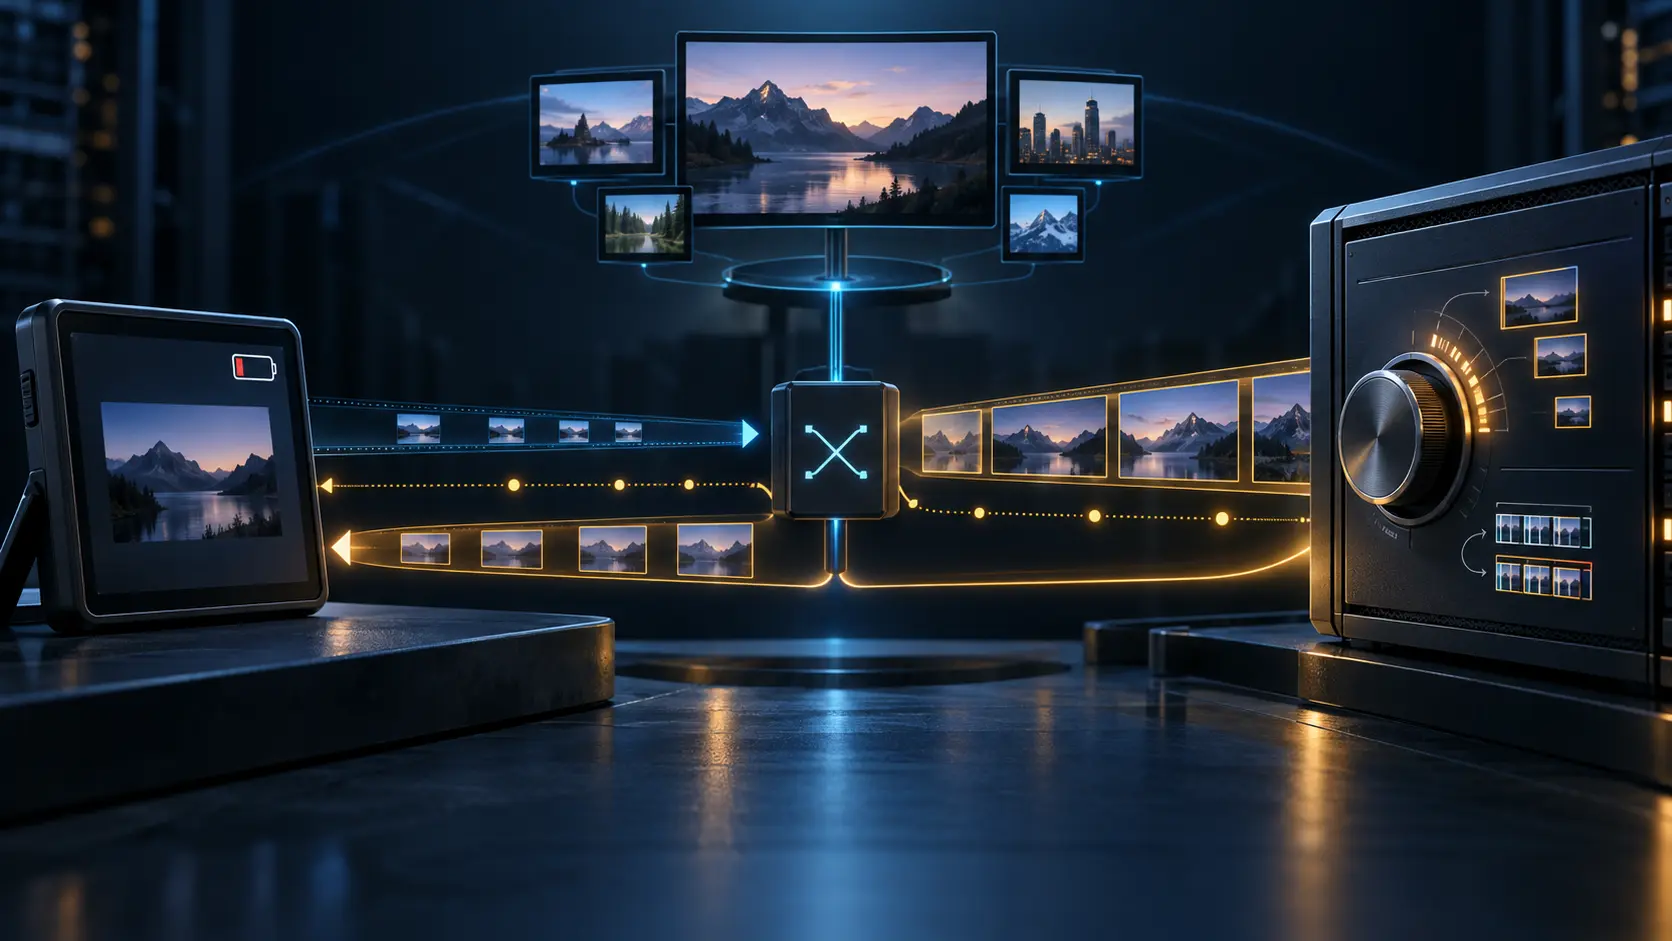
La batería es del receptor; la decisión sobre la imagen sigue en el emisor
Un portátil que intenta llegar al final de una videollamada y una sala que necesita leer planos en una pantalla grande pueden pedir cosas incompatibles al mismo flujo. El nuevo intercambio RTCP hace visible esa disputa: el receptor propone una resolución, el emisor notifica la…

IETF
El nuevo HPKE no sustituye por sí solo los modos Auth que aún describe RFC 9180
La propuesta que llegó a la votación del IESG conserva las funciones compartidas con la norma anterior, pero deja fuera dos modos de autenticación del emisor. Una aplicación que los use necesita una decisión propia de compatibilidad.

IETF
El dispositivo demostró su clave. El certificado no demuestra que siga sano
La extensión de atestación de dispositivos para ACME puede unir una solicitud de certificado con una máquina o un módulo criptográfico concreto. Ese comprobante describe la emisión. No certifica de forma continua la salud, la custodia ni cada uso posterior de la clave.
IETF
El filtro de direcciones de origen necesita noticias del otro lado
La última consulta del IETF sobre SAVNET no anuncia un dispositivo nuevo. Expone una asimetría operativa: quien decide si un paquete entra puede no ser quien primero descubre que la decisión fue equivocada.
IETF
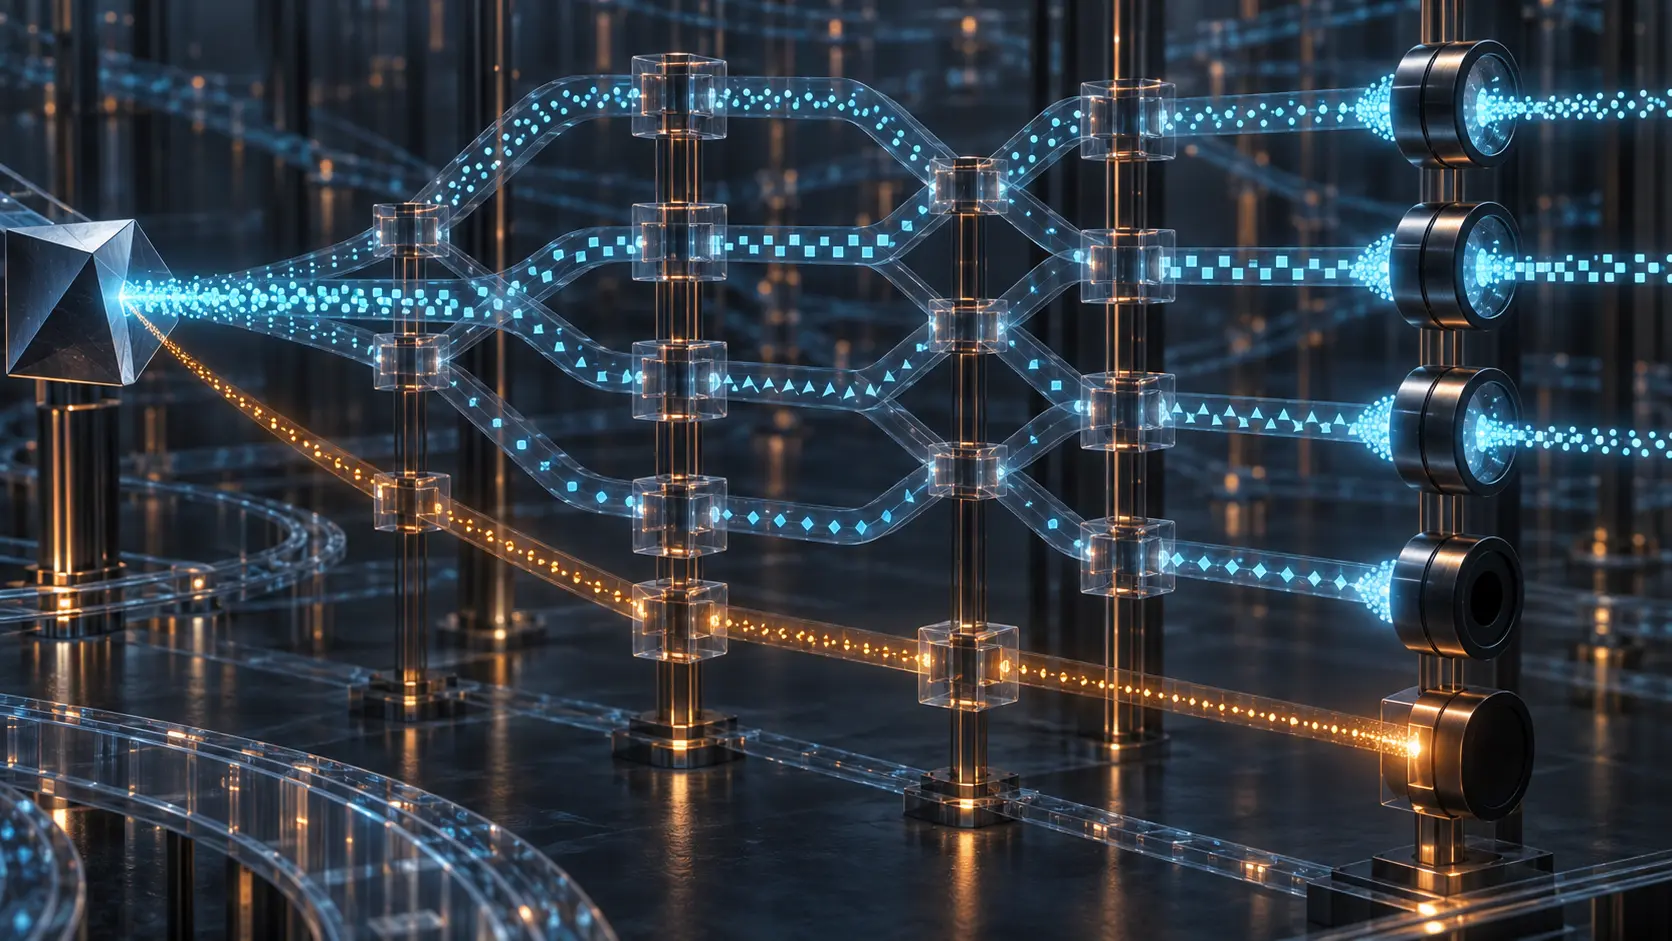
BIER Ping dio por bueno el reenvío. Una salida ausente aún podía ocultarse en el BitString
El 21 de septiembre de 2026, la IESG aprobó BIER Ping como Proposed Standard. La noticia no convierte un “éxito” en prueba total: si la consulta nombra varias salidas, la respuesta de una no rinde cuentas por las demás.

IETF
La última clave de RSVP puede seguir en uso después de caducar
Un plazo fijado en la configuración parece una línea roja hasta que llega sin relevo. El borrador de autenticación RSVP que examina TEAS conserva una salida para ese caso: mantener la verificación criptográfica con la última asociación conocida, mientras la red se enfrenta a una…

IETF
Un certificado C509 más pequeño exige saber qué bytes se firmaron
Reducir el tamaño de un certificado facilita su transporte, pero también obliga a describir con precisión el objeto que verifica cada extremo. La nueva versión del borrador C509 se ocupa de esa frontera, no de conceder confianza por compresión.
Desbloqueo para miembros
Análisis de perfil reservado
Inicia sesión para desbloquear los informes completos de perfil y las secciones de análisis en profundidad.
Informe de Strategic Circle
Únete para desbloquear informes estratégicos después de iniciar sesión.
Únete a Strategic CircleInforme de Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance