Resumen
- Publicada en octubre de 2026 como Proposed Standard, RFC 10065 amplía el modelo YANG de ACL del IETF con coincidencias por grupos de terminales y reglas activas durante un periodo o una recurrencia.
- Su atributo RADIUS
User-Access-Group-IDda un lugar definido al grupo de un usuario autenticado. Vincular ese identificador con campos de paquetes o con la aplicación en los equipos sigue siendo trabajo de cada despliegue.
La regla puede tener horario de oficina
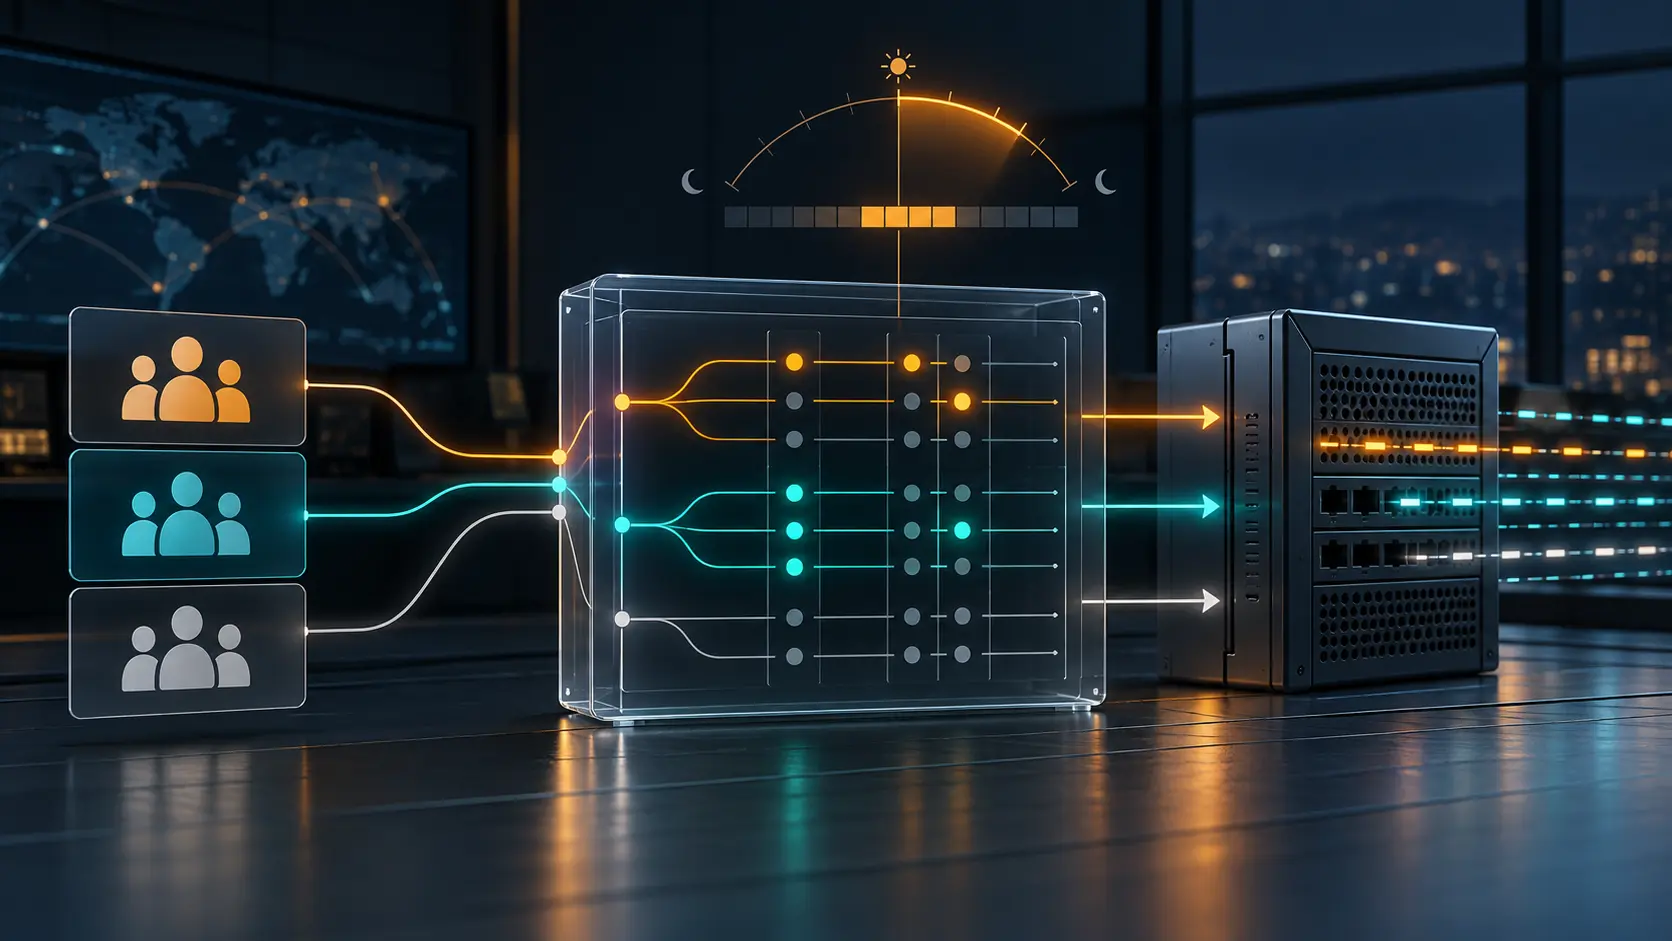
Imaginemos una cuenta de mantenimiento que solo deba acceder a una subred de gestión durante una ventana de servicio de 90 minutos. Una lista de control de acceso común compara direcciones y puertos; RFC 10065 añade una forma de expresar a qué grupo de terminales pertenece alguien y cuándo entra en vigor una regla. Puede cubrir un periodo fijo o repetirse según una pauta. Si no se configura el horario, la regla se aplica de inmediato y de forma permanente.
Ese último valor por defecto es la clase de línea pequeña que sale cara cuando se copia en una plantilla. Una condición horaria solo controla el acceso si llega hasta el equipo que debe aplicarla.
RFC 10065 amplía el modelo del IETF para las listas de control de acceso. Su módulo User-group-based Control List permite comparar el identificador de un grupo de origen o de destino y asociar una fecha y hora a una entrada. Las dos formas de horario reutilizan RFC 9922: un periodo o una recurrencia. El modelo común también admite un identificador de zona horaria cuando hace falta.
Para el acceso de personas, el documento define User-Access-Group-ID, el atributo RADIUS 241.12. Tras autenticar al usuario, un servidor RADIUS puede devolver uno o más identificadores de grupo en un Access-Accept. Un Access-Request puede incluir el atributo como preferencia, pero el servidor no tiene que aceptarla. Así, la petición de inicio de sesión no elige por sí sola sus permisos.
La cadena es más larga que la etiqueta
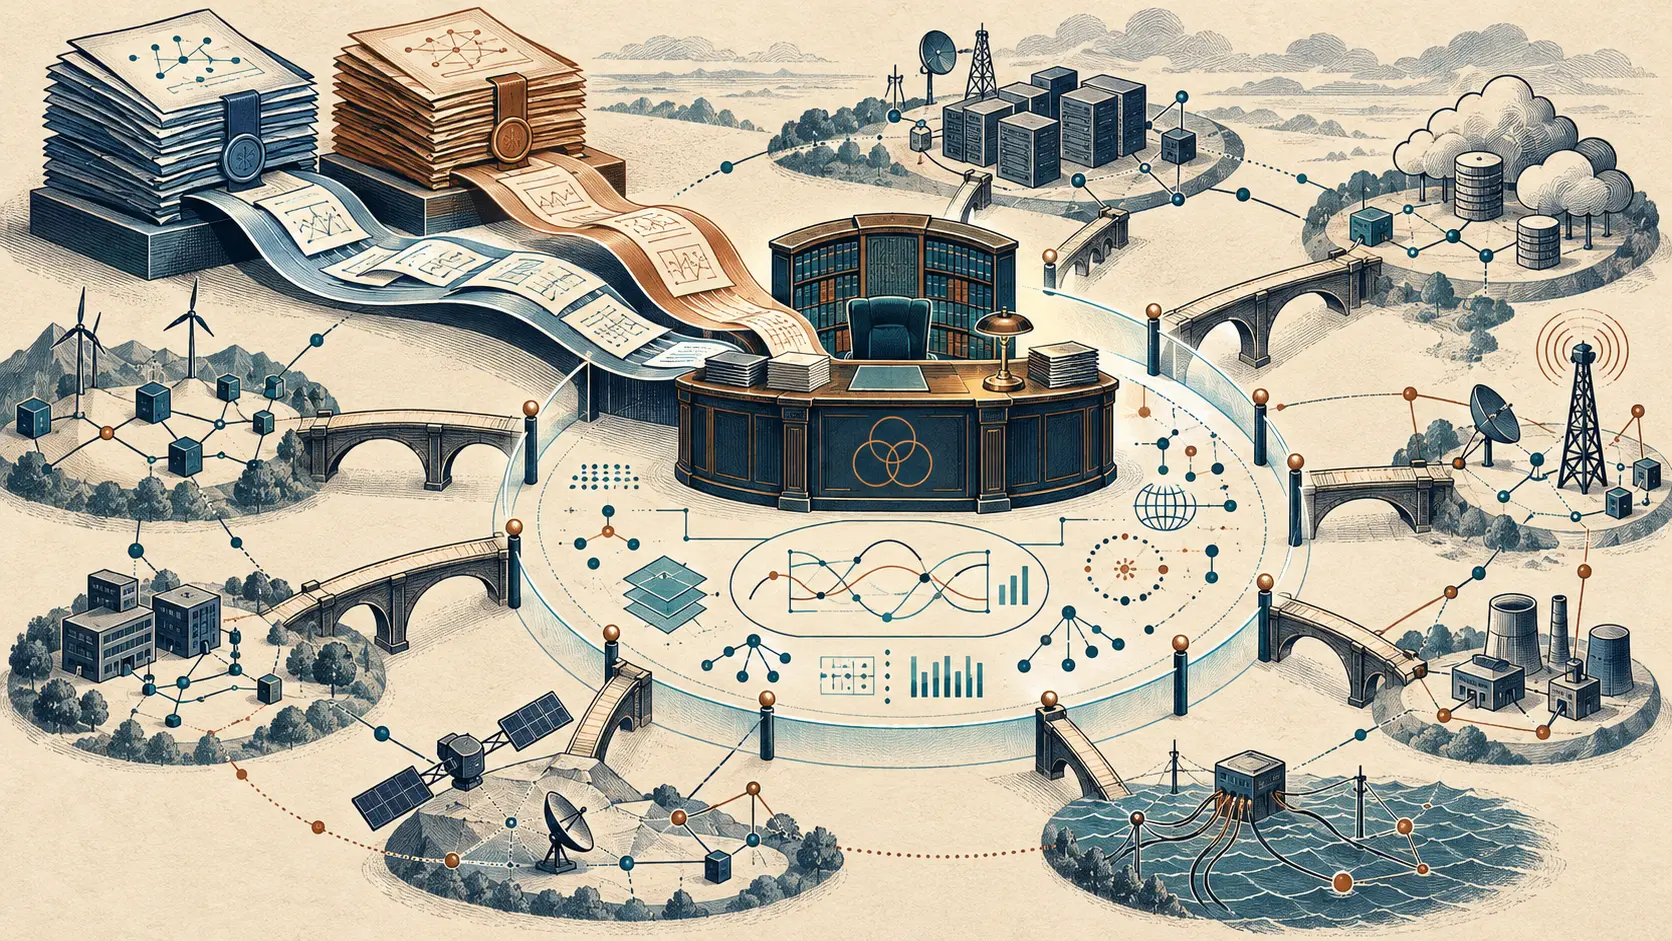
Entre el inicio de sesión y el paquete hay varias decisiones. Una persona se autentica ante un Network Access Server; el servidor de autenticación, autorización y contabilidad le asigna un grupo; luego un controlador o un equipo de aplicación debe relacionar ese grupo con el tráfico que ve. RFC 10065 describe dos vías generales. Un controlador puede traducir el grupo a campos del paquete —por ejemplo, una dirección IP o una quíntupla— e instalar reglas ACL conocidas en los puntos de aplicación. También puede hacerlo directamente el equipo, si su software o hardware admite la función.
El estándar no define la correspondencia entre el grupo y los campos del paquete ni el aviso exacto que la comunica al controlador. Pide expresamente a los operadores que comprueben la coherencia de las correspondencias cuando conviven varios mecanismos. El grupo de un usuario también puede cambiar si cambian los atributos utilizados para clasificarlo. Una respuesta RADIUS correcta no fija una identidad para siempre.
La decisión tiene consecuencias operativas. Traducir en el controlador permite que equipos existentes sigan aplicando reglas por dirección, pero obliga a seguir los cambios de identidad, dirección y política. La coincidencia directa por grupo puede evitar actualizaciones frecuentes cuando cambia de lugar una persona o una carga de trabajo; exige equipos capaces y puede afectar al rendimiento del reenvío. RFC 10065 advierte que algunos dispositivos necesitarán actualizaciones de software o hardware. No ofrece cifras de adopción ni mediciones de rendimiento.
El campo horario abre otra frontera de gestión. RFC 10065 advierte que un usuario sin autorización podría alterar la pertenencia a grupos, los criterios de coincidencia o el propio horario. Leerlo puede revelar cuándo está activa una regla. Un reloj junto a una ACL ayuda; un reloj cuyos ajustes nadie controla se convierte en otra puerta de acceso.
La siguiente prueba útil sería una declaración del dispositivo o controlador sobre las funciones de grupo y horario admitidas, seguida de una traza que muestre el grupo devuelto, la regla instalada y su estado al empezar y terminar la ventana. Hasta entonces, RFC 10065 da un vocabulario común para las políticas de grupo con horario. La correspondencia y la aplicación siguen en los sistemas que opera cada proveedor de red.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para el Círculo Estratégico
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance