
Señales de continuidad política, legitimidad y rendición de cuentas en instituciones de gobernanza de Internet.
Gobernanza
Gobernanza
La inteligencia de gobernanza hace un seguimiento de las instituciones, los procesos de políticas, los organismos de normalización, las operaciones de los registros, las disputas de rendición de cuentas y las comunidades de operadores que configuran cómo se gobierna Internet y se mantiene operativa.
Vigilancia RIRExpedienteSociedad de recursos numéricosICANNIETFHistoria de InternetGrupos de operadores de red

Vigilancia RIR, Expediente, Sociedad de recursos numéricos, ICANN, IETF, Historia de Internet y sesiones NOG.
La cobertura prioriza la evidencia de implementación y el comportamiento institucional sobre las posturas declarativas.
Cobertura reciente
Titulares de Gobernanza
8172 artículos
Expediente
El inventario encontró el algoritmo; no migró el sistema: RFC 9958 y la agilidad criptográfica
Una organización puede conocer sus referencias criptográficas y seguir sin saber qué ruta protege una operación real. RFC 9958 convierte esa ignorancia en un trabajo de inventario; no convierte el inventario en autorización automática para declarar victoria.
Expediente
El borrador Profiles del W3C puede heredar conformidad. La capa de prueba sigue abierta
En una licitación, una afirmación de conformidad parece responder a una pregunta sencilla. En un grafo RDF, puede ser el resultado de recorrer dos relaciones. El borrador The Profiles Vocabulary del W3C permite inferir que un recurso conforme a un perfil también lo es con…
Historia de Internet
Funcionó con recursos de la NASA. No bastaba para Internet: RFC 1106 y RFC 1110
La prueba no mintió: el mecanismo había funcionado en el entorno observado. El error habría sido convertir ese resultado en una propiedad universal. RFC 1106 dejó constancia del experimento; RFC 1110 encontró el paquete retrasado que el experimento no había obligado a volver.

Expediente
El color llegó a PCEP. No llegó al servicio: RFC 9863
RFC 9863 permite que PCEP transporte un color para un camino de ingeniería de tráfico. El campo es útil para coordinar atributos de camino. No demuestra que un servicio se haya asignado, que la latencia sea baja ni que un resultado se haya producido.

Historias
El estudio IRR de RIPE separa el objeto de ruta del cono de clientes que RPKI no sustituye
El último análisis de RIPE Labs no ofrece una orden de abandonar el IRR. Ofrece algo más práctico: distingue entre la evidencia de prefijo-origen que puede reemplazarse bajo ciertas condiciones y la información de relaciones que aún sostiene la generación de filtros.
ICANN
En el debate de ICANN, un mismo recuento de abuso del DNS es límite inferior y superior
Un informe de Interisle situó 8.496.811 nombres creados en 2025 dentro de las listas de bloqueo que examinó y sostuvo que esa cifra era un mínimo. ICANN respondió que los dominios denunciados representan, como mucho, un máximo de los casos confirmados. La paradoja desaparece…

Historia de Internet
El índice no terminaba la búsqueda: RFC 1290 no había vuelto invisible la ruta
Un índice puede reducir la incertidumbre sin resolverla. En diciembre de 1991, RFC 1290 reunió caminos hacia información y repositorios de archivos cuando la cantidad de material ya hacía posible perder una vida entera navegando. Su observación más fértil no fue que existieran…

Expediente
El UUID quedó ordenado. El hecho no quedó probado: RFC 9562 y el límite entre el orden de un identificador y la evidencia temporal
Un comité de riesgos recibe una tabla exportada tras una interrupción. La primera columna es UUIDv7; basta ordenarla para que parezca que la historia se explica sola. El identificador menor está junto a «solicitud aprobada»; el mayor, junto a «cambio aplicado». Sin embargo, la…
Expediente
DNS recibió el aviso. El padre aún tenía que decidir: el límite de delegación de RFC 9859
RFC 9859 hace más rápida una comprobación de mantenimiento de delegación. No convierte un aviso en una decisión del lado padre ni una respuesta DNS en prueba de un cambio publicado.

Historia de Internet
Cambiar la ruta no era lo mismo que filtrar el paquete: RFC 1104
Una red puede anunciar un camino y aun así rechazar el paquete que intenta usarlo. Puede admitirlo sin concederle capacidad suficiente. Más tarde puede contar bytes sin resolver quién debe responder por ellos. RFC 1104 convirtió esa aparente contradicción en un mapa de controles…

Historia de Internet
Cerrar la admisión no era retirar el nodo: RFC 1289 y el estado SHUT
Un cambio de estado suele convertirse, al contarlo, en un desenlace: se cerró el nodo, se apagó el servicio, terminó el riesgo. RFC 1289 no permite esa compresión. En sus extensiones MIB para DECnet Phase IV, `SHUT` impedía nuevos enlaces lógicos pero conservaba los que ya…
IETF
Todd Herr y el «pass» de DMARC que no hacía seguro el mensaje
Una organización publica `p=reject`; otra recibe el correo. Entre ambas hay una frontera que el DNS no puede cruzar: quien controla la cola receptora sigue decidiendo. RFC 9989 protege esa frontera y otra igual de importante: autenticar el uso de un dominio no equivale a…

Expediente
El router reparó la ruta. No restauró el servicio: el límite local de RFC 9855
Un router puede desviar tráfico tras un fallo directo y no saber todavía si el servicio funciona para nadie. RFC 9855 define TI-LFA como una reparación local de Segment Routing en el Point of Local Repair. Recupera una condición de reenvío acotada durante la convergencia; no…

Expediente
El 10 % aleatorio de WCAG-EM no es el 10 % del producto
La cifra más fácil de citar de una metodología puede ser la que más necesita contexto. En WCAG-EM 2.0, el conjunto aleatorio equivale al 10 % de la muestra estructurada que ya construyó el evaluador. No equivale al 10 % de todas las páginas, pantallas o estados del producto. Si…
Expediente
El exportador midió demora. No autorizó el veredicto: RFC 9951
Una alerta llega con una etiqueta simple: el máximo de demora subió. El equipo de guardia pregunta de inmediato si debe desviar tráfico, abrir un caso con un proveedor o avisar a un cliente. Esas son preguntas razonables, pero no son la pregunta que acaba de contestar el equipo…
NPNOG
Una semana, dos instituciones y dos números de edición: cómo separar npNOG de SANOG-38
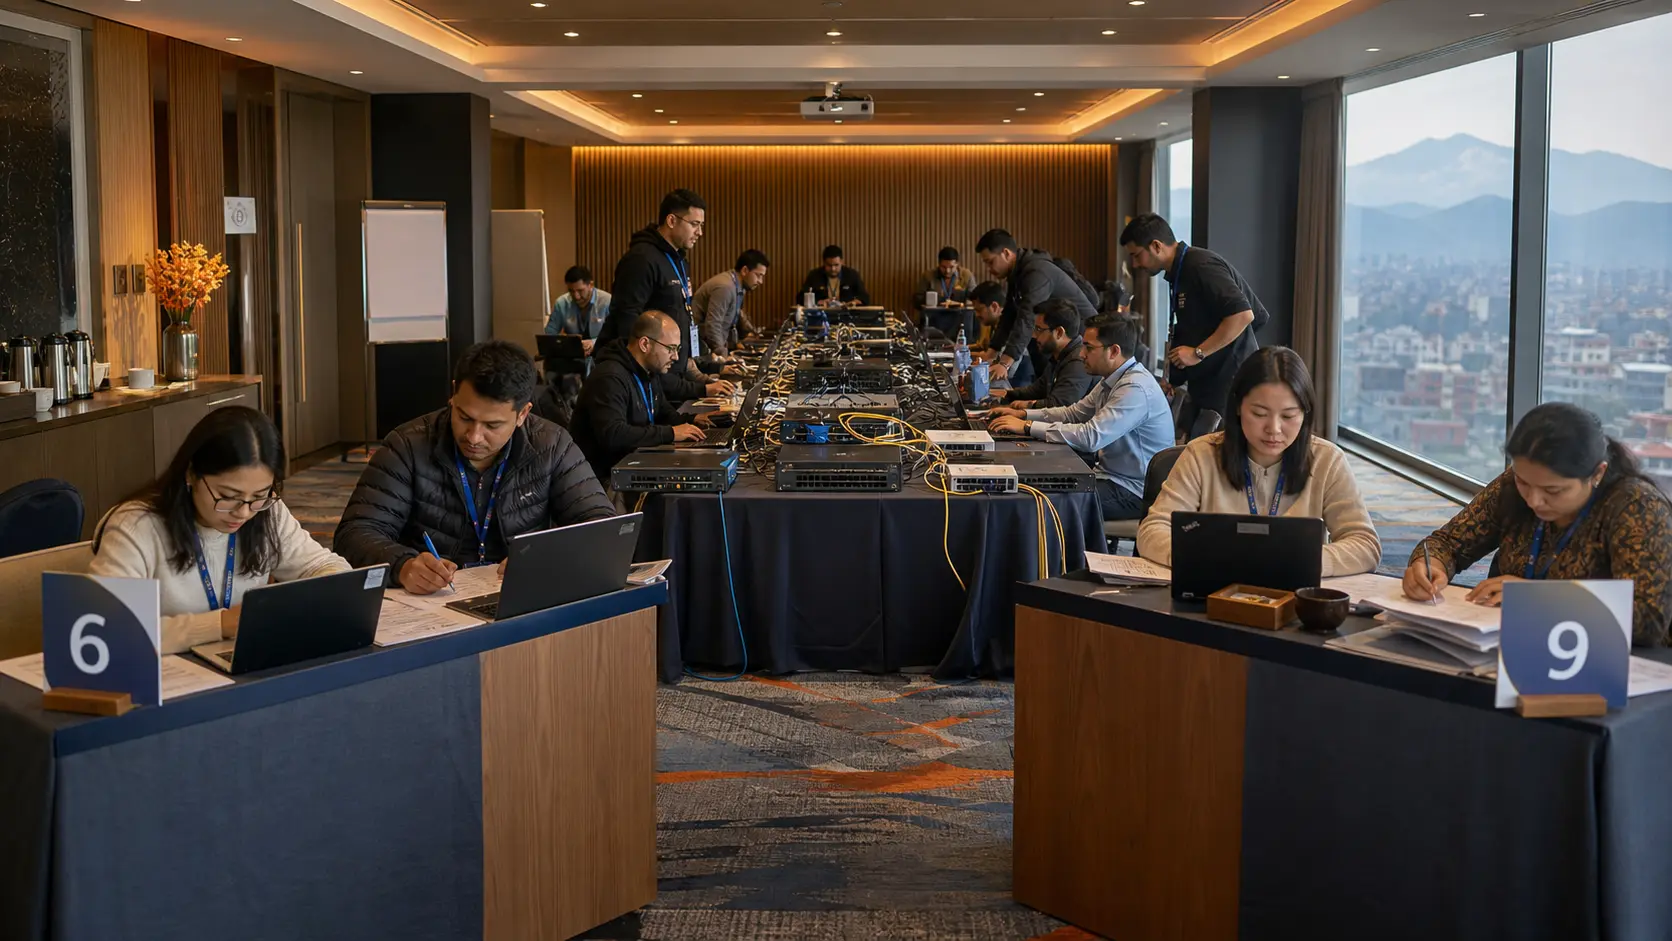
En julio de 2022, el participante veía una sola semana técnica en Katmandú: cuatro días de talleres y una conferencia final. Los archivos institucionales conservaron otra imagen. npNOG llama al encuentro NPNOG-6 junto con SANOG-38; SANOG lo anunció como npNOG 9. La discrepancia…

Historia de Internet
El retiro de arquitectura nombró cinco problemas. No eligió el próximo Internet: RFC 1287
Un documento de arquitectura puede parecer profético cuando se lee después de que han pasado décadas. RFC 1287 habla de agotamiento de direcciones, agregación, rutas con política, coexistencia de protocolos, seguridad, estado en gateways y aplicaciones avanzadas. Es fácil…

Historia de Internet
El memorando se llamó estándar. El registro no: RFC 1097
Una broma puede copiar la forma de una autoridad sin recibir sus facultades. El 1 de abril de 1989, RFC 1097 propuso mensajes fugaces enviados mediante Telnet para «persuadir» a usuarios reacios a actualizar su programa. El documento imitó una opción completa, incluso con…

Historias
El proyecto de gobernanza de los RIR congelaría su propia vía de enmienda durante una emergencia
La recién publicada versión 3.4 del documento de gobernanza de los RIR no solo describe cómo podría responderse a una crisis registral. También propone una restricción constitucional pequeña pero importante: mientras esté en marcha la maquinaria de crisis, sus reglas no podrán…

Expediente
El recurso nombró a su servidor de autorización. No concedió un derecho: el límite de descubrimiento de RFC 9728
Un recurso puede indicar correctamente dónde debe mirar un cliente y aun así no haber autorizado nada. RFC 9728 ordena ese descubrimiento de OAuth. Sus metadatos son una señal de coordinación: no son un token, ni una aceptación del servidor de recursos, ni una prueba de que una…
Mapa de sesiones
Área de gobernanza
Vigilancia RIR
Cinco sesiones regionales sobre política de asignación, legitimidad del consejo y continuidad institucional.
Abrir Vigilancia RIRExpediente
Dossiers de gobernanza de ciclo largo con análisis de presión legal, electoral e institucional.
Abrir ExpedienteSociedad de recursos numéricos
Inteligencia sobre membresía, estatutos y gobernanza de recursos del ecosistema NRS.
Abrir sesión de NRSICANN
Coordinación del DNS, marcos de rendición de cuentas y dinámicas de los procesos globales de múltiples partes interesadas.
Abrir la sesión de ICANNIETF
Trayectoria de estandarización de protocolos y riesgo de interoperabilidad en un contexto de políticas fragmentadas.
Abrir sesión de IETFHistoria de Internet
Contexto histórico de largo ciclo para interpretar la gobernanza y anticipar la evolución estructural de la infraestructura.
Abrir la sesión de historiaGrupos de operadores de red
Inteligencia de implementación a nivel de operador desde APRICOT y los ecosistemas NOG regionales y nacionales.
Abrir sesión de NOGs