
Señales de continuidad política, legitimidad y rendición de cuentas en instituciones de gobernanza de Internet.
Gobernanza
Gobernanza
La inteligencia de gobernanza hace un seguimiento de las instituciones, los procesos de políticas, los organismos de normalización, las operaciones de los registros, las disputas de rendición de cuentas y las comunidades de operadores que configuran cómo se gobierna Internet y se mantiene operativa.
Vigilancia RIRExpedienteSociedad de recursos numéricosICANNIETFHistoria de InternetGrupos de operadores de red

Vigilancia RIR, Expediente, Sociedad de recursos numéricos, ICANN, IETF, Historia de Internet y sesiones NOG.
La cobertura prioriza la evidencia de implementación y el comportamiento institucional sobre las posturas declarativas.
Cobertura reciente
Titulares de Gobernanza
7621 artículos

Historia de Internet
RFC 2411 repartió la autoridad entre documentos; la red conservó la última palabra
IPsec no corría el riesgo de quedarse sin especificaciones. Corría el riesgo de tener demasiadas versiones de la misma regla. RFC 2411 respondió separando lo común de lo particular: cada documento debía poseer una clase de decisión. Esa disciplina hizo extensible la suite, pero…

IETF
La ruta seguía intacta; el registro ya era otro
RFC 9535 da a cada nodo una dirección canónica dentro de un valor JSON concreto. La dirección puede ser exacta sin conservar la identidad cuando cambia el documento.
Expediente
El experto aprobó un número, no el despliegue: RFC 9650 y la autoridad que no se transfiere
La decisión más importante de una revisión experta puede ser también la más limitada: reservar un bit para que dos experimentos no choquen. La RFC 9650 hace posible esa coordinación sin fingir que el experto ha certificado el código, la red o el resultado.
Historia de Internet
Michuki Mwangi y el denominador ausente de la meta africana del 80 %
El salto del 30 % al 70 % en Kenia y Nigeria fue una señal importante de que la interconexión local podía cambiar. No equivale, sin embargo, a certificar la meta continental del 80 %. Michuki Mwangi ayudó a movilizar a la comunidad que perseguía esa meta; las distintas cifras que…
IETF
Un clic de aprobación no demuestra que una persona revisó al agente
Un borrador individual recién anunciado en el ámbito del IETF pone nombre a actos humanos que los registros de agentes suelen mezclar. La pregunta no es si hay un botón de confirmación, sino qué prueba deja sobre la comprobación y la autoridad para actuar.
Expediente
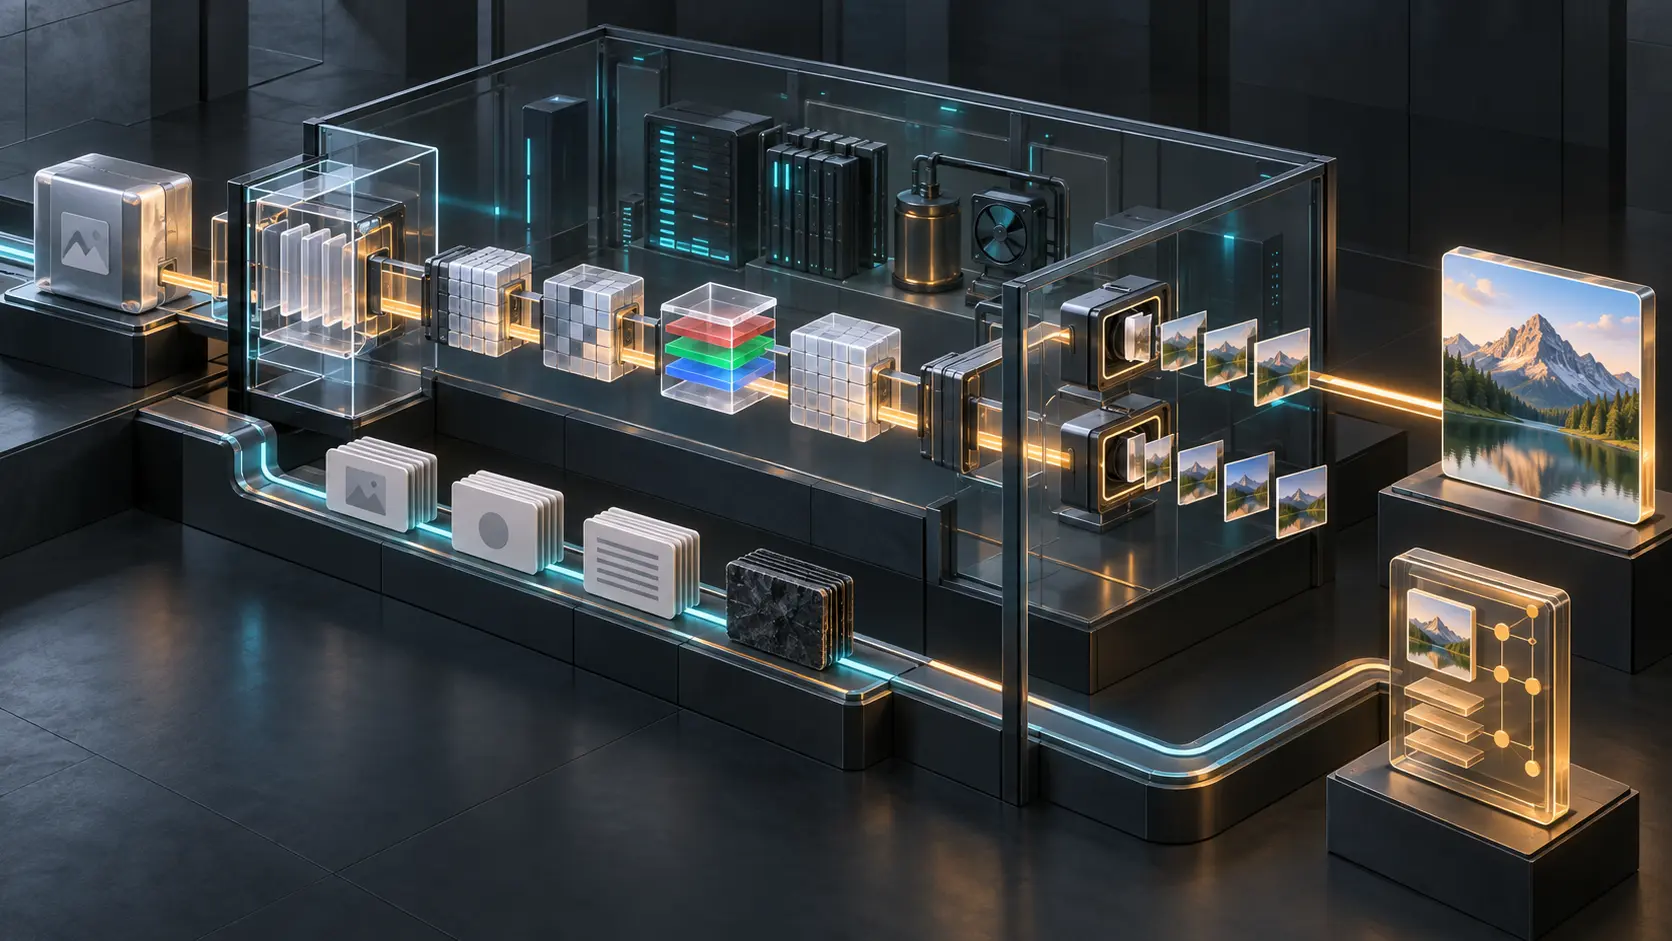
RFC 9649: el píxel invisible que seguía guardando color
La revisión visual no encontró nada. El fondo era transparente, la miniatura parecía limpia y la imagen se abría con normalidad. Sin embargo, debajo del alfa cero seguían existiendo valores de rojo, verde y azul. Cuando otra herramienta eliminó la transparencia, apareció…

Historia de Internet
NULL no ocultó los datos. Tampoco anunció públicamente esa decisión
RFC 2410 convirtió una ausencia en una pieza interoperable: un “algoritmo de cifrado” cuya salida era idéntica a la entrada. Los extremos podían acordar ESP con integridad y sin confidencialidad, pero el paquete no llevaba una confesión visible para cualquier equipo intermedio.…
Historias
La salida de la tutela que no llega: el expediente SC/COM/MOT/000757/2025 y la asimetría del consentimiento en AFRINIC
Mientras la petición de cese de la administración judicial de AFRINIC espera una sentencia desde hace más de diez meses, los instrumentos de gobernanza del Registro siguen emitiéndose — unos con el consentimiento del administrador judicial y otros sin él. Este artículo…
IETF
El certificado existe. La entrega aún no está probada
RFC 9538 permite que una CDN descendente obtenga un certificado con su propia clave, sin recibir la clave privada duradera de la CDN ascendente. El resultado no acredita la ruta DNS, el despliegue completo, la selección TLS ni el contenido que vio el usuario.

IETF
La identidad de agentes plantea un relevo antes de tener autoridad
Un borrador individual presentado en el entorno del IETF imagina identificadores persistentes para agentes de software. Su prueba de gobernanza más importante ocurre antes de constituir la entidad que supuestamente velaría por ellos.

Expediente
RFC 9646: el error 400 que pedía un CSR, no una identidad autorizada
El sistema de automatización reintentó la primera petición porque interpretó el `400 Bad Request` como un fallo terminal. Al hacerlo descartó el mensaje que había elegido el algoritmo, el formato y el contenido de la solicitud. RFC 9646 convierte ese 400 en una instrucción de…

Historia de Internet
Dos nonces renovaron las claves; ninguno certificó la instalación
Quick Mode combinó `Ni`, `Nr` y tres hashes dentro de una asociación ISAKMP ya autenticada. Con ello frenó repeticiones, renovó material criptográfico y enlazó una selección de SA con una negociación concreta. El protocolo no metió en esos nonces el resultado de dos escrituras de…

Historia de Internet
La política no era el paquete
Una lista ordenada podía decidir el destino de un paquete antes de que este tocara un mecanismo criptográfico. RFC 2401 convirtió esa secuencia en arquitectura: primero la política, después el estado de la asociación y, por último, la prueba de que el paquete recibió y satisfizo…

Expediente
El reparto de la responsabilidad del abuso en la familia Svea: tres vías de contacto y una fusión que lo cambió todo
El resumen de inteligencia de El reparto de la responsabilidad del abuso en la familia Svea: tres vías de contacto y una fusión que lo cambió todo explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la…

Historia de Internet
Jitendra Padhye y la ecuación de rendimiento que nunca fue capacidad
Un paquete perdido puede ser una observación; varios paquetes perdidos pueden constituir un solo evento de control. Esa diferencia, que parece menor, cambia la entrada de una ecuación y el significado de su resultado. Jitendra Padhye, Victor Firoiu, Don Towsley y Jim Kurose…

Expediente
RFC 9645: el inventario de credenciales no dice quién autenticó a quién
Una auditoría preguntó qué identidad había autorizado una conexión crítica. La respuesta fue una lista impecable: certificado, clave pública sin certificado, PSK de TLS 1.2 y PSK externo de TLS 1.3. Era un inventario correcto y, al mismo tiempo, una respuesta equivocada. La…

Historia de Internet
El número encontró el estado; no autenticó al interlocutor
RFC 2408 permitía que varias negociaciones de fase 2 avanzaran bajo una misma asociación ISAKMP. El Message ID decía cuál de ellas estaba en curso; la pareja de cookies decía en qué asociación padre buscar. Ninguno de esos números decía quién era el interlocutor ni si la SA…

IETF
El mismo porcentaje puede esconder dos servicios distintos
RFC 9544 permite resumir incumplimientos de un objetivo de servicio. Pero un 0,1% medido por segundos no describe necesariamente el mismo riesgo que un 0,1% medido por milisegundos, con otros extremos, umbrales o paquetes. La comparabilidad empieza antes del cálculo.
Historia de Internet
El paquete traía una dirección inválida; la cabecera de la trama reconstruyó el origen: RFC 2390
En Frame Relay, un circuito podía salir como DLCI 50 y llegar como DLCI 70. RFC 2390 convirtió esa diferencia local en una regla operativa: las direcciones de hardware dentro de un mensaje InARP recibido no eran válidas y la interfaz debía reconstruir el origen con la dirección…

Historia de Internet
El nombre estaba en el mensaje; la identidad todavía necesitaba un vínculo
El resumen de inteligencia de El nombre estaba en el mensaje; la identidad todavía necesitaba un vínculo explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…
Mapa de sesiones
Área de gobernanza
Vigilancia RIR
Cinco sesiones regionales sobre política de asignación, legitimidad del consejo y continuidad institucional.
Abrir Vigilancia RIRExpediente
Dossiers de gobernanza de ciclo largo con análisis de presión legal, electoral e institucional.
Abrir ExpedienteSociedad de recursos numéricos
Inteligencia sobre membresía, estatutos y gobernanza de recursos del ecosistema NRS.
Abrir sesión de NRSICANN
Coordinación del DNS, marcos de rendición de cuentas y dinámicas de los procesos globales de múltiples partes interesadas.
Abrir la sesión de ICANNIETF
Trayectoria de estandarización de protocolos y riesgo de interoperabilidad en un contexto de políticas fragmentadas.
Abrir sesión de IETFHistoria de Internet
Contexto histórico de largo ciclo para interpretar la gobernanza y anticipar la evolución estructural de la infraestructura.
Abrir la sesión de historiaGrupos de operadores de red
Inteligencia de implementación a nivel de operador desde APRICOT y los ecosistemas NOG regionales y nacionales.
Abrir sesión de NOGs