
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

Historia de Internet
La contraseña fue correcta una sola vez: RFC 1938 y el estado que cambia al aceptar
La palabra «contraseña» invita a pensar en una respuesta fija. RFC 1938 diseñó algo diferente: una respuesta cuya aceptación elimina la condición que la hacía válida. El servidor sustituye su verificador por el valor recién aceptado. Así, impedir la repetición deja de ser sólo…

Historias
RIPE Database 1.124.1 corrigió qué certificado cuenta. Falta acotar el «no hallamos explotación»
RIPE NCC hizo bien en desplegar con urgencia una corrección de autenticación sin agotar el ciclo rutinario de pruebas. Esa rapidez no resuelve la segunda tarea: explicar qué periodo, qué tráfico y qué historial registral sostienen la conclusión pública de que no se hallaron…

Tendencias de telecomunicaciones nacionales de Asia-Pacífico
TM CYDEC busca dar contexto a las alertas de seguridad
La propuesta Cyber Fusion conecta señales de redes, nube y aplicaciones. El comprador tendrá que comprobar qué observa el servicio y quién puede autorizar una respuesta.

IETF
El voucher de ELA llega después de que el dispositivo se identifica
La incorporación automática promete que un dispositivo nuevo podrá entrar en una red sin que nadie teclee credenciales. ELA intenta lograrlo con cuatro mensajes EDHOC y un servidor de inscripción situado detrás del autenticador del dominio. Pero el orden importa: el dispositivo…
Historia de Internet
La red era redundante; el permiso para asignar, no: RFC 1931
Cuando un equipo nuevo pedía una dirección, el primer problema no era encontrar un servidor, sino saber qué significaba la respuesta. ¿Era una asignación permanente, un préstamo temporal, una negativa de política o la voz de un servidor aislado? Dynamic RARP convirtió ese…

IETF
Una prueba criptográfica de mala conducta no revoca la confianza
Un cliente puede demostrar que varias respuestas firmadas sobre la hora no caben en la secuencia en que fueron recibidas. Esa prueba viaja, se repite y resiste la negación. Sin embargo, no elige al responsable entre los servidores enfrentados, no designa a quien debe juzgar el…
IETF
Un identificador de clave EDHOC puede señalar varias PSK
La rotación de una credencial suele verse como una sustitución: sale una clave, entra otra. En un sistema distribuido, sin embargo, ambas pueden convivir durante un intervalo. La revisión 09 del borrador EDHOC-PSK da forma explícita a ese solapamiento: un solo `ID_CRED_PSK` puede…

Historia de Internet
El clip dorado parecía decorativo. Era una orden de proceso: RFC 1927
Un clip explica su propósito sin abrir un manual. Esa claridad cotidiana sostiene la broma del RFC 1927, pero también revela su problema. El mismo objeto debía expresar unión documental, apariencia, selección de flujos de trabajo, posición de una marca, contabilidad y destino…

IETF
Una configuración candidata privada no explica por qué prevaleció una intención
Una automatización prepara un cambio mientras el equipo de incidentes modifica el mismo servicio en producción. Las dos identidades tienen permisos válidos y ninguna invade el borrador de la otra. Al reencontrarse, sin embargo, una de las dos configuraciones tendrá que ceder. El…

IETF
Un contador de descartes necesita una época de intención antes de automatizar
El cuadro de mando muestra una subida limpia: descartes por falta de búfer, salida, clase de mejor esfuerzo. La regla automática propone desviar tráfico. Lo que el gráfico no muestra es que el contador volvió a cero tras un reinicio y que el perfil de servicio cambió entre las…

IETF
Un servidor de nombres compartido prueba continuidad, no control de delegación
Una delegación cambia, pero no del todo. El padre incorpora tres servidores nuevos y conserva uno anterior. Para el resolutor, esa coincidencia puede separar una transición continua de un reemplazo completo de autoridad. Para quien audita el cambio, la coincidencia no explica…
Empresas de telecomunicaciones nacionales de Asia-Pacífico
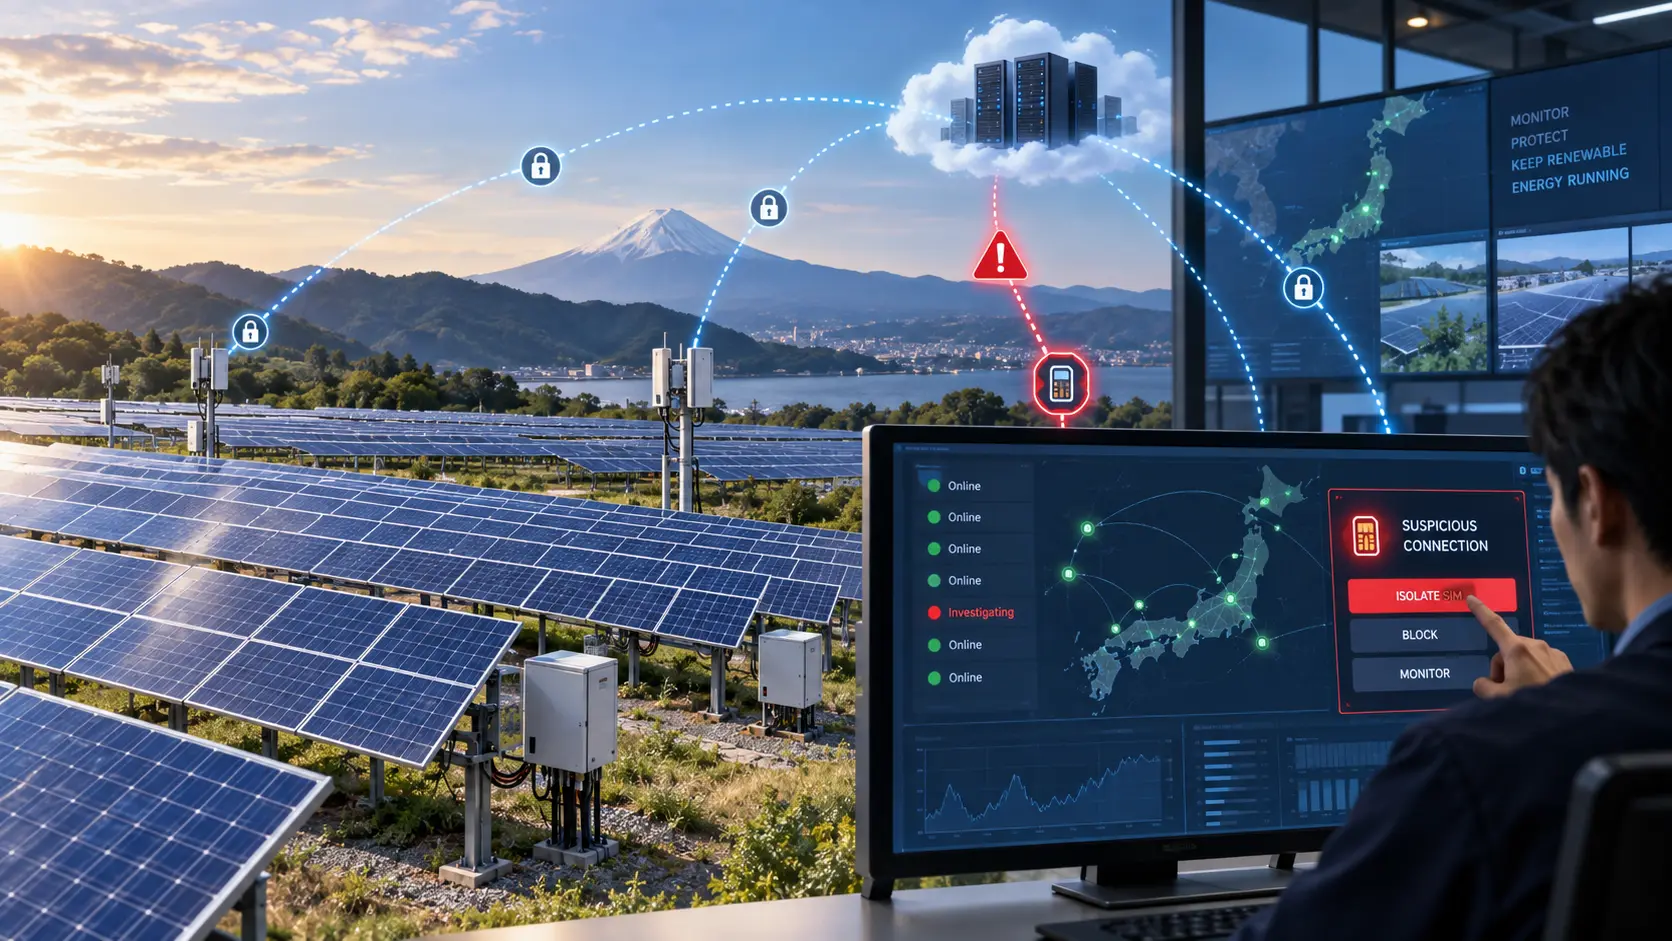
TESS y Docomo prueban seguridad para monitorizar plantas solares
El piloto permite a TESS bloquear remotamente tráfico sospechoso de una SIM y prueba cómo continúa la monitorización de plantas solares al cortar la conexión.

IETF
DNS GREASE necesita reglas de experimento antes de activarse por defecto
El experimento empieza con una cifra que no significa nada. Un resolutor la introduce a propósito en una consulta DNS para averiguar si el otro extremo sabe convivir con lo desconocido. Si todo funciona, nadie lo nota. Si no, el coste puede aparecer como espera para el usuario…

Tendencias de servicios en la nube globales
F5 acerca el escaneo a la decisión de bloquear
Encontrar una vulnerabilidad no cambia lo que acepta una aplicación. F5 busca acortar el paso hasta una protección concreta mientras llega la reparación.

IETF
El ensayo de DNSSEC prueba una cohorte de resolutores, no Internet
Un dominio puede estar firmado, fallar una comprobación criptográfica y seguir respondiendo al usuario como si no estuviera firmado. Esa separación es la utilidad del DNSSEC de ensayo: permite ver un fallo antes de imponerlo. También marca su límite. Solo hablan los resolutores…

Tendencias de institucionales de Europa y Oriente Medio
ENISA confirma el reporte manual del CRA al lanzar su plataforma
ENISA confirma que su plataforma inicial del CRA arranca el 11 de septiembre sin API, de modo que los fabricantes deberán presentar las notificaciones obligatorias de ciberincidentes desde la interfaz.

Historia de Internet
Las dos redes tenían razón hasta que se encontraron: RFC 1918 y el precio de la unicidad local
En una revisión técnica previa a una fusión, dos inventarios pueden entregar el mismo resultado sin que ninguno contenga un error: la misma dirección privada, asignada a dos sistemas distintos. Mientras las empresas estaban separadas, cada número tenía una sola biografía. La…

IETF
Ver dos veces el mismo CDN no basta para diagnosticar un bucle
La repetición puede formar parte del recorrido previsto. CDN-Loop obliga a separar tres cosas que un parte de incidencias puede confundir: conservar una señal, aplicar una defensa local y demostrar por dónde pasó realmente una petición.

IETF
La recuperación de DNSSEC depende de relojes que ningún firmante controla por sí solo
El incidente empieza con una paradoja incómoda: la clave privada ya no sirve, pero Internet continúa validando la zona. Las firmas emitidas antes de la avería mantienen el servicio en pie. Cada minuto de normalidad aparente, sin embargo, consume el margen disponible para…

Expediente
Un fallo DNS recibió 51 consultas y aún no reveló su causa
APNIC Labs comparó respuestas negativas desde un servidor autoritativo experimental. `NXDOMAIN` y `NOERROR/NODATA` rondaron cuatro consultas por prueba; `SERVFAIL` llegó a 51,73 y el silencio a 83,46. La diferencia está medida. El origen de cada repetición, todavía no.