
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
IETF
Reutilizar una dirección no transfiere la sesión anterior
Los identificadores de un portal cautivo pueden ser temporales. Lo que necesita continuidad no es el número, sino el acuerdo entre los componentes sobre a qué equipo corresponde y cuándo deja de corresponderle.

Tendencias de servicios en la nube de Norteamérica
Zscaler encarga a sus socios la expansión entre las pymes
El acuerdo con Carahsoft combina paquetes estándar y procesos repetibles. La contratación de vendedores para grandes empresas marca el límite de esa estrategia.
IETF
Una actualización de delegación autofirmada prueba una clave, no su autoridad
El primer mensaje de una clave nueva puede ser criptográficamente perfecto y políticamente vacío. Si la propia clave firma la petición que pretende convertirla en autoridad, solo demuestra que existe alguien capaz de usarla. La propuesta de DNSOP separa ese dato del permiso para…

Expediente
La purga fue aceptada, pero el CDN final dijo que no
Una cadena de CDN puede confirmar la creación de una orden antes de descubrir que el último operador no la acepta. La revisión 20 de CDNI Triggers v2 convierte ese desfase en un problema explícito de evidencia: el rechazo vuelve con otro formato y, a veces, sin la identidad de…
Creadores
Roy Arends y el arduo trabajo de cambiar el DNS de forma segura
Roy Arends coescribió las especificaciones de 2005 que hicieron interoperable la DNSSEC moderna. Dos décadas después, su trabajo en ICANN se centra en un problema operativo más difícil: cómo cambiar claves, señales de error y mecanismos de delegación en un sistema global donde…

IETF
Una función desactivada también forma parte del resultado
Una excepción bien explicada puede hacer que un ensayo sea pertinente para un cliente y no para otro. La comparación depende de la configuración que produjo la cifra, no solo del nombre del equipo.

ICANN
Las directrices de la ICANN sobre UA dan dos funciones a la IA. Una sola métrica no puede medir ambas
La aceptación universal no se obtiene porque una herramienta encuentre un error. Se obtiene cuando una persona logra usar su dominio o su correo válido a lo largo de todo un servicio. Entre ambos hechos puede intervenir la IA dos veces: primero como ayudante que propone una…

Expediente
Un cuórum de bloqueo de registro cuenta aprobaciones, no autoridades independientes
Dos contactos pueden aprobar desde cuentas distintas y depender del mismo mecanismo de recuperación. El proyecto de bloqueo de registro para EPP sabe contar respuestas; la independencia real de quienes ejercen la autoridad sigue siendo una propiedad externa.

Expediente
Más contexto de nodo, menos rastro del paquete
La revisión 05 de un borrador del IETF endurece cuándo debe acompañar un objeto de identificación a ciertos errores ICMP. El cambio ayuda a localizar el origen operativo, pero obliga a contabilizar dos costes: el objeto no autentica al nodo y puede quitar espacio al fragmento del…
Historia de Internet
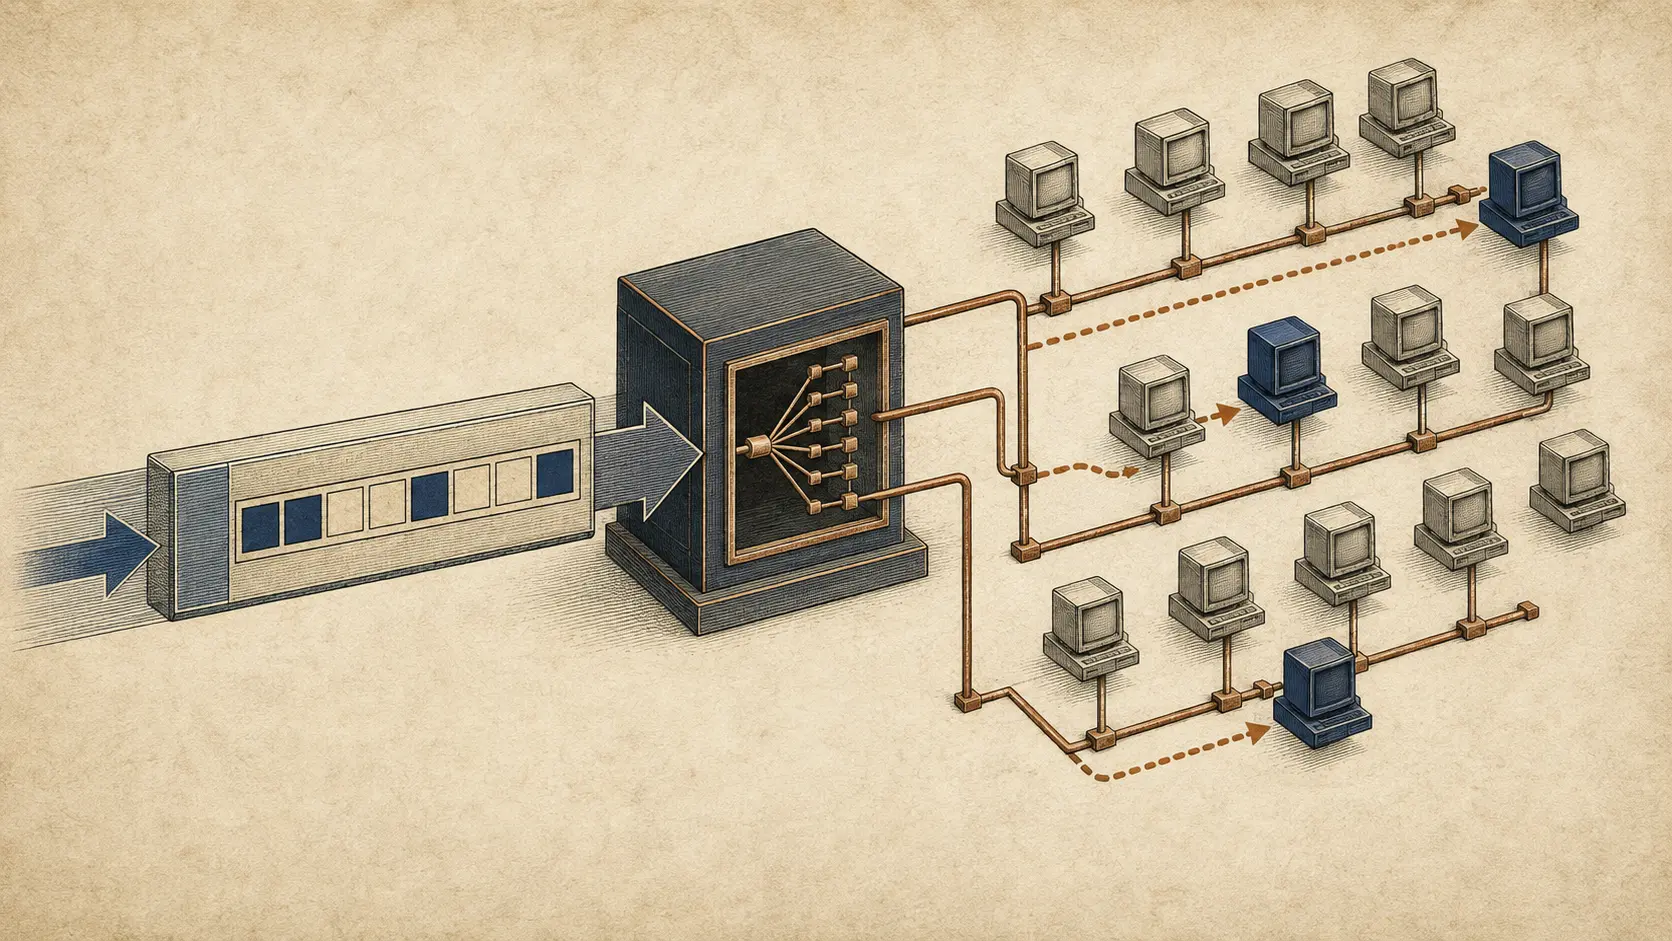
El paquete de difusión que llevaba su propia lista de invitados
Un datagrama UDP llegaba a la red remota con una dirección de difusión, pero dentro del encabezado llevaba una orden selectiva: estos hosts pueden escuchar; los demás deben detenerse. SDBM convirtió cada paquete en una lista de miembros de vida muy corta.

Expediente
Se entregaron todos los bundles exteriores. El bundle interior aún no había sido recibido
BIBE convierte una transferencia en dos hechos que pueden separarse. Los envoltorios BPv7 llegan al endpoint y dejan constancia de entrega; dentro, sus fragmentos todavía deben coincidir, permanecer en memoria y formar un bundle que el agente de protocolo acepte como recibido. El…

Expediente
El cortafuegos reconoció la vuelta, pero no al remitente
En SRv6, dos paquetes de la misma conversación pueden llevar pares exteriores que no parecen inversos. Un nuevo borrador del grupo SPRING propone sustituir la dirección de bucle del PE por el SID del servicio para que el cortafuegos pueda unir ida y vuelta. La solución es…
Expediente
La salida era correcta; faltaba la pregunta completa: RFC 9861
TurboSHAKE y KangarooTwelve no entregan una huella única asociada a un nombre. Entregan tantos bytes como se soliciten dentro de un dominio concreto. Por eso el registro útil no es «usamos KT128», sino la pregunta exacta que el sistema formuló y la evidencia de que otra…

Expediente
Exigir otra autenticación también es ejercer poder
Una comprobación adicional puede proteger una operación sensible y, al mismo tiempo, trasladar una carga a quien no decidió imponerla. RFC 9470 permite que una API comunique sus requisitos de autenticación. La organización todavía debe determinar si se pueden cumplir, cuándo…

Expediente
Cuánta discreción cabe en un dominio interno
Una empresa puede demostrar que autorizó una excepción DNS sin publicar los nombres privados que contiene. RFC 9704 separa esas dos necesidades, pero deja decisiones importantes a los operadores: qué identidad hacer visible, qué ámbito delegar y cómo renovar el acuerdo.

Expediente
Comprar aleatoriedad no compra olvido
Una especificación que exige MAC aleatorias puede cumplirse con direcciones duraderas. RFC 9724 obliga a formular mejor el encargo: qué debe recordar el servicio, dentro de qué contexto y hasta cuándo.

Expediente
La pieza puede llegar vacía; el modelo no puede quedarse sin entrada
RFC 9682 permite que un archivo CDDL no contenga reglas porque estas pueden llegar durante la composición. No elimina la condición final: hace falta una entrada al modelo. La aceptación debe seguir ese desplazamiento.
Historia de Internet
Los cuatro bytes que preguntaban a cada router por su enlace más estrecho
Hubo un momento en que el tamaño útil de una ruta se calculaba dentro del propio paquete. El número viajaba hacia el destino y cada router tenía permiso para reducirlo, nunca para ampliarlo.

Expediente
Esperar no es un plan de recuperación
La rotación de una clave puede dejar una suscripción JMAP pendiente de un mensaje que el servidor no debe reenviar. El problema de gestión empieza cuando nadie se hace cargo de sacar al cliente de esa espera.
Expediente
El evento de fallo estaba firmado. Su segunda llegada seguía siendo una repetición
El panel muestra una firma válida. Aun así, el bus vuelve a entregar el aviso y el busca recibe una segunda llamada. La seguridad no falló al reconocer al emisor; falló al confundir un mensaje auténtico con un mensaje nuevo. La revisión 01 de un Internet-Draft individual…