
Resumen
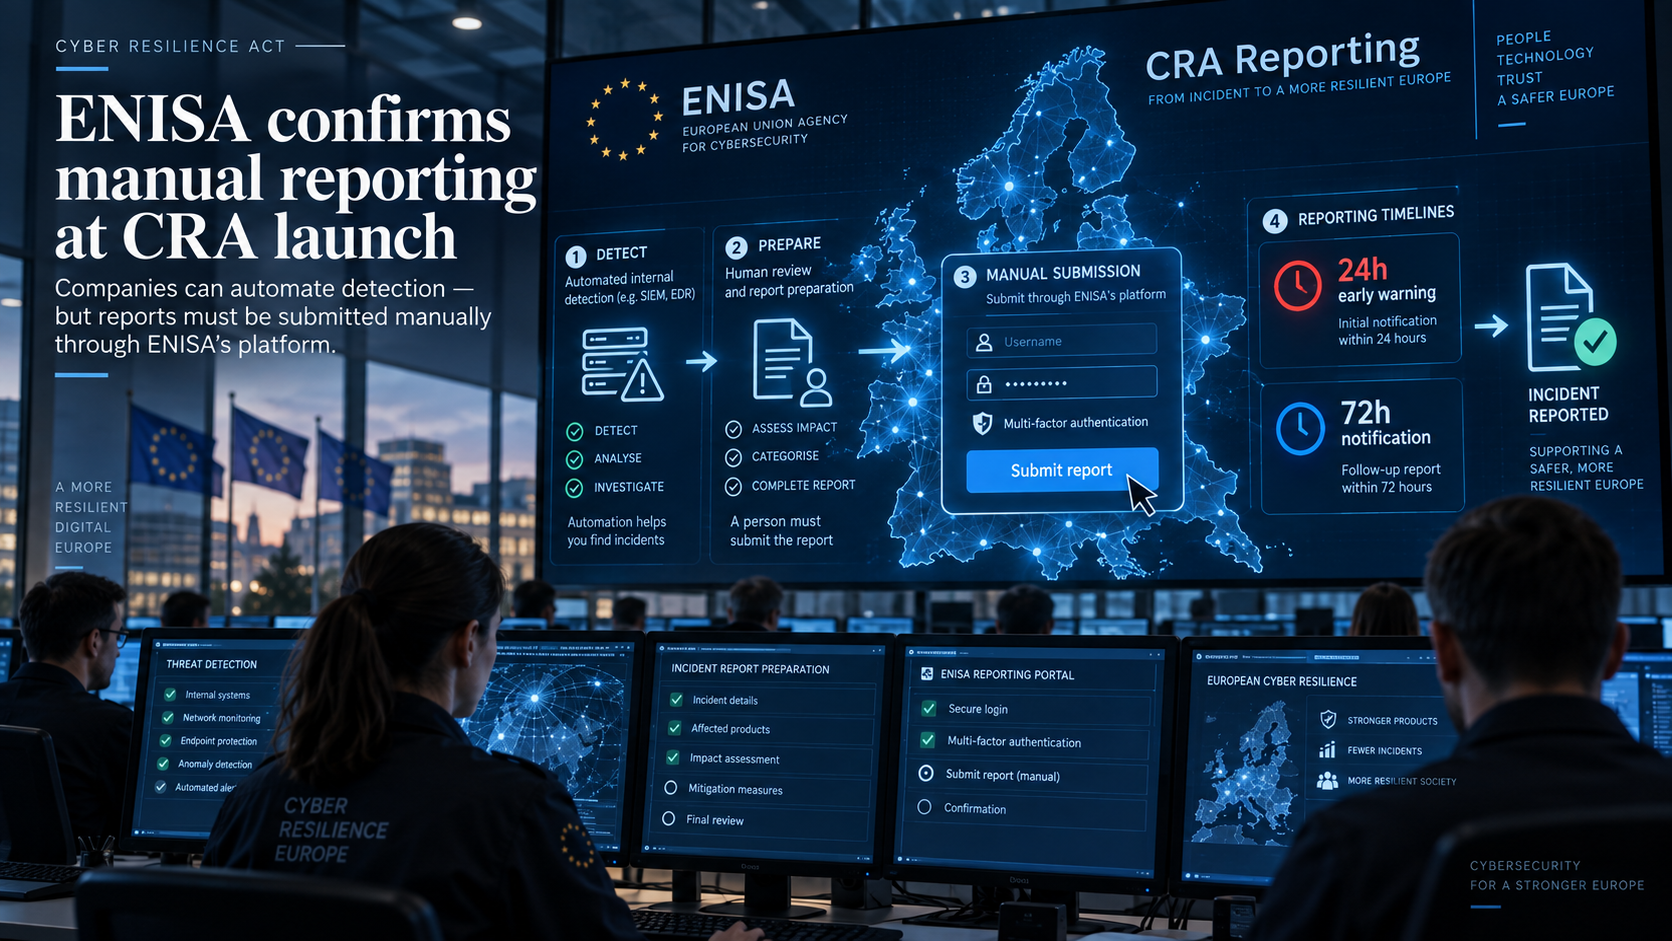
- ENISA anuncia que su plataforma de notificación del Cyber Resilience Act se lanzará el 11 de septiembre sin una API para envíos automatizados
- Los fabricantes pueden automatizar los flujos de trabajo internos, pero un representante debe seguir enviando los informes que cumplen requisitos a través de la interfaz de la plataforma
Los hechos
ENISA ha confirmado que la versión inicial de su plataforma de notificación única del Cyber Resilience Act no incluirá una API para envíos automatizados. Sus pautas indican que las organizaciones pueden automatizar sus flujos de trabajo de reporte internos, pero las notificaciones deben presentarse inicialmente a través de la interfaz de la plataforma.
La plataforma está prevista para entrar en funcionamiento el 11 de septiembre, cuando comienzan los requisitos de notificación obligatoria del CRA. Los fabricantes deberán informar sobre vulnerabilidades activamente explotadas y sobre incidentes graves que afecten a la seguridad de productos con componentes digitales. La alerta inicial debe emitirse sin demora indebida y dentro de las 24 horas desde que se conoce el hecho, y se debe completar con una notificación más extensa en 72 horas.
Los representantes presentan informes en la plataforma y seleccionan el CSIRT nacional correspondiente que actúa como coordinador. ENISA indica que la validación de la relación entre un representante y un fabricante se realiza durante el proceso de notificación y, inicialmente, no impide el envío.
Las obligaciones de reporte comienzan antes de que entren en vigor la mayoría de los requisitos más amplios del CRA para productos, aplicables a partir de diciembre de 2027.
La evaluación
Los fabricantes pueden automatizar la detección de un incidente y la recopilación de la información necesaria para un informe del CRA, pero esa automatización se detiene antes del envío final. En el arranque, alguien debe abrir la plataforma de ENISA y presentar la notificación.
Eso hace clave la transición entre los sistemas de seguridad de la compañía y su equipo de reporte. Una vez que se reconoce un evento sujeto a notificación, el plazo de 24 horas ya está en marcha. Esperar a una investigación completa o a un parche terminado puede dejar muy poco tiempo para la primera notificación, diseñada para aceptar menos información que las fases siguientes.
Para los lectores de BTW, las empresas deben definir quién toma el relevo cuando una alerta interna se convierte en un evento de reporte del CRA. Esa persona necesita acceso a la plataforma y cobertura suficiente para enviarlo dentro del plazo, incluso si el incidente se detecta fuera del horario laboral habitual. La automatización puede preparar el informe, pero no puede enviarlo en el lanzamiento.
Qué vigilar
Observa el arranque del 11 de septiembre para detectar posibles problemas de acceso, registro o presentación cuando los fabricantes empiecen a usar la plataforma. ENISA podría añadir más adelante una API que permita automatizar una parte mayor del proceso. Hasta entonces, las verificaciones prácticas son si los representantes asignados pueden acceder al sistema, enviar a tiempo y recibir confirmación de aceptación del informe.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance