
Tema
Automatización de seguridad
Dentro de la faceta Tema, la inteligencia temática Automatización de seguridad conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
IETF
El cliente OAuth cambia de IP. El servidor aún decide quién entra.
El cliente publica sus nuevas direcciones de salida y cree que la mudanza está hecha. Un borrador individual presentado al IETF el 28 de octubre coloca una segunda puerta entre ese anuncio y el acceso real: el servidor de autorización debe aceptar la lista. La nube puede mover el…
IETF
El borrador poscuántico de ACME retira el modo estricto y deja la llave vieja al servidor
La propuesta de junio ofrecía una línea nítida: en el perfil estricto, una firma tradicional por sí sola dejaba de abrir la puerta. La revisión presentada el 28 de octubre borró ese perfil y cedió a cada servicio la elección de algoritmos y del plazo de transición. La pregunta ya…
IETF
La orden llegó al agente; la certeza llegó tarde
En una consola de gestión, «indeterminado» puede ser la palabra más cara. El agente quizá cambió la configuración, pero la respuesta no lo demuestra. Si alguien repite la orden por impaciencia, puede ejecutar el cambio dos veces. Una revisión del borrador individual SAMP…
Historia de Internet
Escriba el host; el gestor pondrá los permisos: RFC 1503
La comodidad de una sola casilla tenía trabajo escondido. En 1993, RFC 1503 propuso que un gestor SNMPv2 recibiera un nombre y preparase por su cuenta el contexto, las identidades temporales y una ruta de consulta. El nombre iniciaba la búsqueda; la decisión sobre la operación…
Académicos
El generador BGP más fiel a RRC4 dejó escapar 35–41 % de las anomalías en RRC5
Shadi Motaali entrenó con RIPE RIS RRC4 y evaluó en RRC5 13 generadores frente a 30 eventos documentados. El que mejor imitaba su colector de origen fue el que más anomalías dejó pasar al cambiar de punto.
IETF
La URL se repite. La prueba de vigencia viaja en la respuesta.
Si mil verificadores piden el mismo valor de referencia, enviar mil consultas distintas al origen es una forma cara de decir «caché». Si uno de ellos acepta una referencia vencida, el ahorro puede convertir una versión retirada en criterio de evaluación. Un apéndice nuevo del…
IETF
Hay veredicto, pero el sello de «verificado» sigue guardado
El informe llega con un resultado impecablemente presentado. La tentación es convertirlo en una luz verde y seguir. El nuevo borrador individual del IETF impone una molestia útil: quien recibe el informe debe tener las pruebas y decidir con sus propias reglas qué parte pudo…
IETF
El paquete llegó a producción. ¿Quién firmó la orden?
Un sistema puede demostrar qué archivo compiló y cuál desplegó. La pregunta incómoda vive entre ambos: quién autorizó exactamente ese cambio y con qué facultad. Un borrador individual del IETF quiere que la orden viaje atada al paquete, no perdida en el historial de un botón.
IETF
Dos copias idénticas llaman a TLS. ¿A quién nombra el certificado?
Si dos cargas confidenciales ejecutan la misma imagen, sus mediciones pueden ser indistinguibles. Un borrador individual fechado el 28 de octubre convierte esa semejanza en una decisión para quien recibe la conexión: ¿le basta cualquier copia aprobada o necesita reconocer una…
Historias
RIPE NCC quiere que sus dos centros de datos dejen de caer juntos
El registro enseñó en RIPE 93 la dependencia que une sus instalaciones actuales y el diseño con el que pretende romperla antes de 2028.
IETF
El agente tiene vía rápida. La autorización vive en una lista vieja
Un borrador individual del IETF fechado el 27 de octubre propone que un centro decida cuándo un agente del usuario puede entrar a un servicio sin pedir permiso cada vez. La lista de acceso autónomo abre la puerta; el token que llega al servicio no tiene por qué indicar si hubo…
IETF
Oblivious CoAP oculta al remitente. El intermediario puede enviar dos copias
Una propuesta presentada al IETF el 28 de octubre protege la identidad de dispositivos que usan CoAP. El intermediario ve al cliente, no el contenido cifrado; la pasarela lee el contenido, no recibe la dirección del cliente. Pero el intermediario aún puede repetir el mensaje. La…
IETF
Quitar la placa DNS del agente no apaga su cliente OAuth
Un borrador de octubre propone vincular el nombre DNS de un agente con un cliente OAuth. El registro público señala dónde comprobar una prueba reciente, mientras el servidor de autorización decide si entrega nuevos tokens. Borrar el registro puede dejar de exigir esa prueba a un…
IETF
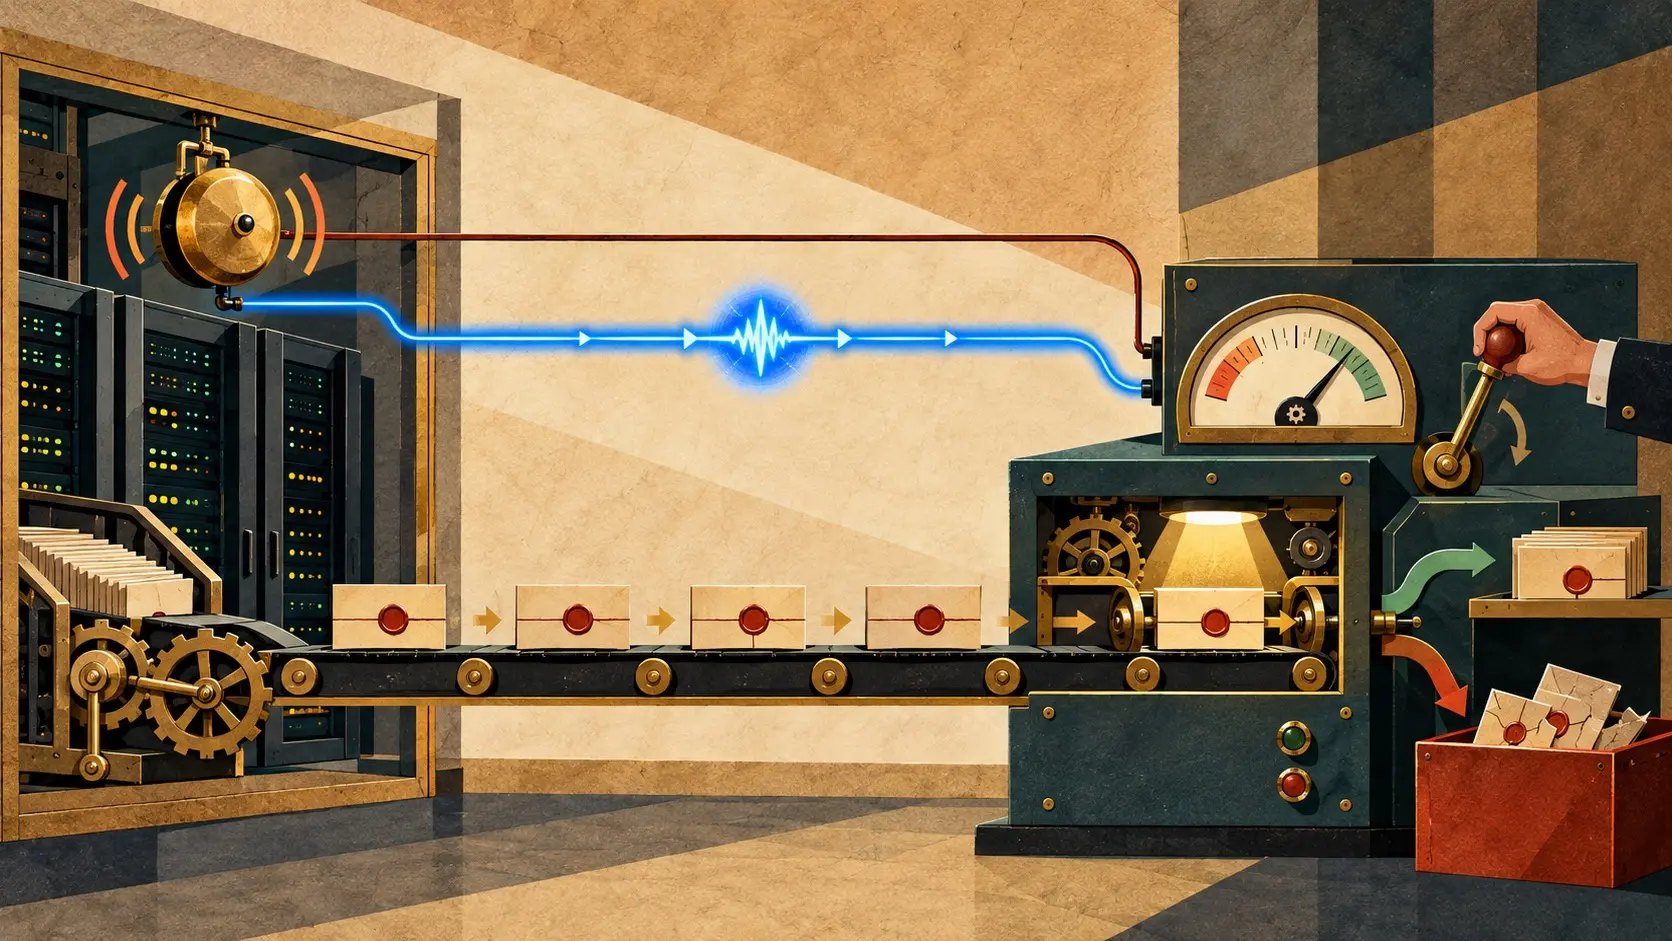
RPKI estrena una alarma «push». Los datos llegan por horario
Una alerta rápida sirve de poco si el router todavía espera los objetos que debe aplicar. El borrador RTR publicado el 28 de octubre añade una suscripción para avisos urgentes y entregas periódicas. Solo la segunda vía incluye la secuencia de datos modificados; la primera se…
IETF
«Soporte» cabe en cualquier nombre. La plataforma decide quién lo usa
El buzón de una bolsa de empleo también es una frontera de identidad. Un borrador individual fechado el 27 de octubre señala dos lugares donde falla una defensa cómoda: las comparaciones Unicode demasiado estrechas y los validadores que conservan caracteres invisibles en un…
Historias
InterLAN puso reloj a los cambios de red y dejó a la IA sin permiso de escritura
Una orden enviada desde un portal puede terminar en varios equipos. Si uno acepta y otro se queda atrás, el botón de «completado» se convierte en un mal chiste. En RIPE 93, InterLAN IX mostró las piezas con las que intenta impedirlo: vista previa por dispositivo, comprobación…
IETF
El recibo tiene dueño. ¿Quién certifica la acción ausente?
Una auditoría puede verificar todos los recibos que recibió y pasar por alto la acción que nunca llegó al libro. WEXP Coverage pone al controlador bajo examen.
Historia de Internet
MD4 traía cifras de velocidad. La seguridad venía en condicional
El RFC de 1990 permitía comparar MD4 en tres máquinas concretas. También proponía usar su huella de 128 bits antes de firmar archivos. Entre el dato medido y la promesa de resistencia a los ataques había una palabra decisiva: «conjetura».
IETF
La política llegó firmada. El control de autoridad era optativo.
Un mismo contenedor puede llevar reglas a dos redes distintas. La demostración de reparto se queda corta si nadie conserva la decisión de quién podía dar órdenes en cada destino.
IETF
El servicio cambió el texto. ¿Quién guardó la cláusula anterior?
En una reclamación por una operación pasada, la página actual puede ser una pista falsa: enseña las reglas de hoy. Un borrador individual del IETF propone que la cláusula anterior conserve su dirección, sus bytes y un testigo público fechado.