Resumen
- El 12 de septiembre de 2026 apareció la revisión 01 del borrador individual
draft-chuang-dkim2-sender-policy, dedicado a la interacción entre DKIM2 y DMARC a través de cadenas de reenvío. - La propuesta establece que la marca
unalignedelimina la expectativa de comprobar la alineación en la firma de frontera, aunque el resultado de alineación se indique comopass. - La nueva revisión exige para esa excepción una entrada previamente alineada bajo DMARC, con firma DKIM válida y verificable por otro receptor DKIM2; además recomienda comprobaciones sobre destinatarios firmados y el sobre SMTP.
- Para no confundir prueba con permiso, el registro debe decir si la alineación fue verificada o eximida, qué versión de
Fromse usó y qué operador aceptó la excepción según su política local.
El denominador cambia sin avisar
Supongamos que dos proveedores informan un 98 % de pass. El primero realizó una comparación de alineación en cada mensaje. El segundo aceptó unaligned en parte del tráfico y no hizo esa comparación en esos casos. Las cifras tienen el mismo formato, pero no el mismo denominador probatorio.
Ese riesgo nace de una decisión concreta en la revisión 01 de DKIM2 Sender Policy. La propuesta intenta extender DMARC a una cadena DKIM2 en la que los relés pueden transformar el mensaje y dejar constancia firmada de los cambios. Por eso puede haber más de un estado del campo From y más de un dominio candidato para consultar la política.
El texto prefiere, cuando sea posible, recuperar el From vinculado a la primera firma, i=1, y validar toda la cadena. Así se conserva el contexto del originador. También deja al receptor, conforme a su política local, la posibilidad de usar el From visible en la firma más reciente. La elección determina qué identidad se somete a DMARC y qué propietario de dominio aparece como fuente de política.
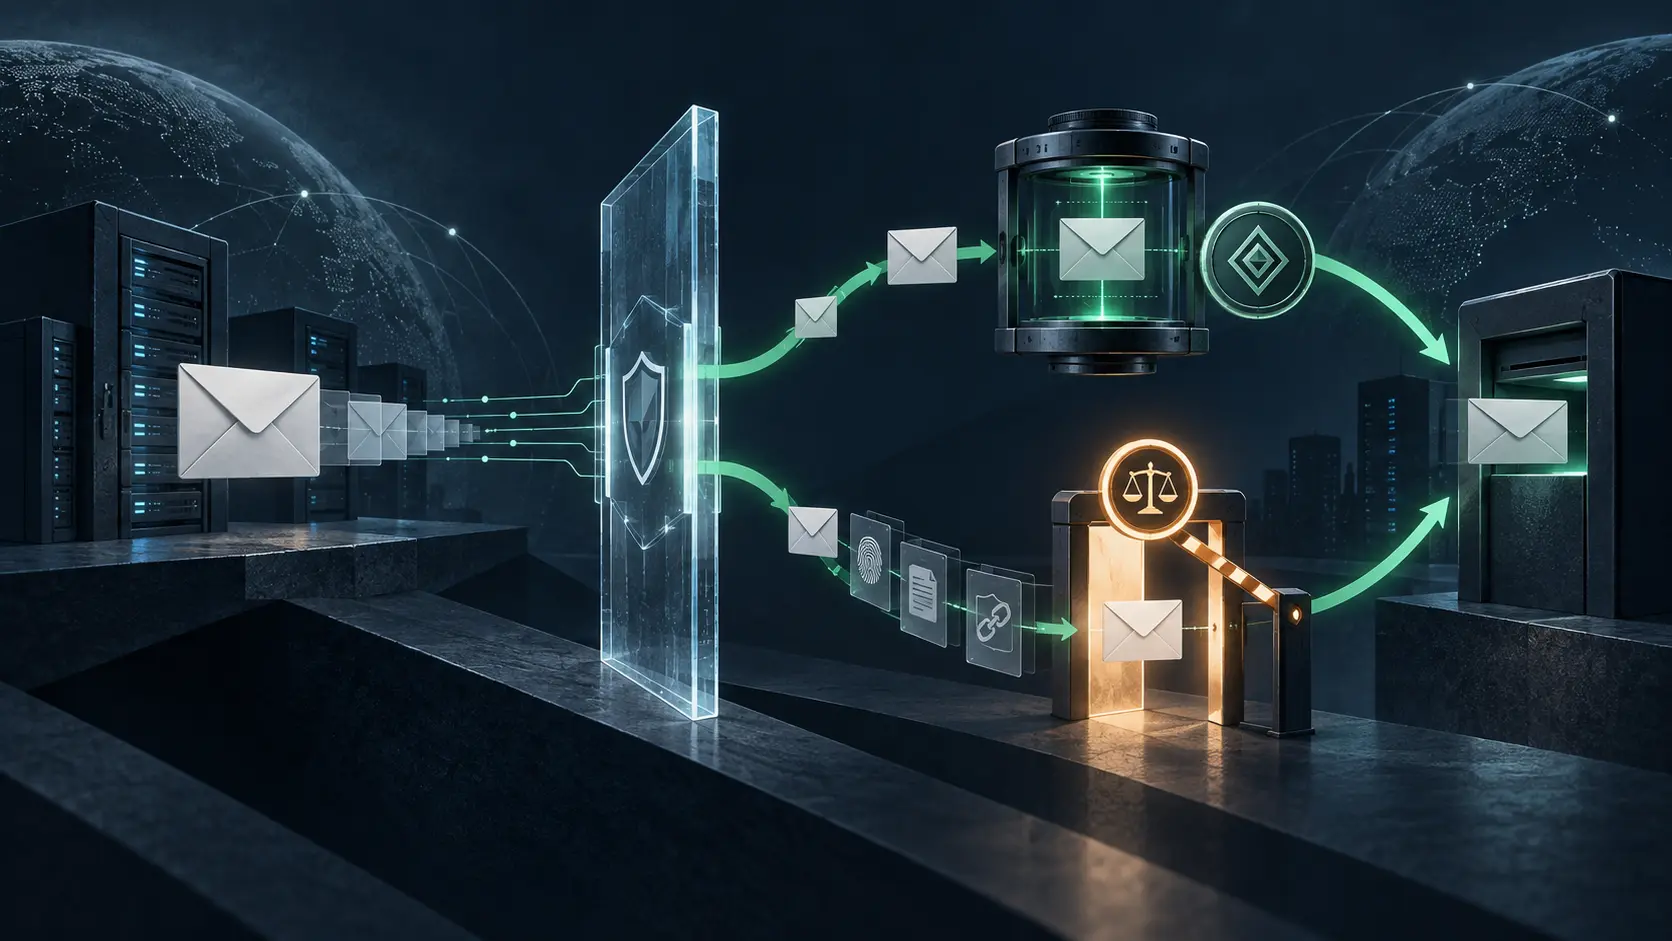
Con unaligned, la comparación puede no ocurrir. La firma que introduce un mensaje procedente de otro sistema declara que no asume su “propiedad”. Para esa firma no se espera alineación DMARC, y el borrador dice que el resultado indicará pass. Una exención aprobada adopta así el mismo nombre que una condición observada.
La revisión cierra una puerta y abre una obligación de registro
La versión 00 ya contenía la marca y el resultado. La noticia de la versión 01 es más precisa. La diferencia oficial condiciona unaligned en la primera firma DKIM2 a que el mensaje entrante estuviera alineado según DMARC y tuviera una firma DKIM válida. Ese estado original debe poder ser verificado por otro receptor DKIM2.
El texto nuevo propone evidencia adicional contra la repetición indebida. Un relé puede comparar una dirección To o Cc firmada con alguna dirección RCPT TO del sobre. También puede comprobar que un dominio de destinatario firmado se alinea de forma relajada con el dominio d= del primer firmante DKIM2.
Si el relé opta por reescribir From, recupera la alineación por otro camino, pero asume “propiedad” del mensaje. Los receptores posteriores ignorarán la autenticación anterior. Por tanto, una decisión aparentemente sintáctica reasigna el punto de responsabilidad y cambia la historia que debe conservar el informe.
La revisión mejora la condición de entrada; no resuelve la semántica de salida. Cuando el registro final solo conserva pass, no dice si verificó identificadores o si verificó el derecho a omitir esa prueba. Tampoco dice qué mensaje histórico, firma o destinatario sostuvo la excepción.
La solicitud del remitente no sustituye la decisión del receptor
El borrador separa las restricciones del propietario de dominio, expresadas por mensaje en banderas DKIM2, de la política de aplicación. Los receptores deberían respetar una restricción. Si su política local decide no hacerlo, no deben retransmitir el mensaje fuera de su propio dominio de gestión administrativa. Si una validación falla, la disposición sigue estando sujeta a la política local.
Esta separación coincide con el límite operativo de DMARC en RFC 9989: el propietario publica una preferencia, mientras el receptor controla su infraestructura. Ni un registro DNS ni una bandera firmada son órdenes remotas. Son entradas a una decisión cuya autoridad y responsabilidad permanecen localizadas.
El RFC 5598 distingue los papeles del originador, los relés y el receptor final. El RFC 8601 sitúa Authentication-Results dentro de un límite de confianza administrativo. Estas piezas evitan una conclusión excesiva: un pass local no se convierte en prueba universal por circular hacia otro sistema. Antes de exportarlo, el operador debe conservar tanto quién lo calculó como qué comprobó.
La ficha de Datatracker y su historial documentan la revisión. La API la ubica en Individual Submissions, sin stream, Area Director responsable ni nivel previsto. Aunque la cabecera diga Independent Stream y Experimental, no es un RFC ni una decisión del grupo DKIM. La especificación base de DKIM2 y su borrador de prácticas tienen trayectorias separadas.
Dos dimensiones para un resultado honesto
La solución mínima puede caber en una pareja de valores. El primero mantiene el resultado interoperable. El segundo declara alignment_state=verified o alignment_state=waived. No obliga al receptor a adoptar una política; obliga al registro a no fingir que tomó otra decisión.
En el caso verificado, deben constar la fuente de From, el identificador DKIM, la posición de firma y el modo de alineación. En el caso eximido, deben constar el firmante y la posición de unaligned, la referencia al DKIM previo, el estado original recuperado y las comprobaciones de destinatario. Ambos necesitan el dominio y la versión de la política DMARC, el responsable de la regla local, el ADMD que decidió, una huella del mensaje o cadena, la hora y la disposición.
Esta es una propuesta editorial, no un campo normativo. The Policy Mirror ayuda a ver por qué el valor real está en la política cargada y en quién puede cambiarla. La especificación mínima debería fijar el significado común más pequeño —prueba o exención— y dejar la respuesta futura a cada receptor. La disciplina de realidad frente a promoción impide presentar el borrador como adopción o incidencia.
No hay aquí datos de despliegue ni un ataque observado. Hay un cambio textual que hace la exención más exigente y, precisamente por eso, vuelve más costoso perder su motivo.
Fuentes
- Registro de DKIM2 Sender Policy
- Historial del documento
- API del documento
- Texto de la revisión 01
- Texto de la revisión 00
- Comparación oficial
- API de Individual Submissions
- Especificación base de DKIM2
- Borrador de prácticas DKIM2
- RFC 9989 — DMARC
- RFC 5598 — Arquitectura del correo
- RFC 8601 — Authentication-Results
- Heng Lu — The Policy Mirror
- Heng Lu — Minimum Initial Specification
- Heng Lu — Why Reality, Not Advocacy, Is the Product
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance