
Resumen
- Dos borradores activos de SPRING definen el bucle Timestamp and Forward para SRv6 y SR-MPLS. El reflector inserta T2 en un paquete STAMP no autenticado desde el plano de datos y lo reenvía sin el procesamiento normal, con el objetivo de sostener más sesiones y mediciones más frecuentes.
- La muestra puede ser válida dentro de un dominio controlado, pero no prueba por sí sola quién escribió el tiempo, qué camino se recorrió, qué estado tenía el reloj ni quién autorizó el uso posterior. Hace falta un recibo que preserve modo, admisión, contexto de servicio, controles y alcance decisorio.
El instante más exacto puede ser el dato más incompleto
Un controlador recibe cientos de muestras por minuto y descubre que una política de segmentos ha cruzado su umbral. La granularidad inspira confianza: no se trata de una media horaria ni de una encuesta indirecta. El sistema conoce T1, T2 y T4. Lo que la pantalla no muestra es que T2 se escribió mediante TSF en un paquete no autenticado.
Ese silencio cambia el significado institucional, no necesariamente el valor técnico. En una red cerrada, con remitentes admitidos, reflectores conocidos, filtros de frontera y relojes vigilados, la serie puede ser una excelente señal. Sin esos datos, el siguiente sistema solo ve una cifra exacta y hereda una confianza que ya no puede comprobar.
El error aparece cuando la frescura se convierte en credencial. Que un valor se haya escrito en la vía rápida no identifica al escritor. Que el formato sea PTPv2 no certifica la sincronización. Que el paquete vuelva no demuestra que todas las cargas de un cliente siguieran el mismo camino. Y ninguna de esas observaciones concede por sí sola permiso para activar una penalización.
Por qué llevar el sello al plano de datos
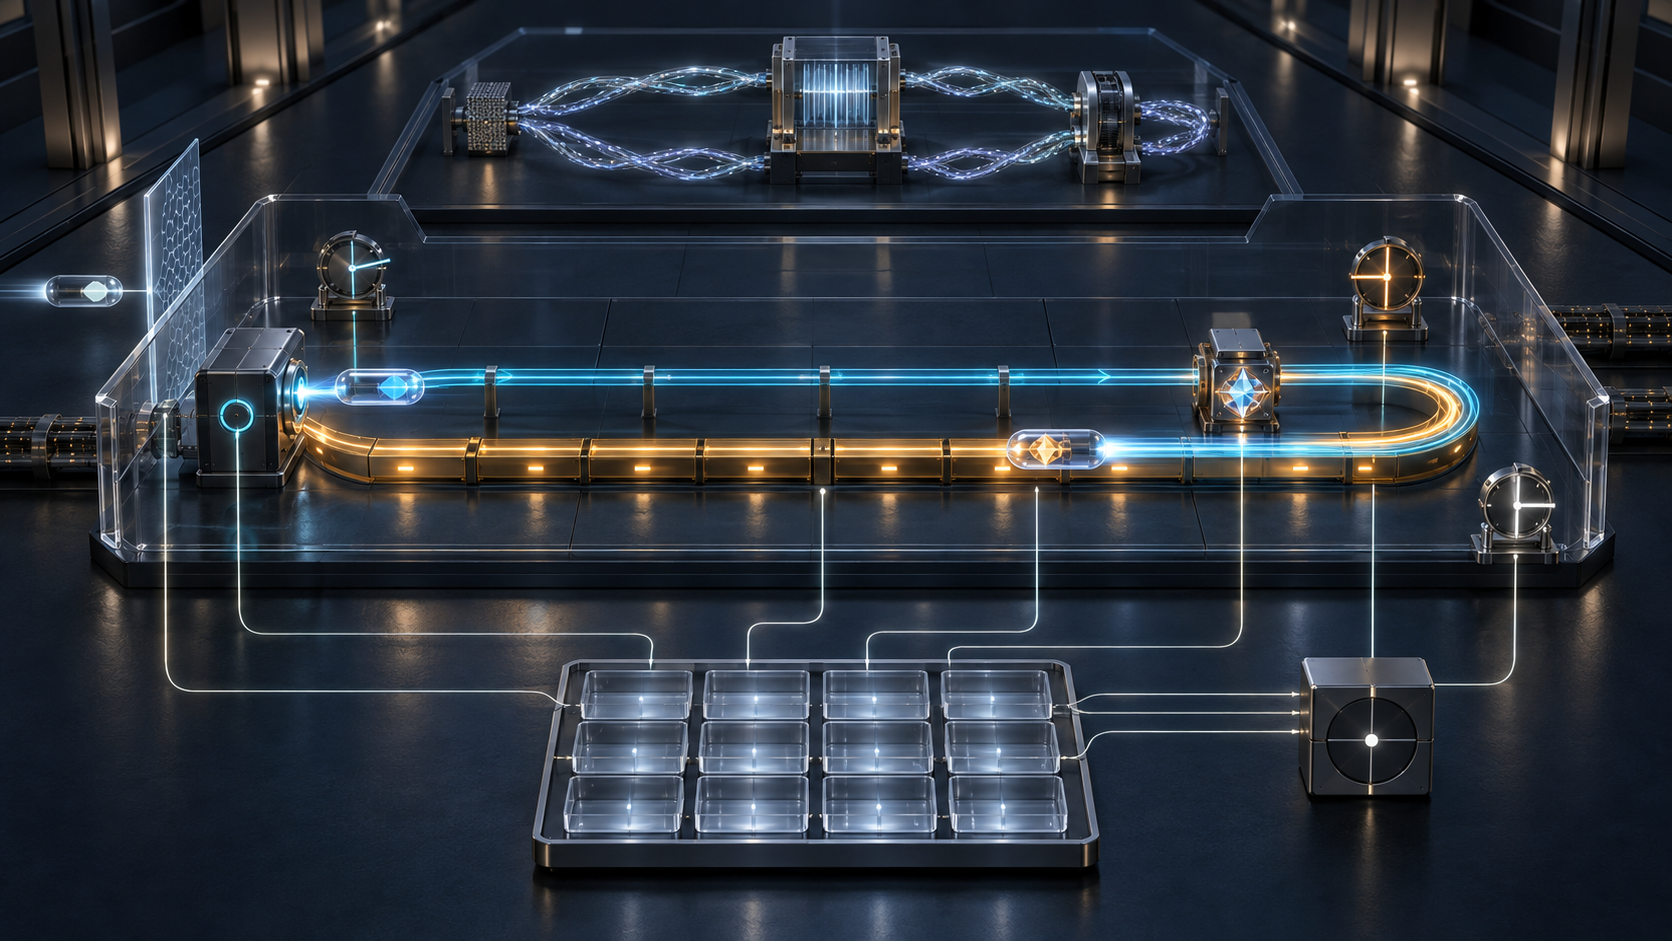
El reflector STAMP convencional aparta el paquete del reenvío rápido para procesarlo y formar una respuesta. TSF elimina esa excursión. El emisor coloca T1; el reflector inserta el tiempo de recepción T2 en el desplazamiento definido y devuelve el paquete; el emisor toma T4 cuando regresa.
T2 menos T1 permite calcular el retardo de ida, mientras que T4 menos T1 da el retardo de bucle. Evitar el desvío al plano de control abre la puerta a más sesiones y periodos más cortos. Así se ven episodios que desaparecerían en un muestreo amplio y se reduce parte del ruido introducido por la planificación del software del reflector.
La codificación concreta importa. SRv6 propone comportamientos End.TSF separados para PTPv2 y NTPv4, ligados a SID de nodos capaces. SR-MPLS propone dos opcodes en la subpila de MPLS Network Actions. Un comprobante útil debe distinguir estas superficies: la confianza en una regla de frontera IPv6 no puede prestarse a una acción MPLS por semejanza conceptual.
No autenticado no quiere decir sin control
Los borradores delimitan expresamente TSF al paquete reflector no autenticado de RFC 8972 y excluyen el formato autenticado. En RFC 8762, STAMP autenticado protege la integridad con HMAC-SHA-256 truncado a 128 bits. La distribución de claves queda fuera de su alcance, pero la verificación del HMAC constituye una afirmación que TSF no formula.
Al mismo tiempo, los textos no dejan TSF abierto a cualquiera. El entorno previsto es un único dominio administrativo, con emisor, reflector y caminos provisionados por el operador. Los paquetes TSF deben filtrarse en la frontera y la función limitarse a nodos y sesiones de confianza. Antes de escribir hay que validar comportamiento u opcode, formato, desplazamiento y espacio disponible; los paquetes malformados se descartan.
La confianza se construye así alrededor del paquete. Puede incluir admisión, topología, configuración, protección del SRH, control físico y correlación con telemetría. Nada obliga a despreciarla. Sí obliga a nombrarla, porque desaparece cuando se exportan únicamente columnas de tiempo.
Cuatro bytes de secuencia no reúnen cuatro pruebas
La primera prueba es la integridad del mensaje. El HMAC de STAMP autenticado ayuda a detectar alteración, siempre que las claves y la verificación sean correctas. TSF no tiene ese formato. Una protección externa debe declararse como externa.
La segunda es la calidad del reloj. El retardo unidireccional T2 menos T1 requiere que ambos extremos estén sincronizados mediante NTPv4 o PTPv2. El indicador de formato no prueba que el reloj siguiera sincronizado ni que su error estuviera por debajo del umbral. Fuente, último ajuste, estimación de error y condición de holdover deben acompañar los resultados. El bucle T4 menos T1, medido localmente, depende de otra manera del tiempo.
La tercera es el camino. El paquete puede usar la misma encapsulación SR que el tráfico observado, incluso con trayecto de retorno configurado. Eso no certifica que cada flujo eligiera el mismo miembro ECMP o la misma cola. La cuarta es el contexto: los borradores exigen procesar el paquete dentro del servicio por el que llegó, pero no autorizan a extrapolar un resultado entre clientes o contratos.
Autenticar un paquete no corrige el reloj. Sincronizar el reloj no autentica el origen. Conocer el origen no vuelve representativa una sola sonda. El tablero debe resistirse a resumir las cuatro preguntas con un único estado verde.
Un recibo vinculado a la serie
La solución no exige sobrecargar el formato de red. El sistema de medición puede emitir un recibo de modo y confianza cada vez que una serie adquiere capacidad de producir consecuencias.
El recibo identifica sesión, emisor, reflector y responsable; plano SRv6 o SR-MPLS; modo bidireccional, unidireccional, de bucle o TSF; y formato autenticado o no. Conserva huellas de los caminos de ida y vuelta, encapsulación, lista de segmentos y revisión de configuración, además del servicio o tenant aplicable.
Para TSF añade comportamiento End.TSF u opcode MPLS, formato temporal, desplazamiento, prueba de capacidad del reflector, regla de admisión, filtros de frontera y política de identificadores. La interpretación de T1, T2 y T4 se une a la fuente de reloj, sincronización, error estimado y control más reciente.
El apartado operativo incluye ritmo, intervalo, número de muestras, pérdidas, descartes, entradas malformadas, fallos de escritura y validaciones. El apartado de decisión fija ventana, valores atípicos, umbral, incertidumbre, aprobador y acción permitida. Puede guardar huellas de datos brutos sin exponer claves, topología sensible o tráfico del cliente.
El recibo caduca al cambiar ruta, software, filtro, reloj, ubicación del servicio o finalidad. Una señal aceptada para abrir un incidente no se convierte por transferencia automática en prueba suficiente para abonar una factura.
Cada consumidor necesita su propio permiso
Una consola que invita a investigar puede operar con evidencia provisional. Un controlador que cambia una ruta requiere confirmación, límite de impacto y reversión. Un sistema que declara incumplimiento contractual necesita método estable, alcance exacto y posibilidad de impugnación. Los tres pueden leer la misma serie; ninguno debería heredar sin más el permiso del anterior.
El reparto encaja con la propuesta de Heng Lu: una especificación inicial mínima hace interoperable la observación, mientras las decisiones futuras permanecen localizadas. No hace falta que IETF decida qué muestra liquida cada contrato. Sí hace falta que el operador conserve la política local que concedió ese poder.
Dos borradores no son una adopción mundial
Los documentos, fechados el 12 de septiembre de 2026, siguen siendo Internet-Drafts activos con estado previsto Informational. Los comportamientos y opcodes permanecen pendientes de asignación. Las notas de implementación muestran trabajo específico, no soporte universal, volumen de producción ni adopción por una organización concreta.
Su prudencia es parte del diseño: sesiones de confianza, filtrado de frontera, validación de límites, contadores y avisos limitados, junto a la declaración abierta de que TSF no admite STAMP autenticado. La equivocación surgiría fuera del protocolo si el repositorio institucional guardara la curva y borrara esas condiciones.
Fuentes
- Registro actual del borrador SRv6
- Historial del borrador SRv6
- Texto de la revisión 04 de SRv6
- Registro actual del borrador SR-MPLS
- Historial del borrador SR-MPLS
- Texto de la revisión 07 de SR-MPLS
- RFC 8762: STAMP
- RFC 8972: extensiones opcionales de STAMP
- RFC 9503: extensiones de STAMP para Segment Routing
- RFC 8402: arquitectura Segment Routing
- RFC 8754: cabecera de Segment Routing para IPv6
- RFC 8986: programación de red SRv6
- RFC 9994: marco MPLS Network Actions
- RFC 6056: aleatorización de puertos de transporte
- RFC 8085: pautas para el uso de UDP
- Carta del grupo SPRING
- Heng Lu: Minimum Initial Specification, Localized Future Decision, Voluntary Adoption
- Heng Lu: The Policy Mirror
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance