
Tema
Poder de delegación del DNS
Dentro de la faceta Tema, la inteligencia temática Poder de delegación del DNS conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Historia de Internet
El nombre que gastó sus mayúsculas: cómo DNS convirtió la caja en un reto de respuesta
Para DNS, cambiar mayúsculas por minúsculas nunca debía crear otro nombre. Esa decisión de interoperabilidad dejó, sin embargo, una diferencia visible en muchos paquetes. Una propuesta de 2008 quiso usarla durante unos milisegundos: el servidor ignoraría el patrón, pero el…

ICANN
El nombre de dominio se convirtió en demandado: Porsche.net y la vía in rem de la ACPA
Una demanda que comenzó nombrando a 128 dominios como demandados expuso un problema jurídico y operativo preciso: cuando no es posible demandar personalmente al titular, ¿qué permite que un tribunal federal controle el registro y cuándo resulta demasiado tarde para objetar esa…

Historia de Internet
La respuesta no llevaba una lista de lo que faltaba
Un servidor DNS podía devolver un conjunto de registros válido y dejar otros fuera, sin añadir una señal que enumerara esas ausencias. Para una consulta ANY, esa respuesta pequeña podía ser suficiente para terminar el intercambio y alimentar la caché. Para una aplicación que…

Empresas de servicios en la nube de Norteamérica
El sheriff no podía subastar el servicio del registrador: Network Solutions contra Umbro
Una cartera de dominios parecía un activo que el sheriff podía vender. El Tribunal Supremo de Virginia se fijó en el eslabón que faltaba: el comprador todavía necesitaba que Network Solutions aceptara una nueva relación de registro y mantuviera operativos los nombres.

ICANN
La solicitud de retirada no se convirtió en veredicto: Petroliam Nasional contra GoDaddy
El Noveno Circuito no declaró que todo registrador sea un actor pasivo ni que una denuncia carezca de valor. Estableció una frontera más concreta: poder mantener y redirigir un dominio no crea por sí solo una acción de ciberocupación contributiva que el ACPA no escribió.
IETF
Cómo aprendió DNSSEC a demostrar que un nombre no existe
Una firma puede autenticar un registro presente. El problema más difícil es autenticar el hueco donde un atacante podría ocultar un nombre, inventarlo o sustituir un “no” verdadero por una ausencia falsificada.

Historia de Internet
Diez kilómetros de diámetro no eran diez kilómetros de radio
LOC llevó coordenadas al DNS, pero también hizo sitio para sus límites. El tamaño de una entidad, la incertidumbre de su posición y la finura con que se codificaba un ángulo no eran la misma cosa. Al convertir todo eso en un único marcador de mapa, una aplicación podía ofrecer…
ICANN
Cuando la consulta pública se convirtió en una máquina privada de captar clientes: Register.com contra Verio
Una lista diaria de dominios recién inscritos parecía infraestructura abierta hasta que Verio la enlazó con consultas WHOIS automatizadas y contactos comerciales inmediatos. El caso no ofrece una consigna simple sobre los contratos web; muestra por qué publicación, acceso…

ICANN
Cuándo un informe de abuso del DNS se vuelve accionable — y qué sigue sin ordenar el contrato
El punto decisivo del régimen contractual de la ICANN no es la llegada de una acusación. Llega cuando la información disponible permite una conclusión razonable: a partir de ahí, el registrador o el registro debe actuar con prontitud, aunque todavía tenga que escoger una medida…

Expediente
Los certificados no caducaron: el corte de Chrome convirtió la confianza de Entrust en una licencia operativa
La fecha impresa de vencimiento no decidió por sí sola si Chrome aceptaría un certificado. Importó también cuándo apareció en el registro público y si, en ese instante, el navegador seguía reconociendo a la autoridad que lo emitió.

Historia de Internet
La pista que debía sustituir una respuesta: el cebado de la raíz DNS
Un resolvedor recursivo nace con una contradicción: conserva direcciones suficientes para llegar a la raíz del DNS, pero todavía no posee datos actuales de esa raíz en su caché. El cebado convierte esa pista heredada en una respuesta autoritativa con fecha de caducidad.
IETF
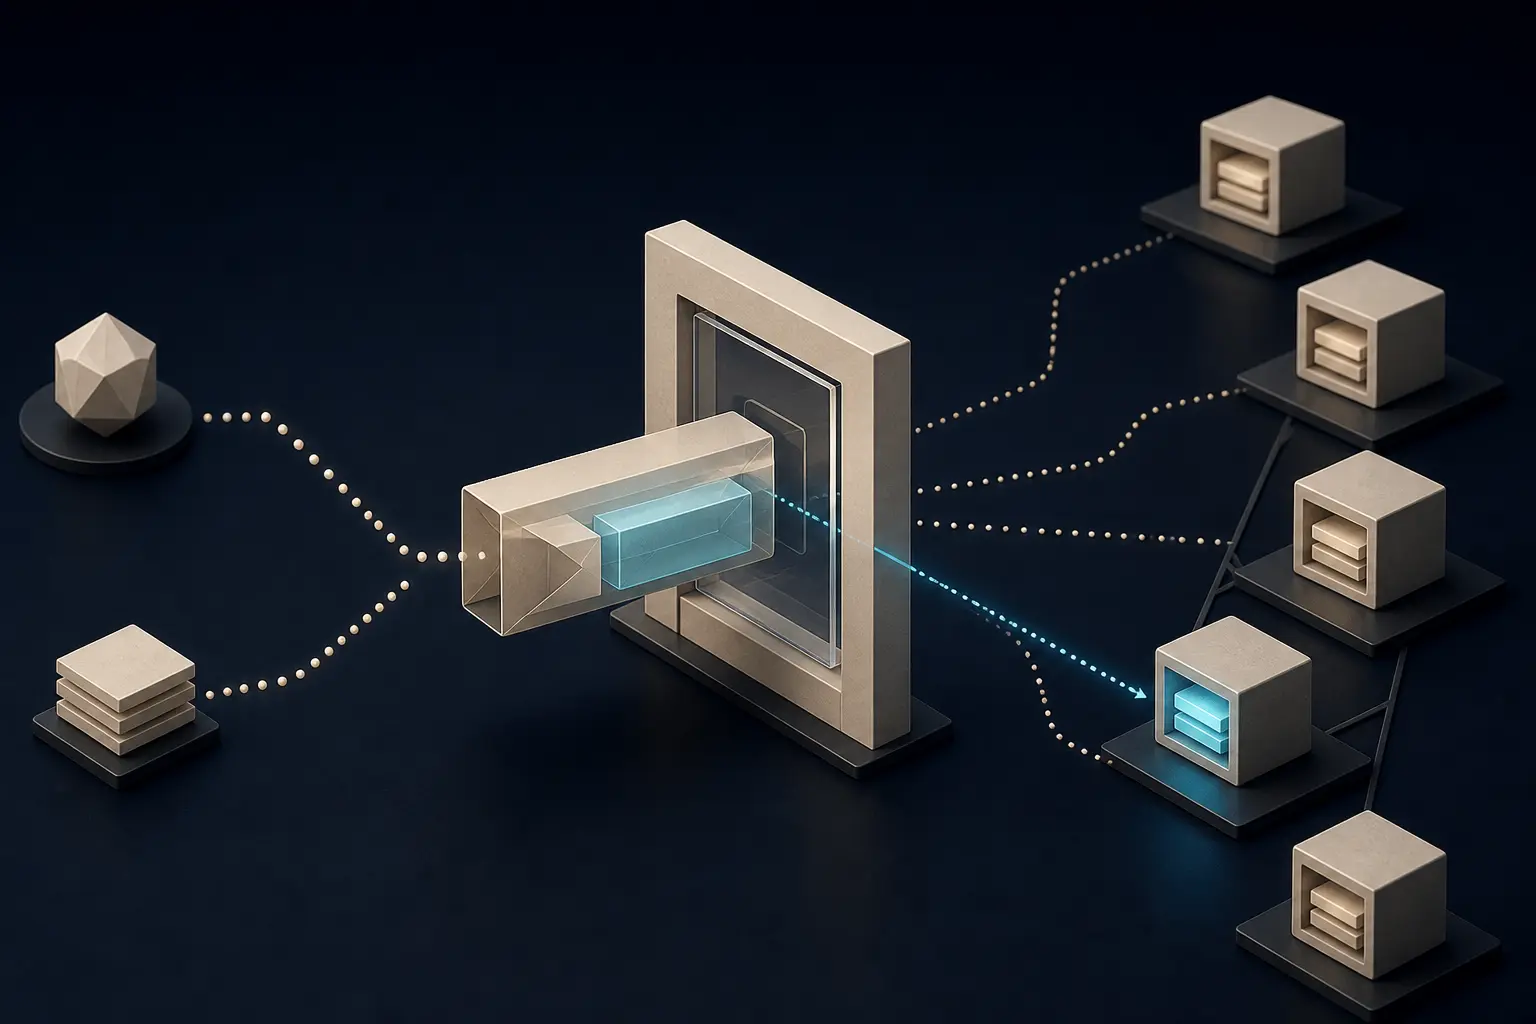
El nombre secreto aún necesita una puerta pública: la nueva frontera de privacidad de ECH
Un balanceador recibe un saludo visible que no contiene el destino real. Solo después de abrir un segundo saludo cifrado sabe a qué origen debe entregarlo. ECH cambia así el dato expuesto, pero también convierte al DNS, a la puerta compartida y a la rotación de claves en parte de…

ICANN
Un portal sin reloj: ¿quién autoriza realmente el acceso a los archivos de zona?
CZDS reúne en un solo lugar las solicitudes dirigidas a muchos registros de dominios genéricos. Esa comodidad puede hacer pensar que también existe una autorización única. El contrato cuenta una historia más distribuida.

ICANN
La carta falsificada que movió Sex.com: Kremen contra Cohen y Network Solutions
El activo no salió de una caja fuerte. Cambió una fila de la base de datos autoritativa, y con ella cambió quién podía decidir adónde llevaba uno de los nombres de dominio más valiosos de su época.
ICANN
Un dominio bajo custodia judicial: Office Depot contra Zuccarini
El acreedor no pidió al tribunal que resolviera quién merecía un dominio en abstracto. Pidió convertir nombres ajenos al litigio original en activos ejecutables para cobrar una sentencia ya dictada.

Historia de Internet
El resolutor responde por sí mismo: el límite que dio sentido a NSID
Una respuesta DNS puede contener datos obtenidos antes y en otro lugar. El identificador NSID no intenta reconstruir ese viaje: señala, cuando el operador decide proporcionarlo, la instancia que participa en el intercambio actual. Su historia es la de una pregunta deliberadamente…
Historia de Internet
Un bit no mantiene encendido un servicio: el límite de DNS WKS
WKS prometía ahorrar conexiones inútiles mediante un catálogo de puertos en DNS. Pero un catálogo incompleto podía descartar servidores de correo que sí funcionaban: la ausencia no era una prueba segura.
ICANN
El contacto de cuatro horas que no puede revertir la transferencia
Imagine que un registrador perdedor envía un aviso TEAC a las 22:00. A la 01:59, una persona autorizada del registrador ganador confirma que investigará. La obligación de cuatro horas se ha cumplido. El nombre sigue patrocinado por el mismo registrador ganador y el titular…

ICANN
Las sentencias eran válidas; los usuarios de .IR no eran los deudores
Siete grupos de víctimas habían ganado indemnizaciones contra tres Estados. Cuando intentaron cobrar mediante `.ir`, `.sy` y `.kp`, la ejecución dejó de ser una relación entre acreedor y deudor: colocó dentro del embargo a registrantes, gestores y redes que no debían las…
ICANN
El taller de las recomendaciones sobre la raíz: quién controla la cadena del RSSAC Caucus
El nombre que figura en la portada no cuenta toda la historia de autoría. El RSSAC Caucus prepara la mayor parte de los informes y avisos que después publica el RSSAC. Las reglas de 2026 reparten el trabajo con precisión: el grupo amplio de especialistas puede iniciar, investigar…