
Tema
Poder de delegación del DNS
Dentro de la faceta Tema, la inteligencia temática Poder de delegación del DNS conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
IETF
Ray Bellis y la conexión DNS que se convirtió en sesión
Un socket TCP puede seguir abierto sin que sus extremos hayan acordado qué estado conserva. La RFC 8490 hizo explícita esa diferencia: la conexión aporta transporte; la sesión aporta derechos, temporizadores y obligaciones de cierre reconocidos por ambas partes.

Expediente
El registro nació de un apellido; el uso posterior tuvo un expediente distinto: Nissan Motor v Nissan Computer
La sentencia final redujo una década de disputa a un intervalo preciso: entre ocho y diez semanas de publicidad relacionada con automóviles. Ese periodo produjo responsabilidad por infracción. No convirtió automáticamente en ilícitos el negocio informático de 1991 ni el registro…
Expediente
La zona dejó de responder. Los resolutores multiplicaron la avería
El silencio de un servidor autoritativo no demuestra que un nombre haya desaparecido. Sí puede obligar a un resolutor a dejar de preguntar durante unos segundos. RFC 9520 separa esas dos ideas: concede una pausa local para contener trabajo fallido, pero no convierte esa pausa en…

IETF
Ray Bellis y el proxy que tenía que dejar pasar lo desconocido
El cliente pide una respuesta DNS grande; el servidor la entrega; el equipo intermedio devuelve una versión recortada que parece completa. Ese falso éxito es más peligroso que un error visible. La RFC 5625 de Ray Bellis convirtió esta clase de fallo en una regla de gobierno…
Expediente
El DNS se cifró después de que la pregunta ya había salido
La RFC 9539 no promete una autoridad autenticada. Propone algo más pequeño y desplegable: que un resolver recursivo y un servidor autoritativo cifren su salto con DoT o DoQ cuando puedan, aunque no se hayan coordinado y aunque el certificado no demuestre identidad. Esa mejora…
Expediente
TLS volvió; la suscripción DNS no
DNS Push pone dos relojes dentro del mismo caché. Uno es el TTL publicado por la zona. El otro es la vida de una suscripción DSO que permite detener ese TTL porque un servidor aceptó avisar de cada cambio. Reanudar TLS sólo reconstruye el canal cifrado: no devuelve el segundo…
Expediente
El registro caducó. El resolver decidió mantenerlo vivo
Servir datos DNS vencidos puede sostener un servicio mientras la autoridad está fuera de alcance. También puede prolongar una dirección retirada o una inexistencia que ya no es cierta. RFC 8767 abre esa excepción; no elimina la obligación de explicar quién la activó y con qué…
IETF
DNS serve-stale pone la caducidad en manos del resolutor recursivo
El TTL de una respuesta DNS acaba de vencer y, al mismo tiempo, ninguna autoridad responde. Para el usuario, el resolutor tiene dos resultados imperfectos: fallar ahora o reutilizar una respuesta que ya no puede confirmar. Serve-stale preserva continuidad, pero también decide…
Expediente
Dos respuestas dieron NOERROR; solo una llevaba la zona nueva
ZONEVERSION preserva una relación que suele perderse durante un incidente: qué versión de zona produjo exactamente una respuesta DNS. La relación es atómica, pero su alcance sigue siendo una respuesta, un servidor observado y un instante.
Expediente
El servicio cayó; el alquiler DNS siguió vigente
Un registro dinámico puede tener fecha de caducidad y, aun así, conducir durante horas a un servicio que ya no existe. RFC 9664 reduce el residuo permanente, pero obliga a identificar quién concedió el tiempo y qué realidad demuestra cada reloj.
Expediente
El catálogo llegó vacío y la red hizo exactamente lo pedido
RFC 9432 permite distribuir la lista de zonas de un servicio autoritativo con las mismas herramientas que distribuyen datos DNS. La automatización elimina trabajo repetido, pero también convierte una omisión válida en una orden operativa de gran alcance.
Historia de Internet
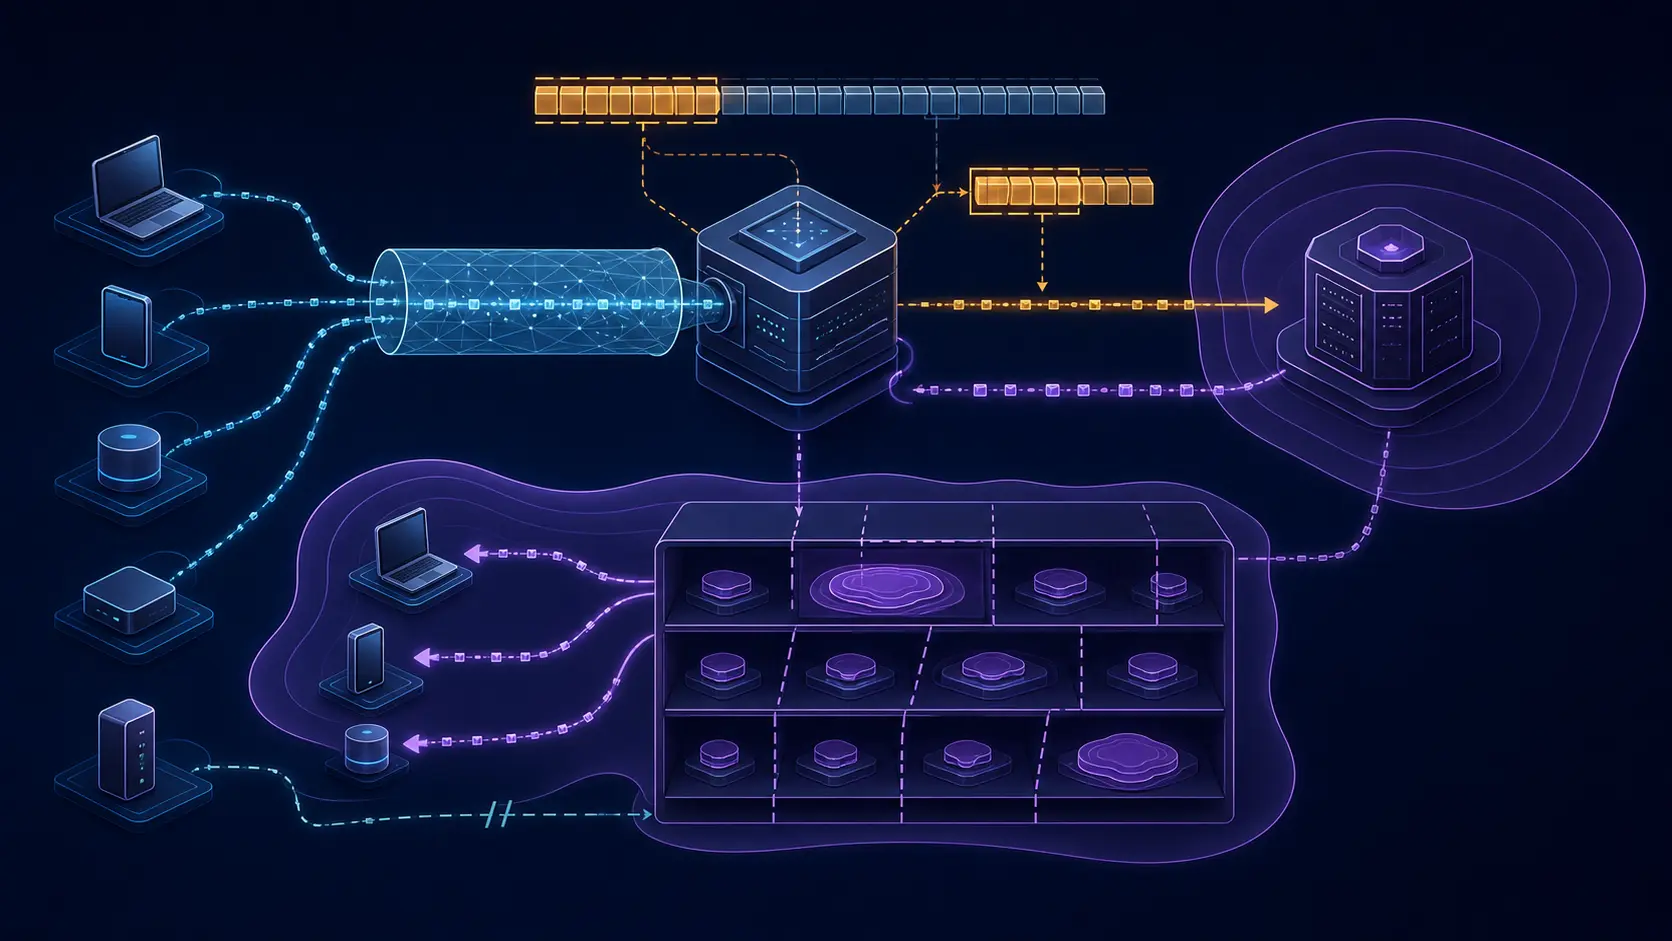
El prefijo que el resolutor envió en nombre de otra persona: EDNS Client Subnet
Una consulta DNS puede viajar cifrada desde el dispositivo hasta un servicio recursivo y, aun así, salir de ese servicio con parte de la red del cliente añadida. EDNS Client Subnet separó con claridad ambas superficies: proteger el trayecto no decide qué metadatos reenvía el…
Expediente
La delegación estaba allí; la cadena no prometió enumerarla
NSEC3 Opt-Out permite que una zona padre firme una estructura de negación válida sin incluir un nodo para cada delegación insegura. Esa economía no borra al hijo. Delimita la prueba: el anillo de hashes puede callar, mientras que el inventario operativo sigue obligado a saber qué…
IETF
La minimización QNAME muestra a cada delegación DNS solo lo necesario
Un servidor raíz no necesita el nombre completo de un host para dirigir al resolvedor hacia la siguiente delegación. La minimización QNAME convierte esa observación en una regla de divulgación: revelar un límite cada vez, medir el retroceso y no confundir menor exposición aguas…

ICANN
UA Day levantó 17 demostraciones; la producción exige volver a probarlas
El informe de UA Day 2026 contiene una lista que rara vez aparece en la memoria de una campaña mundial: diecisiete dominios internacionalizados junto a direcciones de correo de ejemplo. No son diecisiete compromisos abstractos. Para entrar en la categoría de adopción o…

Historia de Internet
El error que explicaba su causa sin cambiar la respuesta
Un teléfono muestra «no se pudo encontrar el sitio». Detrás de esa frase puede haber una autoridad inaccesible, una firma vencida, una negativa en caché o una decisión de filtrado. DNS había entregado el mismo resultado compacto para todos esos caminos. Extended DNS Error añadió…

IETF
Un puesto del CCG elegido por la IETF no da título sobre IANA
La IAB renovó el 11 de agosto de 2026 el mandato de Tim Wicinski en el Community Coordination Group. Es uno de los tres puestos de la comunidad de parámetros de protocolo dentro de un órgano de nueve integrantes, compartido por igual con las comunidades de nombres y números. El…
Expediente
El serial coincidía. La zona, no
Todos los indicadores de entrega podían estar en verde: transferencia terminada, archivo legible y serial SOA correcto. Sin embargo, faltaba un registro de glue. ZONEMD introduce una prueba que esos indicadores no contienen: antes de activar una generación, el receptor puede…
Historia de Internet
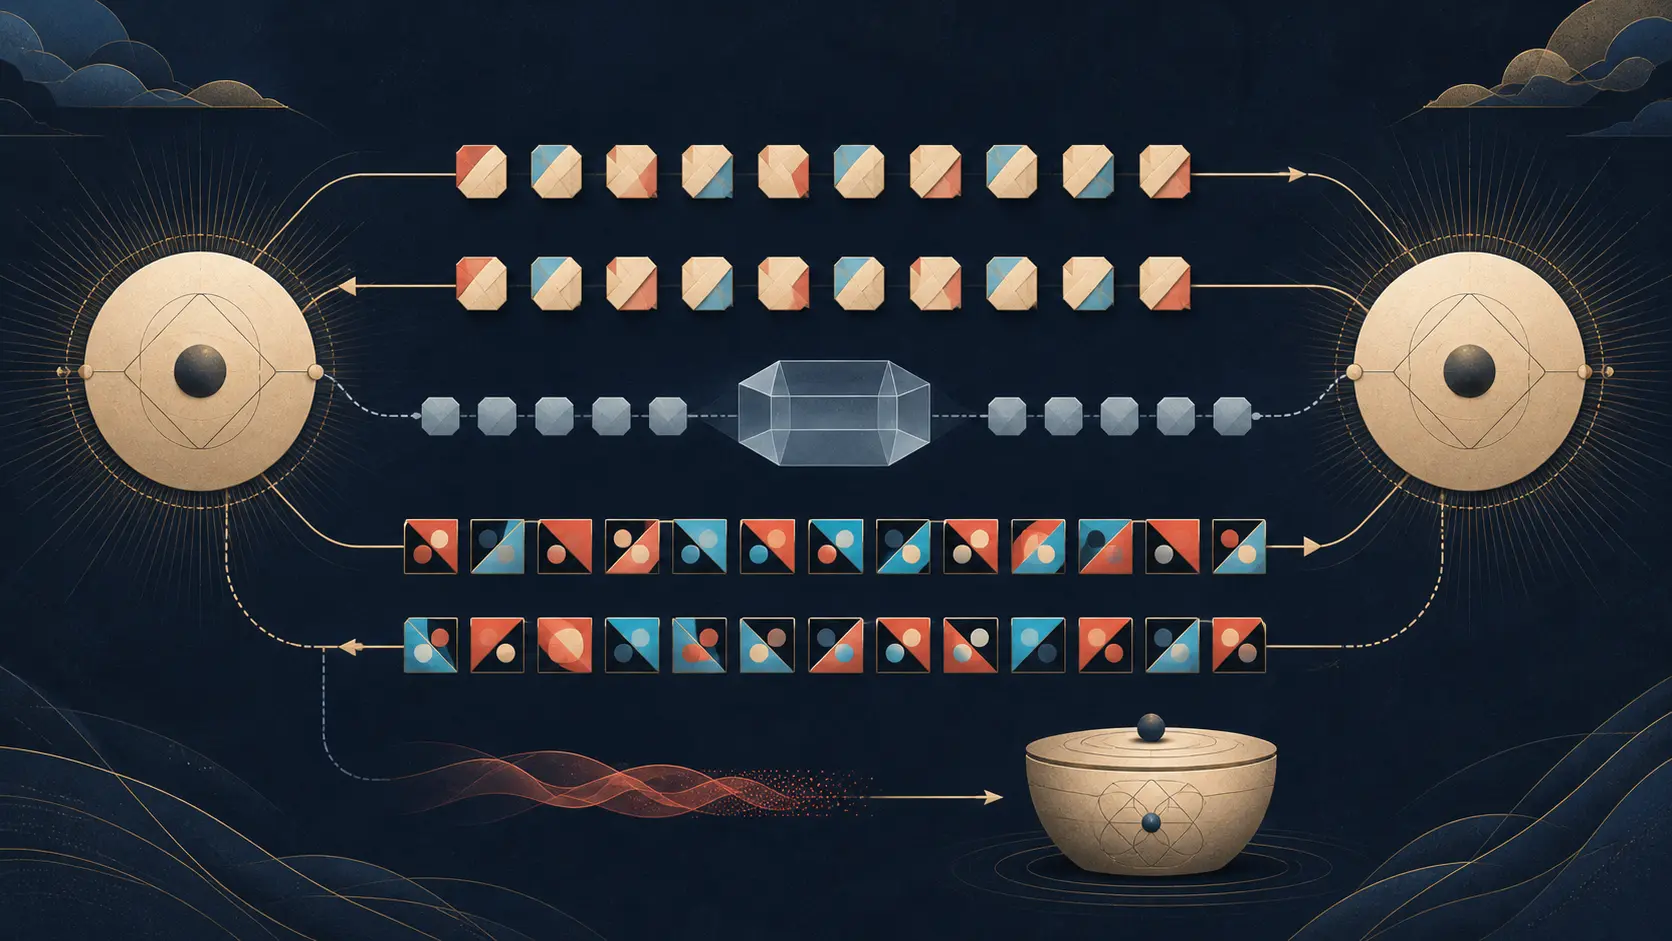
El nombre que gastó sus mayúsculas: cómo DNS convirtió la caja en un reto de respuesta
Para DNS, cambiar mayúsculas por minúsculas nunca debía crear otro nombre. Esa decisión de interoperabilidad dejó, sin embargo, una diferencia visible en muchos paquetes. Una propuesta de 2008 quiso usarla durante unos milisegundos: el servidor ignoraría el patrón, pero el…

ICANN
El nombre de dominio se convirtió en demandado: Porsche.net y la vía in rem de la ACPA
Una demanda que comenzó nombrando a 128 dominios como demandados expuso un problema jurídico y operativo preciso: cuando no es posible demandar personalmente al titular, ¿qué permite que un tribunal federal controle el registro y cuándo resulta demasiado tarde para objetar esa…