
Tema
Poder de delegación del DNS
Dentro de la faceta Tema, la inteligencia temática Poder de delegación del DNS conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Historias
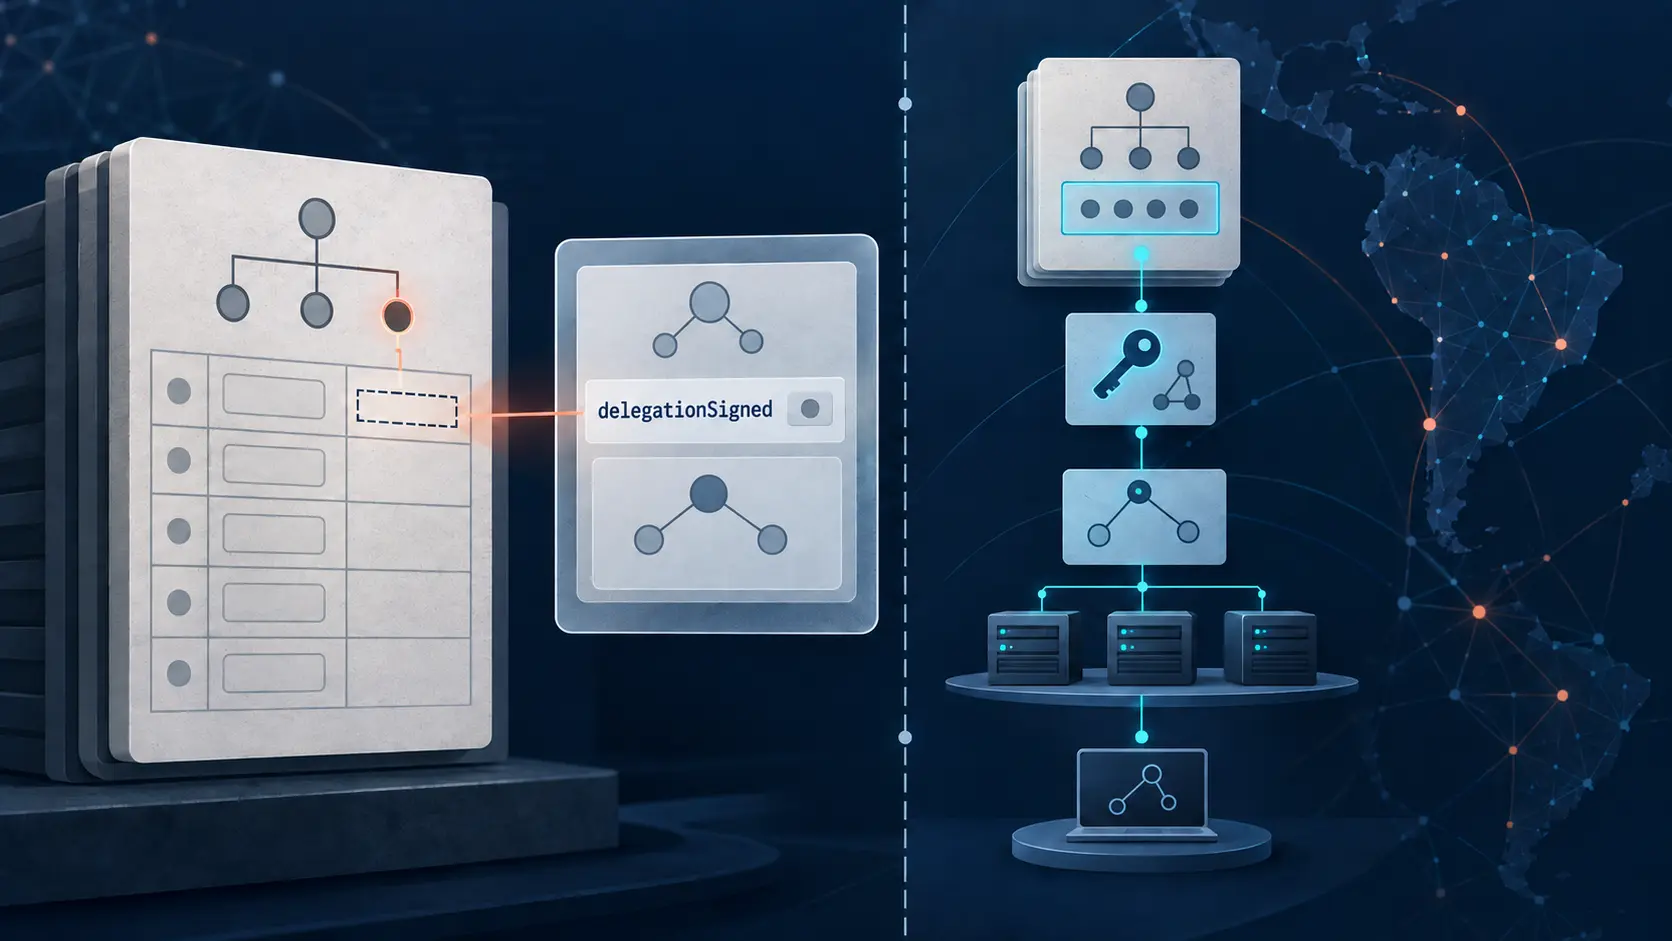
En LACNIC, delegationSigned registra la presencia de DS en el padre, no la validación DNSSEC
Un valor booleano en una respuesta registral puede parecer un veredicto sobre la seguridad de una cadena DNS. En RDAP, el campo `delegationSigned` de LACNIC responde una pregunta más limitada: ¿la vista de registro informa que existen registros DS en la zona padre? No ejecuta un…

IETF
Un servidor de nombres compartido prueba continuidad, no control de delegación
Una delegación cambia, pero no del todo. El padre incorpora tres servidores nuevos y conserva uno anterior. Para el resolutor, esa coincidencia puede separar una transición continua de un reemplazo completo de autoridad. Para quien audita el cambio, la coincidencia no explica…

IETF
El ensayo de DNSSEC prueba una cohorte de resolutores, no Internet
Un dominio puede estar firmado, fallar una comprobación criptográfica y seguir respondiendo al usuario como si no estuviera firmado. Esa separación es la utilidad del DNSSEC de ensayo: permite ver un fallo antes de imponerlo. También marca su límite. Solo hablan los resolutores…
IETF
La recuperación de DNSSEC depende de relojes que ningún firmante controla por sí solo
El incidente empieza con una paradoja incómoda: la clave privada ya no sirve, pero Internet continúa validando la zona. Las firmas emitidas antes de la avería mantienen el servicio en pie. Cada minuto de normalidad aparente, sin embargo, consume el margen disponible para…
IETF
Una actualización de delegación autofirmada prueba una clave, no su autoridad
El primer mensaje de una clave nueva puede ser criptográficamente perfecto y políticamente vacío. Si la propia clave firma la petición que pretende convertirla en autoridad, solo demuestra que existe alguien capaz de usarla. La propuesta de DNSOP separa ese dato del permiso para…

Expediente
Un cuórum de bloqueo de registro cuenta aprobaciones, no autoridades independientes
Dos contactos pueden aprobar desde cuentas distintas y depender del mismo mecanismo de recuperación. El proyecto de bloqueo de registro para EPP sabe contar respuestas; la independencia real de quienes ejercen la autoridad sigue siendo una propiedad externa.

Expediente
Una validación de servidor EPP exitosa es un veredicto fechado, no un certificado de salud
El verde de un panel puede durar más que la observación que lo produjo. El borrador hace transportable el resultado; no lo convierte en verdad permanente.

Expediente
El conjunto de misma entidad de EPP convierte una política externa en un límite atómico
El nombre escrito en una orden puede ser uno; la consecuencia puede abarcar una familia imposible de listar. Entre ambos extremos hay una política que el mensaje no contiene y que, sin embargo, gobierna la transacción.
IETF
La línea estricta de CAA no cerró la otra puerta
Un dominio puede publicar una autorización CAA cuidadosamente ligada a una cuenta y a un método, y aun así dejar otra propiedad que permite al mismo emisor actuar sin esas condiciones. RFC 8657 hace posible la precisión; RFC 8659 obliga a leer todas las alternativas aplicables…

Expediente
Un aviso de filtrado DNS es una cadena de tres decisiones, no una sola explicación
Cuando una pantalla ofrece un enlace para explicar por qué se filtró un nombre, parece que el DNS acaba de entregar una respuesta transparente. En realidad, el aviso ya atravesó la selección del resolutor, el criterio de la aplicación y una decisión de privacidad del usuario.
Expediente
Cuánta discreción cabe en un dominio interno
Una empresa puede demostrar que autorizó una excepción DNS sin publicar los nombres privados que contiene. RFC 9704 separa esas dos necesidades, pero deja decisiones importantes a los operadores: qué identidad hacer visible, qué ámbito delegar y cómo renovar el acuerdo.
Historia de Internet
El padre nombró al servidor. El servidor seguía sin tener la zona
Dos nombres en una delegación parecían prometer dos copias del servicio. El contador decía redundancia; la red podía contar otra historia. Si uno de los servidores nunca había aceptado ni cargado la zona hija, algunos resolutores acertaban con el miembro sano y otros gastaban…

IETF
El borrado es la prueba decisiva del borrador de integración DNS al cierre de su Last Call
Demostrar que hoy se controla un dominio no explica qué ocurrirá mañana cuando el registro desaparezca o el nombre cambie de titular. Esa segunda mitad del contrato queda a la vista cuando el borrador de DNSOP llega a la fecha prevista para cerrar su Last Call. La gobernanza útil…

IETF
Sara Dickinson y la promesa del resolutor que el cifrado no puede demostrar
Una consulta DNS cifrada cruza la red como una carta dentro de un sobre opaco, pero alguien tiene que abrirla para contestar. El RFC 8932, firmado entre otros por Sara Dickinson, obliga a mirar precisamente a quien abre ese sobre: qué anota, durante cuánto tiempo, con quién lo…
Tendencias de ISP regionales globales
Un acuse DNS NOTIFY no demuestra que la nueva zona ya se sirva
El primario aumenta el serial SOA y envía DNS NOTIFY. Los secundarios contestan y desaparecen de la cola de reintentos. Sin embargo, una dirección autoritativa continúa entregando el registro anterior. No falló el acuse: falló la decisión de tratarlo como cierre de toda la…

ICANN
Allison Mankin y la muestra de colisión de nombres que no demostraba su causa
Un mapa de calor puede mostrar miles de consultas hacia la raíz y, aun así, no revelar qué programa las originó ni qué se rompería si cambiara la respuesta. El informe RFC 8023, firmado también por Allison Mankin, convierte esa diferencia en una regla de trabajo: medir no…
Expediente
La clave constaba, pero aún no era confiable
Un mensaje puede demostrar que su emisor posee una clave privada y, al mismo tiempo, no demostrar que deba controlar una delegación. Esa diferencia aparece con nitidez en la propuesta que DNSOP llevó a última llamada hasta el 7 de septiembre: el punto crítico no es recibir un DNS…
Expediente
El punto final movió la frontera de confianza
Para el DNS, `example.co.uk` y `example.co.uk.` pueden conducir al mismo nodo. Para una aplicación, las dos grafías pueden activar decisiones de seguridad distintas. Cuando DNSOP cierra el 7 de septiembre su última llamada de grupo sobre la integración de nombres, una…
Expediente
La red local encontró un relé MOQT, no la autoridad que lo anunció
El borrador de descubrimiento de MOQT acaba de fijar una regla valiosa: cambiar el host de conexión no cambia la identidad que debe validar TLS. Sin embargo, el recorrido por mDNS todavía puede enseñar un relé antes de explicar por qué ese anunciante merece confianza.
Tendencias de servicios en la nube de Europa y Oriente Medio
Genesis Cloud: cuando los registros de red no bastan para probar una nube operativa
El resumen de inteligencia de Genesis Cloud: cuando los registros de red no bastan para probar una nube operativa explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…