
Tema
Poder de delegación del DNS
Dentro de la faceta Tema, la inteligencia temática Poder de delegación del DNS conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
La raíz recibe menos consultas, pero no necesariamente menos tráfico
LocalRoot oculta muchas consultas al Root Server System y acerca las respuestas al resolver. A cambio abre otra obligación: buscar fuentes, detectar seriales nuevos, mover la zona, comprobar ZONEMD y DNSSEC, activar una copia y abandonar esa copia antes de que caduque. Un…

ICANN
ICANN encauzó las peticiones de AFRALO sin adoptarlas
La declaración conjunta de AFRALO y AFRICANN llegó a la Junta con una etiqueta modesta: “para fines informativos”. Dentro, sin embargo, había propuestas con consecuencias presupuestarias, operativas e institucionales. La respuesta de la presidenta de la Junta reconoció la…

Historias
RIPE NCC mantuvo las comprobaciones de delegaciones defectuosas y detuvo los correos
La decisión de 2009 no apagó la observación técnica: RIPE NCC siguió ejecutando comprobaciones periódicas de delegaciones DNS defectuosas y dejó de enviar alertas masivas por correo. Ese corte entre medir y notificar permite ver cinco pruebas que una sola cifra no contiene…
ICANN
autistici.org muestra el bloqueo, pero no la decisión que lo produjo
El RDAP de PIR conserva una fecha precisa para el `serverHold` del dominio. Lo que no ofrece el expediente público es el puente entre la designación estadounidense, la interpretación aplicable, la acción del registro y sus efectos sobre web, correo y subdominios.

ICANN
La cadena que vuelve exigible la autoridad de ICANN
La autoridad de ICANN no opera como una orden única: adquiere efectos cuando una política, un acuerdo y un procedimiento de cumplimiento se conectan. El registro público recuperado permite seguir esa cadena y delimitarla; no permite afirmar que toda impugnación suspenda la…
Empresas de servicios en la nube globales
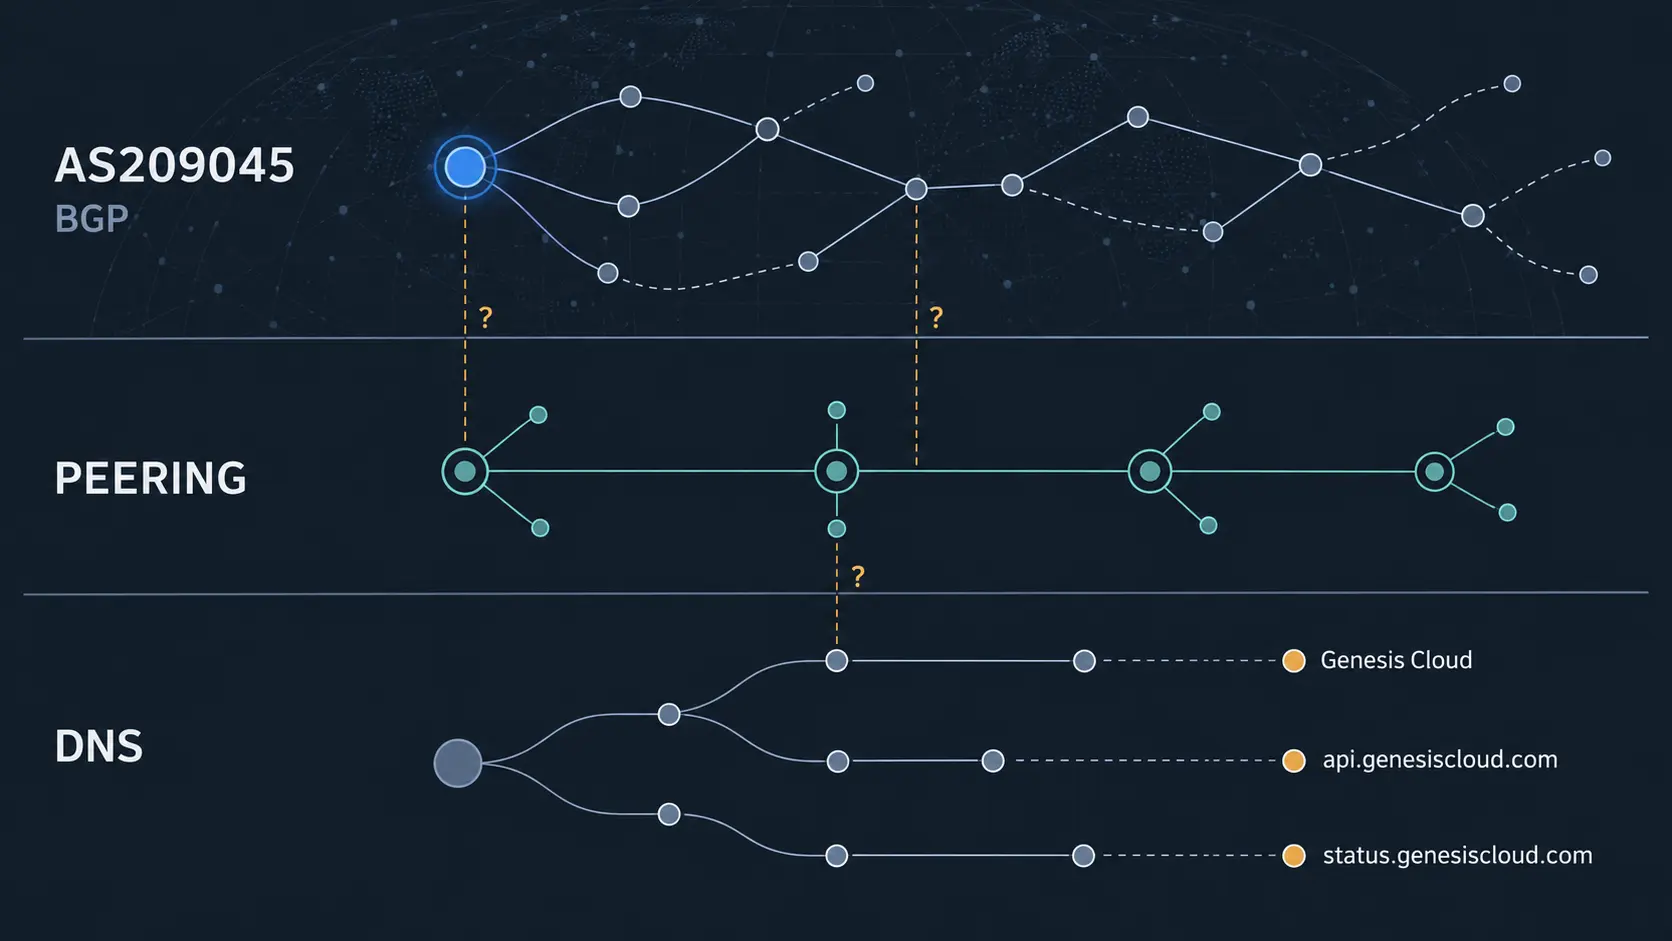
Genesis Cloud: las capas de identidad de red no demuestran por sí solas continuidad operativa global
El resumen de inteligencia de Genesis Cloud: las capas de identidad de red no demuestran por sí solas continuidad operativa global explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de…
ICANN
La autoridad de ICANN no está en un solo documento
La capacidad de ICANN para coordinar el sistema de nombres de dominio no procede de una única fuente ni equivale a una autoridad pública general. Se construye mediante una cadena institucional: los Articles of Incorporation fijan los fines corporativos; los Bylaws organizan la…
Historias
La prueba de APNIC con dos servidores redujo las repeticiones, pero aún necesita un recibo de reproducción
APNIC observó menos consultas DNS autoritativas en una prueba posterior con dos servidores de nombres que en la prueba anterior con uno. La diferencia existe en los agregados publicados; su causa sigue abierta. Para convertirla en una base de decisión, ambos tratamientos deben…

Historia de Internet
RFC 2065: el mensajero de DNS no tenía que ser el juez
El RFC 2065 partió en 1997 de una decisión poco espectacular y profundamente útil: un servidor podía transportar datos DNS firmados sin convertirse por ello en la autoridad que certificaba su verdad. La comprobación podía quedar en manos de un resolutor consciente de la…

Historias
El nodo anycast de AFRINIC en Uganda reúne dos servicios, no uno
El resumen de inteligencia de El nodo anycast de AFRINIC en Uganda reúne dos servicios, no uno explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para…

ICANN
La integración de nombres alternativos de ICANN exige un apagado verificable
El informe inicial de ICANN plantea que un registro de gTLD pueda coordinar el mismo nombre en el DNS global y en otro sistema de nombres. También recomienda exigir un plan para apagar la integración. La prueba decisiva vendrá después: demostrar que cada estado y cada controlador…

Historias
El DNS del ccTLD no pone techo al IPv6 de un país
AFRINIC comprueba algo importante en los servidores del registro, pero extiende la conclusión a todos los sitios subordinados. El paso por un resolutor recursivo cambia lo que puede afirmarse.
IETF
DNS ANY debe retirarse por finalidad, no solo por código de consulta
La retirada de un comportamiento ambiguo puede mejorar el DNS público y, a la vez, dejar sin resolver una dependencia privada. Para cerrar ambas cosas, cada uso de ANY necesita una alternativa comprobada o una excepción acotada, con responsable y fecha de salida.
IETF
Un relevo de servidor ULD debe demostrar que los servicios locales sobrevivieron
En una red de oficinas, el relevo puede parecer impecable hasta que alguien intenta proyectar una presentación. El portátil ya eligió el nuevo servidor de descubrimiento, las consultas DNS reciben respuesta y el acceso exterior sigue intacto. Sin embargo, la pantalla de la sala…

IETF
Un «Secure» prestado: cómo demostrar que DNSSEC volvió a firmar
La pérdida de una clave privada no siempre apaga una zona de inmediato. Puede dejar tras de sí una imagen perfectamente validable, sostenida por firmas antiguas y cachés desiguales. La recuperación empieza cuando el operador deja de confundir esa fotografía con una capacidad viva…

IETF
DANCE 14 reduce cuatro resultados TLSA a una decisión binaria del servidor
Que una conexión siga abierta no dice por qué el cliente quedó sin autenticar. Puede faltar el nombre, puede existir el nombre pero no el TLSA, puede no haber una cadena DNSSEC exigible o puede haber fallado la validación. DANCE 14 coloca por fin esas cuatro señales en el texto…
IETF
EDE 33 puede señalar una NTA sin probar que cambió la respuesta
Una línea de `dig` puede decir que había una Negative Trust Anchor activa y seguir dejando abierta la pregunta decisiva: ¿la respuesta habría sido distinta sin ella? DNSOP estudia adoptar un borrador que normaliza ese aviso mediante EDE 33. El avance vuelve visible una excepción…

Historias
RIPE NCC tenía cuatro registros glue IPv6 antiguos. Ahora quedan tres, porque la raíz no se repara en bloque
El glue de `.ps` ya coincide con la dirección actual de su servidor; los de `.ne`, `.sd` y `.tj` todavía no. La diferencia confirma que un mismo renumerado puede desembocar en cuatro decisiones de delegación independientes.

Historia de Internet
Gihan Dias y el paso de Sri Lanka del enlace al nombre
Antes de que una red pueda sentirse propia, no basta con que transporte paquetes. La historia de Gihan Dias conduce desde el correo que viajaba por llamadas breves hasta una pregunta más política y más íntima: ¿con qué escritura puede un país nombrarse en la raíz de Internet?
Historias
LACNIC firma 150 archivos DNS inversos, sin manifiesto de lote
Cada archivo del directorio público de LACNIC lleva su propio control. Lo que falta es una declaración firmada que permita saber si una descarga de conjunto capturó una publicación completa o una vista intermedia.