
Tema
Poder de delegación del DNS
Dentro de la faceta Tema, la inteligencia temática Poder de delegación del DNS conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
Shumon Huque y el pin que prometía pruebas, no DANE para siempre
Retirar un dato de seguridad no equivale a ocultarlo. RFC 9102 convierte esa diferencia en un protocolo: un servicio puede dejar de publicar TLSA e incluso abandonar la delegación segura, pero mientras exista un pin vigente debe ofrecer una prueba DNSSEC que permita al cliente…

ICANN
La autoridad de ICANN no está en una sola puerta: del mandato a los recursos
ICANN coordina identificadores esenciales de Internet, pero sus documentos no describen una autoridad gubernamental general. Describen una combinación más precisa: un mandato institucional, obligaciones contractuales, funciones delegadas y procedimientos de rendición de cuentas.…
IETF
El servicio respondió; la clave Onion aún no: RFC 9799
Una respuesta correcta a través de Tor confirma que algo estaba allí en ese momento. No confirma por sí sola quién controla el nombre `.onion`, qué autoridad certificadora puede emitir ni qué información quedó expuesta durante la operación. RFC 9799 convierte esas diferencias en…
Empresas de servicios en la nube globales
AlmazCloud: cuando las fuentes identifican la pregunta, pero todavía no prueban la operación
El resumen de inteligencia de AlmazCloud: cuando las fuentes identifican la pregunta, pero todavía no prueban la operación explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…

IETF
Paul Mockapetris y el bit autoritativo que no abarcaba toda la respuesta
Una respuesta DNS puede ser autoritativa para el primer nombre, incorporar desde caché el destino de un alias y añadir direcciones auxiliares. El bit AA no se contradice; la contradicción la crea el inventario que llama autoritativo a todo el paquete.
IETF
Los tipos DNS 69 y 70 delegan el significado sin nombrar la versión del registro
Hay dos relojes en esta historia. Uno pertenece a la firma DNS y dice desde cuándo puede validarse un conjunto de registros. El otro pertenece a la organización externa que publica, modifica o retira los códigos incluidos en esos registros. Los nuevos tipos 69 y 70 conectan ambos…
Instituciones de Europa y Oriente Medio
Internetstiftelsen: el registro .se no es una autoridad sobre los recursos numéricos de Internet
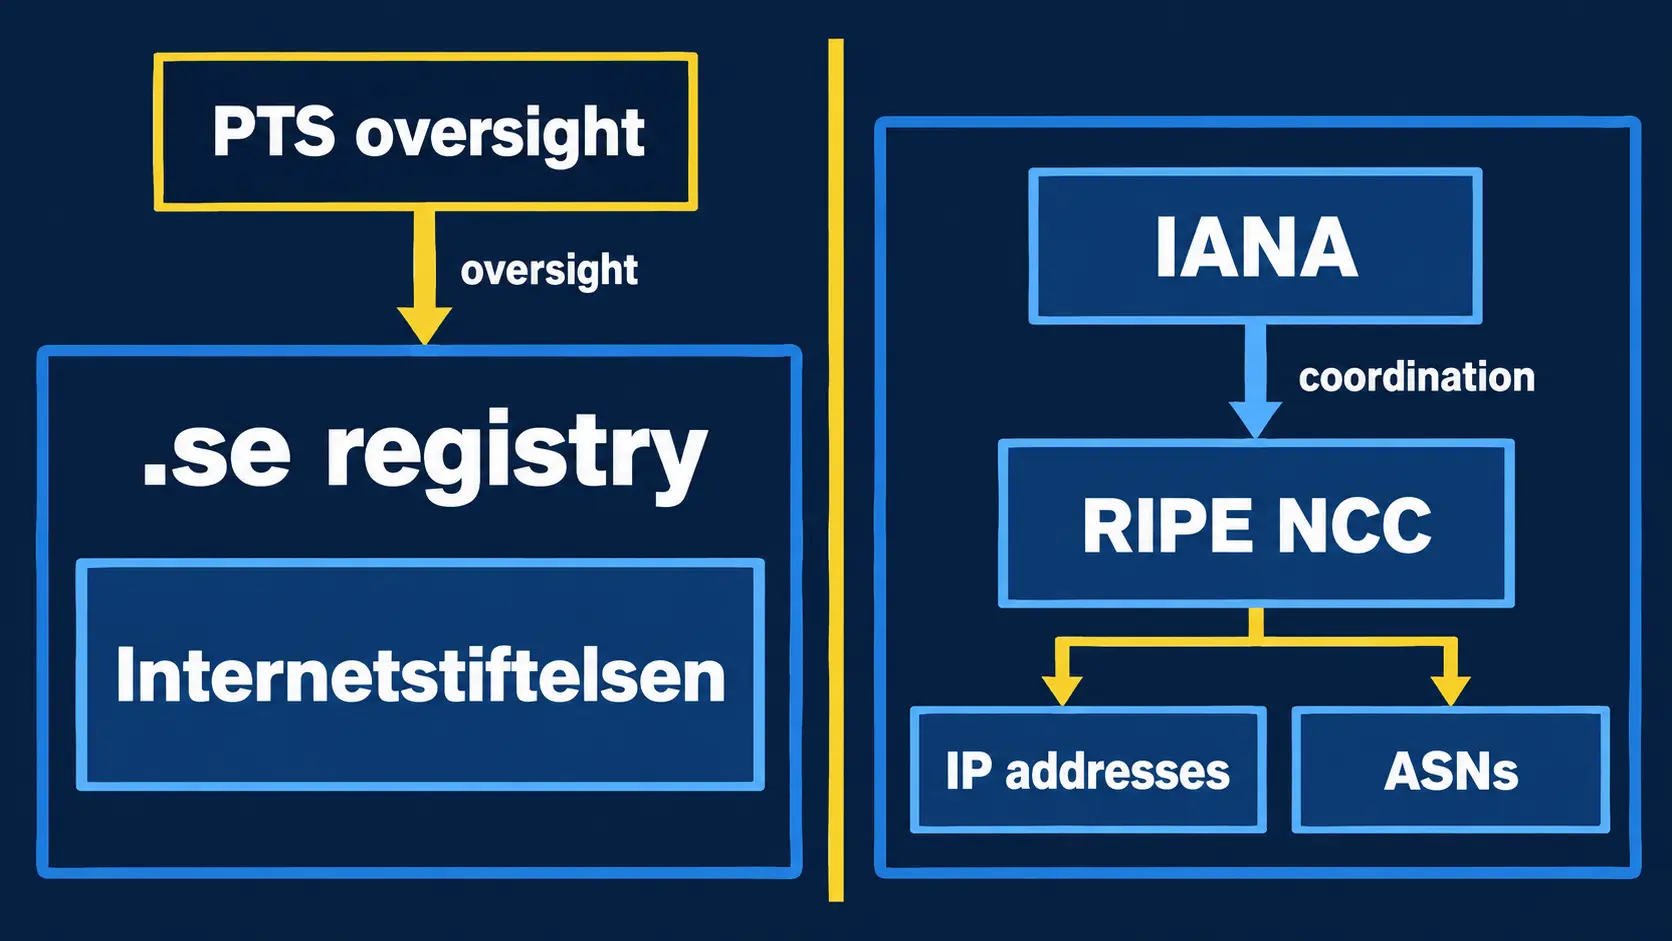
La etiqueta «The Internet Infrastructure Foundation» sugiere una institución de alcance amplio. Los registros públicos disponibles describen algo más concreto y, al mismo tiempo, más importante: una organización vinculada a la administración y operación técnica del registro del…

Historias
AFRINIC llama «en tiempo real» a su panel NS2. Las doce mediciones enlazadas son pruebas puntuales detenidas
Una interfaz puede consultar el último dato disponible sin estar observando el presente. El panel público de NS2 de AFRINIC muestra esa diferencia con una claridad poco habitual: se presenta como monitorización anycast «en tiempo real», pero cada medición de RIPE Atlas conectada…

Historias
Un plan de respaldo DNS no es un segundo resolvedor
La experiencia doméstica publicada el 9 de septiembre en el blog de APNIC ofrece una lección precisa: la redundancia empieza cuando la alternativa está activa, llega a los clientes, responde durante una prueba controlada y permite restaurar el estado anterior.

Historias
La renovación de K-root del RIPE NCC necesita tres actas, no un estado global
Un servicio anycast puede permanecer estable mientras uno de sus centros atraviesa un cambio profundo. Esa es una virtud operativa y, al mismo tiempo, un problema de prueba. El RIPE NCC ha identificado tres centros principales de K-root con equipos al final de su ciclo. Para…
Tendencias de institucionales globales
Cuando el control publicado no demuestra una reparación duradera en ISC
Internet Systems Consortium (ISC) ocupa varios puntos sensibles de la infraestructura de Internet: mantiene BIND, desarrolla Kea, participa en la operación de F-Root y publica superficies de aviso y estado para usuarios y operadores. El registro público permite describir…

IETF
Un registro `_for-sale` anuncia disponibilidad, no la autoridad del vendedor
Publicar que un dominio está disponible puede iniciar una negociación, pero no resuelve quién tiene capacidad para venderlo. RFC 10023 convierte esa intención en una señal DNS legible por máquinas. Precisamente por eso, un mercado responsable debe impedir que una observación…
IETF
Cuando un estándar se convierte en infraestructura: quién controla la continuidad de Internet
Los estándares de Internet no transportan paquetes, firman zonas DNS ni anuncian rutas. Pero al fijar máquinas de estados, dependencias criptográficas y procedimientos de recuperación, pueden convertir una decisión técnica coordinada en una obligación operativa distribuida. La…

IETF
DNSOP adopta el problema multialgoritmo, no la etiqueta «UNIVERSAL»
Adoptar un borrador puede sonar a elegir una respuesta. En DNSOP, la decisión del 1 de septiembre hizo algo más preciso: eligió un problema para trabajarlo dentro del grupo y dejó anotado que la complejidad de la solución seguía abierta. Esa diferencia será decisiva si una…
Historias
En LACNIC, delegationSigned registra la presencia de DS en el padre, no la validación DNSSEC
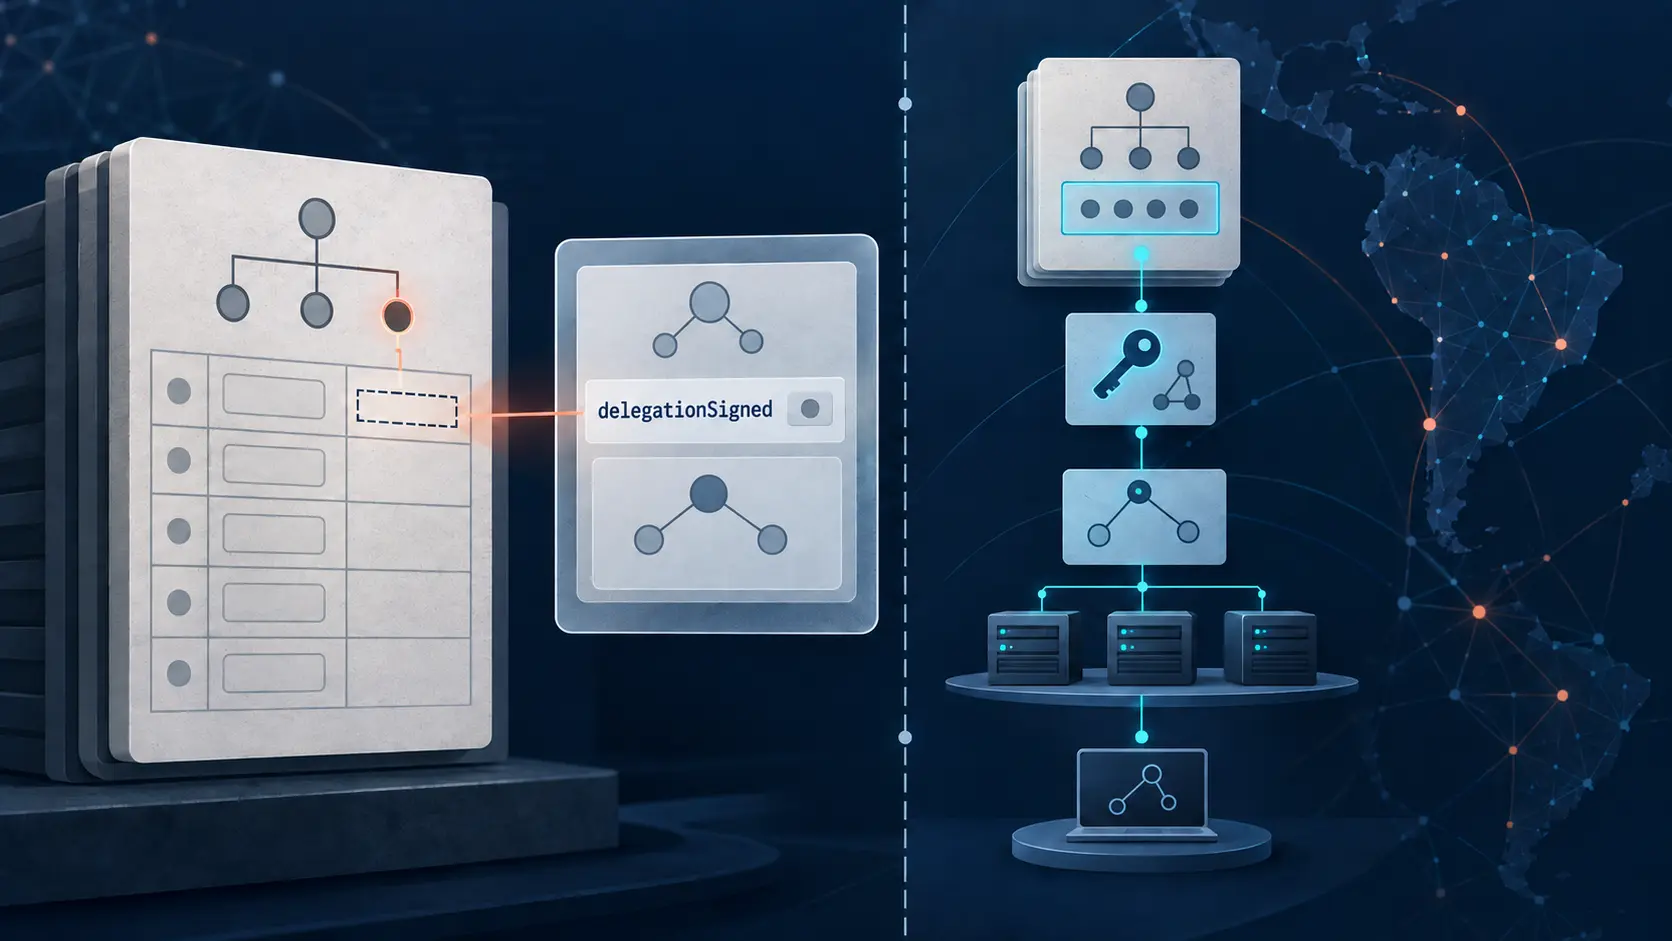
Un valor booleano en una respuesta registral puede parecer un veredicto sobre la seguridad de una cadena DNS. En RDAP, el campo `delegationSigned` de LACNIC responde una pregunta más limitada: ¿la vista de registro informa que existen registros DS en la zona padre? No ejecuta un…

IETF
Un servidor de nombres compartido prueba continuidad, no control de delegación
Una delegación cambia, pero no del todo. El padre incorpora tres servidores nuevos y conserva uno anterior. Para el resolutor, esa coincidencia puede separar una transición continua de un reemplazo completo de autoridad. Para quien audita el cambio, la coincidencia no explica…

IETF
El ensayo de DNSSEC prueba una cohorte de resolutores, no Internet
Un dominio puede estar firmado, fallar una comprobación criptográfica y seguir respondiendo al usuario como si no estuviera firmado. Esa separación es la utilidad del DNSSEC de ensayo: permite ver un fallo antes de imponerlo. También marca su límite. Solo hablan los resolutores…
IETF
La recuperación de DNSSEC depende de relojes que ningún firmante controla por sí solo
El incidente empieza con una paradoja incómoda: la clave privada ya no sirve, pero Internet continúa validando la zona. Las firmas emitidas antes de la avería mantienen el servicio en pie. Cada minuto de normalidad aparente, sin embargo, consume el margen disponible para…
IETF
Una actualización de delegación autofirmada prueba una clave, no su autoridad
El primer mensaje de una clave nueva puede ser criptográficamente perfecto y políticamente vacío. Si la propia clave firma la petición que pretende convertirla en autoridad, solo demuestra que existe alguien capaz de usarla. La propuesta de DNSOP separa ese dato del permiso para…

Expediente
Un cuórum de bloqueo de registro cuenta aprobaciones, no autoridades independientes
Dos contactos pueden aprobar desde cuentas distintas y depender del mismo mecanismo de recuperación. El proyecto de bloqueo de registro para EPP sabe contar respuestas; la independencia real de quienes ejercen la autoridad sigue siendo una propiedad externa.