
Tema
Poder de delegación del DNS
Dentro de la faceta Tema, la inteligencia temática Poder de delegación del DNS conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

Historias
RIPE NCC separa el futuro de ENUM de 23 delegaciones con problemas
El borrador preparado para la reunión de septiembre del UIT-T vuelve a colocar cada decisión en su escala. RIPE NCC ya no presenta 17 delegaciones inoperativas y seis con fallos parciales como una pregunta sobre la supervivencia de ENUM público. Propone conservar `e164.arpa` y…

Expediente
La frontera invisible de Mozilla: cómo la Public Suffix List se convierte en código
Mozilla inició la Public Suffix List y Firefox todavía convierte una de sus versiones en conducta del navegador. El DNS puede mostrar que `whatwg.github.io` está bajo `github.io`, pero no si dos subdominios pertenecen a una administración o a inquilinos que no se confían. Este…
ICANN
La consulta sobre el futuro de .juniper llega a su último día
ICANN acepta hasta las 23:59 UTC del 19 de agosto aportaciones sobre su conclusión preliminar de que el dominio de marca `.juniper` no necesita un operador sucesor. El procedimiento contractual avanza, pero el registro de IANA todavía muestra una delegación activa a Juniper…

IETF
La fecha pública de respuesta sobre ENUM ya pasó; la decisión no.
Una consulta de la UIT-T sobre el posible cierre de delegaciones de códigos de país E.164 en `e164.arpa` señaló el 15 de agosto de 2026 para las respuestas de los Estados miembros. El expediente público aún no comunica un resultado.
ICANN
IANA marca como concluida la ceremonia Root KSK 62 — y delimita el registro público
IANA ya muestra la ceremonia Root KSK 62 como concluida. El registro público sitúa la operación el 12 de agosto, con firma de ZSK para el cuarto trimestre de 2026 y retirada de dos HSM; por sí solo no equivale a una conclusión de auditoría independiente.
ICANN
ICANN cerró dos ventanillas y desplazó la atención hacia quien puede operar el registro
Las solicitudes del ciclo 2026 de nuevos gTLD y las del programa de evaluación de proveedores de servicios de registro de ICANN terminaron el 12 de agosto a las 23:59 UTC. El cierre no crea ni aprueba dominios; delimita quién puede continuar en un proceso que depende tanto de la…

ICANN
El liderazgo de ICANN necesita prioridades institucionales medibles
Un nuevo ejecutivo marca ritmo y disciplina. La legitimidad de ICANN depende de procesos que ninguna persona controla sola.
Historias
AFRINIC cerró 2012 con 49 registros DS aportados por solo dos miembros
Al terminar 2012, AFRINIC comunicó una cifra tan precisa como incompleta: había firmado 49 registros DS correspondientes a 13 dominios y procedentes de dos miembros. Esos números prueban que el servicio llegó a utilizarse; no permiten calcular qué proporción de los miembros que…

Historias
La cadena de confianza que AFRINIC completó sin adquirir poder soberano
El 10 de mayo de 2012, la publicación por IANA de registros DS en `ip6.arpa` e `in-addr.arpa` conectó zonas inversas ya firmadas por AFRINIC con una ruta de validación anclada en la raíz. El cambio fue pequeño en apariencia y decisivo en operación: desde entonces, una clave…
Historias
«Sin reversa salvo asignación»: el Borrador 1 que quiso convertir la exactitud registral en una condición del DNS
El 10 de abril de 2012, Tim McGinnis presentó AFPUB-2012-DNS-001-DRAFT-01, una propuesta para que AFRINIC dejara de conceder nuevas delegaciones de DNS inverso cuando el espacio correspondiente no tuviera registrada una asignación o subasignación. El objetivo —mejorar la calidad…
Historias
Nueve zonas firmadas y un puente aún abierto: lo que AFRINIC activó realmente el 3 de mayo de 2012
El 3 de mayo de 2012, AFRINIC empezó a distribuir versiones firmadas de nueve zonas de resolución inversa delegadas por la IANA: seis de IPv4 y tres de IPv6. Fue un cambio técnico concreto, útil y deliberadamente incompleto. Las firmas ya estaban en las zonas servidas, pero los…

Líderes
Joe Abley y el trabajo de hacer visible el DNS distribuido
Una dirección de Internet no siempre conduce a una sola máquina. Un servicio puede instalar equipos en ciudades y redes diferentes y anunciar la misma dirección desde todos ellos. Para el usuario, el destino parece estable; por debajo, el camino puede terminar en lugares…

Líderes
Ray Bellis y el trabajo de convertir el silencio del DNS en una respuesta útil
Cuando una página tarda en abrirse, el usuario suele decir que «Internet no funciona». A veces el contenido está disponible y la ruta de red existe, pero el sistema que traduce el nombre del sitio en datos de conexión no ha dado una respuesta interpretable. La espera vacía no…
Empresas de servicios en la nube globales
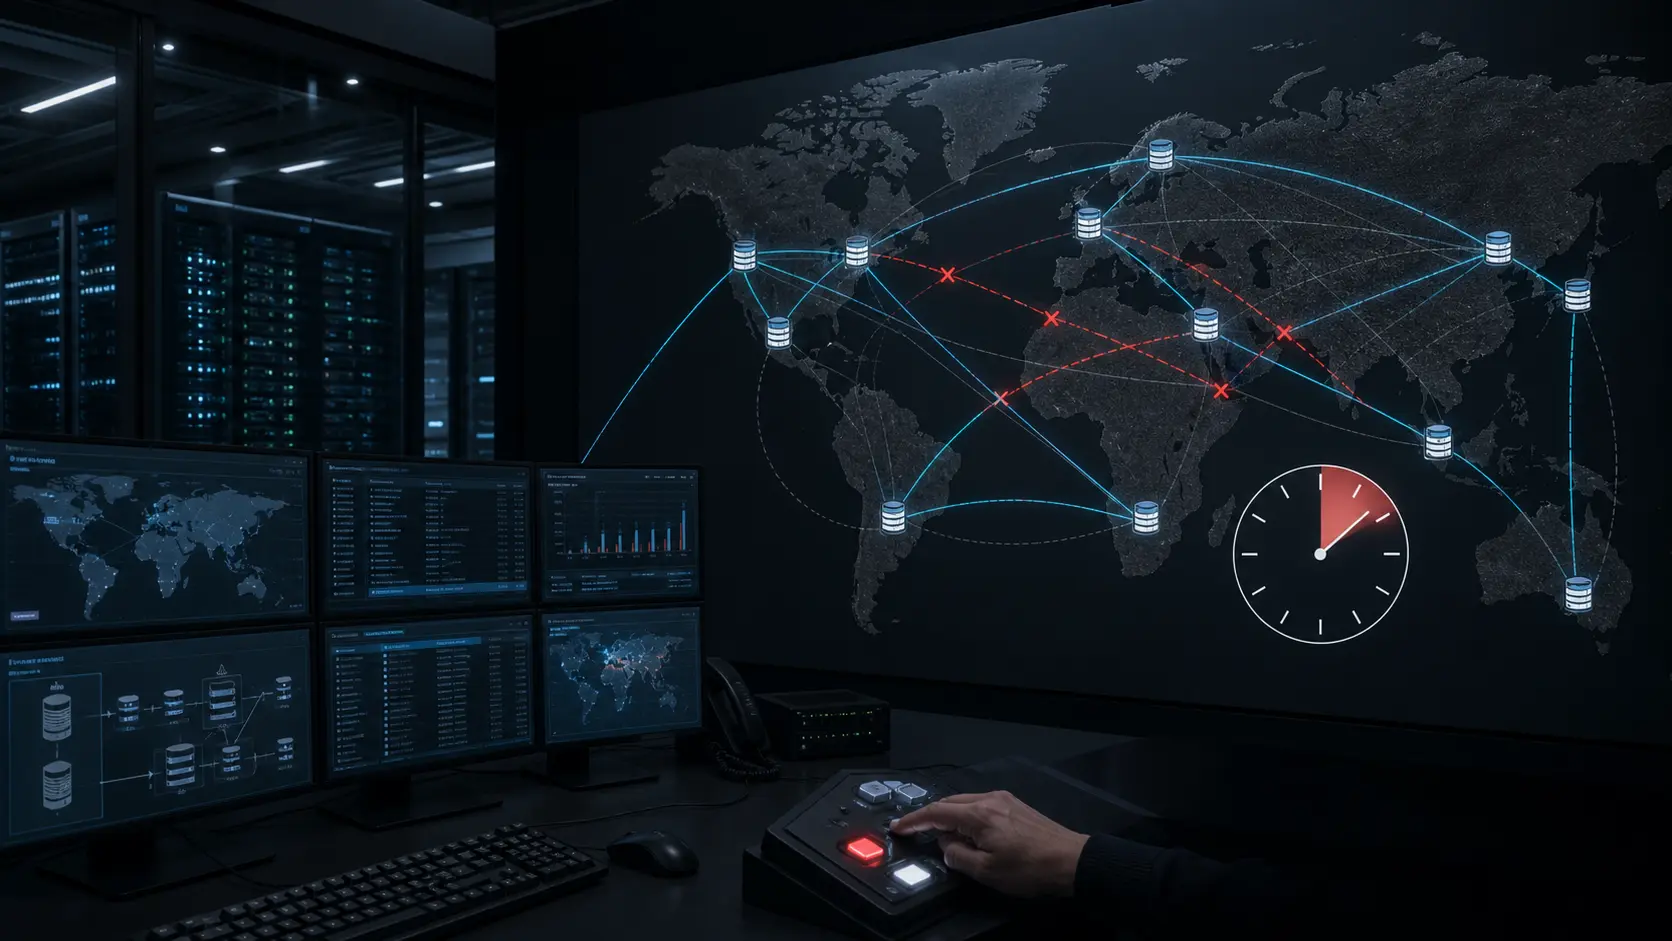
La interrupción del DNS autoritativo de GoDaddy en 2025 convirtió el aislamiento de comandos Anycast en una prueba de responsabilidad
El 12 de diciembre de 2025, GoDaddy afirmó que un comando ejecutado por error interrumpió durante ocho minutos el acceso Anycast a todos sus servicios de DNS autoritativo. Las respuestas todavía válidas en caché permitieron que algunos usuarios siguieran llegando a los sitios…

Instituciones de África
El incidente DNS de ZARC de 2025 convirtió la continuidad de resolución del registro .za en una prueba de responsabilidad
En marzo de 2025, una interrupción DNS alrededor de los dominios comerciales de segundo nivel de .ZA mostró que la continuidad de un registro no es una función administrativa menor. DNS es el sistema de consulta que convierte un nombre de dominio en instrucciones de red…

Instituciones de Europa y Oriente Medio
SIDN Labs y la plataforma de investigación detrás de un registro de dominio nacional
SIDN Labs ocupa una posición inusual entre la investigación académica y la operación en vivo del ecosistema del dominio `.nl` de los Países Bajos. Su importancia radica en convertir la visibilidad sobre registros, DNS, enrutamiento y servicios horarios en mediciones, prototipos y…

Institucionales globales
El fallo CAA de 2020 en Let's Encrypt convirtió la reverificación DNS en una prueba de responsabilidad
Emitir un certificado no es solo una operación criptográfica. También es una decisión de autorización basada en DNS. El fallo de reverificación CAA que Let's Encrypt publicó en 2020 mostró por qué esa separación importa. Una autoridad de certificación puede validar que un…

Institucionales globales
Las alertas sobre manipulación del DNS de 2019 convirtieron el control de cambios del registrador en una prueba de rendición de cuentas
Los incidentes descritos públicamente en 2019 mostraron que la confianza en un dominio depende menos del prestigio de las instituciones que de quién puede autorizar, publicar, observar y revertir el estado operativo del DNS.

Empresas de servicios en la nube globales
El incidente de Cloudflare con 1.1.1.1 en 2024 convirtió la propagación de rutas en una prueba de responsabilidad
Dos eventos de enrutamiento distintos afectaron el 27 de junio de 2024 a la dirección del resolvedor público 1.1.1.1. El caso demuestra por qué los registros de recursos numéricos, las autorizaciones de origen y los colectores de rutas aportan pruebas esenciales, pero no…
Institucionales globales
La inundación del DNS raíz de 2015 convirtió la telemetría entre operadores en una prueba de responsabilidad
Dos inundaciones concentradas de consultas revelaron la diferencia entre la continuidad del sistema raíz y la saturación localizada, y convirtieron la telemetría compartida y separada por capas en la base para evaluar la preparación y la respuesta de los operadores.