
Resumen
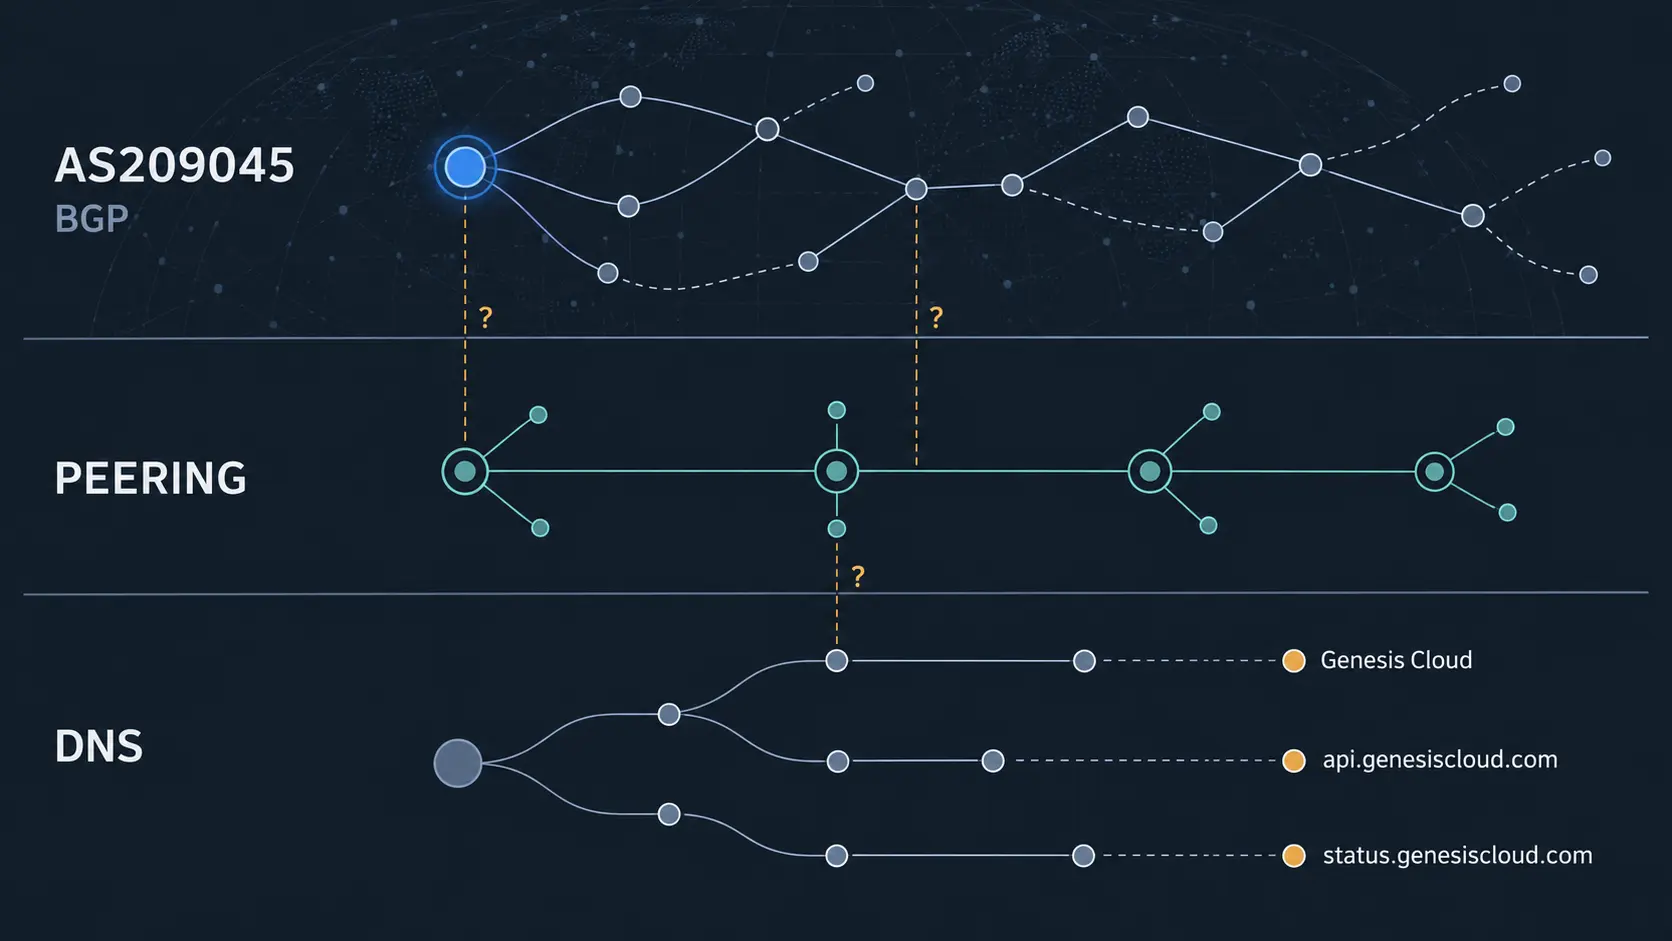
- Los registros de RIPE, las bases de datos de peering, los colectores BGP y las respuestas DNS describen capas distintas de la presencia técnica de Genesis Cloud; ninguna de ellas, aislada, demuestra control operativo completo ni alcance global.
- Para que una declaración de red se convierta en un riesgo de continuidad para clientes, deben alinearse varios eslabones observables: autorización del AS, originación visible, tránsito y vecinos, delegación DNS, alojamiento de los endpoints y respuesta efectiva de la API.
Genesis Cloud aparece en los registros públicos a través del AS209045. La información de registro y las vistas de actividad de AS ofrecen una forma de identificar el sistema autónomo y de consultar sus prefijos anunciados, su historial de rutas y sus vecinos. El registro de aut-num de RIPE es una declaración administrativa sobre el número autónomo, no una medición permanente de cada ruta en Internet. Las vistas de prefijos anunciados y de historial de routing también dependen del momento, del colector y del alcance de la observación. Registro de RIPE sobre AS209045 y datos JSON del registro permiten separar la identidad registrada de lo que otros sistemas observan en la red.
Esa separación importa porque la existencia de un AS no demuestra que sus prefijos estén siendo originados de forma estable ni que un usuario situado en cualquier red pueda alcanzarlos. Los servicios de RIPE sobre descripción del AS, prefijos anunciados, historial y vecinos son útiles precisamente porque permiten formular preguntas distintas: qué se declara, qué se anuncia, qué se ha observado y con quién parece intercambiarse tráfico. La vista de AS overview, la de prefijos anunciados, el historial de routing y la relación de vecinos deben leerse como observaciones acotadas, no como una prueba de alcance global.
La siguiente capa es la interconexión. La base de datos de RIPE puede devolver objetos de ruta asociados con AS209045, mientras PeeringDB describe redes, instalaciones y posibles relaciones de interconexión declaradas por participantes. La búsqueda de objetos route y route6, la ficha de red en PeeringDB y los puntos de intercambio listados para el ASN ayudan a contrastar declaraciones de política con señales de conectividad. Pero una entrada en PeeringDB no equivale necesariamente a una sesión BGP activa, a un contrato de tránsito vigente ni a la capacidad de mover tráfico hacia cada servicio de la empresa.
Los colectores externos añaden otra perspectiva. La vista de AS209045 en bgp.tools, los datos RIS de RIPE NCC y los archivos de Route Views pueden mostrar si determinados anuncios aparecen desde varios puntos de medición. La observación repetida en colectores independientes sería una señal más sólida de visibilidad del routing que una única declaración administrativa. Aun así, tampoco convertiría esa visibilidad en alcanzabilidad universal: los colectores no cubren todas las redes, las rutas pueden variar por política y el camino de un cliente puede diferir del de un observador.
La cadena de continuidad empieza con el AS, pero no termina allí
La hipótesis de control operativo requiere conectar la identidad de red con los servicios que un cliente utiliza. El dominio genesiscloud.com tiene una delegación y unos registros DNS que pueden observarse públicamente. El registro RDAP del dominio, la consulta NS y la consulta SOA muestran la estructura visible de la delegación y de la autoridad DNS. No muestran quién posee las credenciales de la cuenta DNS ni quién controla comercialmente cada componente. La delegación puede estar alojada en un proveedor independiente y seguir sirviendo a una empresa cuya red se anuncia desde otro ASN.
Las respuestas de resolución para el dominio principal y sus subdominios permiten seguir otro eslabón. La consulta A de genesiscloud.com, la consulta A de api.genesiscloud.com, la consulta AAAA de api.genesiscloud.com y la consulta A de status.genesiscloud.com son fotografías de respuestas DNS, no pruebas de que las direcciones pertenezcan a infraestructura originada por AS209045. Para atribuir una dirección a un operador harían falta, como mínimo, observaciones de routing, información de alojamiento y una relación temporal entre la dirección resuelta y el servicio que responde.
Esto crea una distinción práctica para compradores y analistas. Un cambio en la delegación DNS puede afectar dónde se buscan los servicios; un cambio de originación BGP puede afectar qué redes pueden llegar a una dirección; y un fallo de aplicación puede producirse aunque DNS y BGP permanezcan estables. Los tres planos pueden estar controlados por organizaciones distintas. El hecho de que compartan el nombre Genesis Cloud no prueba que formen una única superficie de control.
El servicio de estado ofrece una cuarta señal, pero también tiene límites. El resumen público de estado y el archivo de incidentes pueden registrar disponibilidad o interrupciones comunicadas por el operador. Un estado operativo informado por la propia empresa no sustituye a una medición independiente desde múltiples redes. Del mismo modo, la ausencia de un incidente publicado no prueba que todos los usuarios puedan acceder a la API.
La documentación y los endpoints de la API completan la perspectiva del producto. La documentación de desarrolladores, el endpoint de Compute API y el proveedor de Terraform en GitHub muestran interfaces y herramientas destinadas a operar recursos. La existencia de una API documentada o de un proveedor de infraestructura como código no prueba que cada endpoint esté alojado en la misma red que el AS, ni que una configuración pueda trasladarse sin cambios operativos, contractuales o de identidad.
Qué tendría que cambiar para que la red se convierta en riesgo de cliente
El riesgo de continuidad aparece cuando la pérdida o modificación de un eslabón interrumpe una obligación del cliente. El primer escenario sería una pérdida de visibilidad de rutas: si un prefijo necesario deja de anunciarse, es filtrado o se vuelve inestable, algunas redes podrían perder acceso aunque el servicio siga activo dentro de otra topología. La prueba relevante sería una comparación temporal entre anuncios en varios colectores, los AS-path observados y la respuesta de los endpoints desde ubicaciones independientes.
El segundo escenario sería una divergencia entre el routing declarado y el tráfico real. Los vecinos observados deberían ser compatibles con la política publicada y con las relaciones de PeeringDB, pero la compatibilidad no demuestra que exista una relación contractual directa ni que el mismo proveedor transporte todo el tráfico de la API. El análisis tendría que distinguir originación, tránsito, peering bilateral y alojamiento, en vez de agruparlos bajo la etiqueta de “interconexión”.
El tercero sería un cambio de DNS. La delegación, el SOA y los registros A o AAAA podrían cambiar sin que cambie el AS209045. Eso puede redirigir clientes hacia otra infraestructura, dejar obsoletas rutas anteriores o introducir una dependencia de un proveedor DNS externo. Sin acceso a las credenciales y contratos, los datos públicos no permiten afirmar quién controla efectivamente la cuenta, aunque sí permiten identificar qué condiciones deberían vigilarse.
El cuarto escenario sería la separación entre control de red y salud de aplicación. Un endpoint puede resolver correctamente y ser alcanzable por BGP, pero devolver errores, exigir autenticación fallida o no ejecutar las operaciones esperadas. Por el contrario, un incidente de aplicación puede coexistir con rutas estables. Por eso la continuidad no puede inferirse de una sola capa: requiere pruebas coordinadas de resolución, conectividad, TLS, respuesta HTTP, autenticación y operación del recurso.
Los certificados públicos aportan una pista adicional sobre nombres observados, no una prueba de control de infraestructura. Los certificados emitidos para subdominios de genesiscloud.com pueden ayudar a inventariar superficies nominales. El historial DNS de genesiscloud.com y el historial de api.genesiscloud.com pueden revelar cambios visibles en el tiempo. Ninguna de esas fuentes identifica por sí sola las credenciales de administración, la propiedad beneficiosa o la responsabilidad contractual por la continuidad.
La validación RPKI también debe manejarse con precisión. Si un prefijo relevante tuviera una autorización de origen incompatible o ausente, algunos operadores podrían filtrarlo según sus políticas de validación. Eso podría reducir visibilidad desde determinados segmentos. Pero no se puede afirmar que una ruta concreta esté siendo filtrada sin observar el prefijo, su ROA, su estado de validación y los cambios en colectores y redes afectadas. RPKI es una posible condición de filtrado selectivo, no una explicación automática de cualquier problema de acceso.
La evidencia pública permite un mapa de dependencias, no una conclusión de control
El valor de este conjunto de registros está en ordenar la investigación. Primero, comprobar qué AS y prefijos aparecen en los registros y en qué fechas. Después, comparar la originación y los caminos desde colectores independientes. Luego, contrastar vecinos y puntos de interconexión declarados con observaciones de routing. En paralelo, registrar la delegación DNS, los cambios de resolución y la infraestructura que responde a los endpoints. Finalmente, relacionar esas señales con la API y con los incidentes publicados.
Ese método evita dos errores simétricos. El primero es tratar un registro, una entrada de peering o un nombre DNS como prueba suficiente de control. El segundo es concluir que la falta de una observación pública equivale a una ausencia de operación. Los datos disponibles no establecen una cadena completa y observada que conecte AS209045, sus rutas, el DNS, el alojamiento de los endpoints y la salud de la aplicación. La conclusión defendible es más limitada: existe un conjunto de capas que puede seguirse públicamente, pero su relación operacional y su alcance global requieren mediciones adicionales.
Para un cliente, las condiciones materiales son concretas. Debe saber qué nombres DNS necesita, qué prefijos y proveedores de tránsito intervienen, qué mecanismos de autenticación protegen la API, qué copias de configuración existen y cuánto tiempo tomaría reconstruir el acceso desde otra infraestructura. También debe observar cambios de delegación, variaciones de AS-path, desaparición de prefijos, cambios de dirección y divergencias entre el estado publicado y las pruebas sintéticas. Esas señales convierten un mapa técnico en un control de continuidad.
La evidencia pública disponible no permite afirmar que Genesis Cloud tenga o no tenga control unificado sobre cada capa. Tampoco permite afirmar que una ruta observada sea globalmente accesible o que un cambio DNS haya causado un incidente de API. Sí permite establecer la pregunta correcta: qué condición observable conecta una alteración de red o de nombres con la pérdida efectiva de una capacidad contratada. Hasta que esa conexión se mida, las declaraciones de identidad e interconexión siguen siendo indicios separados, no una demostración de continuidad operativa.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance