
Tema
Poder de delegación del DNS
Dentro de la faceta Tema, la inteligencia temática Poder de delegación del DNS conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

ICANN
Anne-Marie Eklund Löwinder y la llave que no podía firmar la raíz
La llave custodiada por Anne-Marie Eklund Löwinder no encerraba un poder secreto sobre Internet. Abría un solo compartimento de un proceso diseñado para que la experiencia, la reputación y la posesión nunca bastaran por separado.
Empresas de servicios en la nube globales
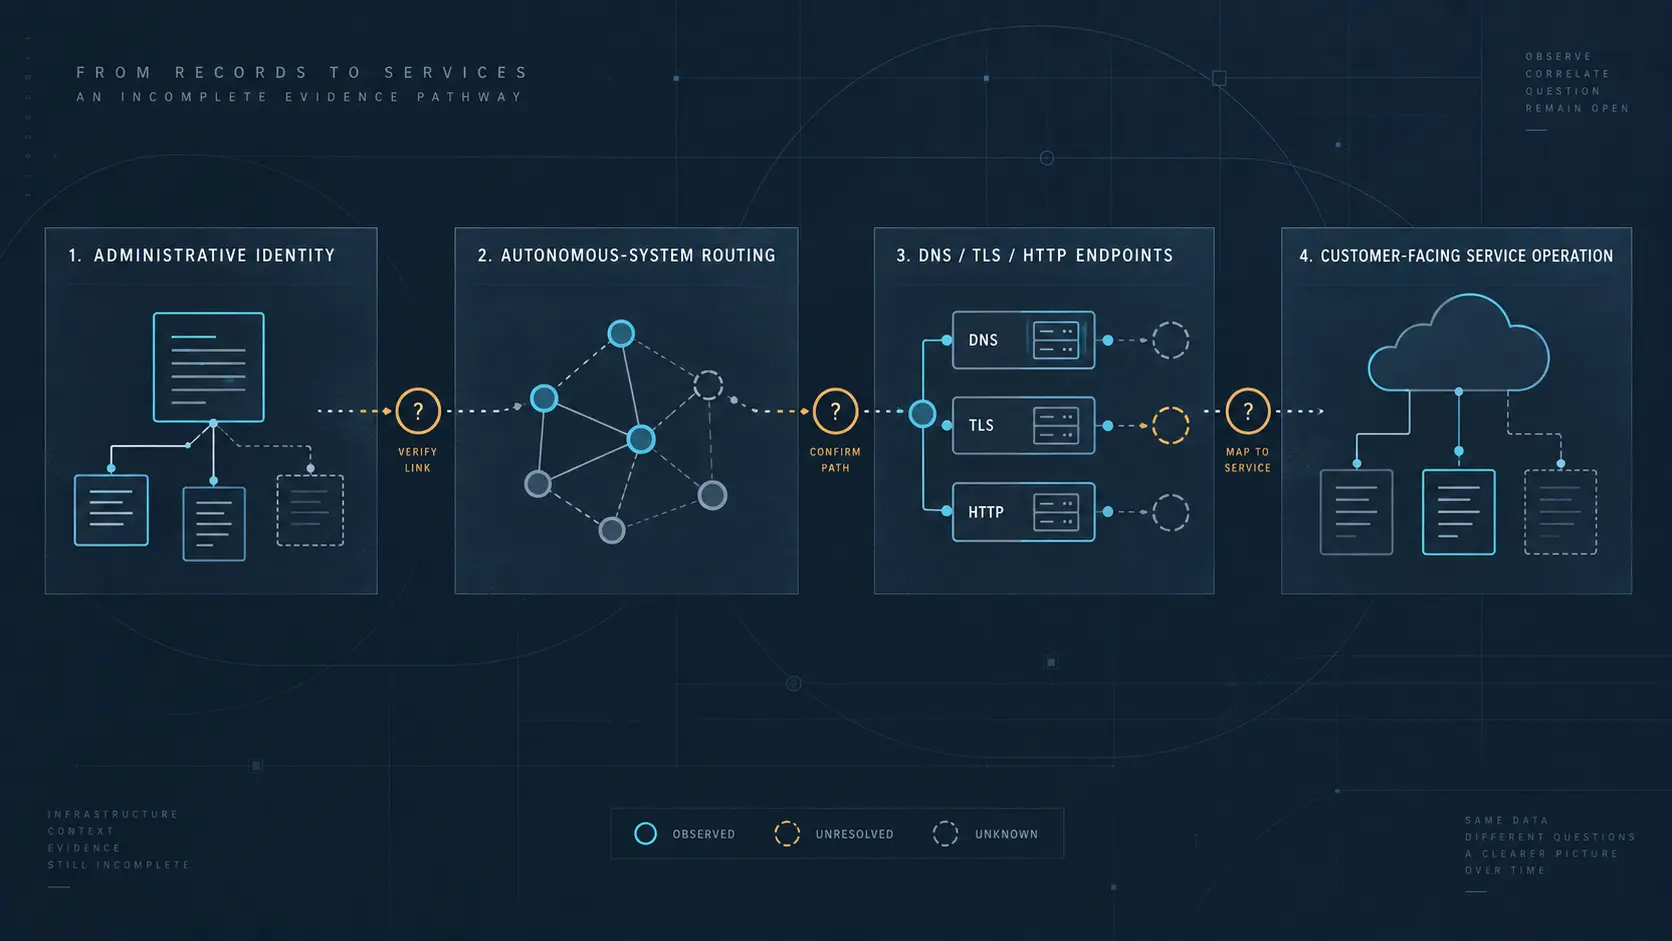
AlmazCloud y AS210328: la cadena operativa que aún no puede verificarse
El resumen de inteligencia de AlmazCloud y AS210328: la cadena operativa que aún no puede verificarse explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…
ICANN
La autoridad de ICANN no vive en un solo documento
La autoridad operativa de ICANN se construye por capas: propósito corporativo, estatutos, contratos con registros y registradores, y mecanismos de cumplimiento que convierten compromisos institucionales en consecuencias operativas. La pregunta decisiva no es solo qué puede hacer…

Empresas de servicios en la nube globales
AlmazCloud y AS210328: qué puede verificarse y qué sigue sin demostrarse
El resumen de inteligencia de AlmazCloud y AS210328: qué puede verificarse y qué sigue sin demostrarse explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…

Empresas de servicios en la nube globales
AlmazCloud: la cadena operativa que aún no puede verificarse
El resumen de inteligencia de AlmazCloud: la cadena operativa que aún no puede verificarse explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para la…

Historias
El registro AuthDNS de RIPE NCC cuenta 43 nodos, pero no la cobertura que entregan a las redes de acceso
La expansión de AuthDNS tiene un objetivo expresado en términos de red: llegar mejor a grandes proveedores de acceso, a sus pares y a los puntos de intercambio que concentran rutas útiles. La lista pública de RIPE NCC acredita 43 instalaciones operativas; todavía no permite…

Empresas de servicios en la nube de Europa y Oriente Medio
Genesis Cloud: qué pueden demostrar sus registros públicos sobre DNS, rutas y peering
El resumen de inteligencia de Genesis Cloud: qué pueden demostrar sus registros públicos sobre DNS, rutas y peering explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…

ICANN
La autoridad de ICANN no es general: se vuelve ejecutable a través de contratos y procedimientos
ICANN coordina identificadores únicos de Internet, pero sus decisiones no tienen todas el mismo origen ni ofrecen las mismas vías de impugnación. La cadena decisiva va de una misión limitada y políticas comunitarias a obligaciones contractuales, ejecución por registries y…

ICANN
La renovación de .COM: cómo la autoridad de ICANN se convierte en contrato
La renovación del acuerdo del registro .COM no fue un acto único ni una orden pública directa. Fue una cadena institucional: participación comunitaria, negociación contractual, decisión del Consejo de ICANN, delegación para ejecutar el acuerdo y, finalmente, entrada en vigor de…

ICANN
La autoridad de ICANN no está en una sola regla: del mandato a la reparación
La autoridad práctica de ICANN sobre el sistema de nombres de dominio no nace de una única decisión ni equivale sin más a la potestad de un regulador público. Se construye por capas: los estatutos y los órganos institucionales fijan el mandato; los contratos con registros y…
ICANN
La autoridad de ICANN no está en un solo documento: quién puede activar, bloquear o corregir una decisión
La autoridad práctica de ICANN no se parece a una licencia pública única. Se construye por capas: una carta corporativa, unos estatutos, procesos de elaboración de políticas, contratos con registros y registradores, acuerdos técnicos de administración y varios mecanismos de…

IETF
Shumon Huque y el pin que prometía pruebas, no DANE para siempre
Retirar un dato de seguridad no equivale a ocultarlo. RFC 9102 convierte esa diferencia en un protocolo: un servicio puede dejar de publicar TLSA e incluso abandonar la delegación segura, pero mientras exista un pin vigente debe ofrecer una prueba DNSSEC que permita al cliente…

ICANN
La autoridad de ICANN no está en una sola puerta: del mandato a los recursos
ICANN coordina identificadores esenciales de Internet, pero sus documentos no describen una autoridad gubernamental general. Describen una combinación más precisa: un mandato institucional, obligaciones contractuales, funciones delegadas y procedimientos de rendición de cuentas.…

IETF
El servicio respondió; la clave Onion aún no: RFC 9799
Una respuesta correcta a través de Tor confirma que algo estaba allí en ese momento. No confirma por sí sola quién controla el nombre `.onion`, qué autoridad certificadora puede emitir ni qué información quedó expuesta durante la operación. RFC 9799 convierte esas diferencias en…

Empresas de servicios en la nube globales
AlmazCloud: cuando las fuentes identifican la pregunta, pero todavía no prueban la operación
El resumen de inteligencia de AlmazCloud: cuando las fuentes identifican la pregunta, pero todavía no prueban la operación explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las…

IETF
Paul Mockapetris y el bit autoritativo que no abarcaba toda la respuesta
Una respuesta DNS puede ser autoritativa para el primer nombre, incorporar desde caché el destino de un alias y añadir direcciones auxiliares. El bit AA no se contradice; la contradicción la crea el inventario que llama autoritativo a todo el paquete.
IETF
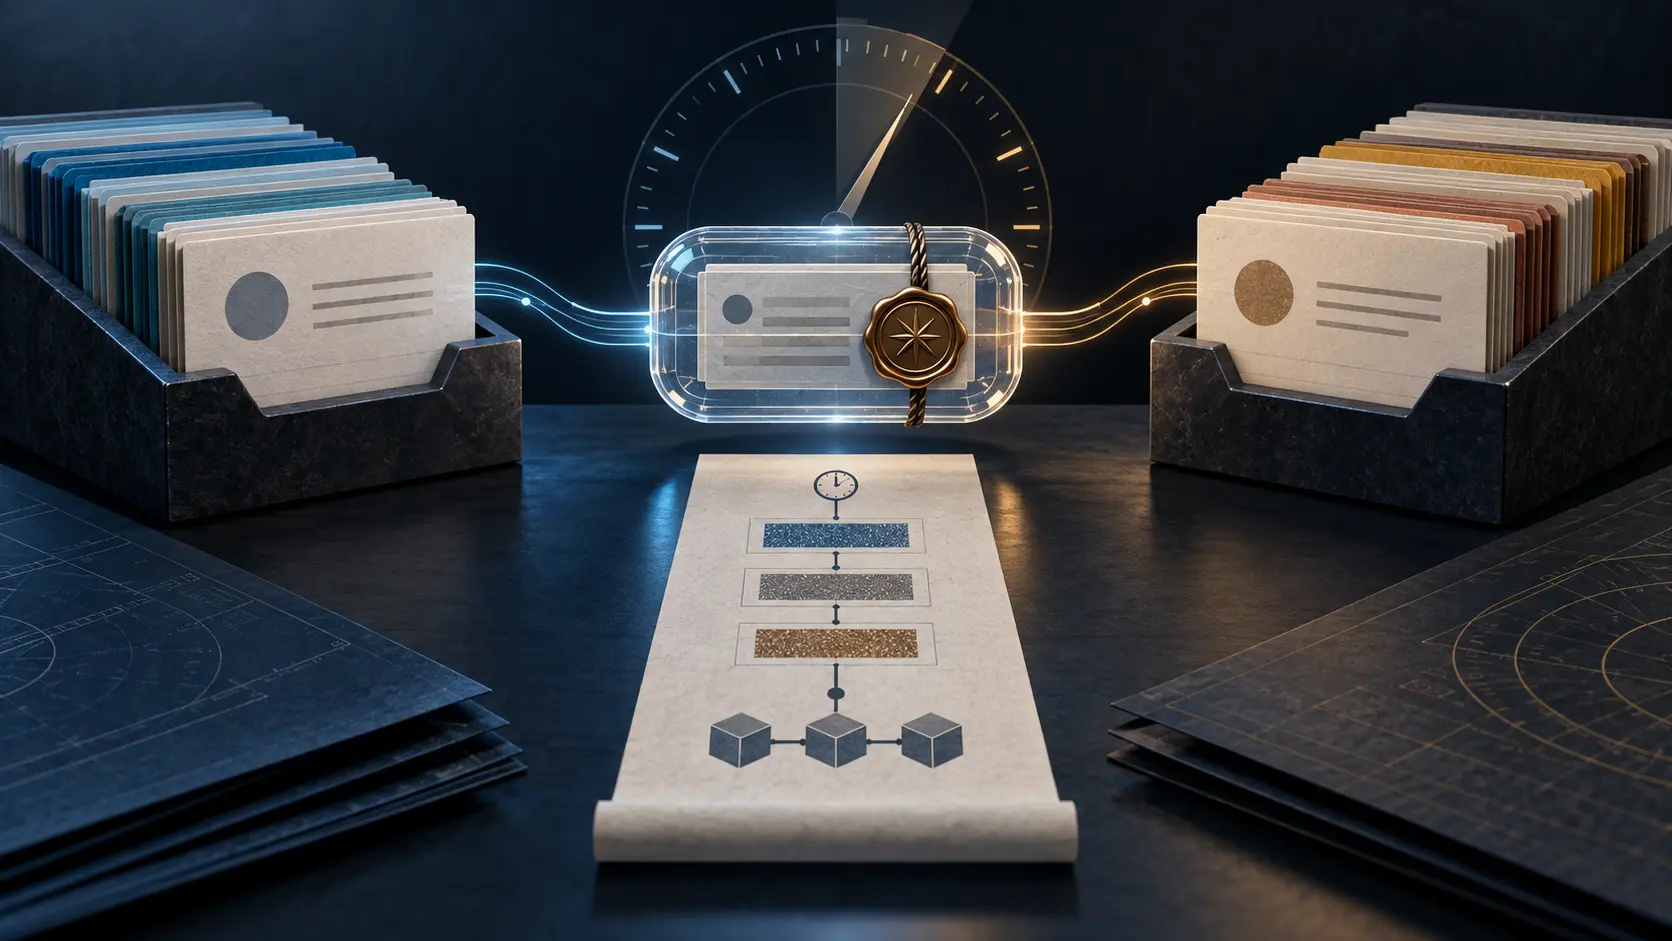
Los tipos DNS 69 y 70 delegan el significado sin nombrar la versión del registro
Hay dos relojes en esta historia. Uno pertenece a la firma DNS y dice desde cuándo puede validarse un conjunto de registros. El otro pertenece a la organización externa que publica, modifica o retira los códigos incluidos en esos registros. Los nuevos tipos 69 y 70 conectan ambos…
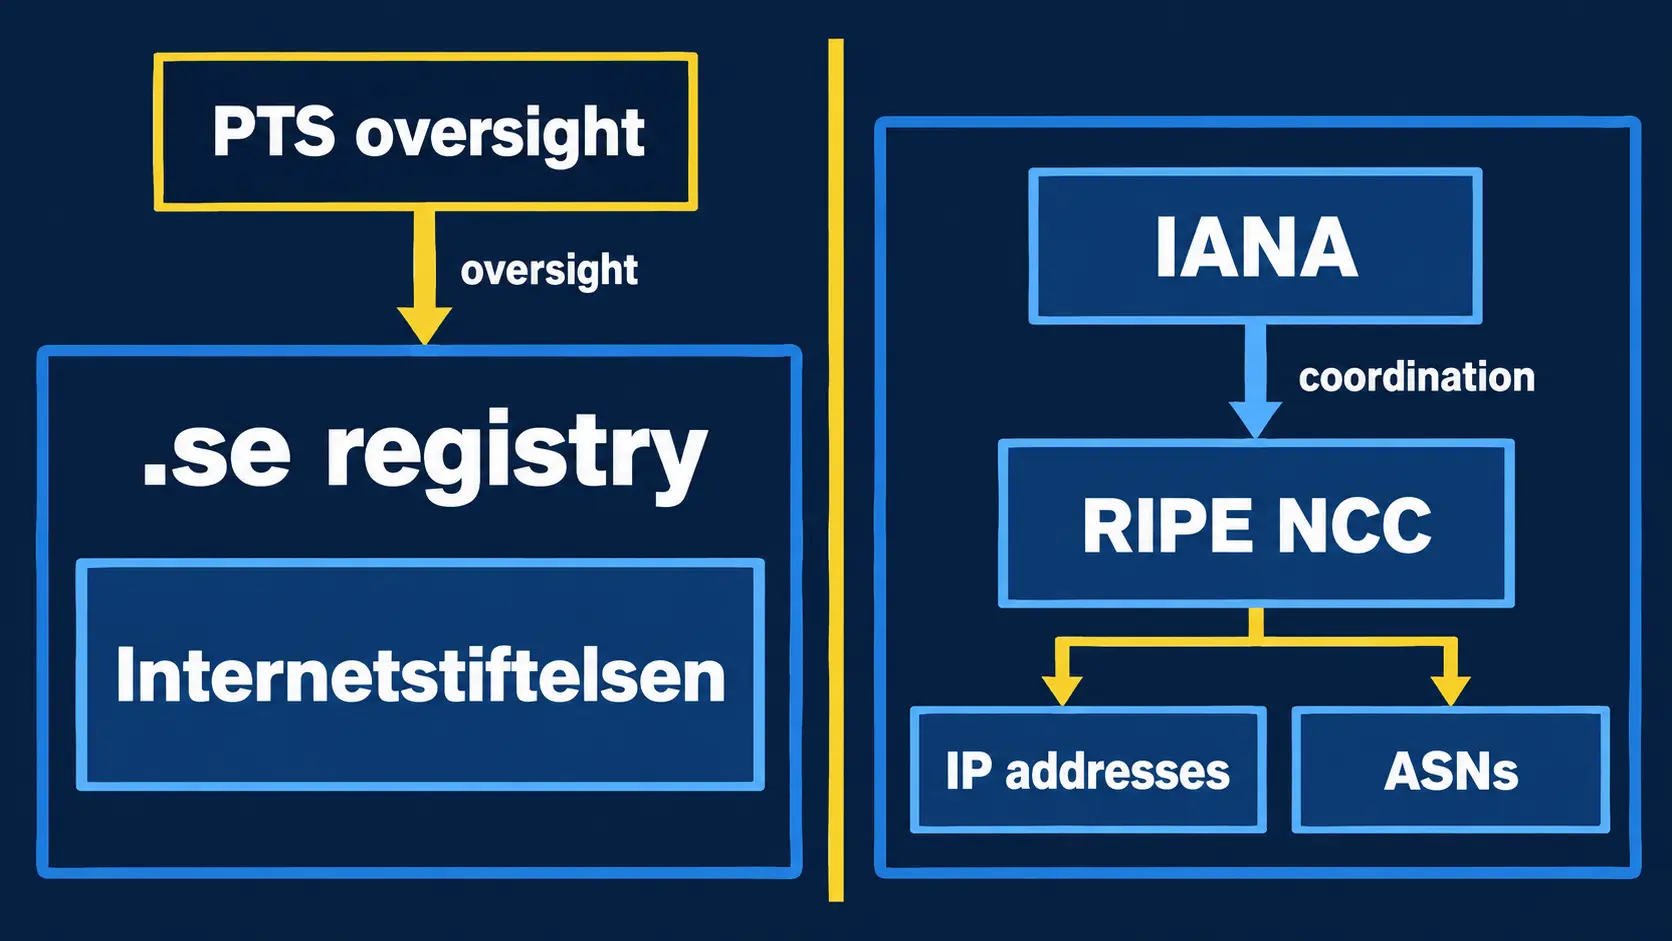
Instituciones de Europa y Oriente Medio
Internetstiftelsen: el registro .se no es una autoridad sobre los recursos numéricos de Internet
La etiqueta «The Internet Infrastructure Foundation» sugiere una institución de alcance amplio. Los registros públicos disponibles describen algo más concreto y, al mismo tiempo, más importante: una organización vinculada a la administración y operación técnica del registro del…

Historias
AFRINIC llama «en tiempo real» a su panel NS2. Las doce mediciones enlazadas son pruebas puntuales detenidas
Una interfaz puede consultar el último dato disponible sin estar observando el presente. El panel público de NS2 de AFRINIC muestra esa diferencia con una claridad poco habitual: se presenta como monitorización anycast «en tiempo real», pero cada medición de RIPE Atlas conectada…

Historias
Un plan de respaldo DNS no es un segundo resolvedor
La experiencia doméstica publicada el 9 de septiembre en el blog de APNIC ofrece una lección precisa: la redundancia empieza cuando la alternativa está activa, llega a los clientes, responde durante una prueba controlada y permite restaurar el estado anterior.