
Tema
Identidad digital y credenciales
Dentro de la faceta Tema, la inteligencia temática Identidad digital y credenciales conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.

IETF
La prueba es válida. ¿Quién responde ahora por la etiqueta?
La transparencia de claves puede demostrar que un directorio respondió con coherencia. No puede decidir por sí sola quién tenía autoridad, quién dependió de la respuesta ni quién conserva la obligación de vigilarla. La última revisión del IETF ha hecho visible esa deuda.
Expediente
Dos campos `aud`, dos autoridades distintas: RFC 9701
Un JWT de introspección puede contener un `aud` para la respuesta y otro dentro del estado del token. Ambos son correctos y responden preguntas diferentes. Si una implementación aplana la estructura, una comprobación criptográfica impecable puede terminar aplicando la autoridad…

IETF
El certificado se hizo más pequeño; la decisión de confianza no
El resumen de inteligencia de El certificado se hizo más pequeño; la decisión de confianza no explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles consecuencias para…
IETF
El número seguía en el certificado; la llamada aún no tenía veredicto
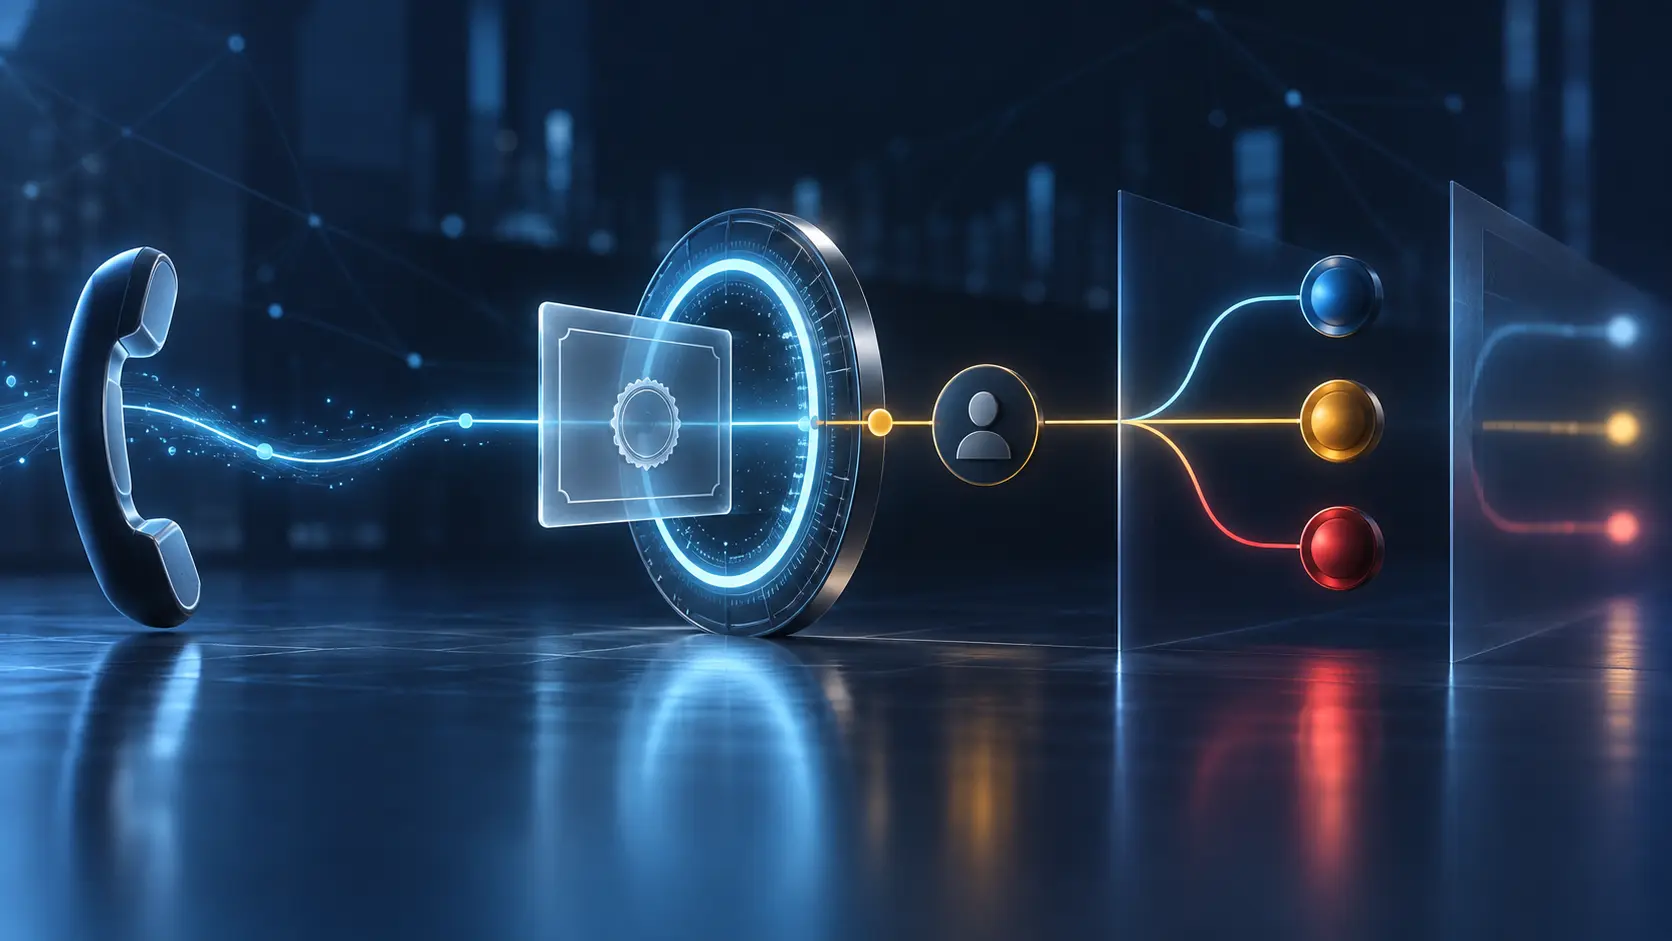
El valor de `TNQuery` consiste en impedir que la palabra «válido» se extienda más de lo que permite la evidencia. La respuesta puede confirmar el alcance actual de un certificado para un número concreto. No conoce a la persona que habla ni puede decidir por qué una red debe…

Expediente
El mismo OID llegó dos veces. Solo uno conservó el contrato de RFC 9688
Un sistema de firma y un sistema de archivo pueden coincidir en el nombre del algoritmo y discrepar en el objeto real. RFC 9688 convierte esa discrepancia en una pregunta comprobable: ¿los parámetros estaban ausentes, contenían `NULL` o transportaban los octetos exactos de…

IETF
No se encontró conflicto normativo. La clave de fábrica sigue sin tener una calificación de seguridad
La IESG no encontró un conflicto que impida publicar una taxonomía de la IRTF sobre claves y anclas de confianza instaladas por el fabricante. Esa decisión despeja un trámite. No ordena las cinco rutas de fabricación por seguridad ni acredita lo que ocurrió dentro de una planta.

IETF
Un destinatario abrió el JWE. La política de receptores seguía pendiente
Un sobre con tres destinatarios puede entregar el texto claro después de que funcione una sola ruta criptográfica. El perfil de HPKE para JWE hace visible qué ruta funcionó; no convierte ese éxito en prueba de que la lista prevista, la regla de aceptación y el conjunto de…

IETF
En SATP, el punto irreversible llega antes que una prueba universal
El momento decisivo no es el último recibo, sino el mensaje anterior. Cuando la pasarela emisora envía `Commit-Final`, el activo de origen ya se ha quemado y abortar deja de ser eficaz. SATP conserva quién dijo qué; la comprobación de lo ocurrido en cada red sigue otro camino.
Expediente
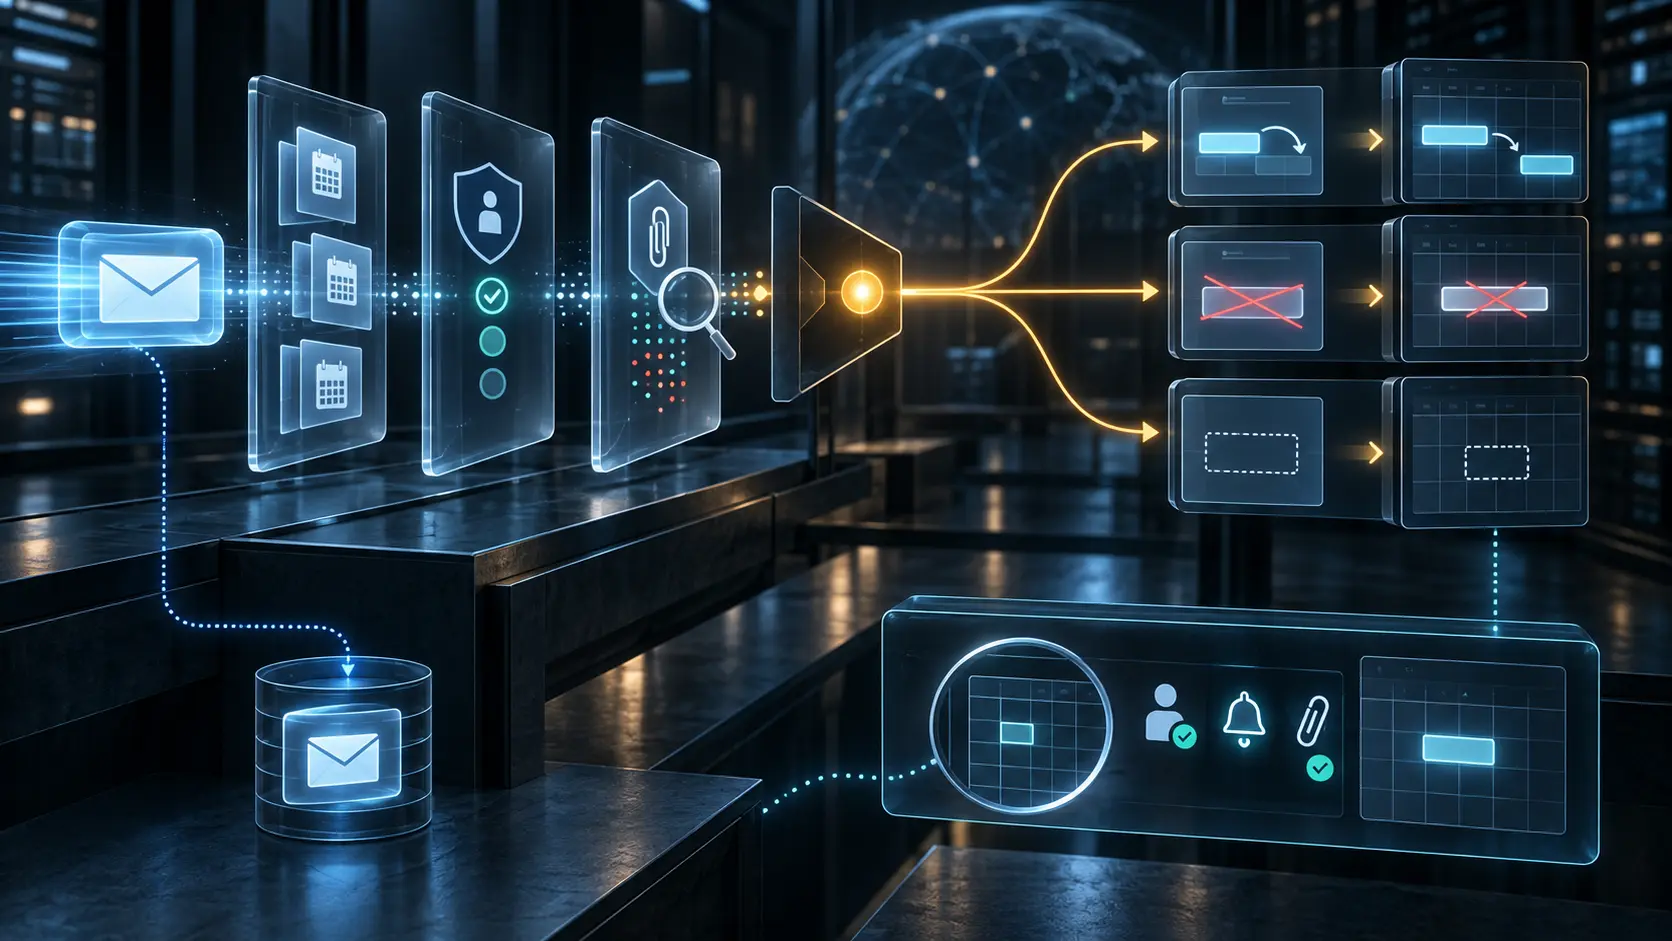
El dominio pasó la autenticación. La persona aún podía no haber querido cancelar la reunión
RFC 9671 incorpora señales como SPF, DKIM, DMARC y S/MIME a la decisión de confianza, pero no convierte una comprobación técnica en voluntad humana. Automatizar el calendario exige conservar esa frontera.

Expediente
El nombre parecía correcto. El Principal pertenecía a otra persona
RFC 9670 convierte el intercambio de objetos JMAP en un modelo coherente de Principals, derechos y notificaciones. Esa coherencia no elimina el punto más humano del control de acceso: escoger la identidad correcta antes de concederle nada.

Sociedad de recursos numéricos
2FA con passkey: la guía de RIPE NCC que un directorio confundió con una institución taiwanesa
Una rúbrica exacta de la documentación de soporte de RIPE NCC — «Setting up 2FA with Passkey» — fue registrada por un directorio de red como una institución de Taiwán. La realidad documentada es otra cosa: un flujo de inscripción para claves de acceso WebAuthn/FIDO2 que protegen…
IETF
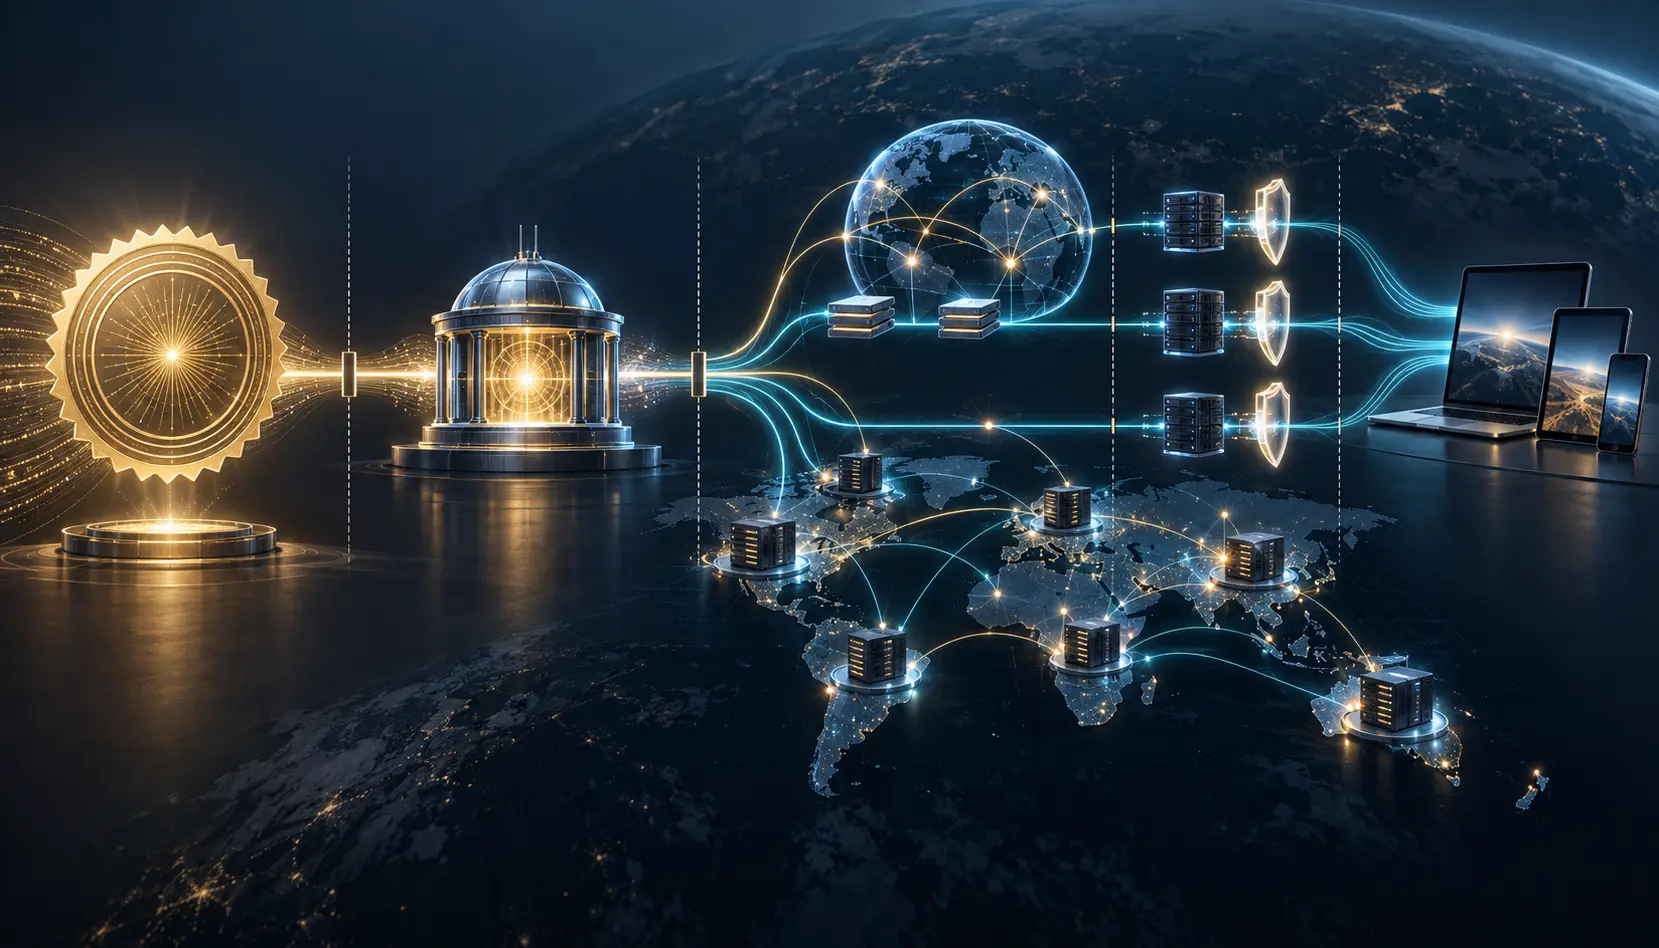
El certificado existe. La entrega aún no está probada
RFC 9538 permite que una CDN descendente obtenga un certificado con su propia clave, sin recibir la clave privada duradera de la CDN ascendente. El resultado no acredita la ruta DNS, el despliegue completo, la selección TLS ni el contenido que vio el usuario.

Expediente
RFC 9646: el error 400 que pedía un CSR, no una identidad autorizada
El sistema de automatización reintentó la primera petición porque interpretó el `400 Bad Request` como un fallo terminal. Al hacerlo descartó el mensaje que había elegido el algoritmo, el formato y el contenido de la solicitud. RFC 9646 convierte ese 400 en una instrucción de…

Expediente
RFC 9645: el inventario de credenciales no dice quién autenticó a quién
Una auditoría preguntó qué identidad había autorizado una conexión crítica. La respuesta fue una lista impecable: certificado, clave pública sin certificado, PSK de TLS 1.2 y PSK externo de TLS 1.3. Era un inventario correcto y, al mismo tiempo, una respuesta equivocada. La…

Expediente
RFC 9644: quién responde por el algoritmo que realmente usó SSH
En una reunión de aprobación pueden coincidir tres documentos correctos y seguir faltando la respuesta decisiva. El registro reconoce el nombre de un algoritmo, el equipo declara que lo soporta y la política lo incluye en una lista ordenada. Ninguno de esos documentos demuestra…

Expediente
La configuración migró. La autoridad criptográfica no: RFC 9642
RFC 9642 ofrece un keystore YANG común para claves centrales o inline, certificados y valores cifrados. Que el árbol llegue intacto al equipo de destino no demuestra que allí exista el KEK correcto, que el consumidor seleccione la clave ni que la operación criptográfica funcione.
Expediente
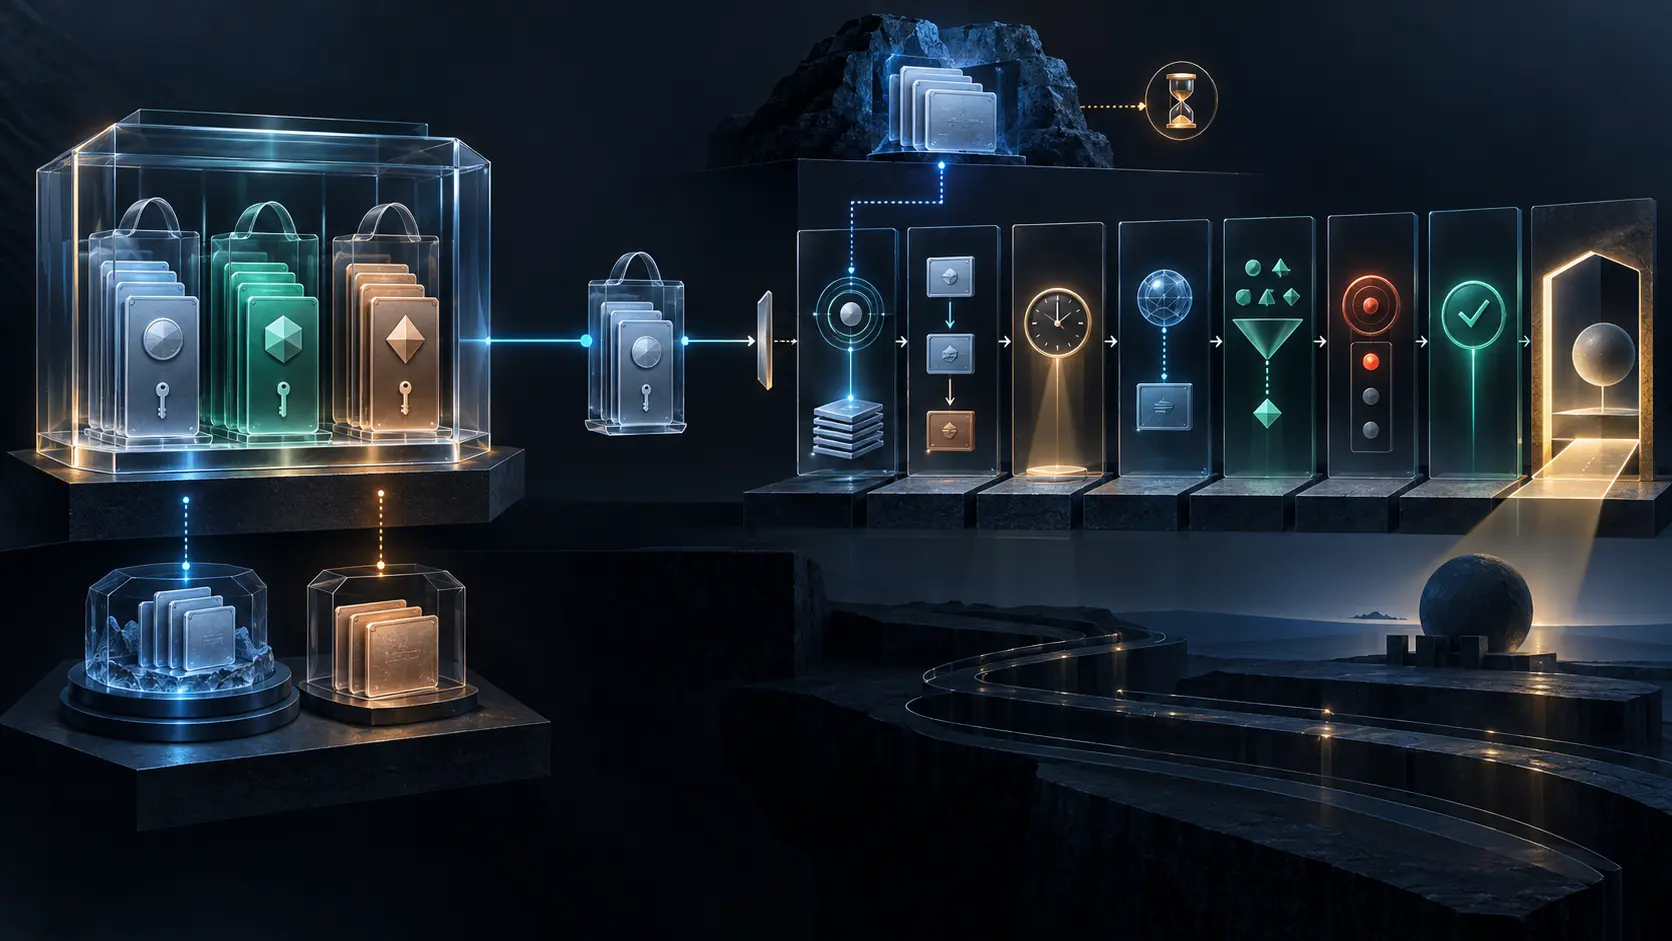
La bolsa decía «servidores». La política no lo había demostrado: RFC 9641
RFC 9641 permite describir para qué existe una bolsa de certificados o claves públicas, pero ese rótulo no ejecuta la política. La aceptación real depende del consumidor que resuelve la referencia, del objeto exacto que usa y de controles de ruta, nombre, propósito, tiempo…

Expediente
El mapa de amenazas de una credencial aún necesita responsables
El W3C ha publicado una nota preliminar que desarrolla los riesgos de las credenciales verificables. Su distinción decisiva está entre lo que el formato permite comprobar y las decisiones que deben tomar quienes emiten, muestran y aceptan cada credencial.

Expediente
El diagrama de privacidad aprobó; el identificador persistente no: RFC 9614
El proyecto superó la revisión arquitectónica: un intermediario veía al usuario y otro veía la solicitud. Nadie había dibujado una línea entre ambos. Sin embargo, la aplicación conservó el mismo identificador dentro de cada operación. La separación de redes era correcta y la…

IETF
El intercambio seguro falló. La alternativa volvió a exponer la clave
RFC 9588 protege un intercambio Kerberos frente a la comprobación offline, pero esa propiedad se pierde si el cliente responde al fallo volviendo al timestamp cifrado.