
Tema
Identidad digital y credenciales
Dentro de la faceta Tema, la inteligencia temática Identidad digital y credenciales conecta artículos que comparten un tema específico, un enfoque en señales o una temática de seguimiento. La página ofrece a los lectores un recorrido más completo a través de informes relacionados, evidencia de fuentes, actores del mercado e implicaciones de infraestructura, con el contexto suficiente para entender por qué el tema es relevante en los movimientos corporativos, las decisiones de gobernanza, la exposición regional y el riesgo operativo. Los lectores pueden comparar señales recurrentes, organizaciones implicadas, evidencia pública, contexto de mercado, continuidad del servicio, contratación, competencia, cumplimiento y cuestiones de planificación estratégica que subyacen al tema, en lugar de quedarse en una lista escueta de artículos relacionados. Explica de qué trata el tema, qué actores o políticas de infraestructura están implicados, qué evidencia respalda la cobertura y por qué puede ser relevante para operadores, clientes, inversores y lectores interesados en las políticas.
Expediente
El nuevo puntero de estado del W3C cabe en menos espacio, pero exige una pregunta explícita
La propuesta para credenciales verificables reduce la referencia incluida en cada documento. No reduce las decisiones sobre finalidad, autoridad ni vigencia de la lista consultada.
Expediente
El dominio estaba canonizado. La parte local no se normalizó: RFC 9598
Una actualización “inofensiva” de una biblioteca Unicode puede cambiar quién coincide con un certificado si el sistema trata toda la dirección de correo como una sola cadena. RFC 9598 impone una frontera más precisa: preparar el dominio, conservar intacta la parte local y no…

Historia de Internet
La base era una; el directorio visible no: RFC 2378
En el protocolo Ph, pedir «todos» los campos no significaba recibir todo lo almacenado. Significaba recibir todo lo que esa sesión podía ver. RFC 2378 convirtió esa diferencia en arquitectura y dejó una advertencia vigente: la ausencia en una respuesta no demuestra ausencia en el…

Historia de Internet
Parecía un correo. No era un buzón: RFC 2377
RFC 2377 intentó hacer desplegable el esquema de nombres de LDAP reutilizando nombres que Internet ya coordinaba. Su advertencia más reveladora afectaba a una cadena familiar: `uid=mailbox-shaped-identifier` podía identificar una entrada sin ser una dirección de correo operativa.…

IETF
RFC 9797: una dirección MAC aleatoria reduce la vinculación sin convertirse en identidad del dispositivo
La red recibe a un “dispositivo nuevo”, aunque el portátil sobre la mesa sea el mismo de ayer. Cambió la dirección MAC, no necesariamente la persona, la máquina física ni el derecho de acceso. RFC 9797 convierte esa escena cotidiana en una pregunta de gobernanza: qué continuidad…

Tendencias de servicios en la nube globales
Bird financia liquidez para sus accionistas antes de demostrar la demanda de sus agentes
La recapitalización de 450 millones de dólares y la nueva infraestructura de comunicaciones para agentes de IA comparten anuncio, no prueba económica. El dinero puede llegar a los accionistas al cierre; el producto solo crea valor cuando una acción autorizada cruza…
Tendencias institucionales de Norteamérica
Los 45 millones de dólares de EigenQ son, ante todo, un reloj condicionado
La operación no entrega a la empresa de seguridad cuántica un cheque operativo de 45 millones. Los documentos describen un puente en dos tramos, con descuento, garantías y dependencia del cierre del SPAC; por eso la prueba relevante será cuánto negocio pagado consigue antes de…

IETF
El diálogo conservó el hilo, no la autoridad
La propuesta de Agentproto intenta que una interacción siga siendo reconocible al cruzar agentes, herramientas, intermediarios y cortes de red. Ese identificador puede demostrar continuidad operativa. No demuestra por sí solo quién podía actuar, qué mandato seguía vigente ni si…

ICANN
4,3 millones de IDN cuentan registros, no aceptación universal
Un nombre puede estar delegado, registrado y resolverse correctamente, pero fracasar en el campo de correo de una cuenta. El informe de ICANN de 2026 permite ver las dos partes: la oferta multilingüe ya tiene escala y la cadena de aplicaciones que debe utilizarla todavía tiene…

Historia de Internet
RFC 2345: encontrar una URL no era identificar a la empresa
La RFC 2345 ensayó una promesa muy concreta: escribir el nombre de una empresa y obtener una o varias direcciones web. La respuesta cabía en una línea y podía abrirse desde el navegador. Esa ligereza atacaba un problema real de 1998, pero no convertía el resultado en prueba de…
Expediente
WebAuthn delega la validación del RP ID al cliente remoto. El permiso local no prueba el resultado
El primer borrador público de WebAuthn Level 4 propone una división precisa del trabajo para los inicios de sesión por escritorio remoto. El navegador local puede firmar los datos preparados en la máquina remota tras una autorización por origen, pero esa autorización no deja…

IETF
Un token portador, una audiencia: WIMSE -07 fija el límite entre receptores
Si un proveedor de identidad externo acepta el mismo token portador que el servidor API de Kubernetes, no se limita a autenticar una carga de trabajo. Pasa a poseer una credencial que puede presentar de vuelta al servidor API para hacerse pasar por ella. La revisión 07 del…
Historias
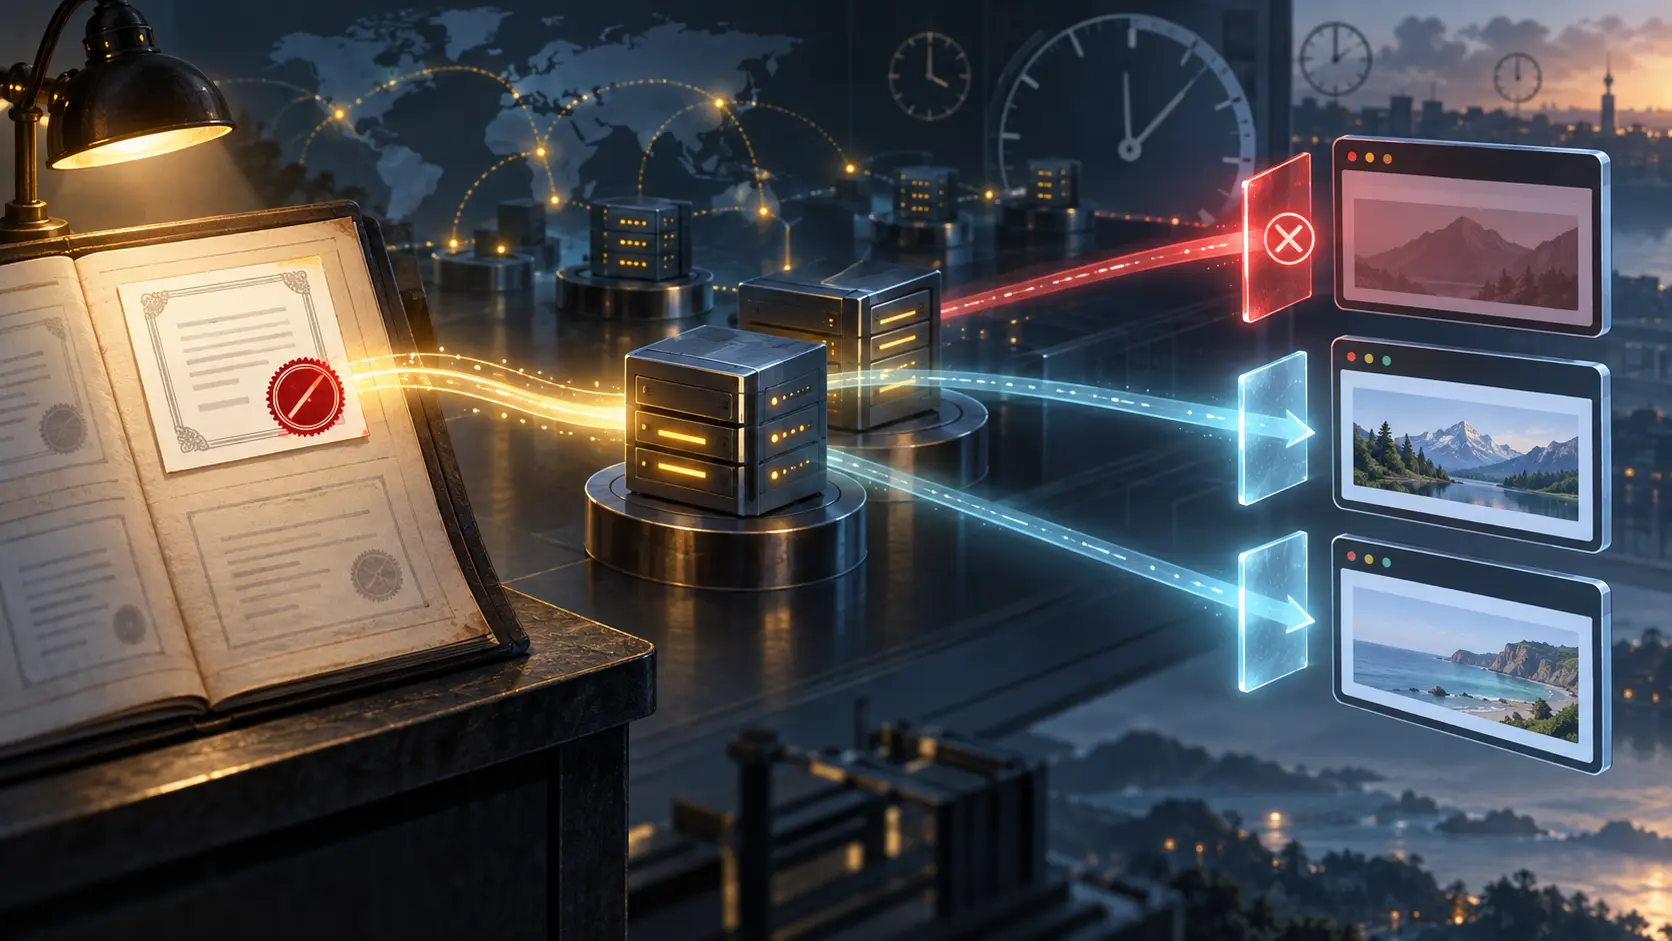
APNIC 62: el certificado revocado que no produjo una decisión única
La autoridad había registrado la revocación. El paso decisivo ocurría después, en el programa que aceptaba o detenía la conexión. Una prueba expuesta por Geoff Huston en APNIC 62 permite observar esa separación sin convertir un caso de laboratorio en una sentencia sobre todos los…

IETF
WebAuthn 2026–2028: el recibo de reingreso que separa participación, alcance y compromiso de patentes
La reconfiguración del Web Authentication Working Group de W3C no es solamente una renovación administrativa: es un punto de control institucional donde una nueva carta aprobada, un período de gracia operativo, un reingreso formal y un compromiso renovado bajo la Patent Policy…
IETF
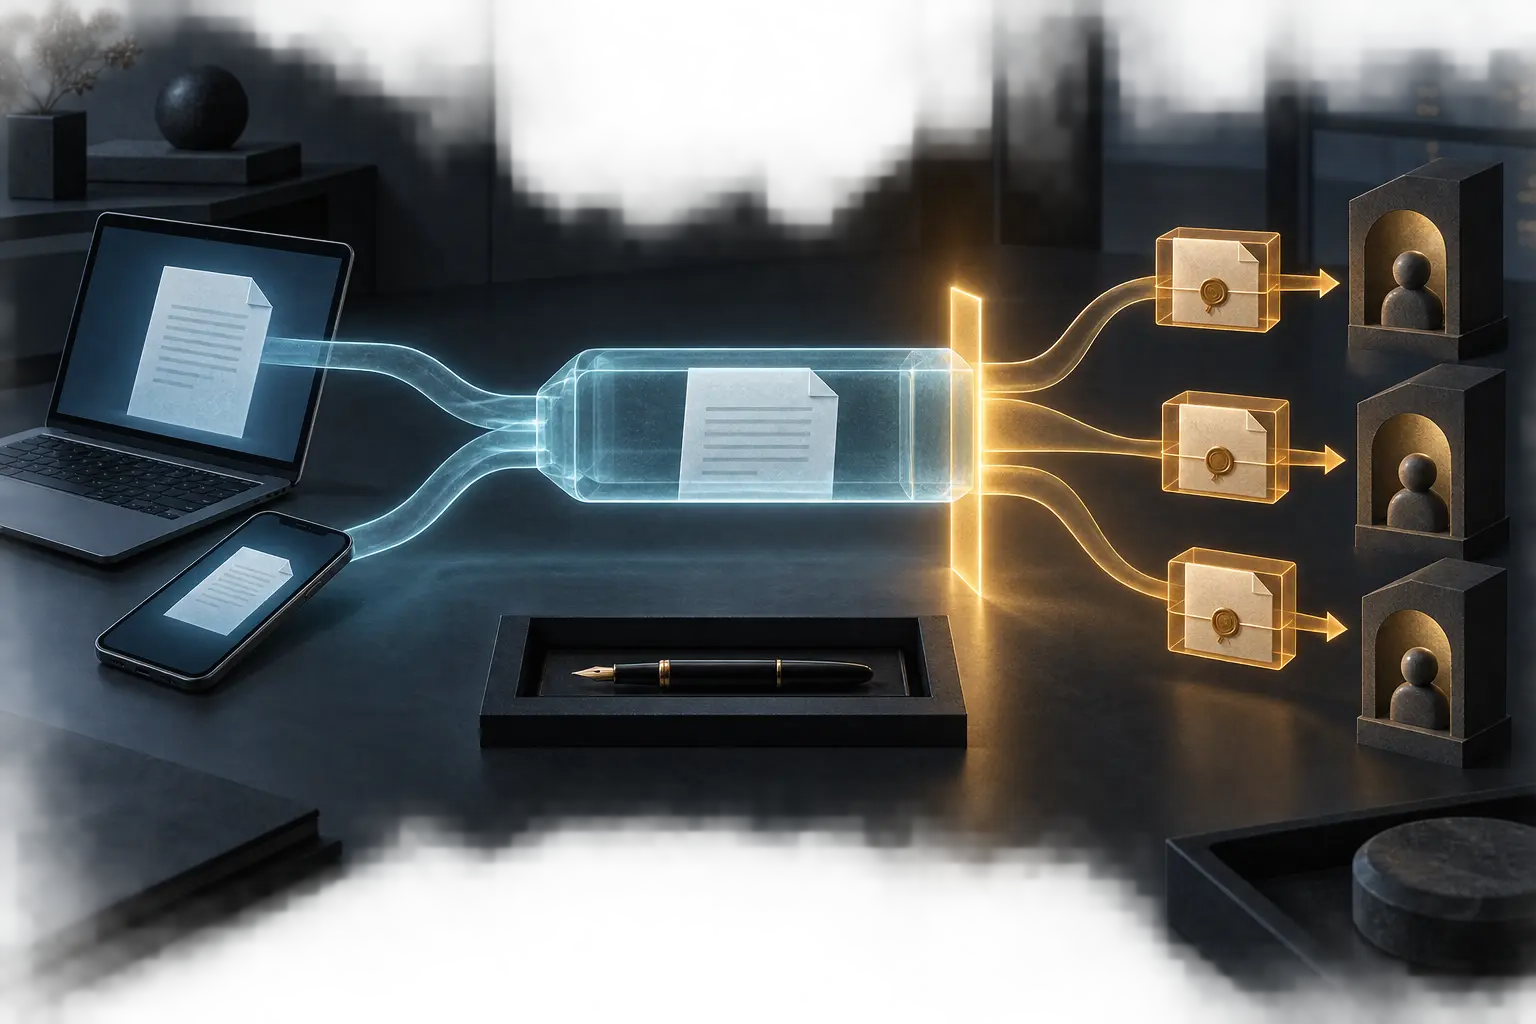
Cifrar lo inacabado: RFC 9787 y la frontera de compromiso entre guardar un borrador y enviarlo
Unas palabras se autoguardan en un portátil y, minutos después, reaparecen en otro dispositivo conectado al mismo buzón. La escena es hipotética, pero expone una distinción real: que el texto pueda continuar entre clientes no significa que sus destinatarios deban leerlo ni que el…

IETF
Automatizar la cuarentena IPv6 exige algo más que un registro
«Si una dirección IPv6 registrada aparece vinculada a actividad sospechosa, póngase en cuarentena automáticamente». La regla parece prudente, rápida y fácil de auditar. También encierra varias premisas que el protocolo no garantiza: que el registro identifica al emisor del…

Historias
APNIC quiere que el acceso consulte el estado IRT vigente
La respuesta guardada ayer no debería decidir un acceso hoy si la evidencia ya cambió. Ese es el problema de control que aparece detrás de una iniciativa de la hoja de ruta de APNIC para 2026: seguir de forma continua la validez de los correos IRT y consultarla al iniciar sesión…

Historia de Internet
Anita Borg y Systers: entrar en una sala gobernada no demostraba que hubiera igualdad
Un mensaje podía entrar en Systers porque la membresía, una dirección y las reglas de distribución le abrían una sala profesional privada. Ese envío conectaba a mujeres de la informática que estaban dispersas; no verificaba por completo cada identidad, no garantizaba…

Historia de Internet
Andrew S. Tanenbaum y la capability de Amoeba que autorizaba un objeto, no a una persona
El servidor de Amoeba no necesitaba saber el nombre del portador para decidir si podía operar sobre un objeto. Le bastaba una referencia de 128 bits bien formada. Esa austeridad hacía distribuible la autoridad, pero también fijaba un límite: verificar el token no demostraba…

Historia de Internet
Rob Pike y el walk de 9P que no abría nada
Un servicio puede recorrer todos los componentes de un nombre en 9P y recibir los qid esperados, pero todavía no haber abierto el archivo ni transferido un solo byte. La arquitectura de nombres vinculada al trabajo de Rob Pike deja una lección vigente: la precisión de un recibo…