
Resumen
- RFC 9641 modela bolsas de certificados y claves públicas, referencias centrales y definiciones en línea; la descripción de propósito orienta, pero no prueba qué regla ejecutó un consumidor.
- La misma ancla puede producir decisiones distintas según el nombre de servicio, el uso, el tiempo, la ruta, el algoritmo, la revocación y la política local.
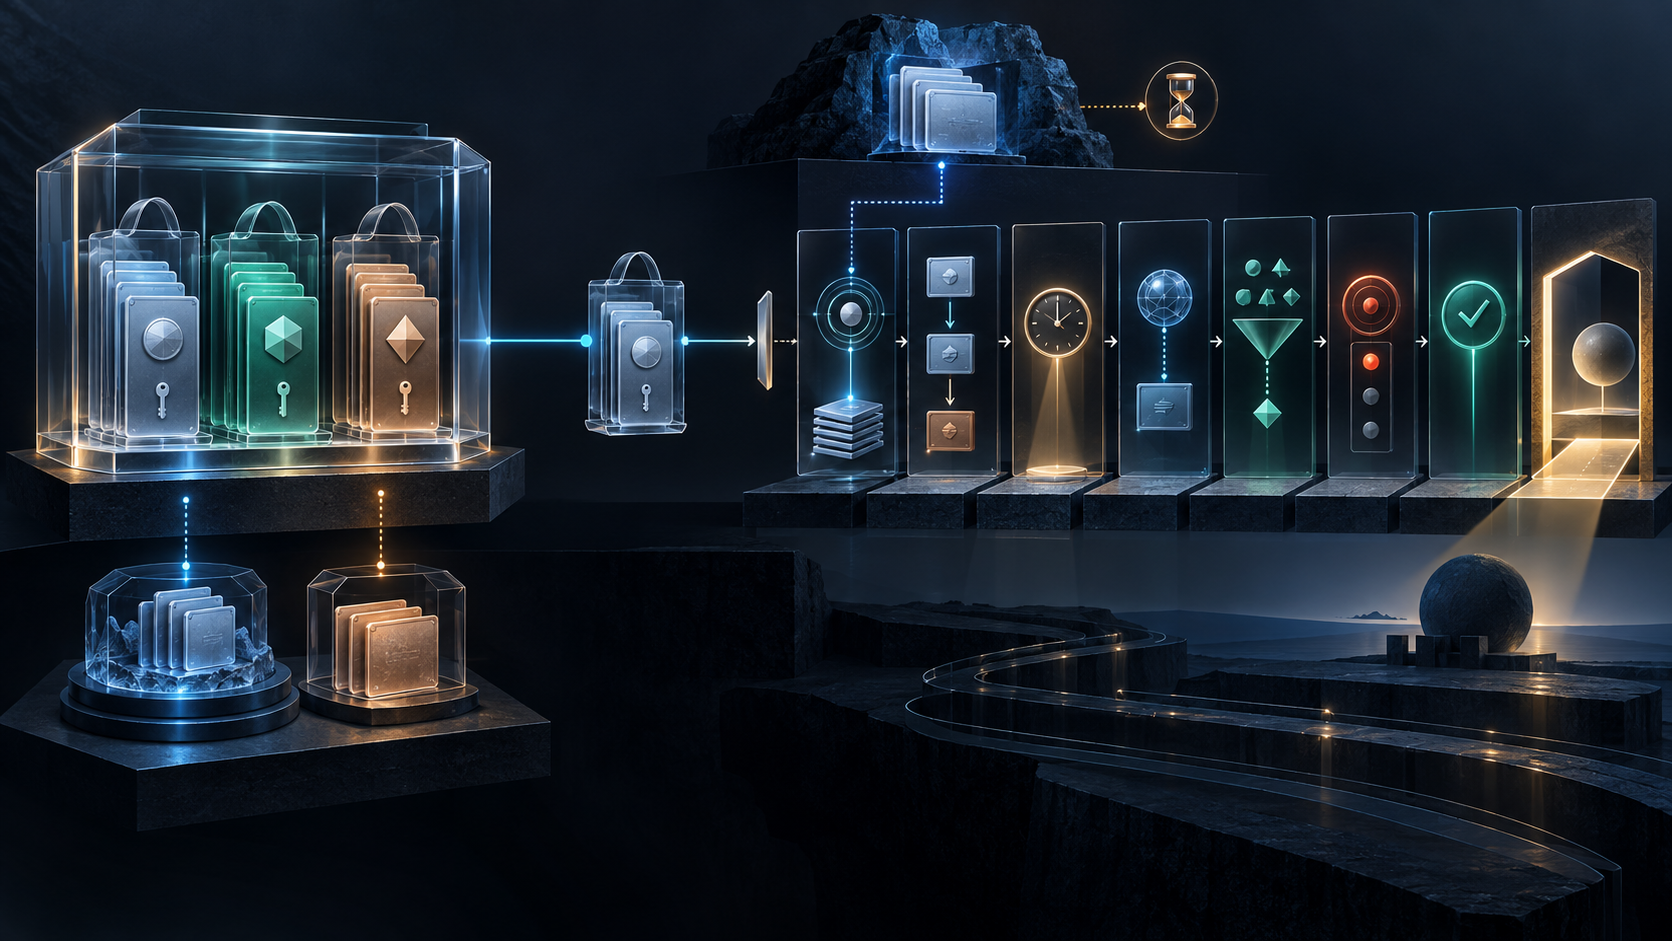
- El recibo defendible vincula origen y cambio de configuración con objeto resuelto, sesión, validación, identidad, resultado y autorización posterior.
La bolsa se llamaba production-servers. Su descripción decía que contenía anclas para servidores de producción. Un cliente presentó una cadena que terminaba en una de ellas y el sistema la aceptó. El informe convirtió el nombre de la bolsa en la explicación de la decisión.
Pero un rótulo no compara identidades, no procesa restricciones de nombre y no decide usos de clave. Tampoco sabe si la hora era correcta, si la política exigía revocación o si la aplicación autorizó la operación solicitada. El nombre era un dato de gobierno; la aceptación fue un acto del verificador.
RFC 9641 hace posible mantener esa distinción. El módulo ietf-truststore define bolsas nombradas de certificados y claves públicas sin procesar. Otros modelos pueden referenciarlas, incorporar material en línea o reutilizar los agrupamientos en otra ubicación. La especificación construye un idioma mínimo común. No reclama gobernar todos los contextos que lo consumen.
El propósito declarado no es una restricción ejecutada
RFC 9641 apareció como estándar en octubre de 2024, elaborado en el grupo NETCONF del IETF. Recomienda que una bolsa reúna objetos destinados a un propósito común. La descripción de una bolsa de certificados debería expresar ese propósito; la de una bolsa de claves públicas debe hacerlo.
La diferencia entre “describir” y “hacer cumplir” es central. El modelo genérico no impone por sí solo límites de nombre, finalidad u operación. Una ancla configurada se considera implícitamente confiable para validar rutas que pueden incluir cualquier nombre y servir cualquier propósito, salvo que el contexto consumidor o una política auxiliar añadan restricciones.
Por eso una bolsa de “servidores” puede ser una buena convención y una mala prueba. Un agrupamiento TLS de RFC 9645 puede seleccionar el truststore, pero el despliegue debe mostrar qué identidad de referencia comparó, qué reglas de uso aplicó y qué resultado produjo. Una clave pública sin procesar necesita otra lógica. La etiqueta común no borra esas diferencias.
Resolver la referencia apenas abre el expediente
Una leafref válida prueba una relación en el árbol YANG: el destino existe bajo las reglas del modelo. No prueba que un handshake posterior haya utilizado ese destino, ni que el objeto siguiera siendo el mismo. El nombre de una bolsa puede permanecer estable durante varias rotaciones.
El recibo de un evento debe congelar el identificador y los bytes o la huella del objeto resuelto, su origen de datastore, versión o hash de contenido, la ruta del consumidor y la hora de resolución. Debe conservar también el certificado o la clave del par y el identificador de sesión. Sólo entonces se puede preguntar qué ruta se construyó y por qué pasó o falló.
Esta precisión evita una trampa frecuente. Una configuración “correcta” puede coexistir con una ejecución antigua, un caché no actualizado o una instancia aislada. La primacía del código en funcionamiento exige observar la resolución y el resultado, no asumirlos a partir del estado deseado.
Centralizar cambia la superficie de autoridad
Los agrupamientos de RFC 9641 permiten una elección obligatoria entre material en línea y referencia al truststore cuando están disponibles las funciones correspondientes. Dos servicios pueden tener hoy los mismos bytes: uno copiados localmente y otro heredados de una bolsa central. Mañana, sus historias divergen.
La centralización reduce duplicación y acelera la retirada de una ancla. También entrega a un cambio único la capacidad de modificar muchos consumidores. El material en línea acota el radio de impacto, pero aumenta la deriva y puede sobrevivir a una decisión global de retirada. No existe una respuesta universal: hace falta una política explícita de propiedad, inventario de consumidores, revisión de impacto y reversión.
Cada cambio central debería producir una lista de dependientes y una comparación de aceptación antes y después. Cada ancla en línea debería tener propietario, fecha de caducidad y comprobación contra la decisión central pertinente. La arquitectura sólo se vuelve gobernable cuando la dependencia indirecta deja rastro.
«System» es origen de estado, no cadena de custodia
Los equipos pueden incluir anclas del fabricante, de arranque seguro o de autoridades públicas. RFC 9641 espera verlas en el estado operacional y, cuando existe, en el datastore del sistema, con origen de sistema. Así se evita atribuir al operador una decisión que venía incorporada.
Sin embargo, la norma deja fuera el mecanismo con el que el fabricante establece o modifica esas anclas. Ver un objeto con origen system no demuestra quién lo aprobó en fábrica, qué firmware lo introdujo, cómo se autorizó una actualización o si fue seleccionado en una sesión concreta. El arranque seguro descrito en RFC 8572 hace visible la importancia: una ancla inicial puede decidir qué controlador recibirá autoridad posterior.
El inventario debe mantener separados el estado pretendido, el estado del sistema y el operacional. Aplanarlos en una lista de “confianza configurada” elimina información de atribución y oculta el camino real del cambio.
NACM no protege el almacenamiento por sí solo
RFC 9641 aplica nacm:default-deny-write a nodos y referencias sensibles. RFC 8341 parte de la denegación para escrituras que no tengan autorización específica. Incluso una clave pública merece esta cautela: su sustitución puede redirigir la autenticación.
La anotación no registra quién modificó qué. El recibo de cambio requiere identidad de sesión, canal, conjunto de reglas, regla coincidente, ruta, valores anterior y nuevo, aprobación, commit y proyección operacional. RFC 8342 ayuda a distinguir los datastores, no a inferir automáticamente su causalidad.
Además, YANG no especifica la protección en reposo. NACM gobierna el plano de gestión; una escritura local privilegiada, un paquete, una restauración o corrupción de disco pueden saltarse esa ruta. La implementación debe proteger el truststore almacenado y ofrecer evidencia de integridad independiente.
Una notificación no cierra la renovación
La función de expiración puede emitir una notificación antes o después de que caduque un certificado. Es una señal temporal, no un recibo de entrega ni una prueba de reemplazo. El suscriptor puede estar desconectado; el aviso puede no ser reconocido; la nueva ancla puede estar cargada pero no seleccionada.
La cadena de reparación debe registrar soporte de la función, suscripción, emisión, entrega, acuse, objeto reemplazante, actualización de referencias, despliegue y primera validación correcta. También debe comprobar consumidores en línea que no heredan la actualización central.
Una ruta válida no decide el nombre ni el permiso
RFC 5280 define la validación de rutas X.509. RFC 6125 trata la identidad del servicio que la aplicación esperaba. RFC 8446 aporta el contexto de TLS. Son capas conectadas, no sinónimos.
Para explicar una aceptación hay que guardar el objeto del par, la sesión, la bolsa y ancla exactas, la ruta candidata y aceptada, hora y reloj, vigencia, nombre de referencia, regla de correspondencia, usos, restricciones, políticas, algoritmos, estado de revocación requerido y versión del verificador. El resultado debe incluir motivo, no sólo un booleano.
Después, la aplicación decide qué puede hacer ese par. Un dispositivo autenticado puede tener permiso para leer y no para escribir; una autoridad válida para bootstrap puede no ser válida para operación cotidiana. El recibo separa autenticación de autorización para evitar que “confianza” se convierta en poder sin límites.
Un recibo para cada realidad
Registrar primero revisión del módulo, funciones activas, ruta y modalidad: en línea, central o incorporada. Conservar origen, actor, aprobación, regla NACM y prueba de integridad en reposo. En ejecución, resolver a bytes exactos y unirlos al par, ruta, tiempo, nombre, propósito, política, verificador y resultado.
Una modificación central debe activar revisión por consumidor. Una expiración debe permanecer abierta hasta la sustitución verificada. Una autenticación exitosa debe enlazarse con la autorización concreta, no reemplazarla.
Así, RFC 9641 mantiene su función correcta: coordinar una representación mínima entre sistemas autónomos. La bolsa expresa material disponible. El consumidor conserva la autoridad local sobre la decisión. El recibo demuestra la transición sin adjudicar al rótulo poderes que nunca tuvo.
Fuentes
- Heng Lu — Especificación inicial mínima
- Heng Lu — Primacía del código en ejecución
- Heng Lu — Capas de realidad
- IETF Datatracker — historial de RFC 9641
- Página informativa de RFC 9641
- RFC 9641 — truststore YANG
- Texto canónico de RFC 9641
- XML canónico de RFC 9641
- Erratas de RFC 9641
- RFC 7950 — YANG 1.1
- RFC 8341 — NACM
- RFC 8342 — NMDA
- RFC 9640 — tipos criptográficos YANG
- RFC 5280 — PKI X.509
- RFC 6125 — identidad de servicio
- RFC 8446 — TLS 1.3
- RFC 8572 — aprovisionamiento seguro sin intervención
- RFC 9645 — agrupamientos YANG para TLS
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance