
Perfil
Intelligence Briefing
La inteligencia de perfil de Intelligence Briefing conecta la cobertura de personas, empresas, instituciones y otras entidades para que los lectores puedan comparar los sujetos detrás de los reportajes de BTW.MEDIA. La página ayuda a comparar perfiles públicos, eventos relacionados, paquetes de evidencia, cambios de cargo, huellas operativas, exposición a la gobernanza, vínculos organizativos y relevancia de mercado, manteniendo a la vez los registros de organizaciones y personas diferenciados de la cronología ordinaria de noticias. Los lectores pueden entender el sujeto detrás del titular, la evidencia que respalda ese perfil y las relaciones de infraestructura o de mercado que lo hacen relevante. Pueden ver a quién o qué representa el perfil, qué fuentes públicas lo respaldan, cómo se conecta con empresas, mercados, organismos de gobernanza o eventos, y qué cambios pueden merecer atención continua a medida que el sujeto evoluciona.

Tendencias de servicios en la nube globales
Aceptar 0-RTT en TLS 1.3 no decide si una operación es segura frente a repetición
Los datos tempranos pueden ahorrar un viaje de ida y vuelta al reanudar una conexión. La mejora es real, pero aceptar los bytes no demuestra que la operación pueda ejecutarse dos veces sin daño, que siga autorizada por la política vigente ni que exista una decisión de…

Sociedad de recursos numéricos
Una ASPA no es una atestación completa de la ruta de AS
Una ASPA permite comprobar si una ruta de AS concuerda con autorizaciones publicadas entre clientes y proveedores. Es una señal valiosa contra fugas de rutas. No es una firma de cada salto, una prueba del origen, un contrato comercial ni una garantía de que el conjunto de…

Tendencias de ISP regionales globales
Un identificador de conexión QUIC no demuestra de forma duradera quién actúa
Un identificador puede mantener accesible una sesión QUIC mientras cambia la ruta de red. Esa continuidad resulta útil para operar el servicio, pero no convierte el identificador en una cuenta, un abonado ni una prueba duradera de quién está autorizado ahora.

Sociedad de recursos numéricos
El maxLength de una ROA no es una política de ingeniería de tráfico
Una ruta puede resultar RPKI Valid porque su longitud está admitida por el maxLength de una ROA. Ese resultado acredita una autorización de origen acotada. No demuestra que la ruta más específica fuera planificada, aprobada, anunciada o preferida por el operador.
Sociedad de recursos numéricos
Un certificado de router BGPsec no autoriza a un AS a originar un prefijo
Una firma BGPsec válida puede demostrar que una clave autorizada actuó por un sistema autónomo dentro de una ruta. Por sí sola no demuestra que ese AS estuviera autorizado a originar el prefijo. El registro operativo debe conservar ambas afirmaciones y los pasos que las conectan.
Tendencias de servicios en la nube globales
Una respuesta HTTP aún vigente en caché no es autorización actual del origen
La frescura permite reutilizar bytes almacenados; no demuestra que el origen todavía quiera revelarlos a este solicitante.

Tendencias de servicios en la nube globales
Las 25 conexiones EDI de Newport todavía no son un libro común de reparaciones
Kaleris compra una red que ya mueve datos entre propietarios y talleres. El valor decisivo dependerá de que cada código, revisión, autorización y responsabilidad conserve el mismo significado al cruzarla.
Tendencias de centros de datos de Norteamérica
El reloj de 8,5 veces de Augmenta se detiene en el primer modelo poblado
Un resultado de 82 horas puede importar en un centro de datos de gran escala. Todavía no es un reloj de aprobación, fabricación, instalación ni entrega del edificio.

Tendencias de centros de datos globales
Flex tiene un puente de 4.400 millones, no el balance final de SpinCo
La compra de EPC Power, la financiación provisional y la futura separación de CPI comparten cifra y relato, pero no vencimiento ni función. Falta el mapa que distribuya el capital.
Tendencias de centros de datos de Norteamérica
Los 54 MW llave en mano aún necesitan una secuencia de aceptación
Northampton y Provident han creado una empresa conjunta para un centro de datos al norte de Dallas, previsto para finales de 2027. La cifra del sitio todavía debe convertirse en capacidad aceptada por un cliente.

Tendencias de servicios en la nube globales
Un token de acceso OAuth no es una decisión de autorización actual
Un token puede seguir siendo válido en términos técnicos después de que haya cambiado el derecho que justificó su emisión. La pregunta operativa es quién confirmó el acceso en el momento de la petición.
Sociedad de recursos numéricos
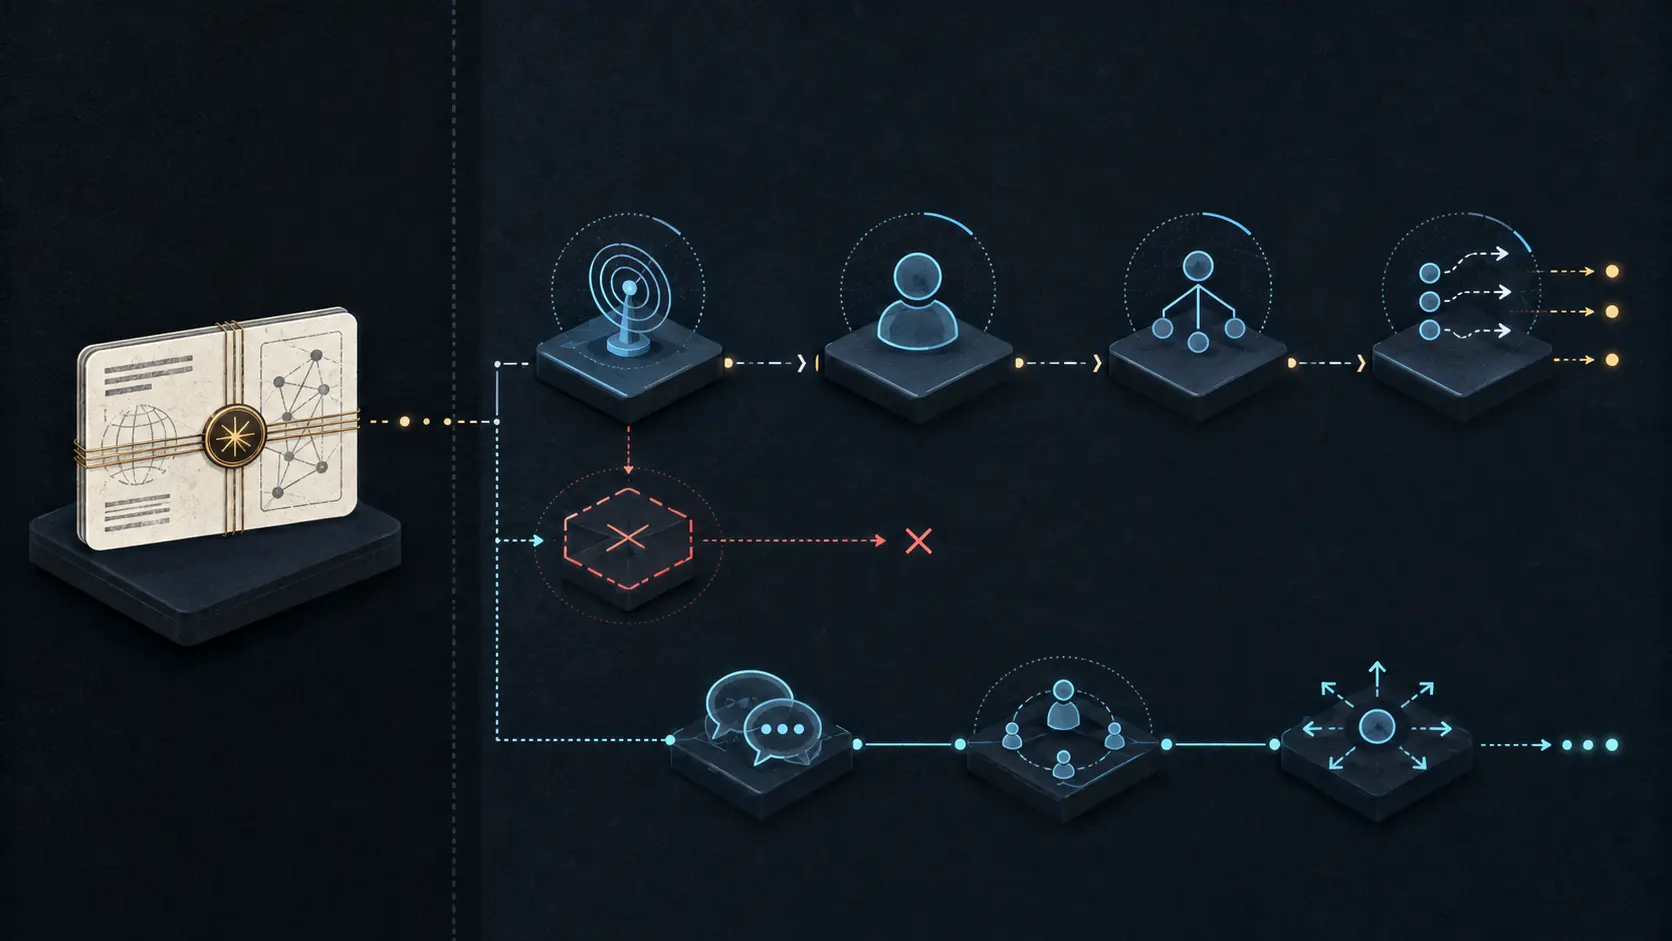
Un registro Ghostbusters no es una cadena de mando para incidentes
Un validador RPKI puede comprobar cada byte de un registro Ghostbusters sin saber si alguien atiende el canal indicado cuando hace falta actuar. El objeto firmado permite localizar los datos mínimos para contactar con quien mantiene una CA; la rendición de cuentas operativa…

Sociedad de recursos numéricos
Una rotación del ancla de confianza necesita un registro de aceptación
Publicar la clave sucesora de un ancla RPKI no hace que todos los validadores puedan utilizarla de inmediato. La transición consta de hechos distintos: anuncio, verificación, espera, cambio observado y retirada deliberada del soporte anterior. Un registro útil conserva esas…
Tendencias de servicios en la nube globales
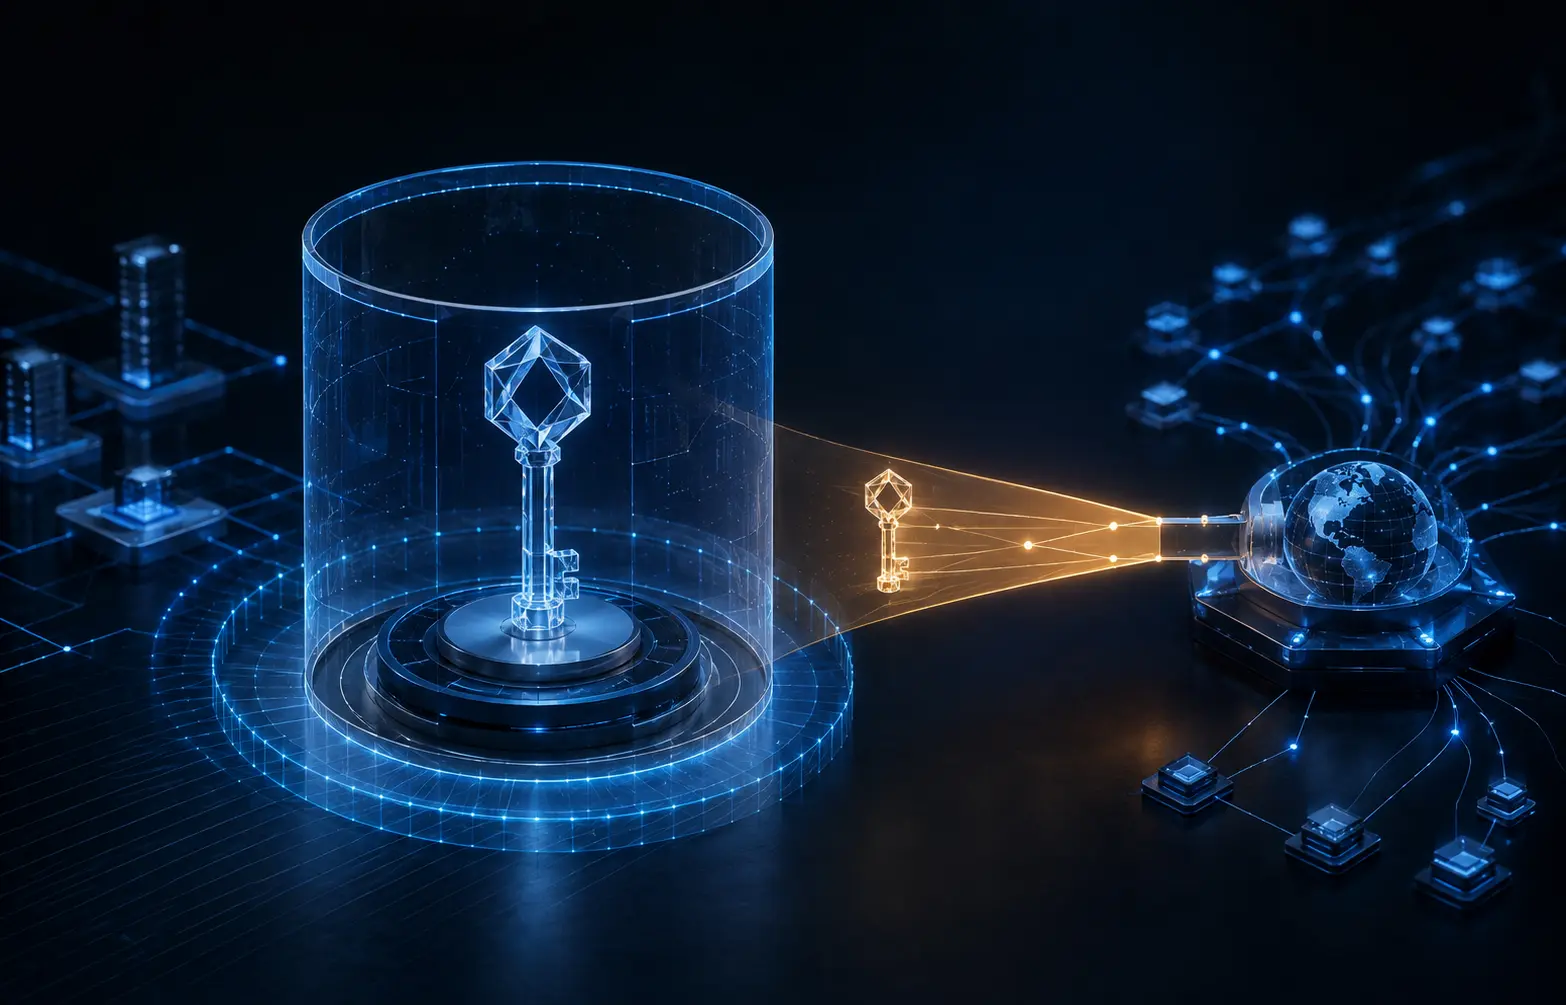
Una credencial TLS delegada no delega el control del dominio
Una credencial de corta duración puede permitir que un nodo de CDN termine conexiones TLS sin custodiar la clave privada duradera del titular del certificado. Es una delegación criptográfica precisa, no una transferencia del dominio, de la autoridad certificadora ni de la…

Sociedad de recursos numéricos
Un punto de publicación RPKI necesita un registro del commit a la visibilidad
Un servidor RPKI puede aceptar atómicamente una actualización autenticada mientras algunas partes usuarias aún conservan una vista anterior. No es una contradicción: publicación, distribución y observación son superficies distintas que necesitan pruebas separadas.

Sociedad de recursos numéricos
Una transferencia de ASN necesita un registro de entrega de la identidad de enrutamiento
Un número de sistema autónomo puede pasar de un titular registrado a otro mientras su identidad de enrutamiento sigue repartida entre bases públicas, autorizaciones, contactos y redes activas. Reducir la entrega al evento del registro oculta las pruebas clave: quién podía actuar…
Tendencias de servicios en la nube globales
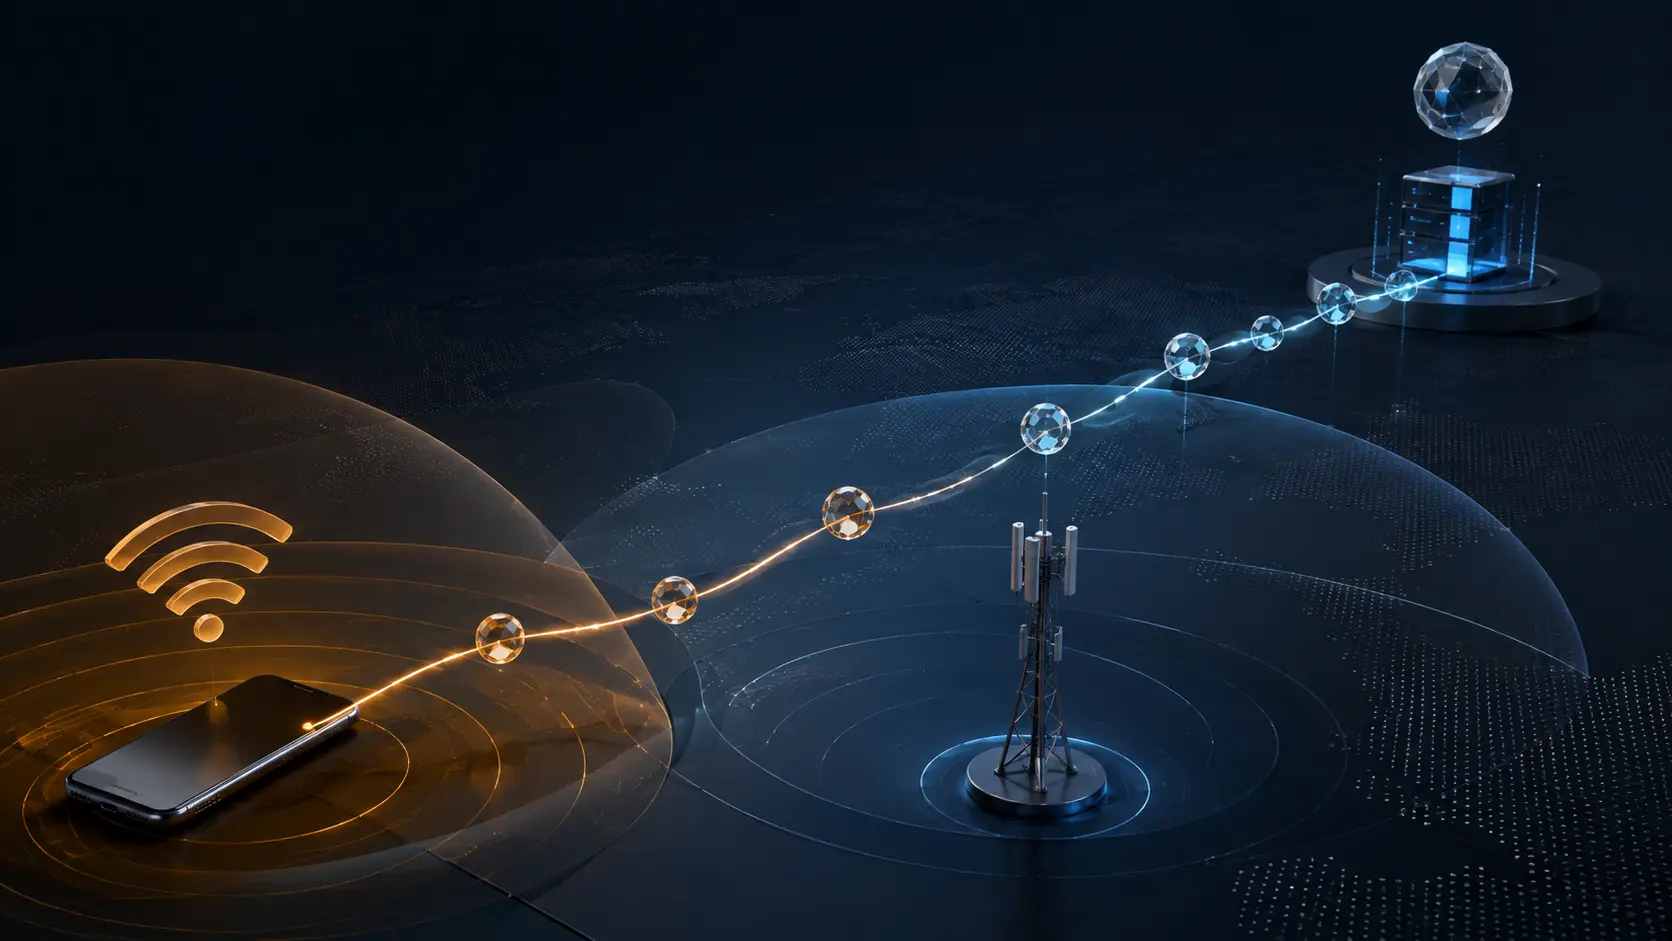
Un identificador de conexión QUIC no es una identidad de abonado
Una conexión QUIC puede sobrevivir al cambio de Wi-Fi a acceso móvil. El identificador que permite encaminar sus paquetes representa estado de transporte: no demuestra quién usa el dispositivo, qué cuenta actúa ni si una operación sigue autorizada.
Sociedad de recursos numéricos
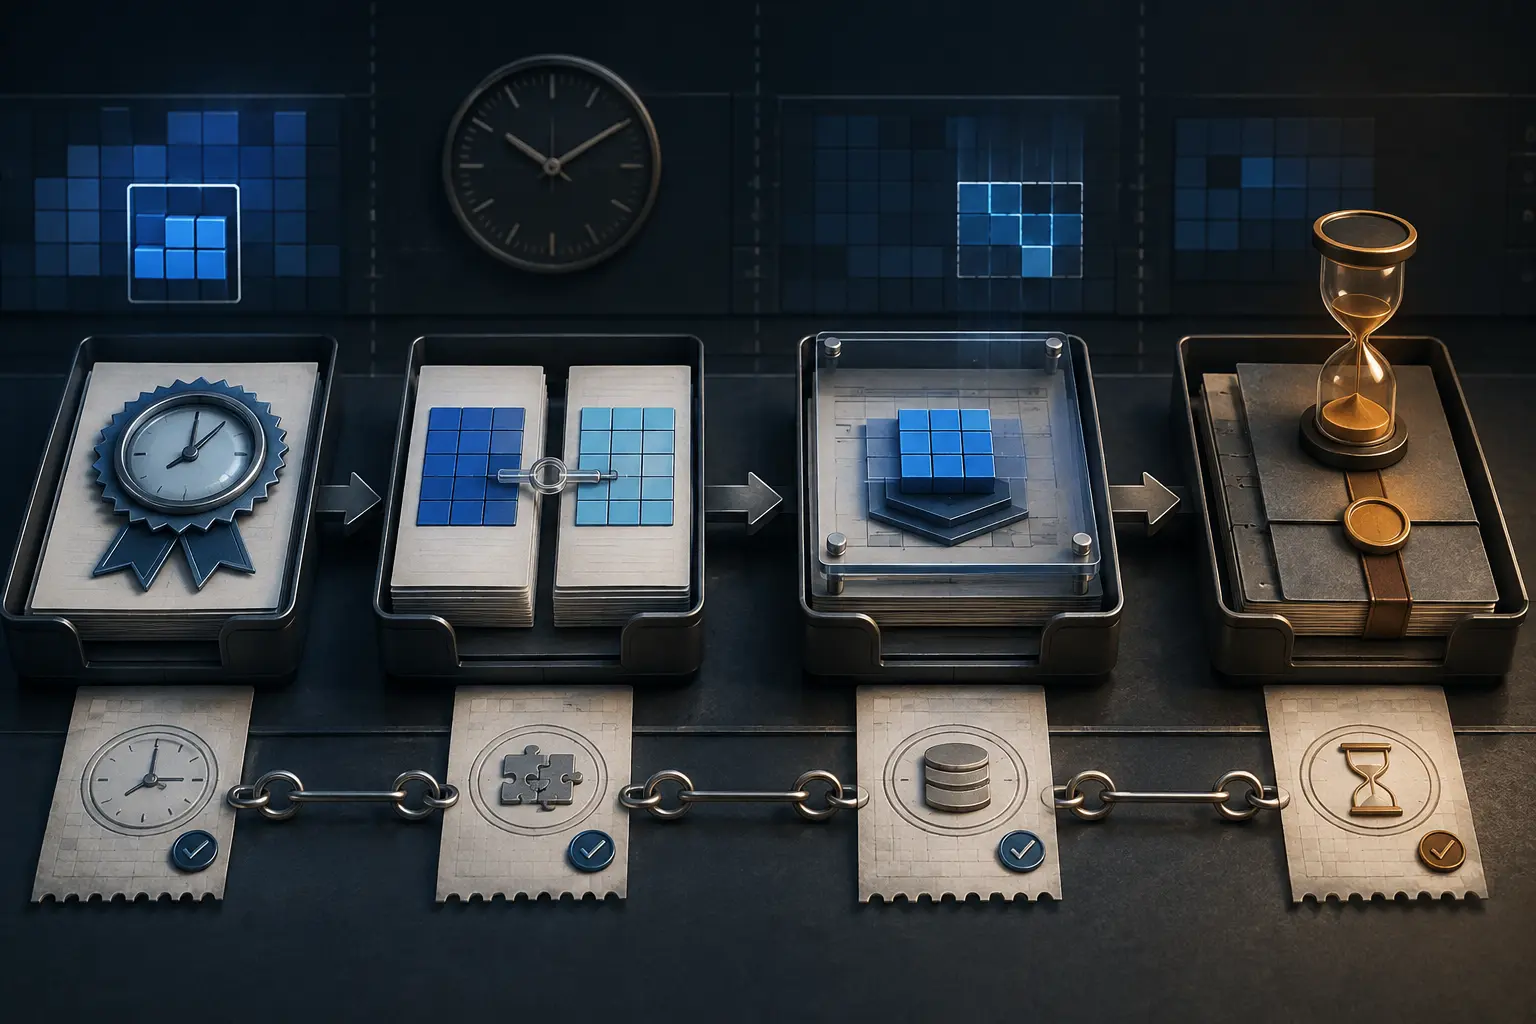
Una preaprobación de transferencia IPv4 necesita un registro de vencimiento
La preaprobación responde cuánto espacio puede recibir una organización durante un plazo. No identifica una fuente, no completa la operación ni demuestra que el registro cambió.

Sociedad de recursos numéricos
Una decisión de política de recursos numéricos necesita un registro de adopción e implementación
Un anuncio de consenso aporta evidencia útil, pero por sí solo no responde qué texto se aplica ni cuándo un cambio operativo entró en vigor.

Tendencias de servicios en la nube globales
Un handshake 0-RTT rápido no demuestra una transacción única
TLS 1.3 y QUIC pueden ahorrar una ida y vuelta al reanudar una conexión. Ese resultado de latencia no certifica que una solicitud con efectos haya llegado a la aplicación una sola vez ni que se haya confirmado una sola vez.