Resumen
- Una credencial delegada válida acredita autoridad limitada para autenticar una conexión TLS o DTLS 1.3 compatible bajo un certificado de entidad final original.
- No acredita control del dominio, potestad de una CA, identidad jurídica ni una delegación con revocación independiente.
Pensemos en un panel hipotético que observa un nodo de CDN. El nodo presenta una credencial delegada válida, completa TLS 1.3 y el panel lo registra como nuevo controlador del dominio. El primer dato es correcto; la clasificación no.
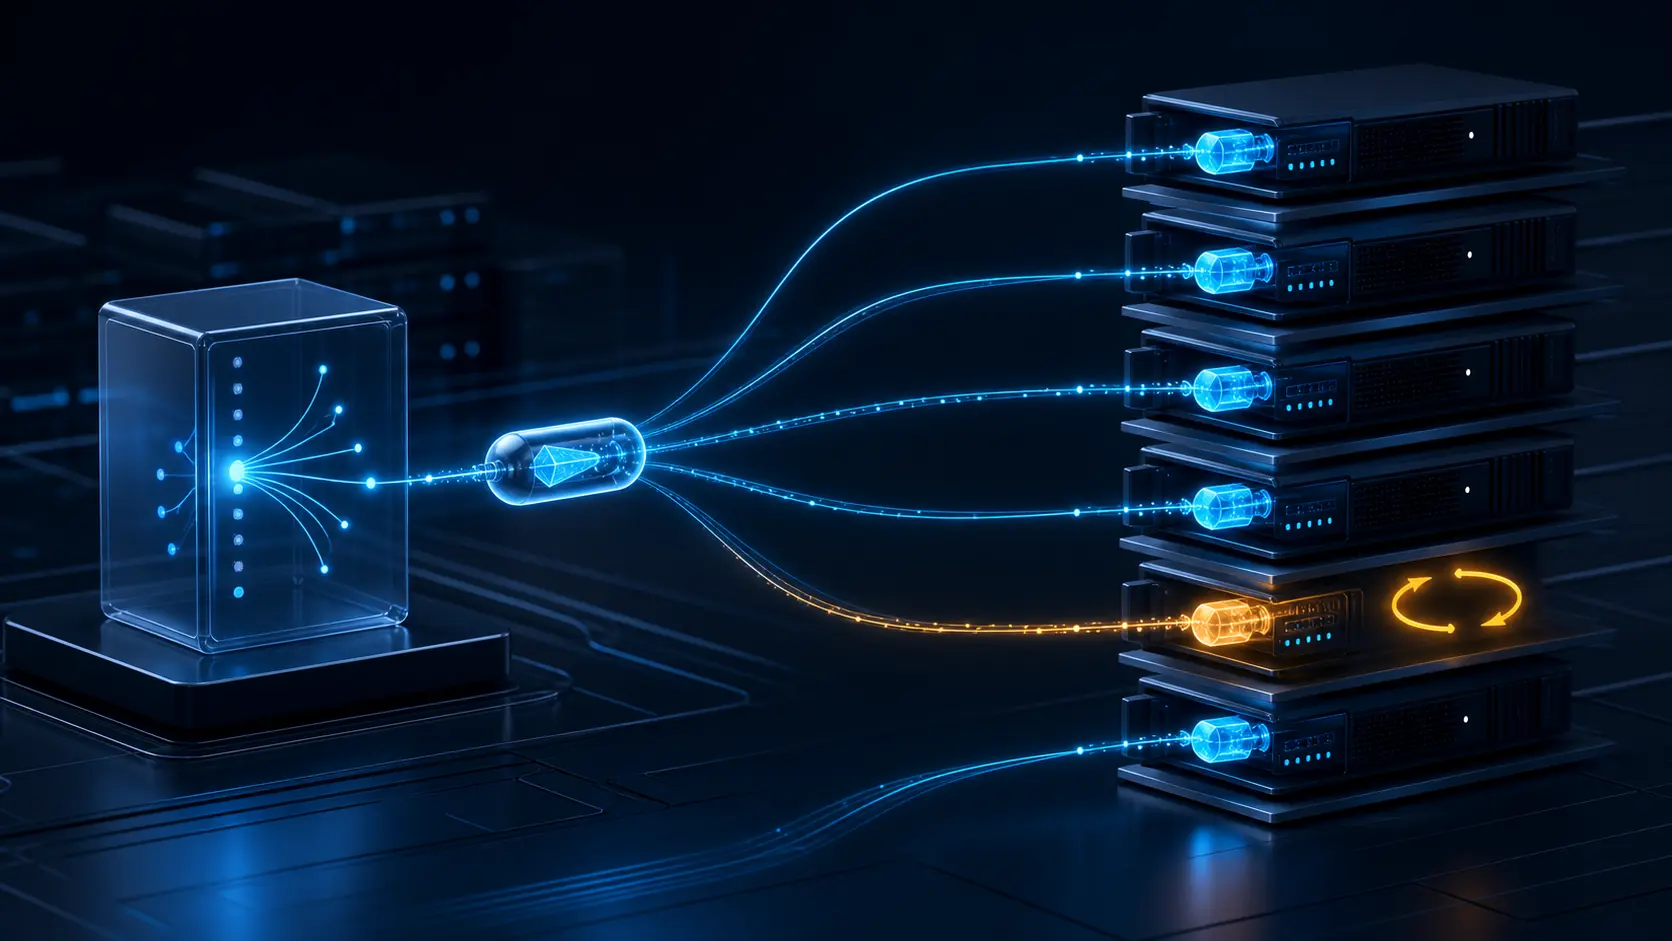
RFC 9345 define algo más estrecho. El titular firma una estructura con clave pública, algoritmo y vigencia corta. El frontal compatible termina conexiones sin recibir la clave privada duradera del certificado. La firma vincula la credencial al certificado de entidad final completo y al contexto de autenticación de cliente o servidor.
El par sigue validando la cadena original y comparando el certificado de entidad final con la identidad esperada. Ese certificado debe incluir DelegationUsage y permitir firmas digitales. Después comprueba los algoritmos negociados, la firma de la credencial y sus límites temporales. Salvo que un perfil disponga otra cosa, la vigencia restante máxima es de siete días y nunca rebasa la del certificado de entidad final original.
La prueba demuestra posesión de la clave delegada dentro de ese alcance TLS. No permite emitir otro certificado público, cambiar DNS, demostrar una relación societaria ni determinar quién controla legalmente el nombre. Un handshake válido no es una escritura de propiedad.
Tampoco existe un canal adicional de revocación anticipada. La expiración extingue la credencial, y la revocación del certificado de entidad final que autoriza la delegación la invalida de forma implícita. Si la clave privada duradera usada para firmar credenciales delegadas se compromete o se retira, el operador debe revocar ese certificado: el incidente de la clave no constituye por sí solo otra señal de revocación en el protocolo. Si se roba la clave delegada, puede usarse para suplantar a la entidad a la que se delegó la autenticación hasta la expiración o la revocación del certificado.
La vida corta reduce la exposición, pero no sustituye la custodia.
Un handshake TLS 1.3 reanudado no vuelve a transmitir el certificado ni la credencial delegada. Si una implementación o política de aceptación decide guardar y revalidar la cadena original durante la reanudación, también debería asociar y revalidar la credencial delegada original. Es un tratamiento de aseguramiento condicional, no un paso universal del protocolo.
El recibo operativo debe unir huella y vigencia del certificado principal, DelegationUsage, huella de la clave pública delegada, emisor, rol de cliente o servidor, algoritmos, intervalo, destino de distribución, responsable de custodia, versión TLS, handshake observado, tratamiento de reanudación, estado de revocación del principal, retirada y hora de observación de cada evidencia. Así se evita que una autorización de terminación se convierta, por comodidad administrativa, en una autoridad general que el protocolo nunca concedió.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance