
Resumen
- Una ROA autoriza a un AS a originar prefijos concretos; maxLength puede ampliar esa autorización a más específicos sin indicar cuáles se anunciarán realmente.
- La validación compara una ruta observada con prefijo, longitud máxima y AS de origen. Un resultado Valid no prueba intención, alcance ni preferencia local.
- Las ROA mínimas y una conciliación fechada entre autorizaciones, observaciones BGP y política aprobada reducen la ambigüedad.
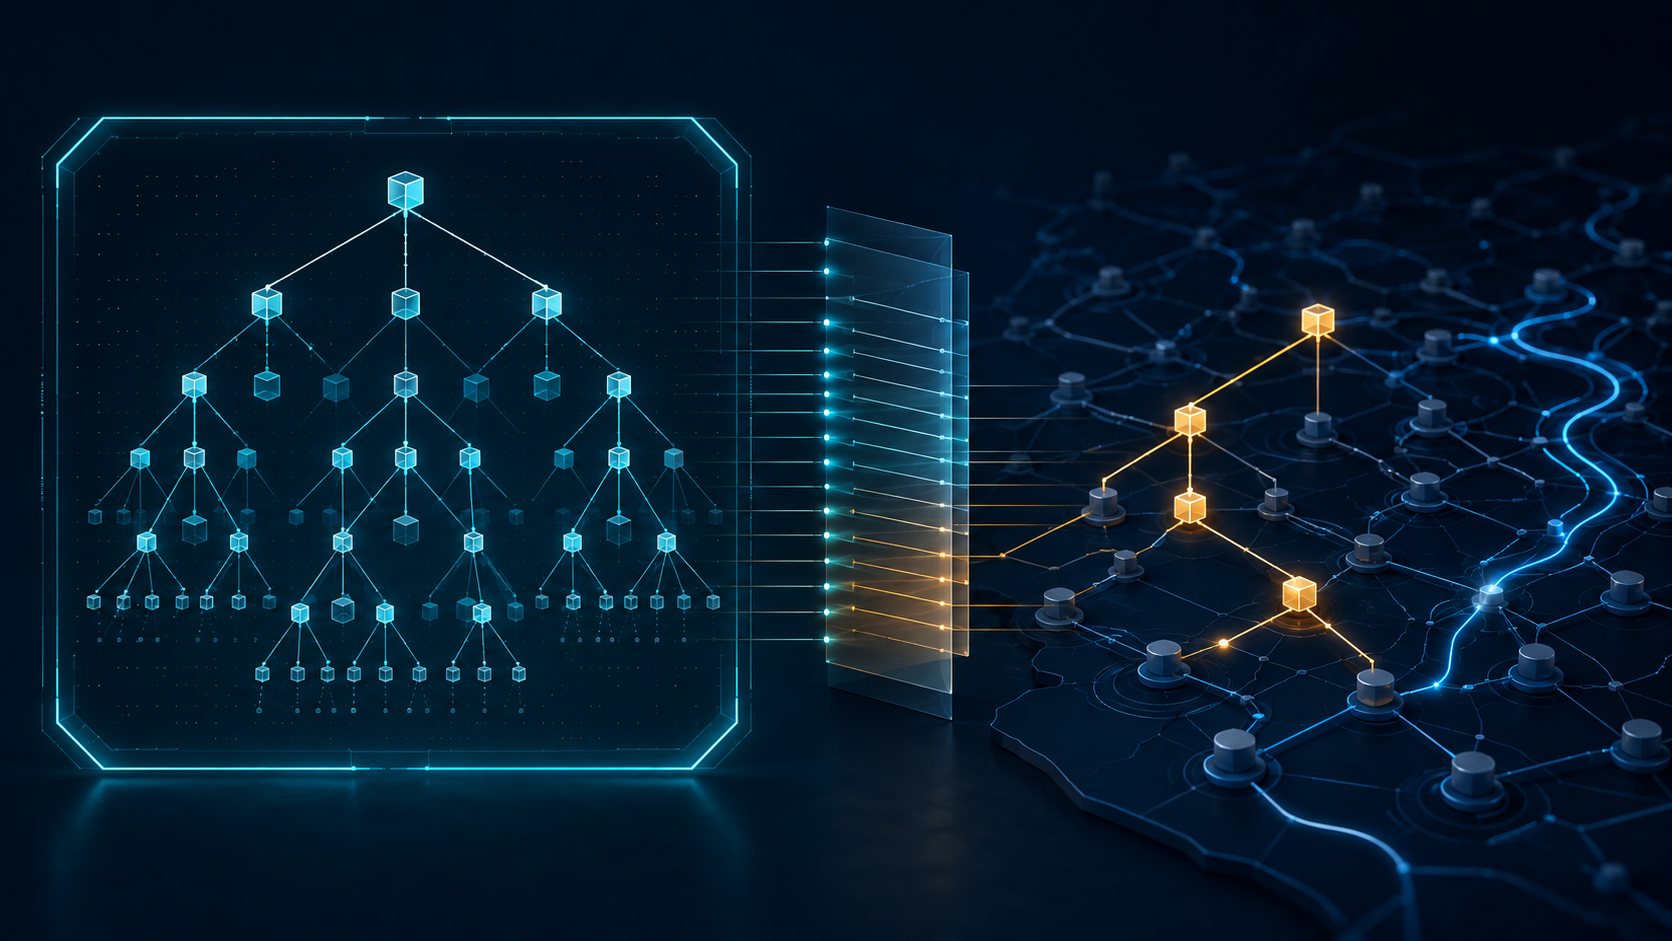
La diferencia central es la que existe entre un conjunto permitido y un plan operativo. RFC 9582 define la ROA como el objeto firmado mediante el cual el titular de un bloque autoriza a un AS a originar uno o más prefijos. Cada ROA identifica un solo AS; autorizar varios exige objetos separados.
Sin maxLength, solo queda autorizado el prefijo exacto. Con maxLength, la autorización cubre también rutas más específicas hasta ese límite. Una entrada /20 con maxLength /24 describe muchas rutas posibles, pero no dice qué sedes las anunciarán, cuándo aparecerán, qué atributos tendrán ni cuándo deberán retirarse.
La ROA no está incompleta: responde a una pregunta distinta. La autorización de origen pertenece al titular del recurso. La ingeniería de tráfico decide qué rutas exportar, desde dónde y bajo qué condiciones. Leer maxLength como si condensara ese plan convierte una prueba limitada en una afirmación que el objeto nunca hizo.
RFC 6811 muestra el límite en el algoritmo. Un VRP contiene prefijo, longitud, longitud máxima y AS de origen. Una ruta cubierta es Valid cuando el AS coincide y la longitud está admitida; es Invalid si existe cobertura pero ninguna coincidencia, y NotFound si no hay cobertura. Estos estados clasifican una ruta recibida, no reconstruyen la aprobación interna que la produjo.
Por eso una ruta inesperada puede ser Valid. Una exportación accidental, una configuración antigua o un anuncio temporal no retirado puede permanecer dentro de una autorización amplia. Las fuentes no atribuyen esos hechos a ningún operador real; simplemente demuestran que la validez no los descarta.
RFC 9319 recomienda ROA mínimas, limitadas siempre que sea posible a prefijos realmente originados. En general desaconseja maxLength porque suele autorizar más específicos que no se usan y amplía la superficie disponible para un origen falsificado que emplee el AS autorizado. Hay excepciones, como el caso en que todos los más específicos admitidos se anuncian, pero requieren criterio operativo y revisiones cuando cambia la política.
El control útil separa tres planos. El de autorización conserva ROA, AS, prefijo, maxLength y vigencia. El de observación conserva ruta, punto de medición y hora. El de política conserva conjunto aprobado, propósito, responsable, intervalo y condición de retirada. Su unión permite hallar rutas autorizadas pero no aprobadas, permisos innecesarios y anuncios previstos que no son visibles.
También debe preservarse el tiempo de cada evidencia. Una observación no puede explicarse solo con datos recuperados después. RFC 9582 añade otra cautela: la PKI establece autorización, no autenticación de identidad ni no repudio. maxLength es una frontera de autorización, no una política de tráfico abreviada.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance