
Resumen
- RFC 6493 permite encontrar en un objeto firmado los datos mínimos para contactar al responsable de un certificado de CA RPKI, pero aclara que no es un certificado de identidad ni sustituye a WHOIS.
- Un objeto completamente validado demuestra que superó la comprobación de la firma, los controles de objeto de RFC 6488 y los controles de versión y perfil de RFC 6493; no demuestra que el canal esté atendido, que alguien haya confirmado el problema ni que pueda autorizar una solución.
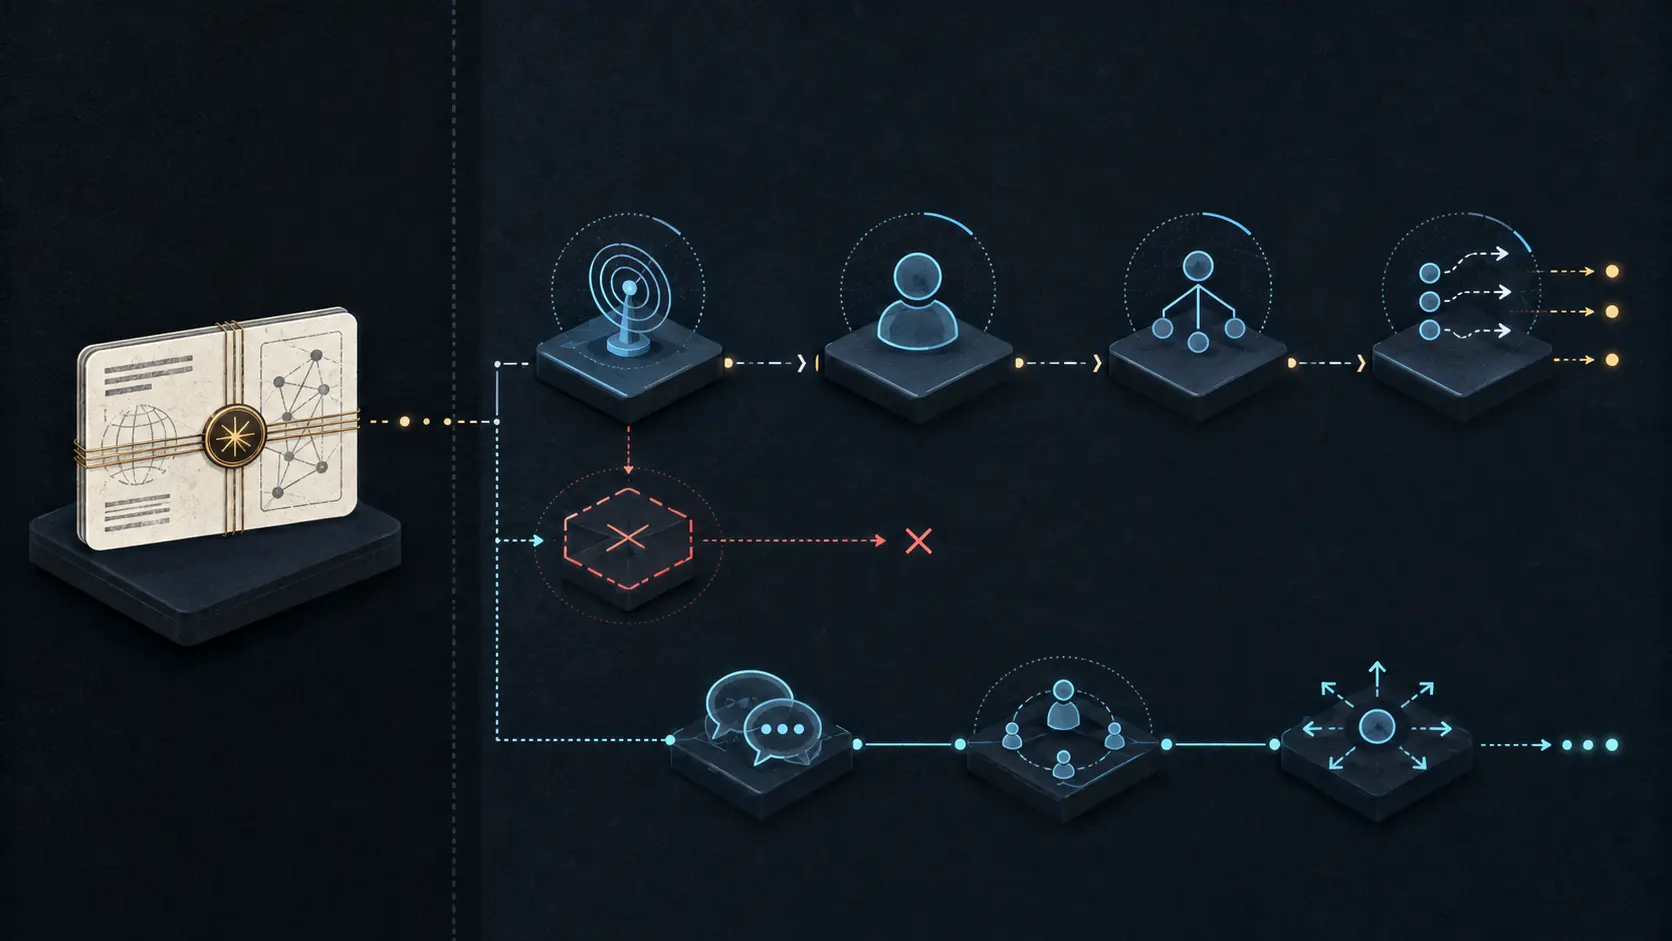
- Un registro de respuesta debe separar la validez del objeto, el alcance de los datos declarados, el funcionamiento del canal, el acuse de recibo humano, la autoridad para actuar y la escalada o el traspaso completados.
El problema práctico del registro Ghostbusters es concreto. Un operador puede advertir que un certificado en la ruta entre una Route Origin Authorization y el ancla de confianza ha caducado, está próximo a hacerlo o depende de una lista de revocación obsoleta. Los nombres de los certificados RPKI no sirven como identidad humana. RFC 6493 ofrece entonces una respuesta a una pregunta operativa: ¿a quién se puede avisar sobre el certificado de CA que requiere atención?
La respuesta es un objeto firmado con una vCard muy restringida. Puede nombrar a una persona o función responsable del certificado e incluir dirección postal, teléfono o correo electrónico. Son obligatorios el envoltorio, la versión y el nombre formateado, además de al menos un canal. El diseño busca el mínimo necesario, no un directorio completo del personal.
Esa economía también fija un límite. RFC 6493 dice expresamente que el registro no es un certificado de identidad. Es una declaración de datos de contacto hecha por el responsable de la CA bajo la cual se emitió el certificado de entidad final que firma el objeto. Tampoco reemplaza los datos WHOIS del registro de recursos: describe al responsable de un certificado de CA, no necesariamente al titular de los recursos.
La validación contesta otra pregunta limitada. El registro utiliza la plantilla de objetos firmados de RFC 6488 y un certificado EE. La parte usuaria valida el objeto, comprueba la versión, extrae la vCard y confirma que cumple el perfil. Solo después entrega la carga a la aplicación solicitante. Eso aporta evidencia fuerte de que un contenido firmado concreto pasó las comprobaciones definidas.
No demuestra que hoy se lea el buzón. La propia RFC advierte que los datos son autodeclarados y no fueron verificados por la CA que emitió el certificado superior. El objeto es opcional, y una CA puede publicar cero o varios. Puede figurar una persona, una función administrativa o un centro de operaciones sin revelar guardias, plazo de respuesta, autoridad delegada, sustitutos ni ruta de escalamiento.
La diferencia es crítica ante un problema urgente de certificado o CRL. Enviar un mensaje no equivale a llegar a una persona responsable. Llegar a ella tampoco significa que pueda modificar el certificado, publicar una corrección o activar un procedimiento de continuidad. Un contacto firmado no debe convertirse por inferencia en prueba de toda una cadena de mando.
Un registro de respuesta puede conservar seis estados sin alterar el protocolo. Primero guarda el hash del objeto, el momento y resultado de validación y la ruta de certificados. Después registra qué afirma el contacto y qué canales contiene. Un tercer estado documenta una prueba limitada de disponibilidad sin publicar detalles sensibles. Los siguientes registran la confirmación del problema, si la persona tiene autoridad o debe escalar, y finalmente la entrega, la acción o el fracaso explícito para alcanzar a alguien autorizado.
Este registro es una propuesta editorial de gobernanza, no un requisito de las RFC. No debe exponer turnos privados, crear vigilancia ni convertir contactos en pruebas de identidad. Su función es impedir que seis afirmaciones diferentes se reduzcan a la palabra «contactado». Un resultado local tampoco prueba despliegue universal ni disponibilidad de otra CA.
Los datos públicos tienen un coste. RFC 6493 señala que los teléfonos pueden recibir llamadas abusivas y los correos, spam. Las pruebas deben ser limitadas, previsibles y resistentes al acoso, y permitir cambiar los canales sin borrar la prueba histórica del registro anterior.
Number Resource Society puede pedir evidencia acotada de que los contactos firmados siguen siendo útiles y de que la responsabilidad de escalar está clara. No puede certificar una CA, verificar identidades, operar el repositorio ni cerrar un incidente. La autoridad pertenece a quienes controlan el certificado y su publicación.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance