
Dominio principal
Seguridad
En la faceta Dominio principal, los análisis de Seguridad se agrupan por dominio principal para que los lectores puedan seguir un área concreta de la infraestructura de Internet, la gobernanza, los mercados de conectividad o el capital digital. La página reúne artículos relacionados, evidencia pública, instituciones, empresas, personas, exposición regional, dependencias operativas y contexto de mercado que de otro modo aparecerían en páginas de categoría separadas. Explica el dominio, la clase probable de actor, el contexto de mercado o de gobernanza y el material de origen que los lectores deben usar al comparar señales. Operadores, analistas y lectores de gobernanza pueden ver cómo el mismo dominio aparece en eventos, perfiles, cambios de mercado, evidencia de fuentes públicas, dependencias regionales y decisiones de infraestructura de ciclos más largos a lo largo del tiempo.

Tendencias de servicios en la nube de Norteamérica
Cloudflare restaura R2 tras errores 503 regionales
Cloudflare restauró R2 en el este de Norteamérica tras un incidente de unas tres horas y media que provocó un número elevado de errores 503 entre los clientes de la región.
Historias
ARIN deja nombrar un ROA, pero su buscador en línea aún ignora ese nombre
El resumen de inteligencia de ARIN deja nombrar un ROA, pero su buscador en línea aún ignora ese nombre explica el desarrollo, la evidencia pública disponible para los lectores, las organizaciones implicadas, el contexto regional, la exposición de mercado y las posibles…
IETF
El cifrado no decide qué imagen recibe cada participante
Una videoconferencia puede proteger el contenido frente al servidor y seguir dependiendo de sus decisiones de reparto. SFrame permite separar ambas funciones; evaluar el servicio exige no volver a confundirlas.

Expediente
Exigir otra autenticación también es ejercer poder
Una comprobación adicional puede proteger una operación sensible y, al mismo tiempo, trasladar una carga a quien no decidió imponerla. RFC 9470 permite que una API comunique sus requisitos de autenticación. La organización todavía debe determinar si se pueden cumplir, cuándo…

Expediente
Comprar aleatoriedad no compra olvido
Una especificación que exige MAC aleatorias puede cumplirse con direcciones duraderas. RFC 9724 obliga a formular mejor el encargo: qué debe recordar el servicio, dentro de qué contexto y hasta cuándo.

Líderes
Daniel Fett y el campo de emisor que nombraba al servidor, no al token
Un callback de OAuth puede traer el `state` correcto y un código de autorización auténtico y, aun así, dirigirse al servidor equivocado. RFC 9207 añade una comparación antes de que ese error se convierta en filtración: ¿el emisor de la respuesta coincide con el que el cliente…
Historias
ARIN prepara alertas sobre el impacto de los ROA para la web, no para la API
La advertencia llega justo antes del clic que cambia un ROA: estas rutas se ven ahora, este sería su estado después, deténgase si no era lo que pretendía. ARIN quiere ofrecer ese contexto en ARIN Online. Quien ejecute la misma autoridad mediante la API seguirá teniendo que…

Historias
El RDAP de APNIC bloqueó cerca del 10 % de las solicitudes por no parecer de navegador
La señal que separó una solicitud aceptada de otra bloqueada no fue la validez de la consulta ni la autoridad de quien la enviaba. Durante dieciocho horas fue, en parte, el parecido de su User-Agent con el de un navegador habitual. En un protocolo hecho para máquinas, esa…

Historias
El volcado WHOIS de AFRINIC conserva 1.345 etiquetas de autenticación obsoletas
La cifra no cuenta contraseñas que funcionan. Cuenta objetos públicos que todavía declaran un método antiguo. Para saber si esa declaración abre una operación, sirve solo para migrar o ya no hace nada, hace falta mirar el servicio que toma la decisión y no únicamente la línea…

Historias
La rotación de la KSK raíz convierte la preparación del resolutor en la prueba de continuidad
El DNS puede funcionar correctamente mientras usuarios detrás de un resolutor validador desactualizado ven fallos. Esa es la paradoja operativa de una rotación de la clave KSK raíz: la clave cambia de forma centralizada, pero la continuidad se decide en resolutores distribuidos.
Historias
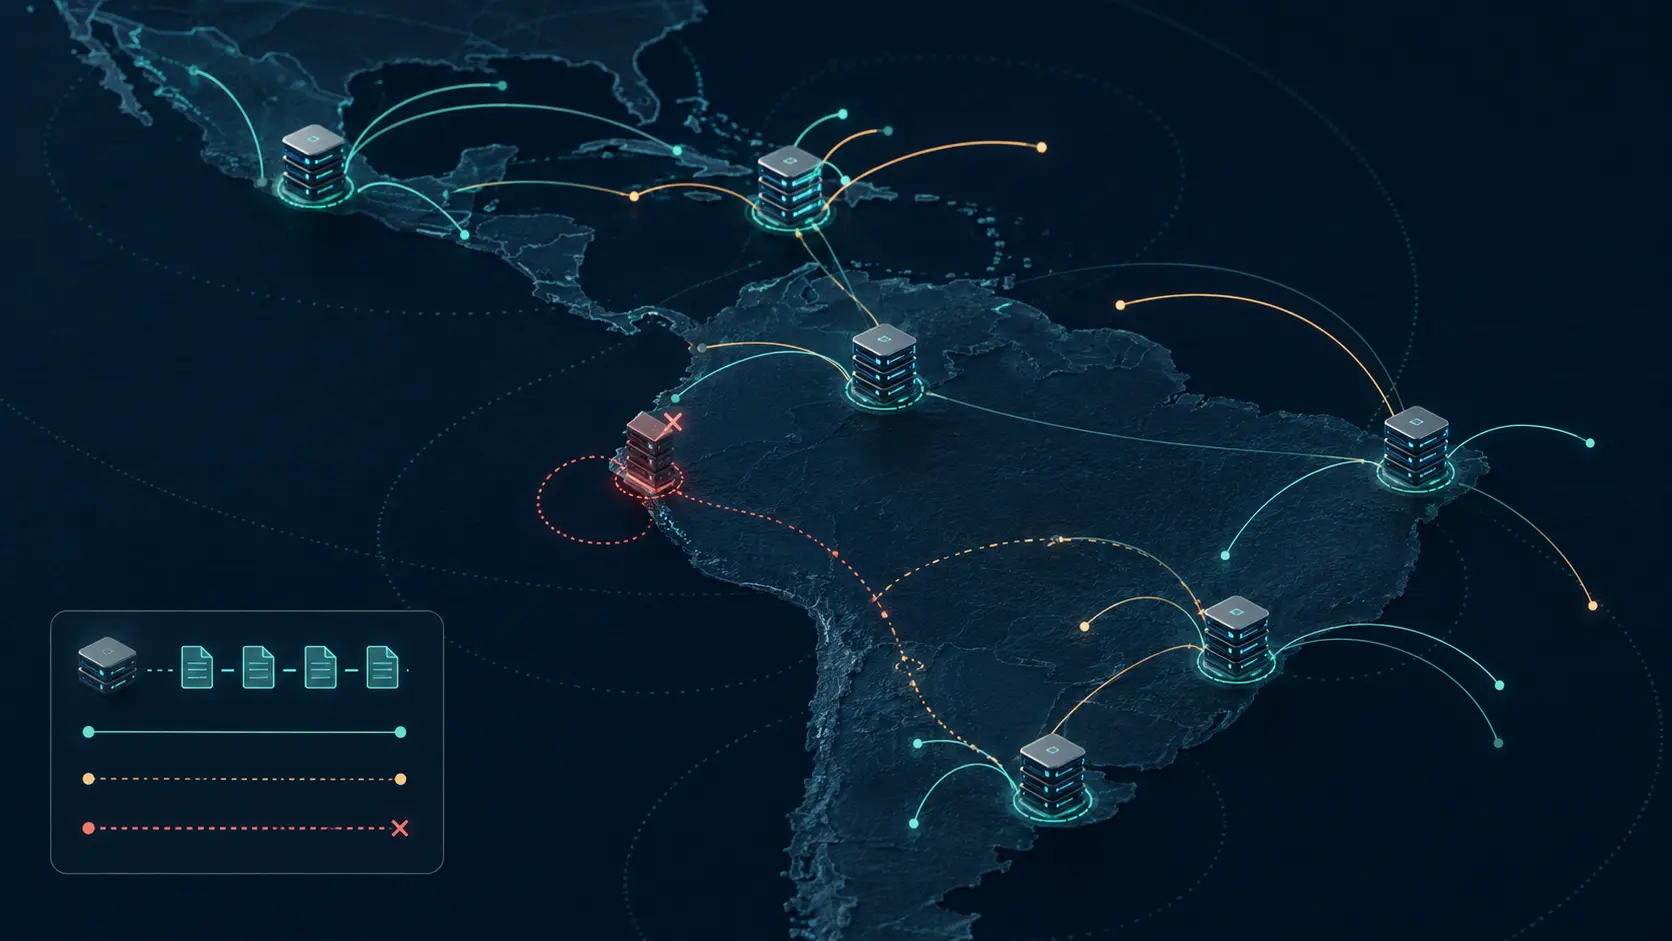
El anycast de DNS inverso de LACNIC convierte la continuidad registral en un control distribuido
El DNS inverso suele pasar inadvertido hasta que deja de responder. La arquitectura anycast de LACNIC muestra que la continuidad de un registro depende de ubicación, enrutamiento, sincronización y observación, no de un único servidor.

Historias
Las mediciones de LACNIC convierten la latencia regional en evidencia operativa
Un gráfico de latencia no dicta un veredicto sobre Internet en un país. Resulta útil cuando revela sondas, período y comparación, y cuando otro operador puede repetir la observación.

Historias
Los controles RPKI de LACNIC vuelven operativa la autoridad de origen
RPKI no convierte BGP en un sistema seguro por el mero hecho de firmar una declaración. Aporta una prueba criptográfica sobre qué sistema autónomo puede originar un prefijo, mientras los operadores deben mantener esa autorización alineada con el enrutamiento real y decidir cómo…

Historias
La lista de países para SMS de ARIN ya delimita costo y ataque
ARIN recibió una petición para ampliar el SMS y la cerró casi cuatro años después por una razón distinta: los pocos números admitidos fuera de su región se habían convertido en un vector de ataque costoso. La decisión es pública; la medición que la sostiene, no.
Expediente
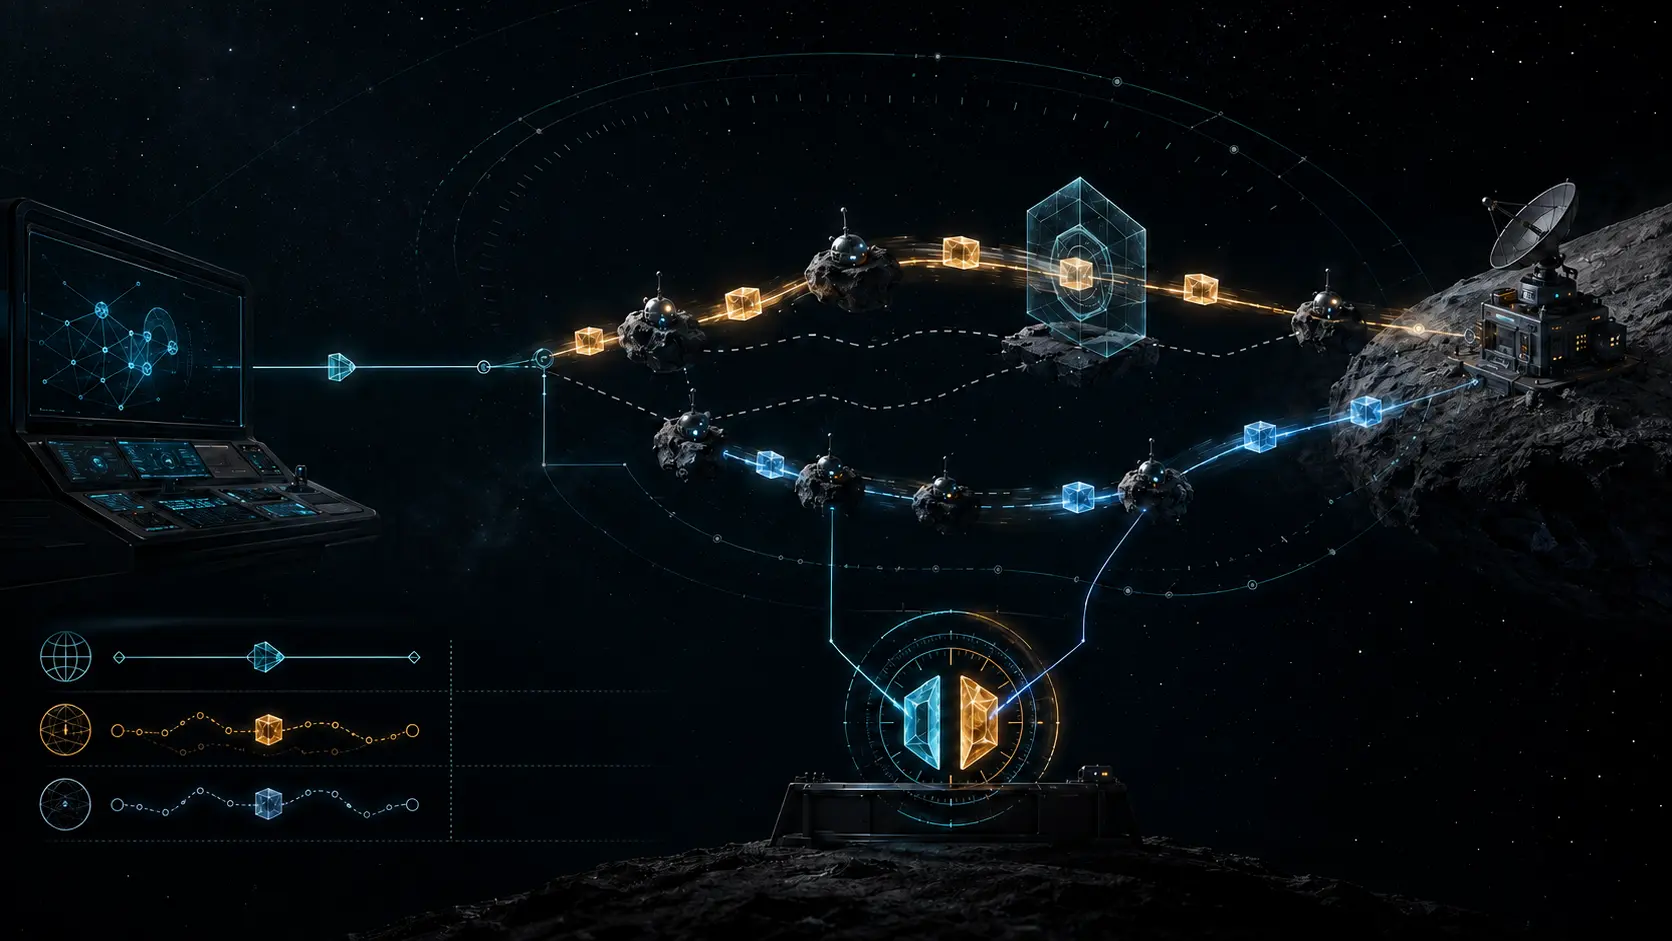
El desafío cruzó la demora; la autoridad no: RFC 9891
RFC 9891 lleva una comprobación ACME a través de una red tolerante a demoras. El resultado acredita una respuesta de control bajo una política concreta, no la titularidad del identificador ni la operación posterior del certificado.

Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
Sparkle y Hellas Sat prueban seguridad resistente a amenazas cuánticas por satélite
Sparkle y Hellas Sat han ampliado el servicio QSI de Sparkle desde un enlace terrestre entre centros de datos hasta una conexión satelital GEO entre Grecia y Chipre.
IETF
Rich Salz y el requisito de TLS 1.3 que no era un comprobante de despliegue
Una norma puede fijar una regla exigente sin fabricar la prueba de que esa regla ya se cumple en cada sistema que está funcionando. La distinción no debilita la norma: evita que una decisión de protocolo se convierta en una afirmación de despliegue sin observación. El RFC 9852…
IETF
Nancy Cam-Winget y el evento SCIM que no era un recibo de conciliación
Que un dominio de identidad comunique un cambio no demuestra que el dominio receptor ya lo haya incorporado. Aún debe identificar el recurso, conciliar esquemas, decidir si necesita una consulta de vuelta, aplicar su regla local y observar su propio estado. El RFC 9967, coescrito…
IETF
Chris Wendt y la respuesta firmada que no autenticaba el audio
El hecho de que una llamada llegue a una respuesta no resuelve por sí mismo una cuestión de identidad. Aún quedan por determinar el destino real, la autoridad de quien lo afirma, el nivel de riesgo que el llamante aceptó y el origen del medio que sigue a la señalización. RFC…

IETF
Michael Prorock y el identificador de algoritmo que no escogía una política de confianza
Una etiqueta criptográfica puede ordenar una verificación entre sistemas distintos. No puede explicar de dónde procede una clave, por qué merece confianza, qué afirmaciones son pertinentes ni qué medida debe tomar quien verifica. RFC 9964, firmado por Michael Prorock y Orie…