
Dominio principal
Infraestructura
En la faceta Dominio principal, los análisis de Infraestructura se agrupan por dominio principal para que los lectores puedan seguir un área concreta de la infraestructura de Internet, la gobernanza, los mercados de conectividad o el capital digital. La página reúne artículos relacionados, evidencia pública, instituciones, empresas, personas, exposición regional, dependencias operativas y contexto de mercado que de otro modo aparecerían en páginas de categoría separadas. Explica el dominio, la clase probable de actor, el contexto de mercado o de gobernanza y el material de origen que los lectores deben usar al comparar señales. Operadores, analistas y lectores de gobernanza pueden ver cómo el mismo dominio aparece en eventos, perfiles, cambios de mercado, evidencia de fuentes públicas, dependencias regionales y decisiones de infraestructura de ciclos más largos a lo largo del tiempo.
IETF
El rechazo por defecto convierte la ausencia de política eBGP en un fallo explícito
Una sesión BGP externa puede estar establecida aunque siga sin definirse la autoridad para recibir o anunciar rutas. RFC 8212 cierra esa ambigüedad: sin política de importación no se acepta ninguna ruta; sin política de exportación no se anuncia ninguna. La cuestión directiva no…

Historia de Internet
La cadena que hizo creíble una clave pública: gestión de certificados PEM
Una clave pública no demuestra por sí sola a quién pertenece. RFC 1422 situó esa decisión dentro de una arquitectura de certificados, autoridades de certificación, rutas de validación e información de revocación para Privacy Enhanced Mail.

IETF
El uRPF mejorado admite rutas de origen factibles sin confiar en todas las rutas
Un paquete legítimo de un cliente multihomed puede llegar por un enlace distinto del que el router elegiría para volver al origen. El control estricto puede descartarlo; el laxo puede aceptar cualquier origen enrutado. RFC 8704 define un límite intermedio: construir por interfaz…
IETF
El prefijo llegó antes que la consulta: cómo RFC 9872 cambia el descubrimiento de NAT64
Un equipo conectado a una red solo IPv6 necesita conocer el prefijo que la red usa para sintetizar direcciones destinadas a servicios IPv4. RFC 9872 convierte ese dato en una señal de acceso: PREF64 debe aprenderse primero por anuncios de router y solo después, si hace falta…

Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
Un teléfono satelital guardado no es un respaldo local hasta ensayar servicio, despliegue y ruta de llamada
Un teléfono satelital puede aportar diversidad cuando fallan las redes terrestres. Tenerlo registrado y guardado no demuestra que el equipo de guardia pueda encenderlo, desplegarlo, obtener servicio y completar la llamada prevista.
Historia de Internet
El puntero que nunca estuvo fuera de banda: datos urgentes de TCP
Los datos urgentes de TCP son una pequeña superficie de control con una historia larga. El indicador URG da significado a un puntero urgente de 16 bits, pero RFC 793 describió la frontera que marca de dos formas contradictorias. Esa ambigüedad pasó de la especificación a las…

IETF
ZONEMD permite al secundario verificar la zona después de la transferencia
Que una transferencia termine demuestra entrega, no que la copia reunida sea exactamente la zona que quiso publicar su responsable. ZONEMD añade un resumen de la zona completa y separa recepción de verificación.
IETF
El bitmap dice que apareció una opción UDP, no qué hizo: RFC 9870
RFC 9870 ofrece a los exportadores IPFIX una forma compacta de informar qué tipos de opciones UDP se observaron en un flujo. El dato es útil porque su afirmación es limitada: conserva presencia observada, no una historia de paquetes, una decisión del receptor ni un resultado de…
IETF
El repliegue de DNS a TCP es una ruta de capacidad, no una excepción
Un resolvedor puede superar todas las comprobaciones UDP pequeñas y fallar en la primera respuesta importante. Cuando la respuesta llega truncada, la corrección pasa a depender de TCP: la capacidad de escucha, el estado de conexión y las políticas intermedias entran en la…

Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
Una SIM de acceso prioritario no es un plan local hasta verificar su activación y uso
MTPAS puede aumentar la probabilidad de que un interviniente autorizado acceda a una red móvil congestionada. Tener una SIM especial en el inventario no demuestra que la persona correcta pueda usarla, que se conozca la activación ni que exista una alternativa.

Historias
Una actualización fallida en RIPE puede dejar cambios hechos
La base de datos de RIPE procesa por separado los objetos de un mismo mensaje. Para quien debe terminar el trabajo, la diferencia entre una operación rechazada, otra ya aplicada y otra todavía sin confirmar importa más que el color del estado general.
IETF
Un ancla de confianza negativa permite al resolvedor suspender DNSSEC sin modificar la zona
Cuando una zona firmada se rompe, un resolvedor validador puede mantener el fallo o abrir una excepción local cuidadosamente delimitada. El ancla de confianza negativa recupera la resolución sin reparar la zona, pero concede al operador del resolvedor el poder temporal de retirar…

IETF
Mukul Srivastava y el Gauge BMP que contó una RIB sin ver una ruta
Una cifra puede estar bien tomada y aun así no describir el trayecto que interesa al operador. RFC 9972 amplía BMP con Gauges que cuentan rutas presentes en una vista RIB delimitada. Esa precisión no convierte el contador en el historial de un prefijo, ni en la explicación de una…

IETF
Los roles BGP convierten una relación de peering en una frontera contra fugas de rutas
Antes de intercambiar una sola ruta, dos redes pueden declarar qué tipo de vecino creen tener. RFC 9234 convierte esa afirmación bilateral en un control: los roles incompatibles pueden impedir la sesión y el atributo Only to Customer puede detener después una ruta marcada que…
IETF
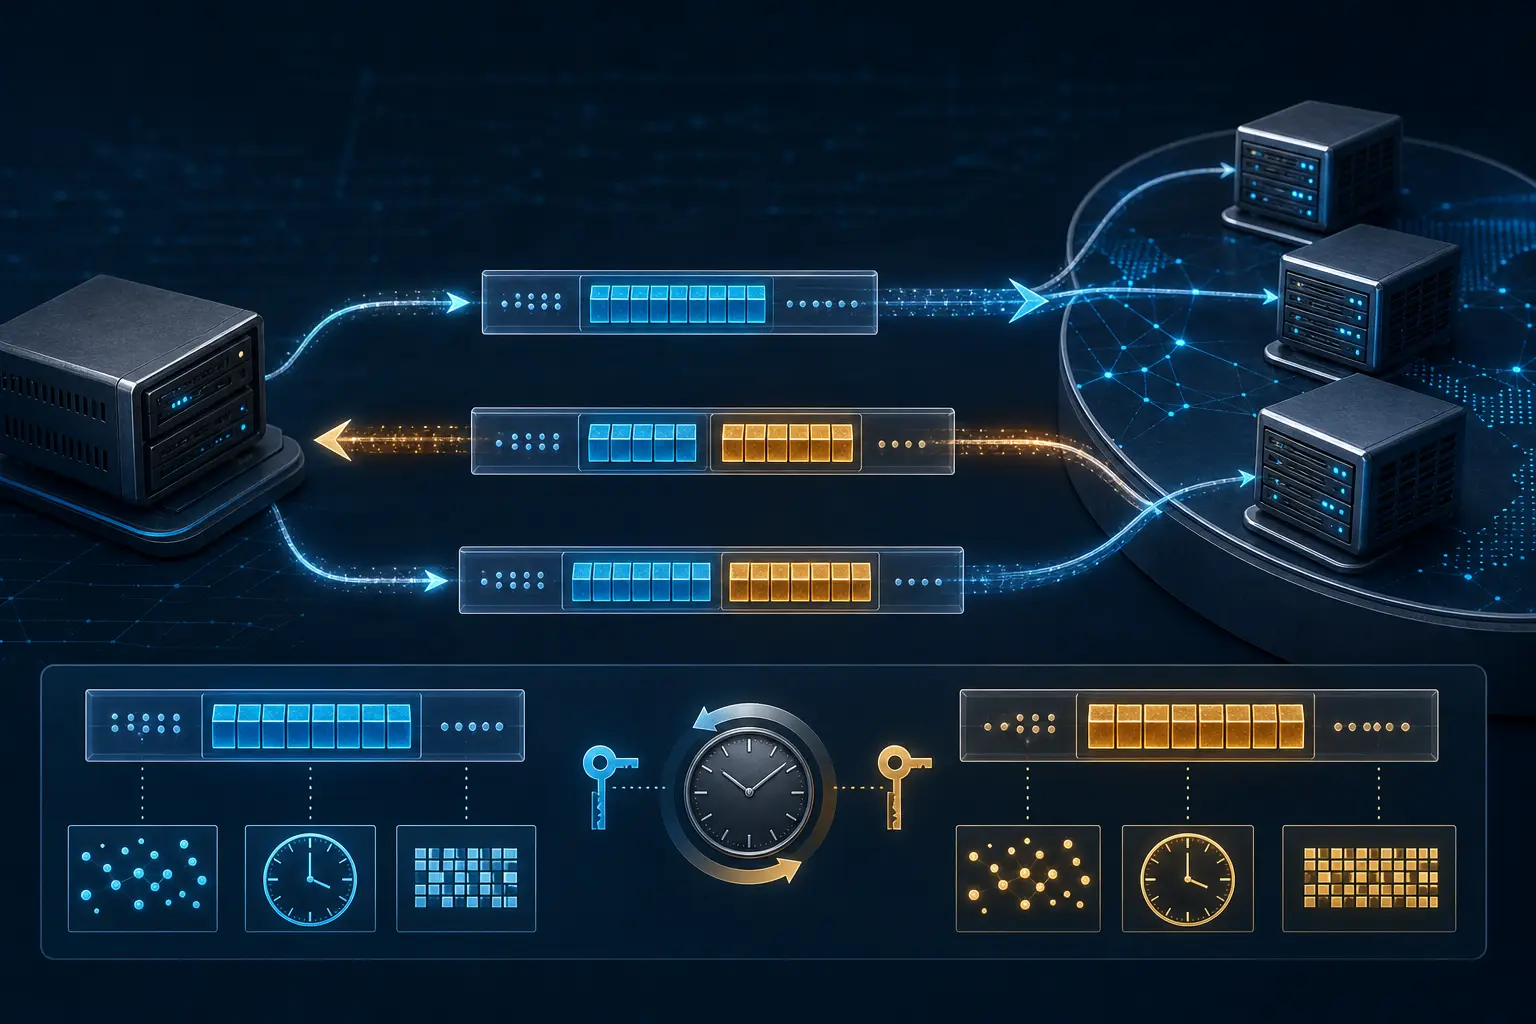
Una cookie DNS aporta evidencia de retorno, no identidad del cliente
Cuando un servidor valida una DNS Server Cookie obtiene una señal útil: alguien que usaba esa dirección de origen y esa Client Cookie recibió antes una respuesta con el valor esperado. La señal dificulta la falsificación fuera de ruta. No convierte una dirección compartida ni un…
Empresas de servicios en la nube globales
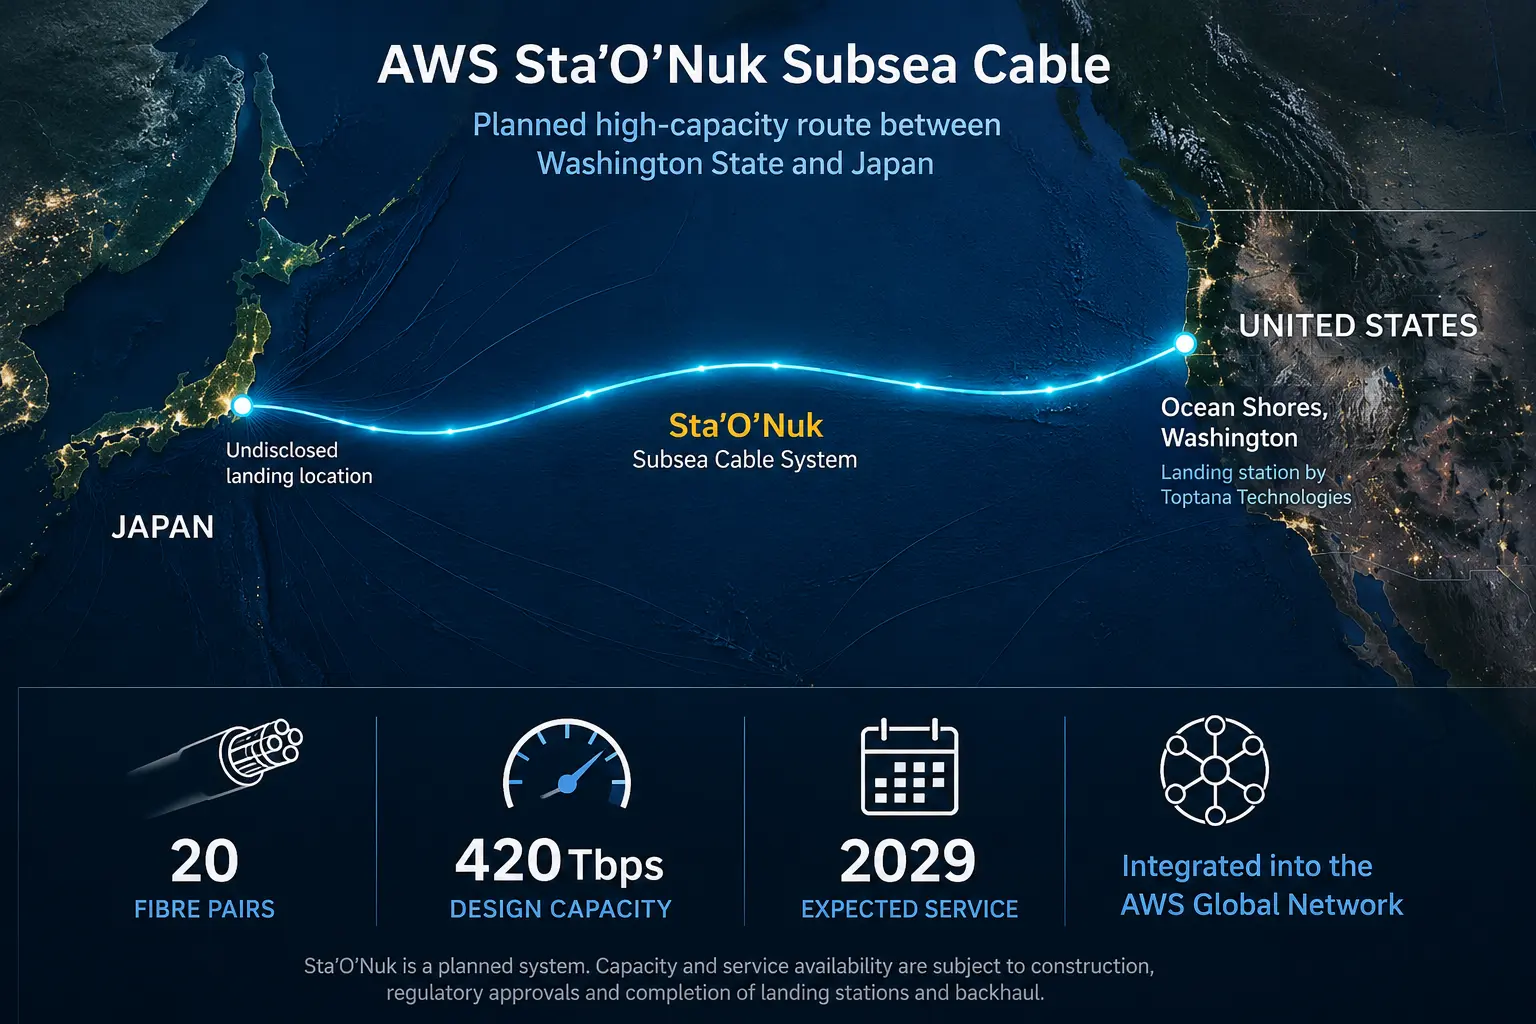
AWS planea un cable submarino de 420Tbps entre EE. UU. y Japón
AWS desarrolla Sta’O’Nuk, un cable submarino de 20 pares de fibra entre el estado de Washington y Japón que espera poner en servicio en 2029.

Tendencias de telecomunicaciones nacionales globales
SES y De Boer Marine amplían la alianza FlexMaritime
SES suministrará conectividad FlexMaritime, mientras que De Boer Marine se encargará de la instalación y gestión a bordo para clientes marítimos mediante un acuerdo plurianual.

Tendencias de instituciones de Asia-Pacífico
El ordenador cuántico Shunkai inicia operaciones
El sistema Shunkai de Japón funciona inicialmente con unos 50 cúbits mientras los investigadores trabajan en su estabilidad, acceso externo y operación a mayor escala.

Tendencias de institucionales de Europa y Oriente Medio
North Media compra la plataforma BEAM por 9 millones de DKK
North Media ha adquirido BEAM, una plataforma de software diseñada para agregar activos energéticos distribuidos destinados al mercado danés de balance de la red.

Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
Neo Space Group y Arabsat firman un MoU sobre servicios satelitales
Neo Space Group y Arabsat explorarán las comunicaciones por satélite, los servicios geoespaciales y otras tecnologías espaciales en el Golfo y Oriente Medio.