
Resumen
- La RFC 7646 permite que el operador de un resolvedor deje de validar DNSSEC en una rama determinada después de que personal técnico capacitado confirme una mala configuración, no un ataque.
- La excepción debe ser local, temporal y precisa: las respuestas se tratan como si la zona no estuviera firmada, no reciben la indicación AD y deben volver a validarse en cuanto la zona funcione de nuevo.
Análisis
DNSSEC convierte al resolvedor recursivo en un punto de verificación. No se limita a localizar una respuesta: puede construir una cadena de autenticación desde los datos firmados hasta al menos un ancla de confianza configurada. El resultado distingue estados seguros, inseguros, erróneos e indeterminados. Los datos autenticados pueden anunciarse mediante el bit AD; una respuesta considerada errónea conduce normalmente a un fallo para el cliente que no realiza su propia validación.
Esa función protege el origen y la integridad de los datos DNS, no su confidencialidad. También establece un límite operativo. Si la firma es correcta, el resolvedor ofrece una garantía verificable. Si una firma caduca, una delegación se vuelve incoherente o aparece otro defecto de validación, el mismo control puede impedir que los usuarios obtengan una respuesta utilizable. El operador de la zona conserva la responsabilidad de arreglarla, aunque la interrupción se materialice en la red del resolvedor.
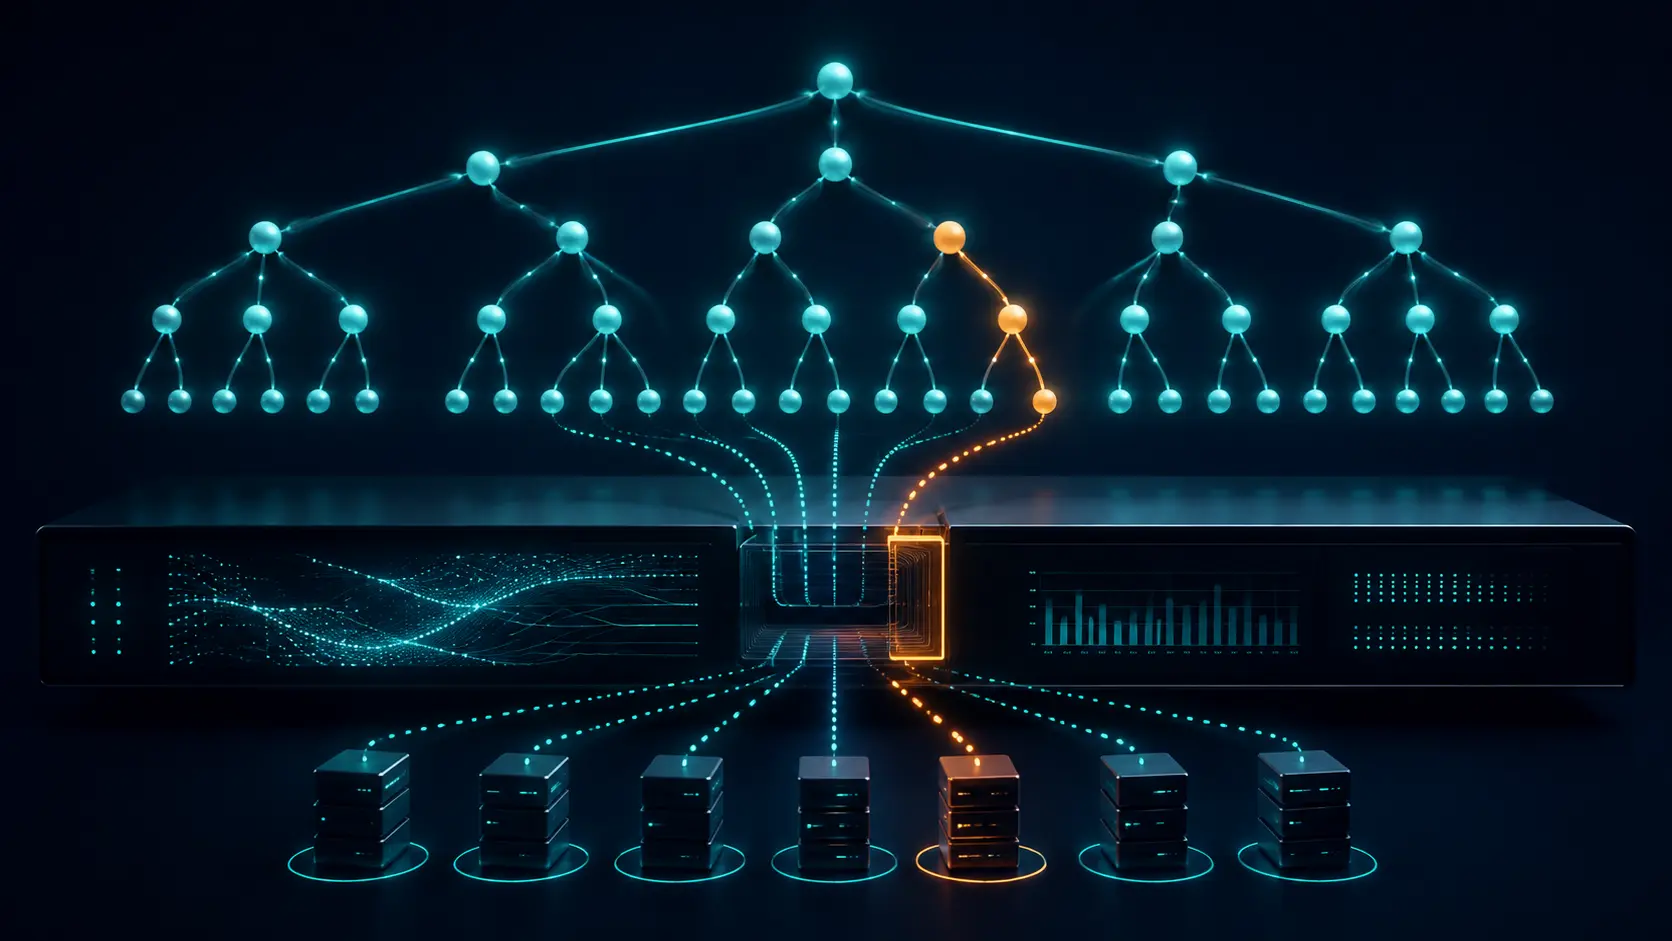
La RFC 7646 define una herramienta excepcional para esa situación. Un ancla de confianza negativa, o NTA, indica al resolvedor que detenga la validación DNSSEC a partir de un nombre seleccionado. Dentro de esa rama, las respuestas se tratan como si procedieran de una zona sin firma y no se marca el bit AD. La configuración no corrige la zona ni modifica su cadena de delegación. Es una decisión de política local en la infraestructura recursiva.
La ubicación del control cambia el reparto de autoridad. Una NTA no publica una versión alternativa de la verdad en el DNS y no está concebida para distribuirse fuera del límite administrativo que la necesita. Por eso, dos usuarios que consulten el mismo nombre al mismo tiempo pueden obtener resultados diferentes: un resolvedor mantiene el fallo y otro devuelve datos sin autenticar bajo su excepción. La diferencia está en la política del resolvedor, no en el contenido firmado de la zona.
La disponibilidad no autoriza por sí sola la excepción. Antes de activar una NTA, personal técnico capacitado debe determinar que la causa es una mala configuración y no un ataque. También debe confirmar que el dominio no se ha roto de manera deliberada y debería intentar razonablemente contactar con su propietario. La medida no debe surgir automáticamente de una alarma, un umbral de errores o una respuesta DNS concreta.
El diagnóstico marca una frontera entre hechos y juicio. Las RFC explican cómo funciona la NTA y qué condiciones debe cumplir, pero no demuestran que un fallo específico sea accidental. Tampoco establecen qué operadores concretos permiten o utilizan hoy estas excepciones, cuánto reducen una interrupción real ni qué daño evitan o crean en una flota determinada. Esas cuestiones siguen siendo desconocidas sin pruebas operativas adicionales. Aplicar la herramienta a un incidente particular exige una decisión humana separada.
El alcance es el segundo límite. La excepción debe colocarse en el dominio o subdominio exacto que presenta el problema. No debe eliminar la validación en nombres superiores ni afectar a ramas ajenas. Si las pruebas solo sostienen que un servicio concreto está mal firmado, seleccionar un ancestro ampliaría el conjunto de datos aceptados sin autenticación más allá de la justificación disponible.
El tiempo es el tercer límite. Toda NTA debe tener una duración configurada y caducar automáticamente. La RFC indica que no debería mantenerse durante más de una semana. La implementación debería volver a probar la validación periódicamente y retirar la excepción tan pronto como la validación tenga éxito. Al retirarla, también debería vaciar las entradas de caché situadas en el nodo afectado y por debajo, para que las respuestas admitidas durante la excepción no persistan cuando regrese la autenticación.
La decisión no enfrenta seguridad y disponibilidad como valores absolutos. Los usuarios y propietarios de servicios pueden recuperar el acceso a una rama rota. A cambio, pierden la garantía DNSSEC que el resolvedor proporcionaba para esa rama durante un intervalo conocido. Las zonas mantenidas correctamente fuera de ese límite deben seguir validándose. El mecanismo contiene la pérdida de garantía, pero su beneficio y su coste reales solo pueden medirse con datos de dependencias, tráfico e incidentes del operador.
La visibilidad completa el control. La RFC 7646 recomienda publicar las NTA actuales y pasadas, incluidas sus horas de activación y retirada. En su diseño original no existía un código de respuesta DNS dedicado que avisara directamente de que se estaba aplicando la excepción. La ausencia del bit AD informa de que no se ofrece autenticación, pero no explica por sí sola qué política ha seguido el resolvedor.
Los errores DNS extendidos añadieron después señales de diagnóstico. La RFC 8914 define códigos para estados como DNSSEC Indeterminate y DNSSEC Bogus. Estos datos pueden ayudar a explicar un fallo, pero no cambian el procesamiento del protocolo. Además, no están autenticados si la transacción DNS que los transporta tampoco lo está. Un EDE puede orientar una investigación; no prueba una mala configuración ni concede permiso para suspender la validación.
El contrafactual también tiene un precio. Rechazar la NTA conserva la política de autenticación, pero puede prolongar la caída de la rama firmada. Desactivar la validación de forma global, o trasladar a los usuarios a un resolvedor que no valida, puede recuperar más accesibilidad a costa de extender la pérdida de garantía a muchos más nombres. Una NTA estrecha ocupa una posición intermedia: restaura una dependencia determinada mientras mantiene DNSSEC en el resto del árbol.
De la mecánica se desprende una necesidad de registro, aunque las RFC no impongan una jerarquía empresarial universal. Una decisión defendible debería conservar quién aprobó la excepción, qué pruebas apuntaban a una mala configuración, cuál era el nombre exacto, cuándo se activó y caducaba, qué contacto se intentó con el propietario, qué revalidaciones se realizaron, cuándo se retiró y cómo se limpió la caché. Esta lista es una inferencia operativa basada en los controles del estándar, no una afirmación de que todos los operadores sigan hoy el mismo procedimiento.
No hace falta acusar a ninguna organización para reconocer el riesgo. La NTA es poderosa precisamente porque permite recuperar un servicio sin tocar su zona firmada. Esa capacidad puede proteger la continuidad, pero también puede exponer a los usuarios si el diagnóstico es incorrecto o si la excepción temporal se convierte en costumbre. Por ello, la conclusión debe ser estricta: una NTA es una excepción de autenticidad identificada, documentada, limitada en tiempo, autorizada por una persona y cerrada con pruebas.
Fuentes
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance