
Tipo de contenido
Research
Dentro de la faceta Tipo de contenido, la inteligencia de Research reúne artículos de BTW.MEDIA que comparten el mismo formato editorial, lo que ayuda a los lectores a comparar informes, perfiles, notas de riesgo, análisis de mercado y cobertura de eventos sin mezclar distintos tipos de evidencia. La página explica cómo este tipo de contenido enmarca los eventos de infraestructura de Internet, los movimientos empresariales, las decisiones de gobernanza, las señales operativas y la evidencia pública en todo el sitio. Los lectores pueden comparar qué actores o sistemas de infraestructura aparecen con más frecuencia, cómo la calidad de las fuentes cambia la interpretación y si el material es un perfil duradero, un evento sensible al tiempo, una señal estratégica de mercado o un desarrollo de gobernanza. El resultado es una página de búsqueda útil para operadores, inversores, clientes, analistas y partes interesadas en políticas públicas que necesitan comprender la consecuencia, el momento y la evidencia detrás de formatos de artículo similares.

Historia de Internet
El IETF retiró una regla que podía desalentar a quienes empezaban
En 2014, una revisión del IETF hizo algo más que actualizar una guía de conducta: reconoció que una advertencia a los recién llegados podía disuadirlos de participar y la retiró.

Historia de Internet
Las MIB de DNS no llegaron a desplegarse. La RFC 3197 convirtió eso en su conclusión.
La RFC 3197 es una rara autopsia normativa: sostiene que dos MIB de gestión de DNS nunca se desplegaron y ve en ello una lección sobre el proyecto, no sobre el propio DNS.
Historia de Internet
La zona era crítica. Eso no convertía a los servidores raíz en sus operadores perpetuos: RFC 3172
RFC 3172 exigió a `.arpa` una operación tan cuidadosa como la de la raíz del DNS, pero no convirtió la infraestructura disponible en 2001 en un diseño eterno. El propio documento esperaba que la zona dejara de alojarse en parte de los servidores raíz. La continuidad pertenecía al…

IETF
El cliente elige quién responde por él; OAuth no obliga al servidor a creerle
La propuesta `client_attesters` convierte una relación implícita en una decisión auditable. Pero también deja claro que publicar un garante, confiar en sus claves, autenticar una instancia y autorizar acceso son cuatro actos distintos.
Historia de Internet
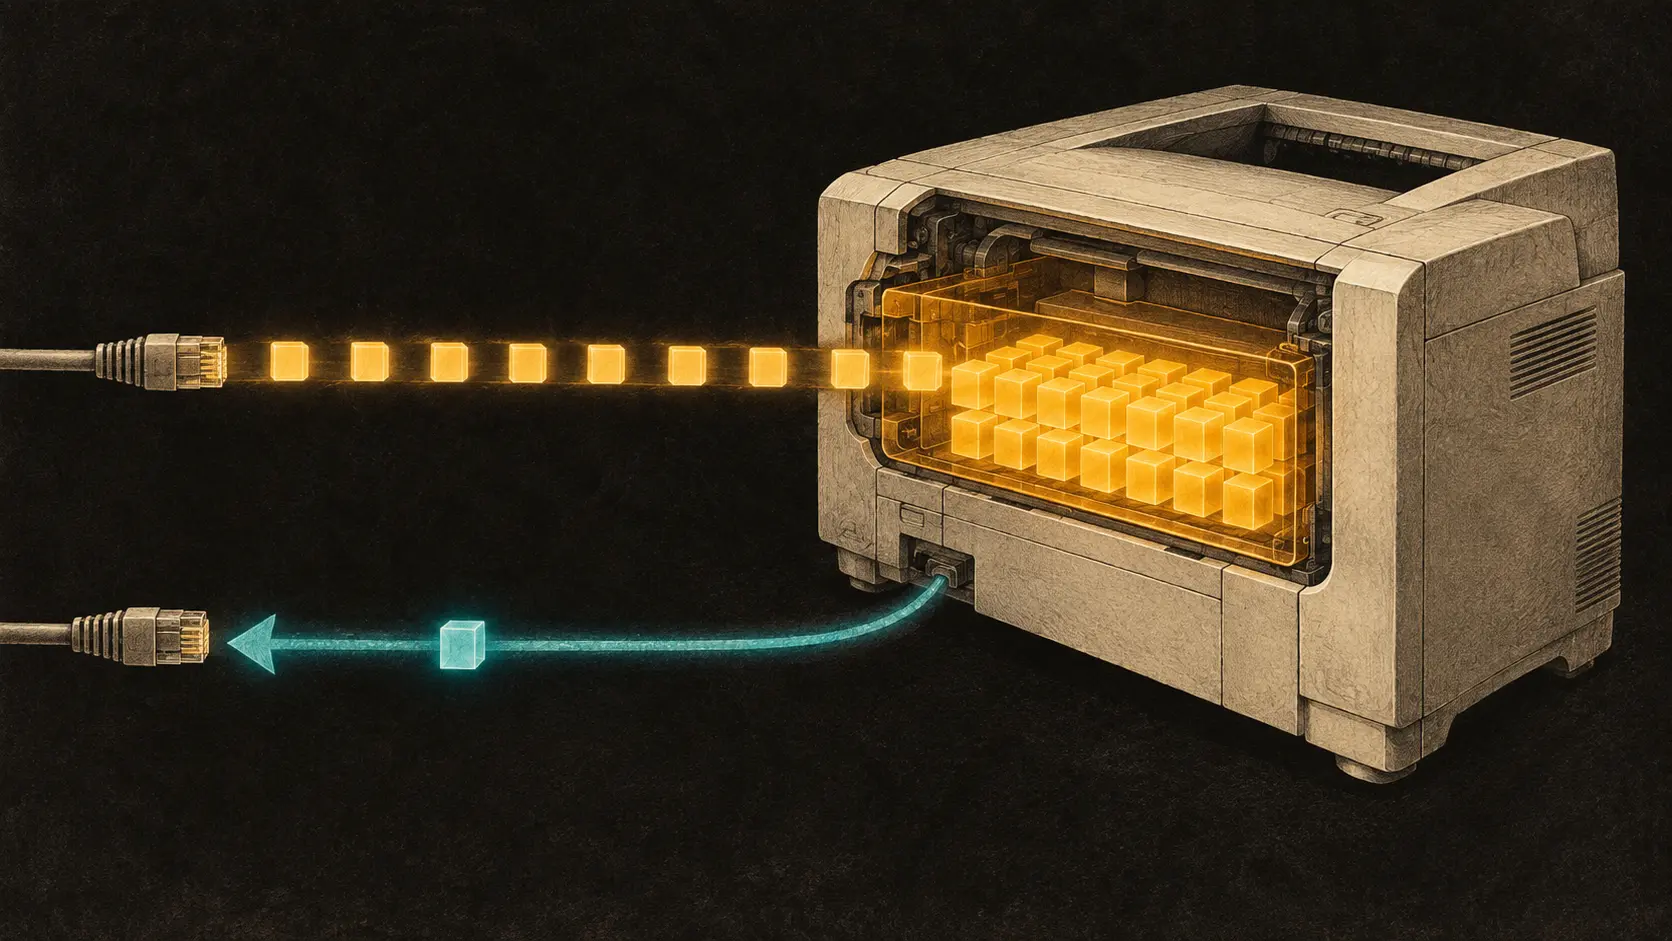
La impresora debía recibir la solicitud completa antes de responder: RFC 3196
En 2011, una corrección breve a una antigua guía de impresión fijó una frontera que parecía menor, pero no lo era: la respuesta final de una impresora IPP ya no podía quedar a criterio de cada implementación mientras el documento seguía llegando.

Historia de Internet
El registro asignó la dirección multicast. Aún debía comprobar si alguien la usaba: RFC 3171
La inmovilidad de una cifra puede confundirse con un derecho. RFC 3171 partió de otra idea: una dirección multicast IPv4 coordinada globalmente era una excepción escasa, y la excepción debía conservar su razón, aceptar revisiones periódicas y poder retirarse cuando el uso mundial…

IETF
El DNS publicó el esquema. El servidor aún debía decidir si lo ejecutaba.
Una descripción distribuida puede acortar la espera por una versión de software, pero no concede por sí misma capacidad al sistema que la recibe. La propuesta de un lenguaje de extensión para DNS obliga a separar tres hechos: quién publicó el esquema, qué implementación puede…

Historia de Internet
Un acuse BEEP no autenticaba el evento: RFC 3195
La RFC 3195 llevó syslog desde un datagrama de mejor esfuerzo a un canal BEEP fiable y ordenado, y añadió una segunda opción de respuestas por entrada. Ninguno de esos acuses demuestra que el evento sea auténtico, se conserve de forma duradera o provoque una acción.
Historia de Internet
El índice nombraba la fila de política. No explicaba qué significaba: RFC 3159
Dos filas llegan a un equipo con las mismas condiciones, la misma acción y las mismas referencias. Solo cambia el número. ¿Son dos políticas distintas o dos registros direccionables con contenido idéntico? RFC 3159 no permitió que `InstanceId` resolviera esa pregunta por…

IETF
La actualización fue atómica. El reparto del tráfico seguía sin estar demostrado.
PCEP puede reemplazar de forma completa las posiciones de etiquetas de entropía sin demostrar que el hardware haya retirado el estado anterior, que todos los nodos alcancen la etiqueta ni que la función de hash produzca el resultado esperado.
Historia de Internet
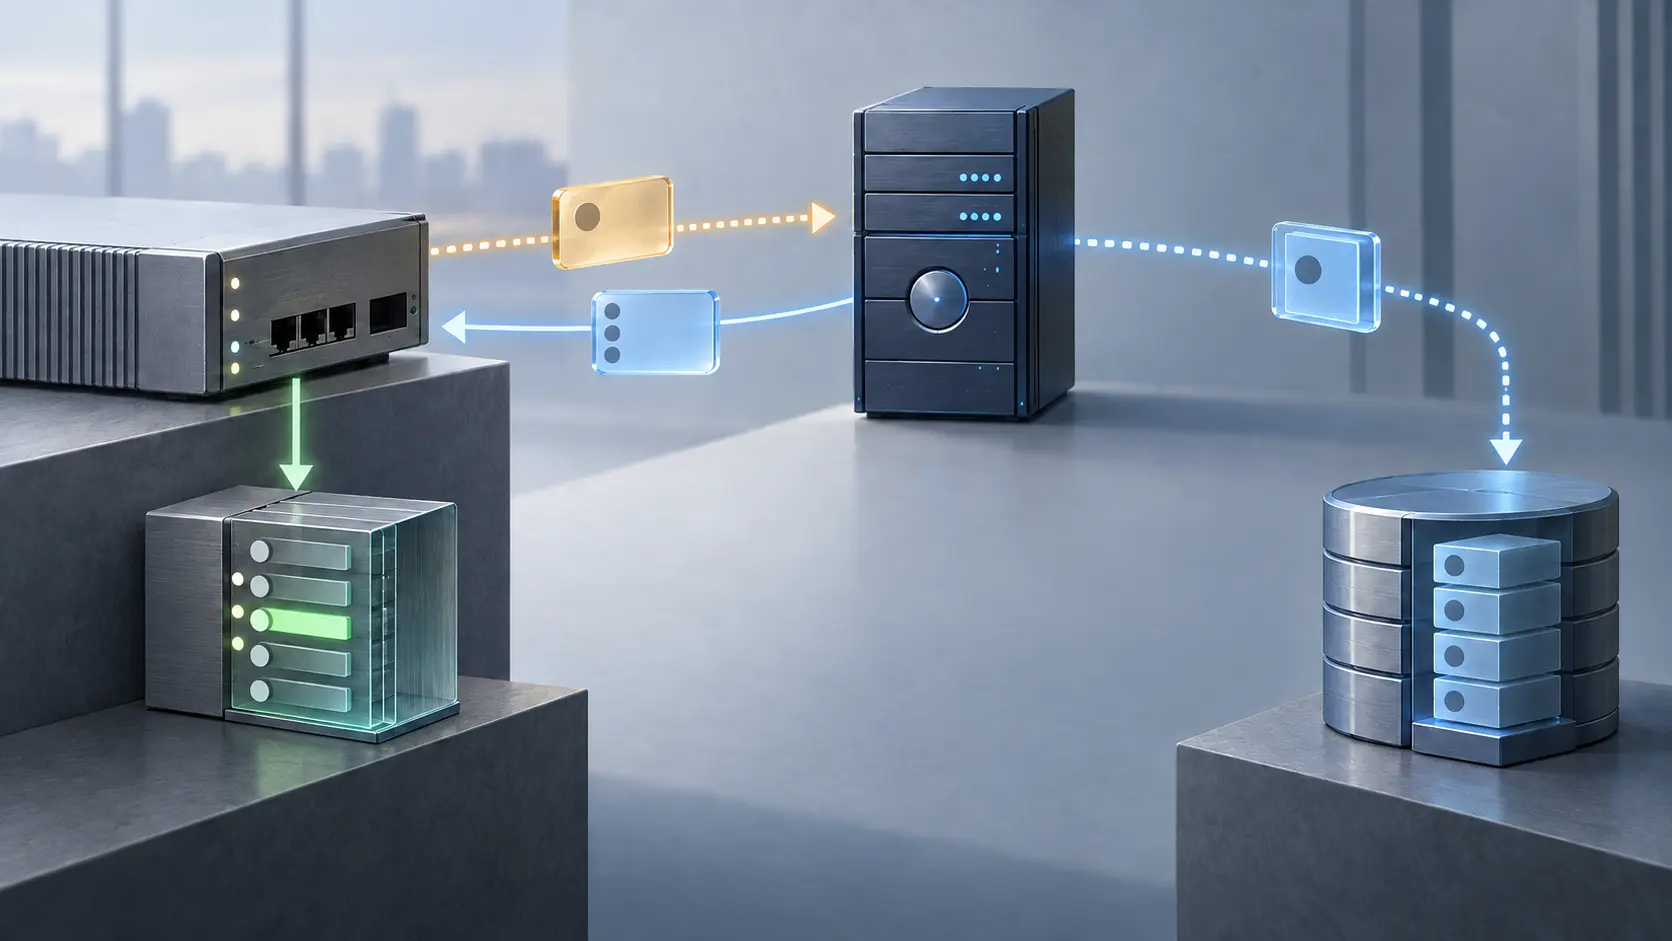
El servidor decidió. El NAS aún debía actuar: RFC 3169
La RFC 3169 separó tres funciones: el equipo de acceso informa sobre la sesión, el servidor AAA decide si se autoriza y el NAS debe aplicar la decisión. La lista de criterios de 2001 no demuestra que todas las redes completaran esa cadena.

Historia de Internet
El traductor cambió los paquetes. También tenía que cambiar los informes: RFC 3158
Un traductor RTP podía adaptar un flujo a un enlace más estrecho sin cambiar el identificador de la fuente. Si recodificaba, fusionaba paquetes o alteraba el reloj, el vídeo podía seguir llegando mientras RTCP contabilizaba otro pasado. RFC 3158 convirtió esa diferencia en una…

IETF
El token hijo era válido. La cadena todavía tenía que autorizarlo.
Delegar sin consultar a un servidor central en cada salto puede reducir latencia y concentración. También obliga a demostrar, ante cada uso, que ninguna firma intermedia amplió lo recibido y que la política local aún permite la operación.

Historia de Internet
El RFC aún decía «Standards Track»; su ficha dice «Historic»: RFC 3167
Un documento archivado conserva el lenguaje de cuando se publicó, aunque su ficha de referencia cambie después. La petición del RFC 3167 permite seguir esa diferencia sin confundir una propuesta con una decisión ni el estado editorial con la práctica de todas las redes.

Historia de Internet
El servidor no necesitaba el texto claro. Aun así controlaba la disponibilidad: RFC 3157
Una caja fuerte no tiene que leer un documento para decidir si su dueño volverá a verlo. En agosto de 2001, RFC 3157 llevó esa diferencia al problema de trasladar credenciales criptográficas entre ordenadores, portátiles, teléfonos y routers. El cifrado podía impedir que un…

IETF
El fabricante firmó las nuevas raíces. El servidor que las entregó seguía sin autenticar.
El arranque de un dispositivo puede necesitar una autoridad certificadora que todavía no conoce. Un borrador propone recibirla como objeto firmado por el fabricante, incluso desde un transporte no autenticado; la arquitectura solo es segura si nadie confunde la autenticidad del…

Historia de Internet
El operador júnior podía iniciarlo; el sénior había preparado el botón: RFC 3165
En 2001, Script MIB convirtió el código de gestión remota en objetos que podían transferirse, supervisarse y controlarse. Su ejemplo de emergencia marcaba una frontera concreta: el grupo júnior podía pulsar un botón ya preparado, mientras el sénior conservaba el control del…
Historia de Internet
El emisor vio la pérdida, pero no su causa: RFC 3155
En TCP, reaccionar y diagnosticar nunca fueron la misma operación. RFC 3155 examinó en agosto de 2001 qué ocurría cuando un enlace con errores no corregidos hacía desaparecer paquetes, pero el emisor solo recibía las señales ordinarias de pérdida. Reducir la ventana seguía siendo…

Historia de Internet
El relay añadió una cabecera. El mensaje podía perder el final: RFC 3164
En el antiguo formato BSD syslog, un relay podía facilitar la lectura de un mensaje añadiendo fecha y nombre de host. Pero RFC 3164 limitaba el paquete completo a 1.024 bytes: la nueva cabecera podía ocupar el espacio reservado al final del propio evento.
IETF
El dominio permitía preguntar, no actuar
`dialogue.txt` imagina una puerta pública para que una máquina desconocida formule una pregunta. El límite decisivo no está en localizar la puerta, sino en impedir que la automatización convierta un mensaje entregado, una respuesta amable o una referencia pública en autoridad…