
Resumen
- RFC 3165 separó el script almacenado de la fila de lanzamiento que seleccionaba el script, sus argumentos y sus límites de ejecución.
- En el ejemplo VACM de emergencia, el grupo júnior solo podía escribir los objetos de inicio y argumentos de una fila preparada; el sénior conservaba el derecho de instalar los scripts y configurar los botones.
Publicado en agosto de 2001, Script MIB proponía acercar las funciones de gestión a los equipos de red que debían controlar. La interfaz permitía transferir y habilitar un script, iniciarlo, observar una ejecución, pausarla o detenerla y recuperar resultados. No imponía un lenguaje ni un entorno de ejecución. Una implementación capaz podía incluso ejecutar código nativo compilado. Por eso no era solo una sintaxis de comandos remotos: describía el ciclo de vida de una tarea de gestión delegada.
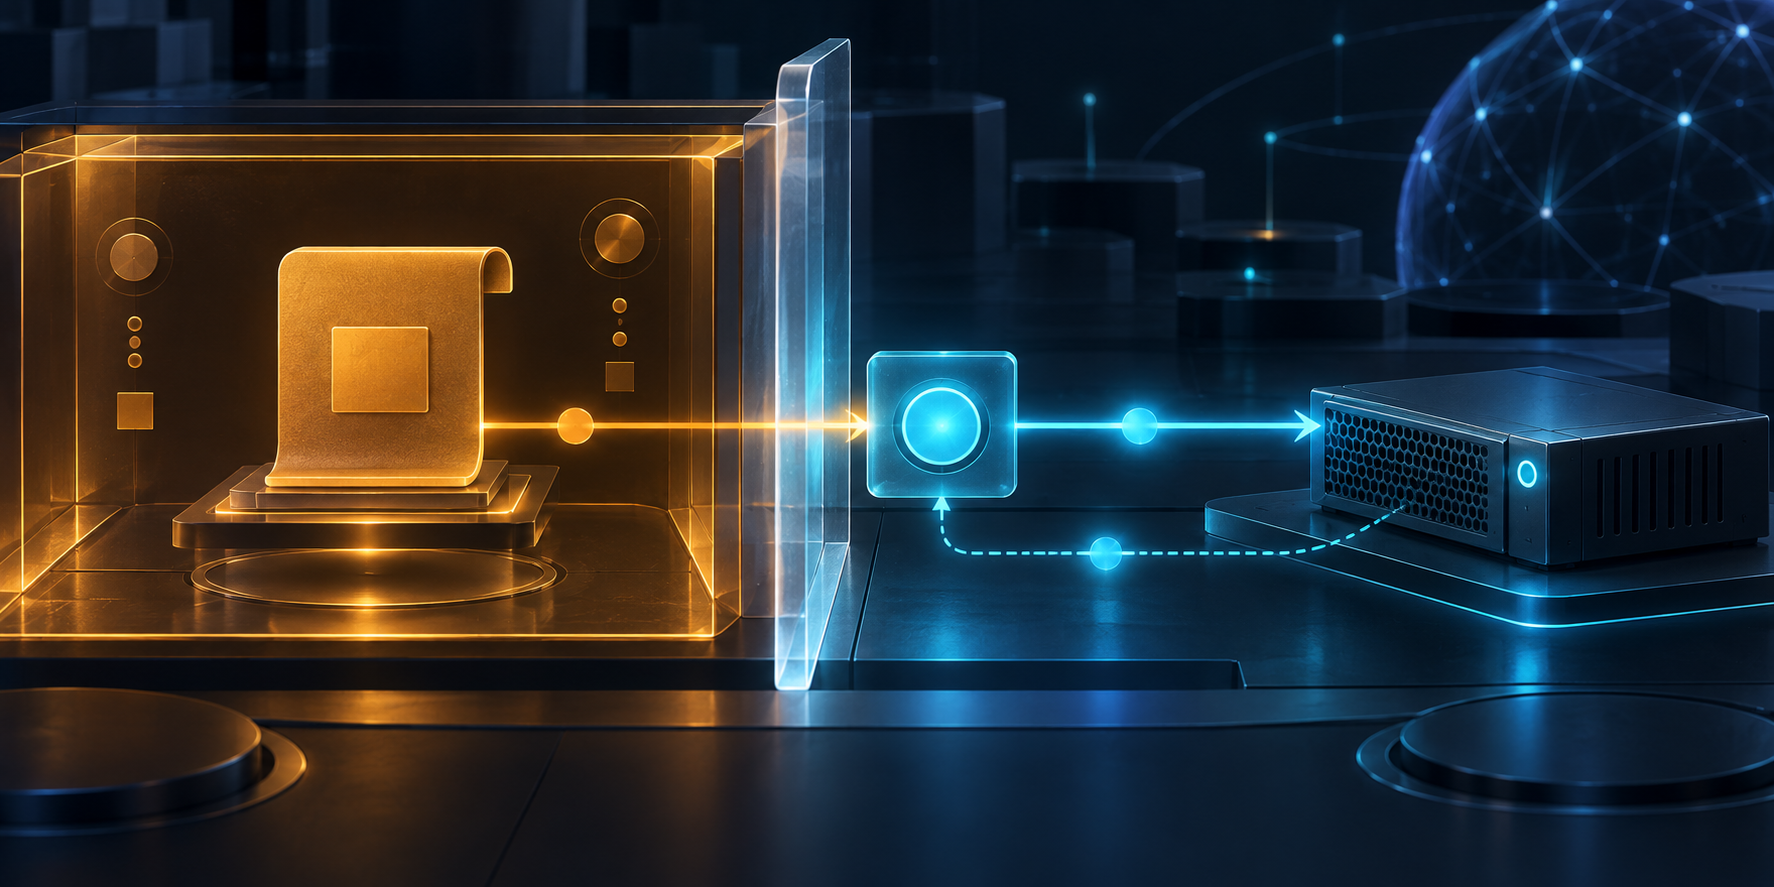
La decisión de diseño fue separar el script del mecanismo para iniciarlo. Una fila de smScriptTable identificaba el código y su origen. Una fila de smLaunchTable —el «botón de lanzamiento» del RFC— asociaba un script con argumentos y controles, como el máximo de ejecuciones simultáneas. Una operación SNMP SET podía invocar esa fila ya configurada. Otra tabla exponía después el estado, los resultados y los controles de cada ejecución.
Las filas podían tener propietarios distintos. smLaunchOwner identificaba al propietario administrativo de la fila de lanzamiento; las ejecuciones iniciadas desde ella heredaban ese propietario. smLaunchScriptOwner y smLaunchScriptName identificaban el script asociado. En la MIB, «owner» es un índice administrativo y un punto para aplicar políticas, no una prueba de qué persona o cuenta del sistema autenticó la petición.
La sección 8.3 lo concreta. El grupo VACM júnior puede leer los scripts, botones y resultados del propietario emergency. Su vista de escritura solo incluye smLaunchStart y smLaunchArgument para esas filas. El grupo sénior, en cambio, puede instalar scripts de emergencia y configurar los botones correspondientes. El operador júnior puede iniciar una acción ya preparada sin recibir los mismos permisos MIB que quien la construyó.
Es una receta de configuración, no un informe de despliegue real. RFC 3165 tampoco define una zona de aislamiento universal. Dice que el entorno de ejecución puede usar la propiedad para aplicar perfiles de seguridad, pero deja su funcionamiento y el lenguaje a cada implementación. No especifica con qué identidad de sistema corre el script, a qué archivos o sistemas llega ni si los argumentos son seguros. Una vista SNMP limitada restringe qué objetos se modifican; no convierte el programa elegido en algo inocuo.
El permiso de inicio tampoco era la única superficie relevante. Quien podía escribir argumentos podía alterar el comportamiento del script preparado. La autoría del código, el propietario de la fila, el derecho a invocarlo y los privilegios del entorno eran controles relacionados, pero no equivalentes. RFC 3165 sustituyó a RFC 2592, de 1999, sin aportar pruebas de adopción. Su aporte histórico es más específico: la administración delegada podía repartir autoría, configuración, inicio y observación entre roles distintos.
Fuentes: RFC 3165, §§ 3–5, 8.1–8.3 y 10; RFC 2592; RFC 2575, control de acceso basado en vistas; RFC 3415, especificación VACM posterior; RFC 3411, arquitectura SNMP.
Para comprobar la historia documental y los límites entre estándares —no como prueba de adopción— véanse el texto de RFC 3165 en Datatracker, su ficha editorial, el borrador Internet versión 04, RFC 3414 sobre USM, RFC 3416 sobre operaciones, RFC 3417 sobre transportes, RFC 3418 sobre la MIB y el registro IANA de números SMI y lenguajes.
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance