
Zusammenfassung
- Firmware 5130 ergänzt
openwrt-hwprobe, um Firmware der nächsten Generation auf vorhandenen Hardware-Probes zu ermöglichen; der breitere OpenWrt-Verpackungsprozess steht im Quartalsplan weiterhin auf „in Arbeit“. - Öffentlich sichtbar sind bereits wichtige Kontrollen: Produktionsbranch, Versionsregel, generationsbezogene öffentliche Schlüssel, Release Notes, Checksum-Ausgabe für Updates und der Firmwarestand im Probe-Datensatz.
- Daraus entsteht noch kein lückenloser Nachweis von Commit, OpenWrt-Werkzeugkette, Artefakt, Signatur, Hardwareeignung, Rollout-Ergebnis und Rücknahme.
- Es gibt keinen Beleg für Kompromittierung, falsche Signatur, fehlgeschlagenes Update, Ausfall oder verfälschte Messung. Sinnvoll wäre ein aggregiertes öffentliches Manifest auf Basis eines geschützten Geräteprotokolls.
Die sichtbare Zahl ist das letzte Glied
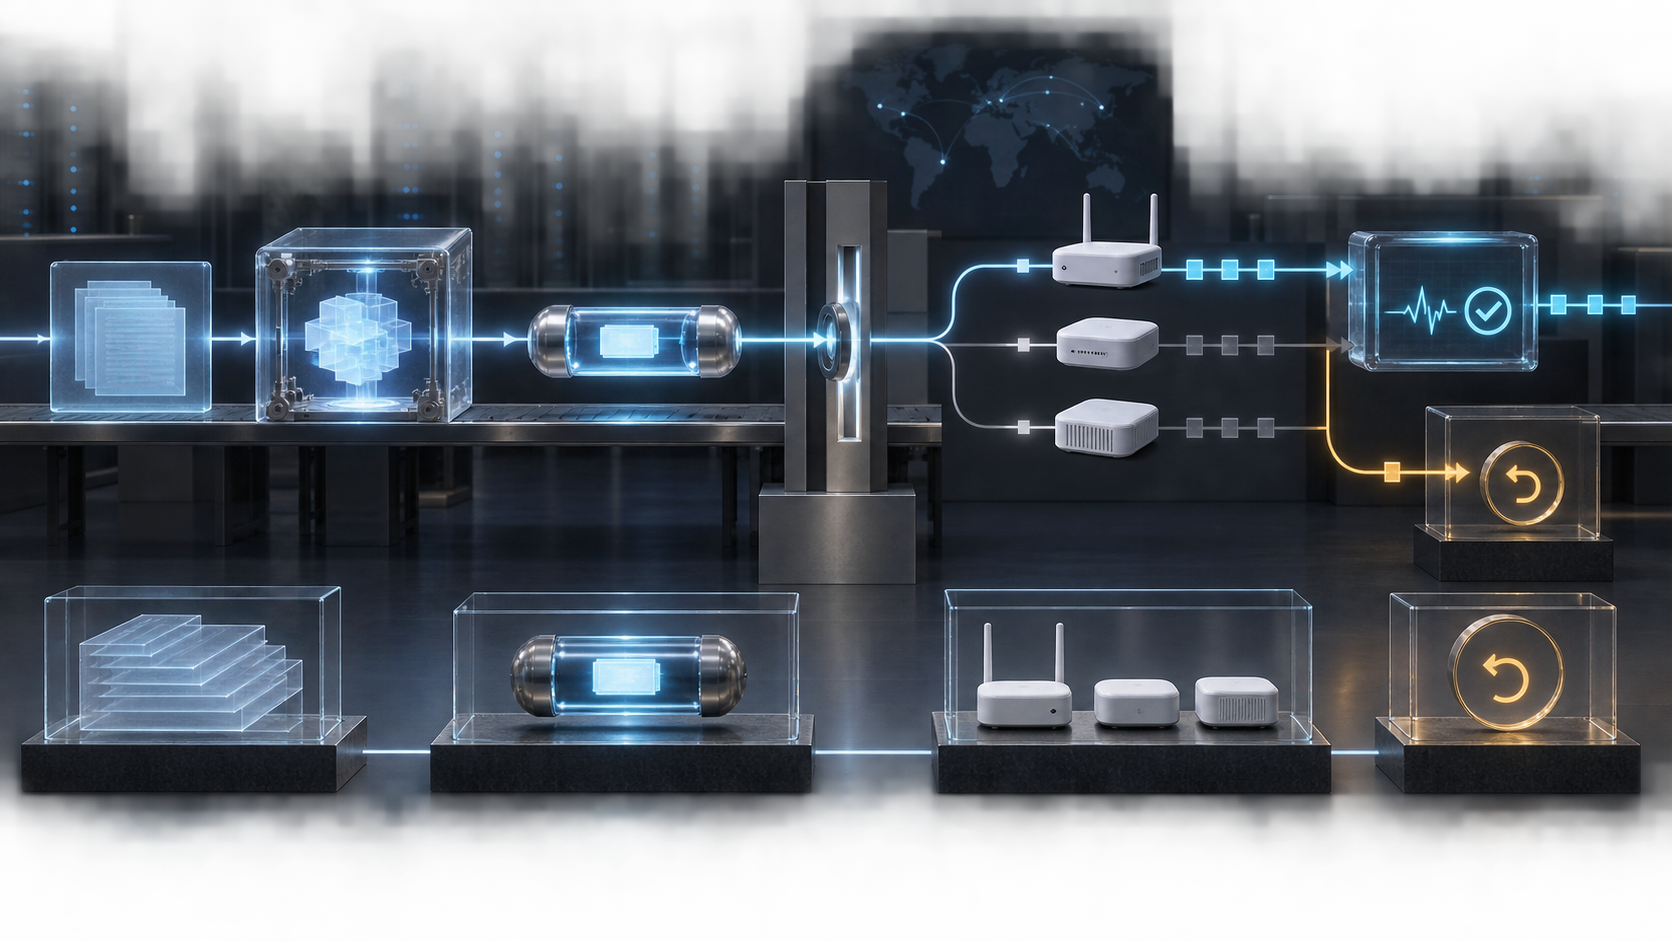
Bevor eine Probe die Version 5130 meldet, haben mehrere Stellen gehandelt. Quellcode wurde geprüft. Ein OpenWrt-Stand, SDK, Feeds und Zielprofil wurden ausgewählt. Ein Build hat ein Artefakt erzeugt. Eine Signierinstanz hat genau diese Bytes autorisiert. Der Update-Dienst hat über die Eignung einer Hardwareklasse entschieden. Das Gerät hat geladen, geprüft, neu gestartet, sich wieder verbunden und Messfunktionen aufgenommen.
Diese Schritte sind nicht bloß technische Einzelheiten. Sie verteilen Verantwortung. Der Commit beantwortet, welcher Code vorgesehen war. Das Build-Manifest beschreibt die Eingaben. Der Digest identifiziert die Ausgabe. Die Signatur weist eine Freigabe nach. Die Kohortenregel begrenzt den Empfängerkreis. Der Gerätebeleg hält Versuch und Ergebnis fest. Der Funktionstest zeigt, ob die Probe wieder messen kann.
Die Release Notes für 5130 machen die Breite sichtbar. Sie umfassen Änderungen für alle Plattformen, Hardware-Probes, Software-Probes und CI. Für Hardware wird openwrt-hwprobe eingeführt, um Firmware der nächsten Generation auf vorhandenen Geräten zu ermöglichen. Eine bisher geteilte Basis wird durch eine gemeinsame ersetzt. Zusätzliche Checksum-Ausgaben sollen Update-Dateien leichter prüfbar machen. Dazu kommen eine Korrektur des APP-Upgrades und die Wiederverwendung gespeicherter statischer Netzkonfiguration.
Eine einzige Nummer bündelt damit Build, Start, Registrierung, Netzkonfiguration und Messbetrieb. Das ist für einen Release-Namen vernünftig. Für die spätere Rekonstruktion ist es zu grob.
Ein laufendes Programm kann bereits produktiven Code enthalten
Der RIPE-Atlas-Quartalsplan beschreibt die Straffung des Firmwareprozesses und Arbeiten an OpenWRT für Hardware-Probes. Der Status lautet „in progress“. Gleichzeitig ist die neue Architektur in 5130 veröffentlicht.
Darin liegt kein Widerspruch. Ein Programm liefert einzelne Komponenten, bevor alle vorgesehenen Geräte, Werkzeuge und Altpfade umgestellt sind. Problematisch wäre nur eine binäre Lesart: Architektur veröffentlicht, also Flotte migriert; oder Plan offen, also noch keine operative Änderung.
Zwischen beiden Punkten liegen die entscheidenden Zustände: zusammengeführt, gebaut, freigegeben, signiert, für eine Canary-Gruppe geöffnet, breiter zugelassen, angeboten, installiert, verbunden, getestet, verschoben, pausiert, zurückgerollt. Ein belastbarer Bericht muss sie benennen können.
Das schützt auch vor falschen Vorwürfen. Ein offline gebliebenes Gerät ist kein Paketfehler. Eine Verschiebung kann vorsichtiges Risikomanagement sein. Ein sauber ausgelöster Rollback beweist, dass eine Sicherheitsgrenze funktioniert. Erst getrennte Zustände machen diese Unterschiede sichtbar.
Das Repository trennt bereits mehrere Autoritäten
Die auf den geprüften Commit fixierte BUILD-Anleitung bezeichnet master als produktionsbereit und erklärt, dass Hardware-Firmware von diesem Branch gebaut wird. testing, devel und Ticket-Branches haben andere Rollen. Durch zehn teilbare Nummern gelten als Produktionsreleases.
Diese Konventionen sind wertvoll. Der Branch kommuniziert Reife, die Nummer den vorgesehenen Release-Status. Doch master bewegt sich. Für einen historischen Build ist der tatsächlich verwendete Commit nötig. Die Anleitung bietet diese Möglichkeit ausdrücklich: Ein OpenWrt-Feed kann einem Branch folgen oder per ^commit fixiert werden.
Das fixierte OpenWrt-Makefile ergänzt weitere Grenzen. PKG_VERSION kommt aus VERSION, der Quellbaum wird in den Buildbereich kopiert, und für Hardwaregenerationen v3, v4 und v5 sind öffentliche Schlüsselklassen für Entwicklung, Test und Produktion vorhanden. Das Hardwarepaket soll nur auf Anweisung des RIPE NCC installiert werden.
Code-Reife, Release-Identität, Paketauthentizität, Hardwarekompatibilität und operative Erlaubnis sind damit getrennte Aussagen. Die Oberfläche darf sie in 5130 zusammenfassen. Ein Prüfpfad darf sie nicht verwechseln.
Auch ein fixer Commit friert nicht den ganzen Build ein
Zwei Builds desselben Anwendungscommits können unterschiedliche Bytes erzeugen, wenn OpenWrt-Version, SDK, Compiler, Paketfeeds, Patches oder Optionen abweichen. Der Commit ist daher notwendig, aber nicht hinreichend.
Ein maschinenlesbares Manifest sollte den unveränderlichen Commit, OpenWrt-Release und SDK, gesperrte Abhängigkeiten, Zielprofile, Buildkonfiguration, Artefakt- und Manifest-Digests, Fingerabdruck oder nicht geheime Klasse des Produktionsschlüssels sowie Freigaberolle und Release-Note erfassen.
Private Schlüssel gehören selbstverständlich nicht hinein. Ebenso wenig muss RIPE NCC versprechen, dass jeder Dritte auf beliebiger Hardware bitgenau reproduzieren kann. Der Mindeststandard ist enger: Welche Bytes sollten unter dieser Identität verteilt werden, und wodurch unterscheiden sich beabsichtigte Zielvarianten?
Die 5130-Notiz selbst nennt zusätzliche Checksum-Ausgaben zur Fehlersuche in Update-Dateien. Integritätsbelege sind also bereits Teil des praktischen Engineerings. Ein Chain-of-Custody-Beleg verlängert diese Logik lediglich über Build, Signatur, Freigabe und Empfang.
„Sehr wahrscheinlich“ ist die ehrliche Beschreibung einer Flotte
Die Dokumentation Managing Your Probe sagt, eine verbundene Probe werde sehr wahrscheinlich auf die neueste Firmware aktualisiert und danach vordefinierte Messungen beginnen. Die Detailseite zeigt die Firmwareversion. Die öffentliche Probe-API kann nach firmware_version filtern.
Diese Beobachtbarkeit ist ein wesentlicher Kontrollpunkt. „Sehr wahrscheinlich“ bedeutet aber nicht, dass jedes Gerät gleichzeitig umgestellt wird. Probes können offline sein, später zurückkehren, für eine Welle ungeeignet sein oder nach einem Test zurückgestellt werden. Das Veröffentlichungsdatum ist nicht das universelle Migrationsdatum.
Eine öffentliche Gerätechronik wäre trotzdem falsch. Standort, Netz und genaue Fehler können Hosts identifizieren oder Angriffe erleichtern. Deshalb braucht es zwei Ebenen.
Geschützt werden Gerätekennung, Generation, Vorher-/Nachher-Version, Artefakt-Digest, Eignungsregel, Versuch und Bestätigung, Verifikation, Boot, Wiederverbindung, Messprüfung, Fehlerklasse, Wiederholung, Rollback-Freigabe und Ausnahmegrund gespeichert.
Öffentlich genügen Aggregate nach ausreichend großer Generation oder Kohorte: geeignet, versucht, erfolgreich, verschoben, fehlgeschlagen und zurückgerollt; Zeitfenster; Nenner; Testsuite und Bestehensregel; Zustand aktiv, pausiert, ersetzt oder zurückgezogen.
Der Nenner entscheidet über die Aussage. „99 Prozent aktualisiert“ ist ohne Umgang mit Offline- und nicht geeigneten Geräten wertlos. „Keine Fehler“ sagt wenig, wenn verschobene Geräte nie versucht wurden.
Eine Messsonde muss mehr als booten
Der Zweck einer RIPE-Atlas-Probe ist nicht der erfolgreiche Systemstart, sondern das Messen. Der Annahmestatus sollte deshalb Installation, Wiederverbindung und validierte Messfähigkeit getrennt führen.
Die Suite kann Signatur, Geräteidentität, Netzkonfiguration, Controllerverbindung, Uhrverhalten, DNS, Ping, Traceroute und die vom Release berührten Funktionen testen. Sicherheitsrelevante Ziele und Schwellen dürfen geschützt bleiben. Öffentlich nötig sind Version der Suite, Entscheidungsregel und aggregiertes Ergebnis.
Auch der Rollback ist ein eigener Zustand. Auslöser, Entscheidungsrolle, betroffene Kohorte und mögliche Kennzeichnung von Messungen im Zwischenzeitraum gehören zusammen. Ein dokumentierter Rollback ist kein institutionelles Versagen. Er ist eine Fähigkeit, Schaden zu begrenzen.
Das Manifest sollte aus den Systemen kommen
RIPE Atlas veröffentlicht einen Firmware-Index, ausführliche Notes und ein GitHub-Release 5130. Das Repository zeigt Branches, Profile und Schlüsselklassen; die Geräte zeigen Versionen. Die Bausteine existieren bereits.
Die fehlende Leistung ist ihre dauerhafte Verbindung. Build- und Rollout-Systeme sollten das signierte Manifest automatisch erzeugen. Ein dringendes Update kann mit einer Minimalidentität beginnen — Version, Commit, Artefakt, Signaturklasse, Freigabe — und Kohortenergebnisse innerhalb eines definierten Fensters ergänzen.
Aus den öffentlichen Quellen folgt nicht, dass das RIPE NCC intern kein SBOM, Build-Attestat, Signierprotokoll, Canary-Modell oder Geräteledger hat. Dieser Text behauptet das nicht. Er fragt nach dem kleinsten öffentlichen Anschluss, den Nutzer zur Interpretation einer Firmwaregrenze benötigen.
Eine gemeinsame Basis senkt Wartungsaufwand und kann zugleich einen gemeinsamen Fehler über mehr Generationen tragen. Nicht die Konsolidierung ist das Problem, sondern eine Konsolidierung ohne entsprechend haltbare Erinnerung.
Quellen
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten