
Zusammenfassung
- RFC 1173 war 1990 ein Informationsdokument über eine „mündliche Tradition“, kein Standard und keine IAB-Policy; lokale und regionale Regeln durften seine Konventionen ergänzen oder ändern.
postmaster,NOCund ähnliche Rollenadressen transportieren einen Hinweis zu einer Zuständigkeit innerhalb einer Domäne. Sie beweisen weder Ursache noch Identität noch eine Befugnis, fremde Systeme zu verändern.
Ein Dokument über Wege zur Frage, nicht über Wege zur Herrschaft
James VanBokkelen schrieb RFC 1173 ausdrücklich als seine Sicht auf die Internet-Konventionen, die er „oral tradition“ nannte. Der Text sagt selbst, dass er keinen Standard und keine IAB-Policy festlegt. Außerdem können lokale und regionale Teile des Internets die beschriebenen Konventionen ergänzen oder abändern. Diese Einschränkung bestimmt den historischen Sinn: RFC 1173 ist kein nachträglicher Generalschlüssel für jedes angeschlossene Netz, sondern eine Beschreibung, wie voneinander unabhängige Betreiber einander erreichen konnten.
Das praktische Problem war offensichtlich. Ein Routing-Loop, ein falsch konfigurierter Host, ein stockender Mail-Relay oder ein Stromausfall konnte an einem Ort entstehen und an einem anderen als Nichterreichbarkeit erscheinen. Die Person, die „heute Morgen ging es noch“ meldete, kannte vielleicht weder Routing-Tabelle noch Logdatei, Konfiguration oder physische Anbindung. Die Person, die diese Dinge prüfen konnte, arbeitete möglicherweise in einer anderen Organisation und wusste noch nichts von dem Symptom.
RFC 1173 verlangte daher, dass Verantwortliche per Mail und Telefon erreichbar und für Problemberichte sowie Diagnoseinitiativen ansprechbar sein sollten. Doch die Vereinbarung blieb in einer dezentralen Organisationsstruktur verankert, die auf unterschiedliche lokale Bedürfnisse reagierte. Die Anspielung auf einen einheitlichen „Ma Datagram“-Anbieter zeigt, was gerade nicht vorausgesetzt wird: keine globale Betriebsstelle, die mit einer Beschwerde automatisch Gewalt über alle Maschinen erhält.
Erreichbarkeit verkürzt den Weg zu einer Frage. Sie verkürzt nicht die Beweiskette. Aus einer fehlgeschlagenen Zustellung folgt noch nicht, ob Speicher, Alias, DNS, Queue, Route, Host oder etwas außerhalb der Sicht des Absenders verantwortlich ist. Und der Absender erhält durch Kenntnis einer Kontaktadresse weder Zugangsdaten noch das Recht, die Abhilfe auszuwählen.
Verantwortung sollte dort liegen, wo gehandelt werden kann
Der „network manager“ von RFC 1173 war nicht bloß ein Eintrag im Telefonbuch. Für jedes angeschlossene IP-Netz oder Subnetz sollten ein oder mehrere Verantwortliche existieren und aktuelle Kontaktdaten hinterlegt werden. Entscheidend war jedoch die lokale Handlungsfähigkeit: Der Manager brauchte entweder Systemmanagement-Zugriff auf die angeschlossenen Hosts und Router oder Autorität und Zugang, um einen fehlverhaltenden Host auszuschalten, neu zu starten, physisch zu trennen oder seine Weiterleitung von IP-Datagrammen zu deaktivieren.
Damit vergab die RFC kein Abschaltrecht an diejenigen, die einen Effekt von außen sahen. Sie band die Möglichkeit einzugreifen an die Ressource, an deren Kontext und an die Folgen eines Irrtums. Ein anderer Teilnehmer konnte Untersuchung erbitten. Er wurde dadurch nicht zum Inhaber der lokalen Administrationsrechte.
Für den Host-System-Manager folgt dieselbe Logik: Er sollte die Autorität, den Zugang und die Werkzeuge haben, den Host zu konfigurieren, zu betreiben und den Zugriff auf ihn zu kontrollieren. Verantwortung ohne Mittel wäre leere Form; Mittel ohne lokale Rechenschaft schwer zu erklären. RFC 1173 verbindet beides, ohne daraus eine öffentliche Steuerungsschnittstelle zu machen.
Auch eine dringliche Meldung überspringt diese Grenze nicht. Dass jemand erreichbar ist, beweist nicht, dass die Meldung zutrifft oder gelesen wurde. Dass eine Person lokal eingreifen kann, beweist nicht, dass Eingreifen angemessen ist. Bericht, Prüfung, Entscheidung und technische Änderung bleiben unterschiedliche Vorgänge.
postmaster war eine Zustelladresse für ein Problem
Die Konvention postmaster macht diese Architektur greifbar. RFC 1173 sagte, ein Host, der Mail über das lokale Netz hinaus behandelt, solle ein solches Postfach führen; es sei der normale Kontakt für Zustellprobleme. Ein entfernter Maintainer konnte dorthin schreiben, automatische Fehler konnten die Adresse als Antwortadresse nennen. Regelmäßiges Lesen war wichtig, weil ein unbeachteter Kontaktweg ein lokales Problem in Rückläufer und verlorene Nachrichten an vielen Stellen verwandeln konnte.
Ein Postfach empfängt jedoch eine Nachricht; es entscheidet keinen Fall. Empfang beweist nicht, wer gelesen hat, ob die Schilderung vollständig war oder welche Ursache vorlag. Eine fehlende Mail kann mit Quota, Platte, Alias, Queue oder Namensauflösung zusammenhängen. postmaster liefert die Beobachtung an einen Ort, an dem lokale Prüfung möglich wird. Das Postfach selbst ist kein Vorfallsbericht mit Urteil.
RFC 2142 ordnete 1997 Rollenpostfächer als Adressen, über die für Dienst oder Funktion geeignete Personen kontaktiert werden können. Zu den Namen gehören NOC, SECURITY, ABUSE, POSTMASTER und HOSTMASTER; ihr Geltungsbereich ist die Domäne der Organisation. Der Name weist also auf eine erwartete Rolle in dieser Domäne. Er ist weder ein weltweit gültiger Identitätsnachweis noch eine Befehlsoberfläche für eine andere Domäne.
RFC 5321 behält diese Begrenzung auf der SMTP-Ebene. SMTP-Empfänger, die Mail weiterleiten oder zustellen, müssen für die von ihnen bedienten Domänen den reservierten Namen postmaster akzeptieren, abgesehen von einer engen Sicherheitsausnahme. Gefordert ist die Annahme eines Empfängernamens. Nicht gefordert und nicht bewiesen sind menschliche Lektüre, Einverständnis, technische Reaktion oder Erfolg.
Ein Bericht war ein Hinweis, kein Urteil
RFC 1173 würdigt alltägliche Nutzer als erste Beobachter von Problemen. Ihr Hinweis kann entscheidend sein. Das Dokument trennt jedoch nutzerbezogene, hostbezogene und netzbezogene Probleme. Eine Mailinglistenfrage, eine Datenschutzverletzung oder ein Eindringversuch gehören nicht derselben Untersuchungslogik wie alte Software, Fehlkonfiguration, falsche Konnektivitätsankündigungen, Loops oder Black Holes. Dasselbe externe Symptom wählt keine dieser Erklärungen von selbst.
Logs, Topologie, Konfiguration und Umfang der betroffenen Ressource müssen weiterhin lokal geprüft werden. Die Sicherheitssektion nennt Sicherheit subjektiv: Was für eine Site harmlose Neugier ist, kann für eine andere feindliche Erkundung sein. Andere Sorgen ernst zu nehmen, bedeutet daher nicht, ihre Schlussfolgerung vorwegzunehmen. Der Manager jedes Hosts bleibt letztlich für die Sicherheit dieses Hosts verantwortlich.
Was die dezentrale Kette bewahrt
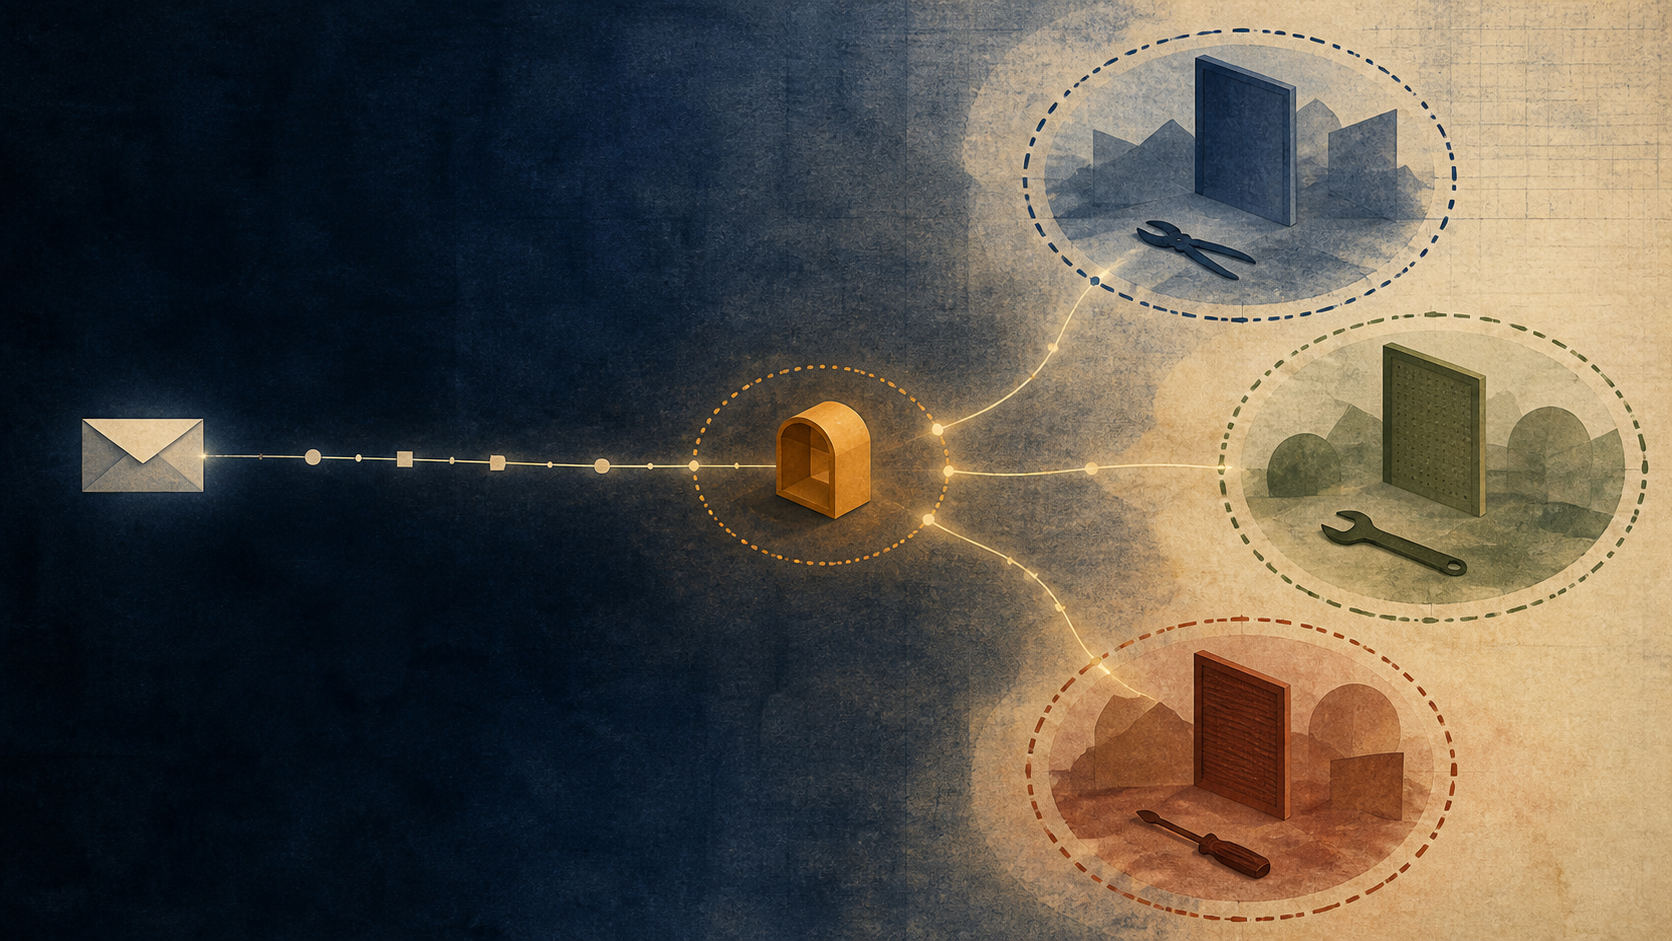
Die historische Kette lautet: Beobachtung, Kontaktweg, lokale Rolle, Prüfmaterial, Entscheidung über eine bestimmte Ressource und erst danach ein Ergebnis. Jede Stufe begrenzt einen anderen Fehler. Wird eine Meldung zum Beweis erklärt, erzeugt eine Hypothese technische Folgen. Wird ein Rollenname zur Identität erklärt, wird ein Alias zu einer Behauptung über eine Person. Wird die Kontaktadresse zur Autorität erklärt, wird eine Bitte um Hilfe zu einem Befehl über fremde Infrastruktur.
RFC 1173 legt keine heutige Rufbereitschaft, keinen Vertrag, kein Eigentum, kein anwendbares Recht und keine Identität hinter einem Postfach fest. Sie beweist keinen modernen Ausfall, keine Absicht, keinen Einbruch, keine Reaktionszeit oder kein Ergebnis. Ihre bleibende historische Einsicht ist bescheidener: Kooperation braucht breite Wege für Hinweise, aber die Macht zur Änderung muss nah genug an Ressource und Folgen bleiben, um geprüft, erklärt und korrigiert werden zu können.
Quellen und Beweisgrenze
Die eingefrorenen Quellen sind RFC 1173, 2142 und 5321. RFC 1173 stützt Informationsstatus, dezentralen Kontext, lokale Fähigkeiten der Verantwortlichen, postmaster, Problemklassen und den subjektiven Sicherheitskontext. RFC 2142 stützt domänenbezogene Rollenpostfächer. RFC 5321 stützt die SMTP-Annahme von postmaster. Keine Quelle beweist aktuelle Verfügbarkeit, Identität, Autorisierung, einen Vorfall, eine Entscheidung, eine Bereitstellung oder ein Ergebnis.
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten