
Zusammenfassung
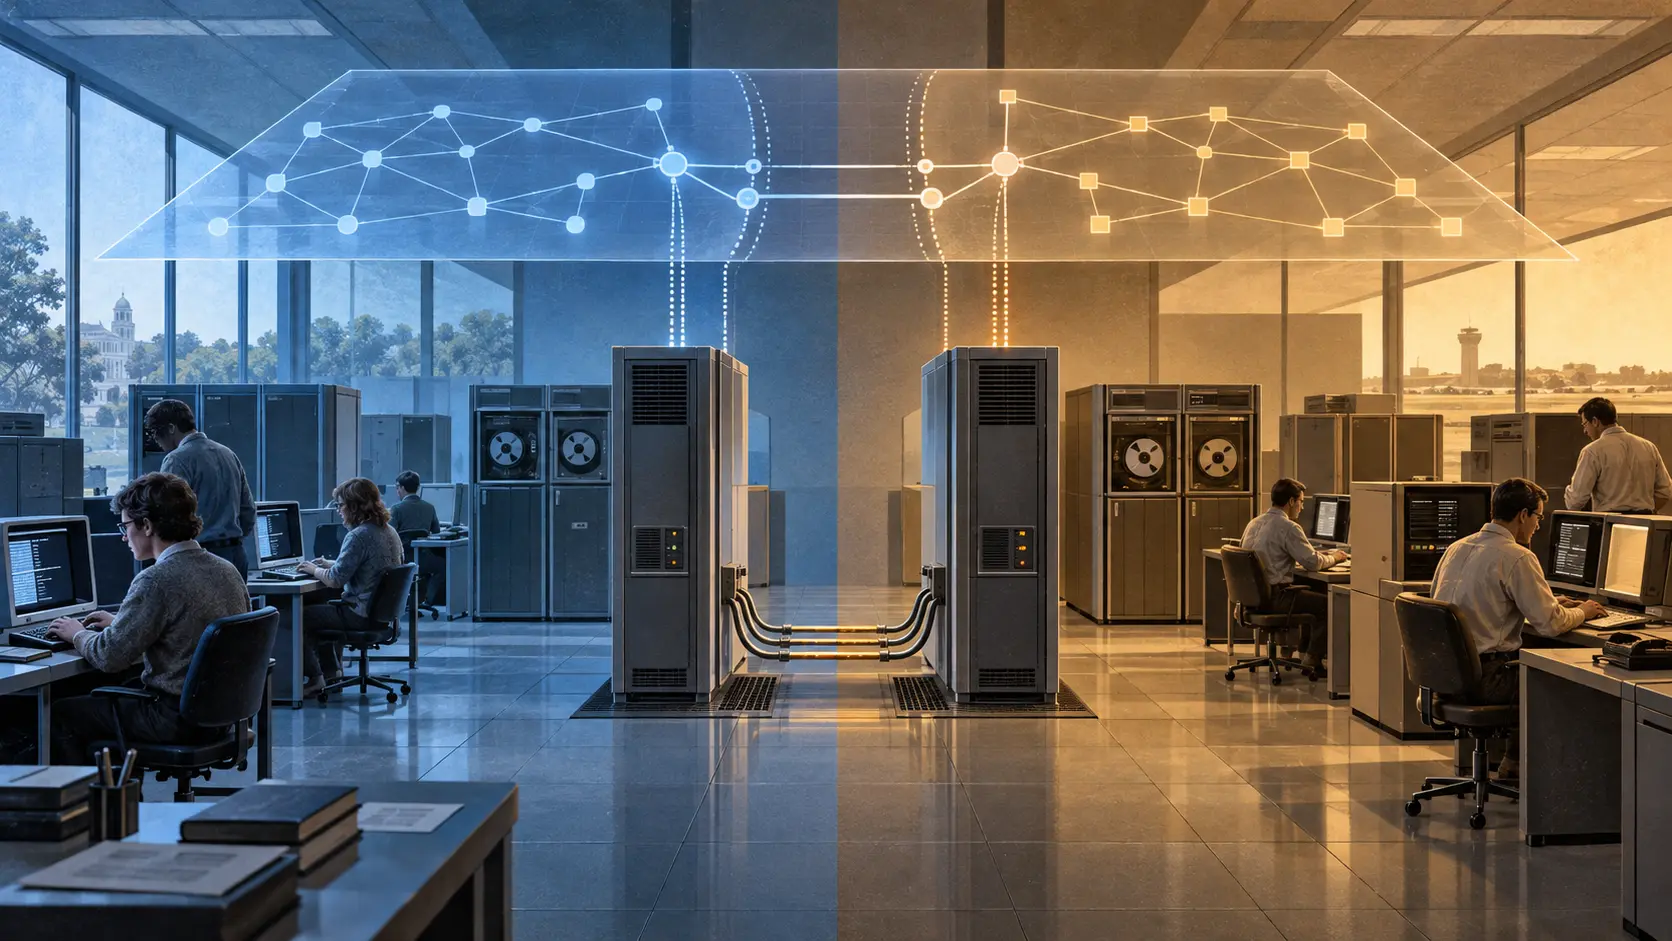
- Der MILNET-Dienst wurde am 4. April 1983 offiziell eingerichtet. Die logische Trennung von ARPANET und MILNET war am 4. Oktober abgeschlossen, die physische Aufteilung am 6. September 1984.
- Die neue Betriebsgrenze ließ kontrollierte Gateways für einen begrenzten Austausch bestehen. Die Quellen belegen den Ablauf, messen aber weder Rückgänge bei Eindringversuchen und Ausfällen noch niedrigere Betriebskosten.
Ein Begriff, mehrere Einschnitte
Am 4. Oktober 1983 meldeten Zeitungen, das Verteidigungsministerium teile ARPANET in ein militärisches Netz und ein Forschungsnetz auf. Das Datum stimmt; es bedeutet jedoch nicht, dass an diesem Tag alle Leitungen verlegt wurden. UPI bezeichnete die Änderung ausdrücklich als logische Trennung und schrieb, die physische Aufteilung sei für 1984 vorgesehen. Eine spätere Bestandsaufnahme des Defense Data Network ergänzt die Abfolge: Der MILNET-Dienst begann am 4. April 1983, die softwaregestützte Trennung wurde im Oktober abgeschlossen und die physische Partition am 6. September 1984.
„MILNET-Aufteilung“ kann den Beginn eines Dienstes meinen, eine Zuordnungsregel für Rechner und Nutzer, Zugangskontrollen an Gateways und Terminals oder eine getrennte physische Infrastruktur. Diese Grenzen entstanden nicht gleichzeitig. Wer daraus einen einzigen Stichtag macht, überspringt gerade die Arbeit, durch die aus einer Absicht ein betrieblicher Zustand wurde.
Der Kurswechsel hatte eine Vorgeschichte. 1982 strich das Verteidigungsministerium AUTODIN II und setzte auf Entwürfe, die von ARPANET ausgingen. Ein Bericht des National Research Council von 1985 nennt Sicherheit, Architektur, Überlebensfähigkeit und Kosten als Erwägungen. Er beschreibt MILNET als Netz für nicht eingestufte Betriebsdaten des Ministeriums; ARPANET unterstützte weiterhin Forschungseinrichtungen. Der größte Teil der Kapazität von ARPANET wurde MILNET zugewiesen. Das war eine Neuordnung vorhandener Netze, keine Teilung des Internets in eine „zivile“ und eine „geheime“ Hälfte.
Vom Dienst zur logischen Grenze
Der erste belegte Schritt ist der Dienststart. Die DDN-Bestandsaufnahme datiert die offizielle Einrichtung von MILNET auf den 4. April 1983. Damit erhielt der operative Teil einen eigenen Status. Die Quellen sagen jedoch nicht, dass an diesem Tag jeder Teilnehmer oder jede Schnittstelle umgestellt wurde.
Der nächste Schritt war die logische Trennung. RFC 881, im November 1983 als Plan für die Einführung des Domain Name Systems veröffentlicht, setzt „The ARPANET/MILNET Logical Split“ auf den 4. Oktober. Das Dokument ist ein Terminplan, kein detaillierter Abnahmebericht. Für Zugangskontrollen an MILNET-Gateways und TAC-Nutzer nennt es außerdem den ungefähren 15. Februar 1984. Software konnte die Nutzergruppen also unterscheiden, bevor die physische Partition fertig war.
Die Washington Post führte am 4. Oktober Sorgen des Ministeriums über den Zugriff auf sensible Informationen und Störungen durch Forschungsexperimente als Gründe an. Zugleich berichtete sie, ein ranghoher Beamter habe einen Einbruch bestritten. Das belegt eine öffentlich genannte Sicherheitsmotivation und eine zeitgenössische Zurückweisung, aber keinen früheren Kompromiss. Beide damaligen Berichte erwähnten E-Mail-Brücken. Die spätere DDN-Bestandsaufnahme sagt, sieben Internet-Gateways seien für den Austausch zwischen ARPANET und MILNET installiert worden und nach der logischen Trennung geblieben.
Die physische Partition bedeutete daher nicht, dass jede Kommunikation endete; sie änderte die Anordnung und begrenzte die Verbindung.
Die Grenze reichte bis zu Adressen und Schnittstellen
RFC 952 weist ARPANET die Netznummer 10 und MILNET die Nummer 26 zu. Das zeigt getrennte Identitäten in der Hosttabelle. Für sich allein beweist es weder physische Trennung noch vollständige Isolation.
Eine technische Rückschau in RFC 3109 beschreibt zudem unterschiedliche Schnittstellen: Das Verteidigungsministerium verlangte für MILNET-Paketvermittlungen eine byteorientierte X.25-Schnittstelle; Rechner im Forschungs-ARPANET nutzten unter den Internetprotokollen weiterhin die ältere 1822-Schnittstelle zwischen Host und IMP. Softwaregrenze und Geräteanschluss lagen auf verschiedenen Ebenen. Der Schnittstellenwechsel macht verständlich, warum die physische Phase mehr war als eine Umbenennung.
Währenddessen wuchs der neue Dienst. RFC 942 nennt fünfzehn zusätzliche Teilnehmer in der zweiten Hälfte des Jahres 1983. Für weiteres Wachstum seien auch die Verfügbarkeit von Fernleitungen und Kryptografieausrüstung entscheidend gewesen. Der Bericht nennt weder Verkehrsvolumen noch Teilnehmernamen oder Auslastung und führt das Wachstum nicht auf die Trennung zurück. Er stützt eine engere Aussage: MILNET war ein wachsender Betriebsdienst, nicht bloß ein zweiter Name für dasselbe Forschungsprojekt.
Weshalb Quellen 1983 oder 1984 nennen
Spätere Kurzfassungen datieren die Trennung oft pauschal auf 1984. RFC 1302 aus dem Jahr 1992 verwendet diese grobe Einordnung. RFC 980 von 1986 unterscheidet dagegen den NCP-zu-TCP-Wechsel Anfang 1983 von der späteren Einrichtung der DDN und der Trennung zwischen ARPANET und MILNET. Die Aussagen widersprechen sich nicht zwingend: 1983 steht für Dienst und logische Grenze, 1984 für die physische Partition oder die fertige Zwei-Netze-Anordnung.
Die MILNET-Trennung war auch nicht der TCP/IP-Stichtag im Januar 1983. Der Protokollwechsel veränderte die Kommunikation zwischen Rechnern; das MILNET-Programm ordnete Nutzer, Zugangskontrollen und Infrastruktur neu. Die Vorhaben hingen zusammen, beantworteten aber unterschiedliche Betriebsfragen. TCP/IP allein schafft kein separates physisches Rückgrat, und eine logische Trennung schließt kontrollierte Gateways nicht aus.
Die zugänglichen Unterlagen liefern keine vollständige Topologie, keine vollständigen Gateway-Regeln, keine Prüfung der Zugangskontrollen und keine Ereignisreihe. Sie belegen deshalb nicht, dass die Änderung Eindringversuche verhinderte, experimentbedingte Störungen beseitigte, die Verfügbarkeit erhöhte oder Kosten senkte. Belegt ist die Abfolge: erst ein Dienst, dann eine logische Grenze und Zugangskontrollen, später die physische Aufteilung – bei begrenzter Verbindung.
Quellen
- Defense Science Board, „Defense Data Network“ (1985)
- RFC 881, „The Domain Names Plan and Schedule“ (November 1983)
- RFC 942, „Transport Protocols for Department of Defense Data Networks“ (Februar 1985)
- RFC 980, „Protocol Document Order Information“ (März 1986)
- RFC 952, „DoD Internet Host Table Specification“ (Oktober 1985)
- RFC 3109, „Request to Move STD 39 to Historic Status“ (Mai 2001)
- RFC 1302, „Building a Network Information Services Infrastructure“ (Februar 1992)
- The Washington Post, „Big Computer Network Split By Pentagon“ (4. Oktober 1983)
- UPI, Bericht über die elektronische Trennung des Verteidigungsnetzes (4. Oktober 1983)
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten