
Analyse
Neueste Artikel
Neueste Analysen über Infrastrukturbetreiber, politische Entscheidungen, Marktbewegungen und digitale Machtverschiebungen.
Geschichte
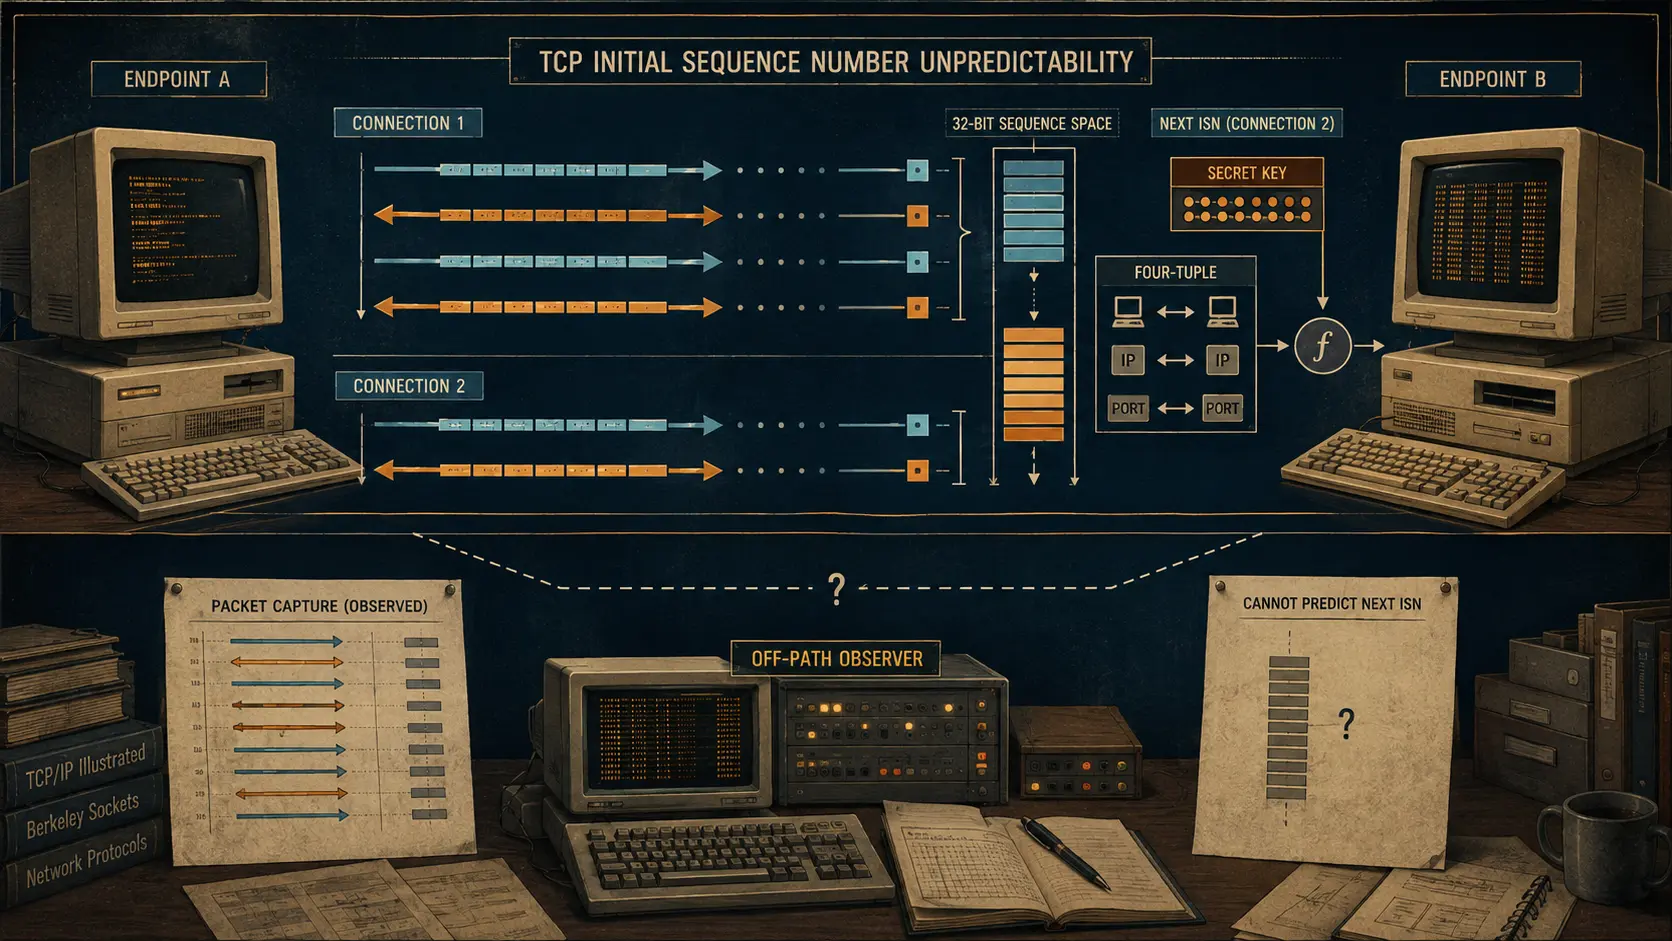
Die Zahl, die für einen Angreifer abseits des Pfades schwerer vorherzusagen wurde: TCP-Anfangssequenznummern
Eine TCP-Verbindung beginnt mit dem Austausch von Zahlen. Der historische Wandel verbarg diesen Austausch nicht; er verhinderte, dass ein sichtbarer Wert den Startpunkt der nächsten Verbindung verriet.
Globale institutionelle Trends
Eine gültige Softwaresignatur ist kein dauerhafter Berechtigungsnachweis
Eine erfolgreiche Prüfung kann die Berechtigung überdauern, die eine Veröffentlichung legitimierte. Kryptografie bestätigt Bytes, nicht die fortbestehende Freigabebefugnis.
ICANN
Eine Zonendatei gewährt gemeinsamen Zugang, aber kein Recht zur Neuveröffentlichung des Namensraums
Um neun Uhr lädt ein zugelassener Forscher über ICANNs CZDS die Zonendatei einer gTLD herunter. Die Prüfsumme stimmt. Bewiesen ist damit die Lieferung bestimmter Bytes – nicht, wer jeden Namen tatsächlich kontrolliert, wozu er dient oder ob die gesamte Datei erneut veröffentlicht…

IETF
Ein Löschbefehl kann die Domain eines anderen beschädigen: RFC 9874 und die Kontrolle von EPP-Abhängigkeiten
Eine zerstörerische Änderung im Lebenszyklus eines EPP-Objekts bleibt nicht zwangsläufig auf den anfordernden Kunden beschränkt. Ist ein untergeordneter Host noch mit Domains verknüpft, die von anderen Kunden gesponsert werden, kann seine Löschung DNS-Abhängigkeiten verändern…
Berichte
AFRINIC erhielt 1.024 ASNs. Das öffentliche Register trennt Bestand und Vergabe
Die IANA registrierte am 25. Februar 2026 einen neuen Block mit 1.024 AS-Nummern für AFRINIC. Am 27. März meldete AFRINIC die Aufnahme in den eigenen Bestand. Belegt ist damit die vorgelagerte Verwaltung, nicht die Vergabe jeder Nummer an Netzbetreiber.

Globale Trends bei regionalen ISPs
Ein Graceful BGP Restart kann ein Blackhole verlängern
Graceful Restart soll Verkehr weiterleiten, während ein BGP-Prozess zurückkehrt. Seine Sicherheit hängt jedoch von einer Tatsache ab, die die überlebende Sitzung allein nicht beweisen kann: Bewahrt der neu startende Router den nötigen Weiterleitungszustand tatsächlich? Hält ein…

IETF
Die zweite Adresse wird zur primären: Was RFC 9873 an EPP-Kontaktdaten ändert
Eine EPP-Kontaktaktualisierung kann nun einen klareren Zustandsübergang abbilden: Ein Kontaktobjekt erhält eine zusätzliche E-Mail-Adresse, und das optionale Attribut `primary` benennt die Adresse, die als primär behandelt werden soll. Das Protokoll speichert diese Beziehung; es…
IETF
Default Reject macht fehlende EBGP-Policy von stiller Befugnis zum sichtbaren Fehler
Eine externe BGP-Sitzung kann aufgebaut sein, obwohl die Befugnis zum Empfang oder zur Ankündigung von Routen ungeklärt bleibt. RFC 8212 schließt diese Lücke: Ohne Import-Policy werden keine Routen angenommen, ohne Export-Policy keine angekündigt. Entscheidend ist nicht nur, ob…

Fallakte
Beklagte waren sechzig Domainnamen; den Anspruch bestimmte weiter das Gesetz: Harrods v Sixty Internet Domain Names
Die Überschrift des Verfahrens kehrte das gewohnte Bild um: Beklagte waren keine Personen, sondern sechzig Domainnamen. Das *in-rem*-Verfahren des ACPA eröffnete einen Weg zum Gericht, als gegenüber dem Registranten keine persönliche Gerichtsbarkeit begründet werden konnte. Es…

Geschichte
Die Kette, die einen öffentlichen Schlüssel glaubwürdig machte: PEM-Zertifikatsverwaltung
Ein öffentlicher Schlüssel weist seinen Besitzer nicht aus eigener Kraft aus. RFC 1422 ordnete die Zuordnung von Namen und Schlüsseln deshalb in ein System aus Zertifikaten, Zertifizierungsstellen, Validierungspfaden und Sperrinformationen ein.

IETF
Erweitertes uRPF lässt plausible Quellpfade zu, ohne jeder Route zu vertrauen
Ein legitimes Paket eines mehrfach angebundenen Kunden kann über einen Link eintreffen, den der Router für den Rückweg nicht wählen würde. Striktes uRPF kann es verwerfen; loses uRPF kann jede geroutete Quelle zulassen. RFC 8704 setzt eine engere Mitte: eine…
IETF
Das Präfix kam vor der Abfrage: Wie RFC 9872 die NAT64-Erkennung verändert
Ein Host in einem reinen IPv6-Netz benötigt das IPv6-Präfix, mit dem Ziele für IPv4-Dienste synthetisiert werden. RFC 9872 macht daraus ein Signal des Zugangsnetzes: PREF64 zuerst aus Router Advertisements, DNS nur als Rückfall.

Globale Trends bei regionalen ISPs
Ein schneller IPv4-Rückfall kann defektes IPv6 gesund aussehen lassen
Ein Dual-Stack-Dienst kann jeden gewöhnlichen Test bestehen, obwohl sein IPv6-Pfad unbrauchbar ist. Die Verfügbarkeit ist real, die Aussage zur Protokollfamilie aber nicht: Der Client könnte über IPv4 fertig geworden sein, bevor das Dashboard den Fehler erkannte.
Geschichte
Der Zeiger, der nie außerhalb des Datenstroms lag: TCP-Urgent-Daten
TCP-Urgent-Daten sind eine kleine Steuerungsfläche mit langer Geschichte. Das URG-Flag macht einen 16-Bit-Urgent-Zeiger wirksam, doch RFC 793 beschrieb dessen Grenzpunkt auf zwei widersprüchliche Arten. Die Unklarheit wanderte aus der Spezifikation in Implementierungen und…

IETF
ZONEMD lässt den Secondary die Zone nach Abschluss der Übertragung prüfen
Eine abgeschlossene Zonenübertragung beweist, dass der Lieferprozess beendet wurde. Sie beweist für sich allein nicht, dass der Empfänger genau jene vollständige Zone zusammengesetzt hat, die der Herausgeber veröffentlichen wollte. ZONEMD ergänzt einen Digest über die gesamte…

IETF
Die Bitmap sagt, dass eine UDP-Option erschien – nicht, was sie tat: RFC 9870
RFC 9870 gibt IPFIX-Exportern ein kompaktes Format für die in einem Flow beobachteten UDP-Optionsarten. Die Aussage bleibt bewusst eng: Sie belegt beobachtete Präsenz, nicht Paketfolge, Verarbeitung am Empfänger oder Anwendungserfolg.

Globale Cloud-Dienste-Trends
Bei Backblaze ersetzen zwei Häkchen noch keinen Kopierbetrieb
Kundeneigene Schlüssel und eine vom Anbieter betriebene Replikation können beide auf einer Anforderungsliste stehen. Bei B2 entscheidet ihre konkrete Kombination darüber, welche Arbeit der Kunde zusätzlich organisieren muss.

Berichte
Ein fehlgeschlagenes RIPE-Update kann Daten ändern
Eine gemeinsam versandte Aktualisierung ist noch keine Alles-oder-nichts-Transaktion. Wer nach einem Fehler erneut ansetzt, muss wissen, welche Objekte bereits geändert wurden — und bei welchen das Ergebnis noch offen ist.

Berichte
LACNICs IPv4-Transfermarkt und der Preis der Knappheit
Knappheit ist nicht nur ein Preisproblem. Bei IPv4 rücken deshalb die veröffentlichten Transferregeln und Zulässigkeitsbedingungen für bereits vergebene Ressourcen in den Mittelpunkt; die Quellen dokumentieren keine einzelnen Entscheidungswege.
IETF
Maciek Konstantynowicz und das Benchmark-Ergebnis, das keine Servicegarantie war
Ein Netzwerkbenchmark wird dann belastbar, wenn er seinen Entstehungsrahmen nicht verschweigt. Ein MLRsearch-Ergebnis nach RFC 9971 gilt für erklärte Versuche, Ziele und Konfigurationen — nicht automatisch für jeden Kunden, jede Anwendung oder jede Produktionsstunde.