
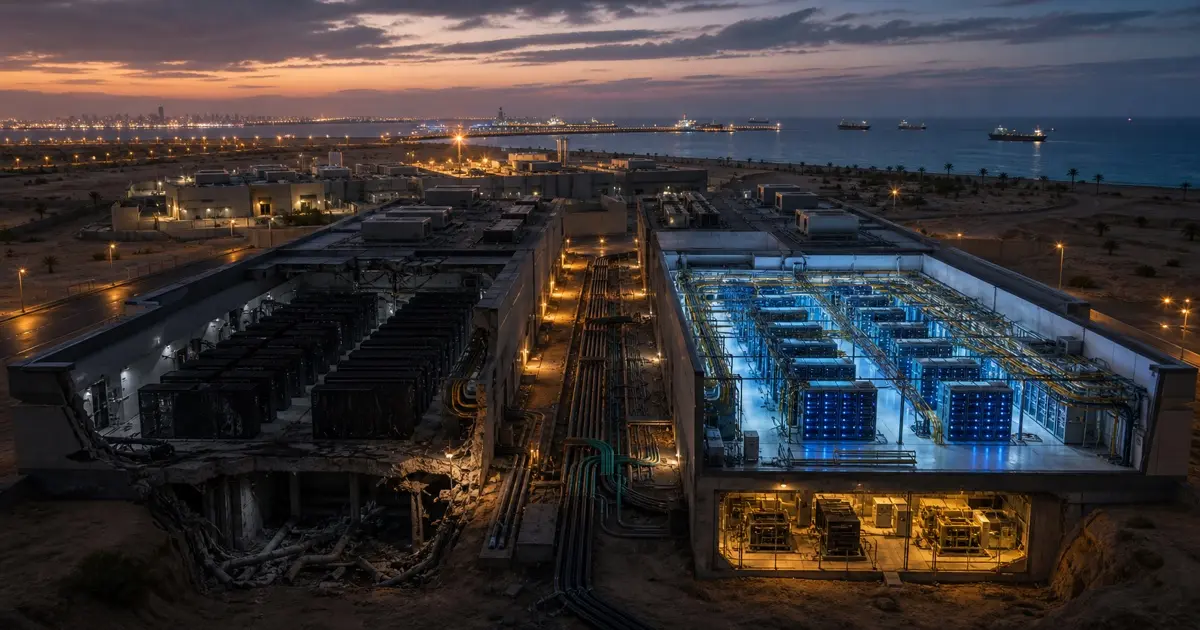
- AWS erklärte, zwei Anlagen in den Vereinigten Arabischen Emiraten seien direkt von iranischen Drohnen getroffen worden; eine Anlage in Bahrain sei durch einen Drohnenangriff in unmittelbarer Nähe physisch beeinträchtigt worden. Die Standorte wurden nicht genannt.
- Zwei der drei Verfügbarkeitszonen der emiratischen AWS-Region waren gleichzeitig beeinträchtigt. Die dritte Zone lief normal, verhinderte aber keine schweren Störungen.
- Das Risiko reicht bis zu Strom, Glasfaser und Kabelreparatur. Die geprüften Quellen belegen jedoch weder einen Seekabelbruch in diesem Konflikt noch Angriffe auf jedes Unternehmen einer Iran zugeschriebenen Zielliste.
Die Cloud wurde als physische Anlage Teil des Konflikts
Eine Cloud-Region wirkt abstrakt, bis Gebäude, Strom und Kühlung ausfallen. Amazon Web Services schrieb in seinem Serviceverlauf, zwei Anlagen in den Vereinigten Arabischen Emiraten seien direkt von iranischen Drohnen getroffen worden. In Bahrain verzeichnete AWS physische Auswirkungen eines Drohnenangriffs in unmittelbarer Nähe. Das Unternehmen nannte strukturelle Schäden, Stromunterbrechung sowie Schäden durch Brandbekämpfung und Wasser, identifizierte die Anlagen aber nicht.
Direkter Treffer und nahe Einwirkung sind auseinanderzuhalten, ebenso eine AWS-Anlage und jeder später gestörte digitale Dienst. ABC berichtete über erhebliche Folgen für Banken, Taxis und Essenslieferungen; AP beschrieb unabhängig Schäden an drei AWS-Anlagen als Warnung vor regionaler Rechenzentrumsverwundbarkeit. Das belegt eine breite zivile Abhängigkeit, nicht dieselbe technische Ursache für jeden Ausfall.
Drei Verfügbarkeitszonen beseitigen gemeinsame Geografie nicht
AWS dokumentiert jeweils drei Verfügbarkeitszonen in seinen Regionen in den Emiraten und in Bahrain. Eine Zone soll ein eigener Ausfallbereich sein; Kunden können Lasten verteilen. Beim emiratischen Vorfall waren jedoch zwei Zonen gleichzeitig beeinträchtigt, während die dritte normal arbeitete. Redundanz bestand, doch das Ereignis überschritt mehr als eine lokale Grenze.
Eine Multi-Zonen-Architektur wird dadurch nicht nutzlos. Sie muss gegen gemeinsame Abhängigkeiten geprüft werden: regionales Stromnetz, terrestrische Glasfaser, Personalzugang, Reparaturkapazität und begrenzte geografische Fläche. Kunden entscheiden außerdem, ob Anwendungen tatsächlich replizieren, umschalten und wiederherstellen. Anbieter- und Kundenarchitektur teilen das Ergebnis.
KI-Nachfrage koppelt strategische Rechenleistung an zivile Dienste
ABCs Kernbeobachtung war nicht nur, dass künstliche Intelligenz militärische Analyse oder Zielauswahl unterstützen kann. Die Rechenleistung steht in Anlagen, die zugleich Banken, Logistik und Alltagskommunikation tragen. Wird Compute als strategische Kapazität behandelt, kann derselbe Standort in einer Kriegsdarstellung militärisch relevant und bei Stillstand zivil folgenreich sein.
Gleichzeitig plant die Golfregion weit mehr Kapazität. OpenAI beschreibt Stargate UAE als geplanten Ein-Gigawatt-Cluster in Abu Dhabi; die ersten 200 Megawatt sollen 2026 in Betrieb gehen. Das sind Plan und Erwartung, keine bereits installierte Kapazität. Keine geprüfte Quelle bezeichnet Stargate UAE als angegriffenen Standort. Relevant ist die künftige Konzentration von Rechenleistung, Energiebedarf und internationalen Partnerschaften im selben Betriebsraum.
Eine Zielliste ist kein Angriffsprotokoll
ABC berichtete unter Berufung auf Al Jazeera, die iranischen Revolutionsgarden (IRGC) hätten eine Liste möglicher neuer Ziele veröffentlicht, darunter Rechenzentren oder Büros mit Verbindung zu mehreren US-Technologieunternehmen. Das ist eine zugeschriebene Zielbehauptung. Sie beweist nicht, dass jedes Unternehmen oder jeder Standort angegriffen, militärisch genutzt oder von einem Ausfall betroffen war.
Zu trennen sind die angegebene Begründung einer Partei, das genannte Ziel, die bestätigte physische Einwirkung und die beobachtete Dienststörung. AWS' eigener Serviceverlauf ist die stärkste Quelle für die von AWS anerkannten Schäden; Aussagen über Absicht und andere Unternehmen bleiben an ihre Zuschreibung gebunden.
Beim Kabelrisiko geht es um Konzentration und Reparaturzugang
TeleGeography schätzt, dass mehr als 90 Prozent der Europa–Asien-Kapazität über Routen im Roten Meer laufen. Separat nennt das Unternehmen aktive Systeme in der Straße von Hormus und verweist auf Genehmigungen und sicheren Zugang für Reparaturschiffe. Das sind dauerhafte Konzentrations- und Reparaturrisiken. Rotes Meer und Hormus sind unterschiedliche Korridore.
Keine geprüfte Quelle dokumentiert einen durch diesen Iran-Konflikt verursachten Seekabelbruch. Beobachtet werden sollten Zugang zu Landestationen, Stromversorgung, Schiffsgenehmigungen, Reparaturrückstände und tatsächliche Routenvielfalt, nicht nur die Zahl nomineller Wege.
Der Resilienztest muss eine Region überschreiten
Betreiber sollten zeigen, welche Ausfallbereiche wirklich unabhängig sind, wie lange eine Anwendung zwei beeinträchtigte lokale Zonen übersteht und welche Dienste ohne Daten-, Identitäts- oder Complianceverlust in eine andere Region wechseln können. Vorstände brauchen Messergebnisse aus Übungen, nicht ein Diagramm mit drei Symbolen.
Der Vorfall beweist weder, dass jede Cloud-Konzentration vermeidbar ist, noch dass jede Last die Golfregion verlassen sollte. Er zeigt, dass logische Redundanz auf physischen und betrieblichen Systemen ruht. Die nächsten Belege sind Wiederherstellungszeit, regionsübergreifende Erholung, transparente Vorfallsgrenzen und geografische Diversifizierung neuer Kapazität.