
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.789 Artikel

NANOG
Die Mailingliste ist eine Betriebsleitstelle, kein Parlament
Die NANOG-Liste ist wertvoll, weil Betreiber Störungen offenlegen, Evidenz vergleichen und Diagnosen öffentlich korrigieren können. Diese praktische Autorität ist kein Mandat, für Netze außerhalb des Threads zu sprechen.

Fallakte
Eine Woche mehr für Post-Quanten-Messungen ist noch kein Votum für eine Lösung
Der verlängerte Einsendeschluss kann fehlende Betriebserfahrung sichtbar machen. Damit aus einem Messwert später keine unbelegte Branchenwahrheit wird, müssen Testsystem, Papier, Offenlegungsstatus, Workshop-Bericht und reale Einführung getrennt nachvollziehbar bleiben.

IETF
Eine MPLS-Echo-Antwort beweist keinen Hin- und Rückweg ohne Rückwegprüfung
Eine gültige Echo-Antwort kann von einem Zwischenpunkt stammen, an dem die TTL abgelaufen ist. Ihr Eintreffen beweist deshalb weder den vorgesehenen Reverse-LSP noch, dass der Antwortgeber das Ende des geprüften LSP ist. Genau diese Trennung verlangt RFC 6426: Der Requester…

Geschichte
Das Bit, das Router ihre Grenzen melden ließ
Aus dem Verbot, ein Paket zu fragmentieren, wurde ein Messverfahren: DF macht einen Verlust zur Information über die tragbare Paketgröße – sofern die Fehlermeldung den Absender erreicht.

Geschichte
Ohne Parser lesbar hieß nicht sicher zu verarbeiten: RFC 1874
Ein strukturiertes Dokument konnte 1995 zwei Gesichter haben. Für eine einfache MIME-Anwendung war es eine Folge verständlicher Zeilen. Für ein SGML-System war es eine Eingabe mit Deklarationen, Zuordnungen und möglicherweise aktiven Anweisungen. RFC 1874 nannte den ersten Fall…
Berichte
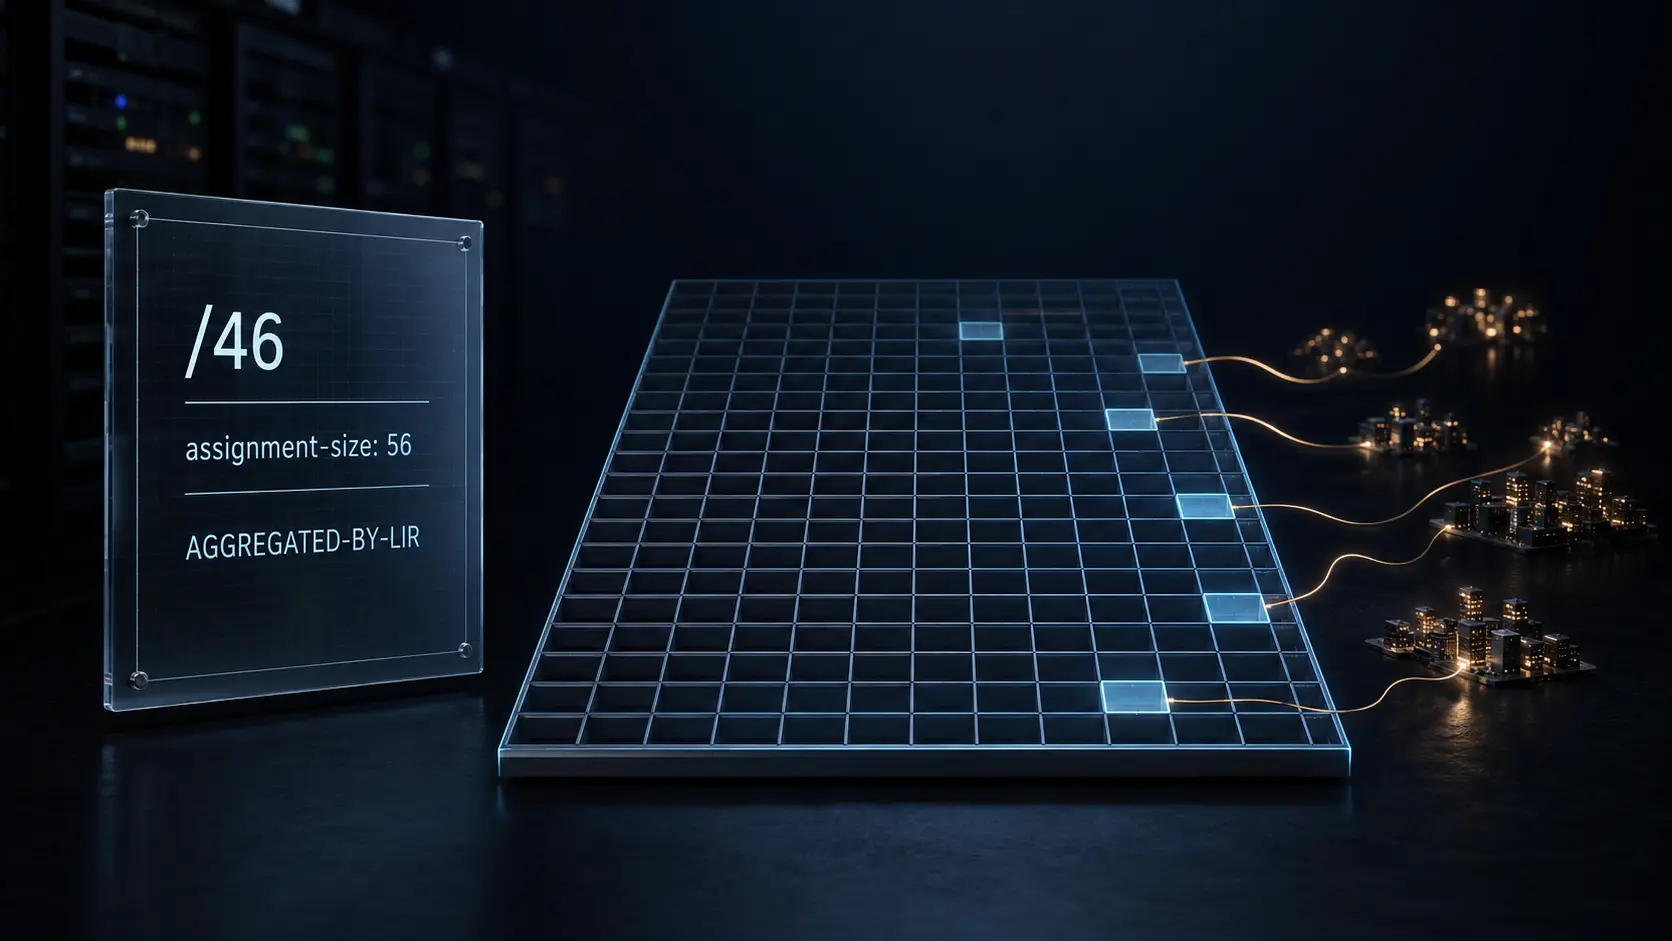
RIPE assignment-size beschreibt aggregierte IPv6-Zuteilungen, nicht aktive Anschlüsse
Ein `/46` enthält rechnerisch 1.024 mögliche `/56`-Präfixe. Trägt ein RIPE-Database-Objekt dazu `assignment-size: 56`, stimmt die Arithmetik, nicht aber die daraus abgeleitete Kundenzahl. Das Feld dokumentiert die Größe der Endnutzer-Zuteilungen im Aggregat. Es sagt nicht, dass…

Berichte
AFRINICs IPv6-für-IPv4-Regel braucht einen Kontrolltest
Ein AFRINIC-Entwurf würde den Zugang zum verbliebenen IPv4-Bestand an einen IPv6-Plan und messbare Umsetzung knüpfen. Der Anreiz ist vertretbar; offen bleibt, ob die Messung die Arbeit des Betreibers oder auch Ergebnisse erfasst, die Kunden und externe Netze bestimmen.
Fallakte
Eine security.txt-Datei braucht einen Nachweis für einen funktionierenden Meldekanal
Ein künftiges `Expires`-Datum hält die veröffentlichten Koordinaten formal aktuell. Es beantwortet nicht, ob die Mailbox externe Nachrichten annimmt, ein Formular einen Fall speichert oder jemand die Warteschlange verantwortet. Genau diese Trennung sollte ein Kanalnachweis…

Fallakte
Der Absender war geschützt. Seine Adresse war noch nicht bewiesen: RFC 9788
Ein signiertes, verschlüsseltes Feld bewahrt Bytes vor unbemerkter Änderung. Ob der Schlüssel zur behaupteten Mailadresse gehört, was die Transportseite geprüft hat und wohin eine Antwort gehen darf, sind weitere Fragen. RFC 9788 hält diese Beweisketten auseinander.
IETF
VIRP verlagert die Schreibbefugnis aus dem Gate, doch die Einmalfreigabe ist noch nicht umgesetzt
Revision 07 von VIRP verschiebt einen konkreten Kontrollpunkt in der automatisierten Netzführung: Das Automations-Gate behält nur eine dauerhafte Nur-Lese-Identität, während ein getrennter Dienst entscheidet, ob ein Schreibbefehl das Gerät erreichen darf. Damit sinkt die Macht…

Fallakte
Eine OSPS-Baseline-Aussage braucht Version, Stufe und Datum
„OSPS-konform“ passt bequem in eine Lieferantenliste. Aussagekräftig ist das Feld erst, wenn es die Version, die Reifestufe und den Bewertungszeitpunkt bewahrt, denn genau entlang dieser Grenzen ist die OSPS Baseline aufgebaut.

Geschichte
Das Abschiedspaket bat alle zu vergessen. Es bewies keine Löschung: RFC 1868
Eine absichtlich verkürzte ARP-Antwort sah für ältere Software wie ein Fehler aus. Genau darin lag 1995 ihre Kompatibilitätsidee. RFC 1868 setzte die Hardwareadresslänge auf null und machte aus dem ungewöhnlichen Paket eine Aufforderung: Löscht die Zuordnung zu einem gerade…

Berichte
Die APNIC Registry API ordnet Batch-Ergebnisse keinem Anfrageelement ausdrücklich zu
Ein Batch kann mehrere Anlegungen, Änderungen und Löschungen enthalten. APNIC beschreibt jede Ergebniszeile mit `status` und `message`, nennt im öffentlichen Schema aber kein Feld, das sie mit dem beantworteten Anfrageelement verbindet. Das belegt keinen Betriebsfehler. Es…

Fallakte
Der Schlüssel war bekannt, aber noch nicht vertrauenswürdig
Ein selbst signiertes DNS-Update bringt dem Elternbereich einen neuen Schlüssel und zugleich den Auftrag, den alten zu löschen. Die Signatur belegt Besitz des neuen privaten Schlüssels. Sie belegt nicht das Recht, die Delegation des Kindes zu ändern. Am angekündigten Ende des…

Fallakte
Ein CA-Audit ist kein Urteil über die Ausstellung eines Zertifikats
Ein jährlicher Prüfbericht kann zeigen, dass die Kontrollen einer Zertifizierungsstelle über einen abgegrenzten Zeitraum untersucht wurden. Er beantwortet allein nicht die kleinere und für eine vertrauende Partei wichtigere Frage: Warum wurde dieses Zertifikat für diesen Namen…
Geschichte
Die Nachricht erreichte das System des Partners. Die Transaktion war noch nicht angenommen: RFC 1865
Ein Mailserver kann Verantwortung für Bytes übernehmen, ohne Verantwortung für einen Kauf zu besitzen. RFC 1865 erklärte 1996, eine dedizierte SMTP-Verbindung liefere EDI unmittelbar an das System des Handelspartners und mache die Zustellung sicher. Das war eine Aussage über den…

Fallakte
Vier Bits sahen wie IP aus. Sie waren es nicht: RFC 9790 beendet das Raten hinter dem Label-Stack
Hinter einem MPLS-Label-Stack kann `0x4` einen alten Router zum IPv4-Hash verleiten. RFC 9790 trennt die sichtbaren Bits von der Berechtigung, den Payload zu benennen.

Fallakte
Ein workflow_run-Trigger von GitHub Actions ist kein Urteil über Artefaktvertrauen
Ein `workflow_run`-Trigger von GitHub Actions kann eine vorgelagerte Prüfung von einem nachgelagerten Workflow mit weitergehenden Privilegien trennen. Er belegt nicht, dass das vorgelagerte Ergebnis, das nachgelagert verarbeitete Artefakt oder ein späterer Vorgang an einem Ziel…

Geschichte
Der kürzeste Timer gewann meist. Das Rennen musste trotzdem der Client auffangen: RFC 1863
Drei Route Server entdecken denselben neuen Client, während ihre Kopien der Zuständigkeitslisten noch niemanden ausweisen. RFC 1863 machte daraus keine sichere Wahl. Der am wenigsten belastete Server wartete am kürzesten und prüfte danach erneut. Er gewann nur mit höherer…

Fallakte
Ein OIDC-Token von GitHub Actions ist kein Urteil über Cloud-Autorisierung
Ein OIDC-Token von GitHub Actions kann einem externen Anbieter einen begrenzten Workflow-Kontext zuordnen. Für sich genommen belegt er weder eine passende Cloud-Vertrauensrichtlinie noch eine ausgestellte Sitzung, eine erlaubte Ressourcenoperation oder eine Veränderung am Ziel.
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen