
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.651 Artikel
Geschichte
Deborah Estrin und das Interesse, das nie eine Zieladresse war
Ein Netz kann sehr genau ausführen, wonach es gefragt wurde, und dennoch die falsche betriebliche Frage beantworten. Diese Spannung steckt im Directed-Diffusion-Ansatz, den Deborah Estrin gemeinsam mit anderen Forschenden für frühe drahtlose Sensornetze entwickelte. Die Anwendung…
Geschichte
Der Präfix blieb. Die weltweite Route war trotzdem nicht versprochen: RFC 2008
Ein Unternehmen konnte seinen alten Adressblock behalten, beide beteiligten Provider konnten kooperieren – und dennoch aus Teilen des Internets verschwinden. RFC 2008 erklärte 1996, warum ein Registereintrag, eine bilaterale Zusage und die globale Annahme einer Route drei…

IETF
ALLDISPATCH ist eine Routingfläche, keine Standardsfabrik
Die IETF-Wide-Dispatch-Sitzung entscheidet nicht allein über neue Standards. Ihr praktischer Wert liegt darin, Protokollvorschläge in einen passenden institutionellen Pfad zu sortieren – und sichtbar zu machen, ob danach tatsächlich jemand Verantwortung übernimmt.
IETF
RFC 10041 macht OSPF-Unerreichbarkeit zur Bereichsentscheidung
`0xffff` kann in OSPF einen noch erreichbaren Weg mit maximalen Kosten oder einen aus dem SPF ausgeschlossenen Link bezeichnen. RFC 10041 erlaubt die neue Bedeutung nur, solange jeder Router im Bereich dieselbe Fähigkeit signalisiert.

Berichte
APNICs Honeynet protokollierte 1,27 Millionen Ereignisse – nicht 1,27 Millionen Angriffe
Ein Vortrag auf der APNIC 62 macht aus einem absichtlich exponierten Server ein nützliches Sicherheitsinstrument. Die Leitkennzahl wechselt jedoch zwischen Angriffen, Angriffsereignissen und Ereignissen. Das sind keine austauschbaren Einheiten.

Berichte
RIPE Atlas zählt Sonden je BGP-Präfix – doch die Gruppe kann sich ohne Umzug ändern
Eine Sonde kann im selben Rack, beim selben Betreiber und am selben Anschluss bleiben und dennoch in eine andere Zählgruppe geraten. Die Anti-Farming-Regeln von RIPE Atlas verwenden dafür unter anderem das IP-Präfix, „wie es in BGP gesehen wird“. Das ist eine nachvollziehbare…

Geschichte
Zertifizieren hieß nicht verwahren: die Grenzen von RFC 1984
Eine Regierung durfte nach RFC 1984 eine Zertifizierungsstelle betreiben, ohne deshalb den privaten Schlüssel eines Bürgers zu erhalten. Diese Trennung ist der präziseste Gedanke des Dokuments von 1996. Sie unterscheidet eine öffentliche Aussage von einer geheimen…

ICANN
ICANNs Rechenschaftsarchitektur: Drei Wege, aber kein einheitliches Berufungssystem
ICANN verteilt die Anfechtung institutioneller Entscheidungen auf Reconsideration, das Independent Review Process und den Ombudsman. Entscheidend ist daher nicht nur, ob ein Beschwerdeweg existiert, sondern welcher Weg zu welcher Handlung passt und ob er die zugrunde liegende…

IETF
Das erste Paket überholte den Encoder, nicht die ganze Übertragung: RFC 9828
Ein früher Paketabgang ist ein sauber messbarer Fortschritt. Er sagt noch nichts darüber, ob Verlust überbrückt, die Senderuhr rekonstruiert, der Decoder zugelassen und das Bild rechtzeitig angezeigt wurde.
IETF
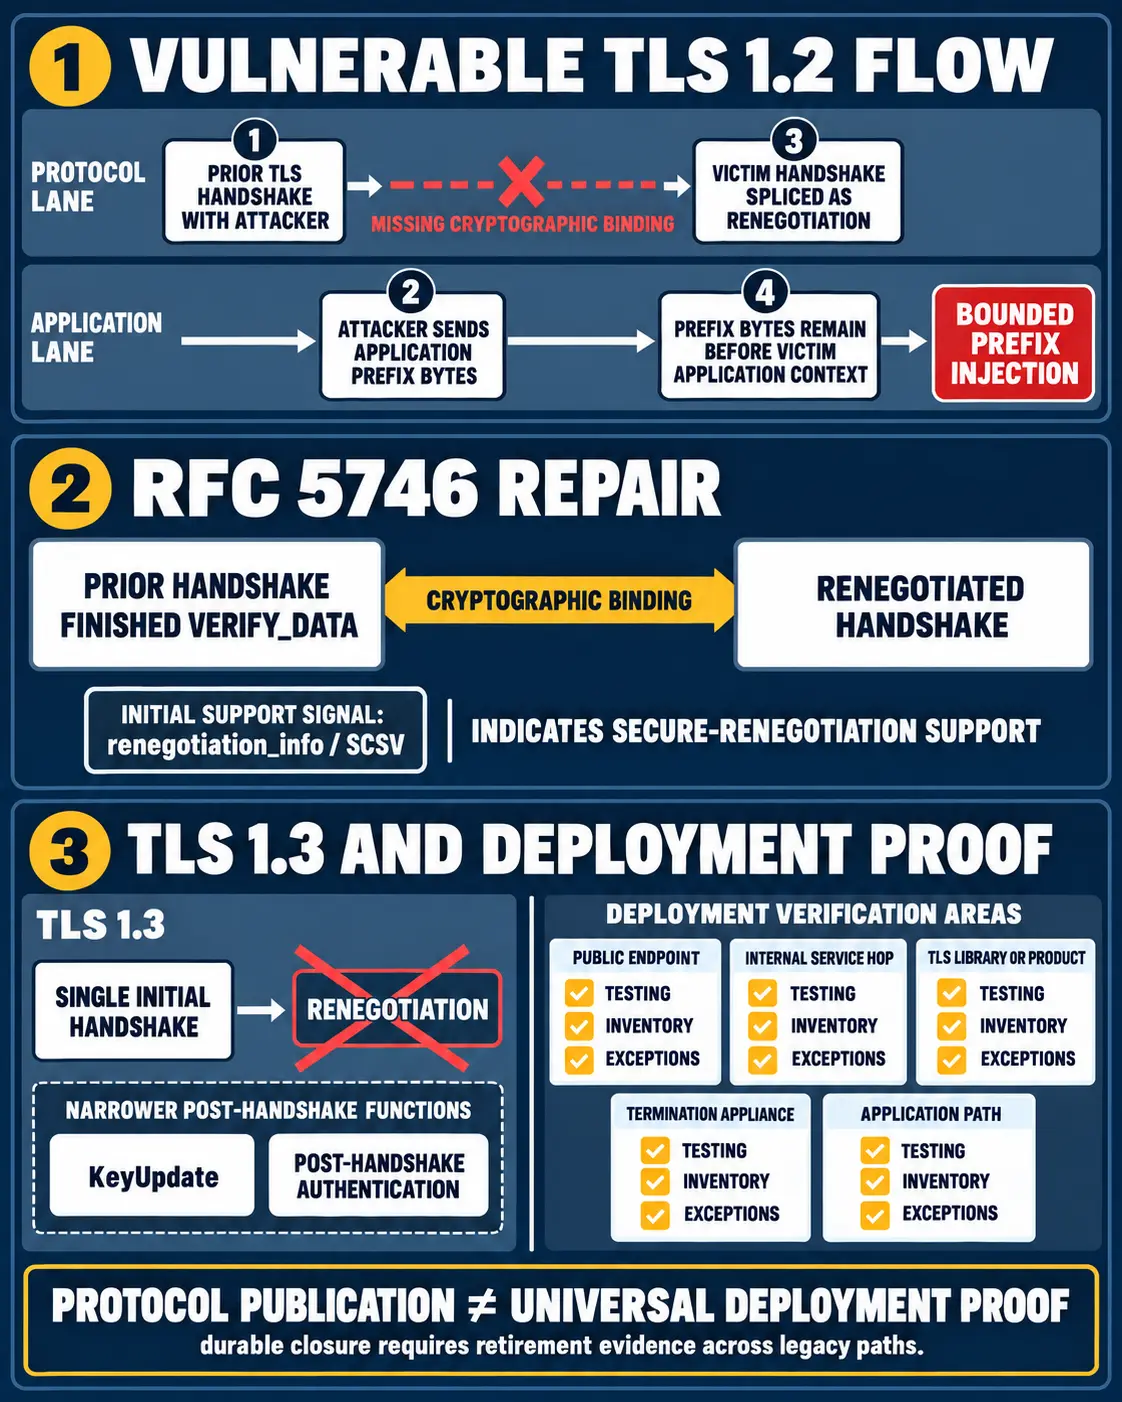
Die Reparatur der TLS-Neuverhandlung behob das Protokoll – nicht den Bereitstellungsnachweis
Die IETF-Reparatur schloss eine konkrete kryptografische Lücke. Sie beweist jedoch nicht, dass jede Bibliothek, jedes Gerät und jeder interne Dienstpfad die unsichere Altlogik tatsächlich aufgegeben hat.
IETF
Der Merge war sauber. Die Basis vielleicht nicht: Private NETCONF-Kandidaten
`draft-ietf-netconf-privcand-10` trennt die Änderungen einzelner Clients und koordiniert ihren Abgleich mit `running`. Damit lässt sich fremde, unfertige Arbeit besser aus einem Commit heraushalten. Frische, vollständige Sicht, autorisierte Konfliktlösung, operative Anwendung und…

Geschichte
Vern Paxson und das Verbindungsprotokoll, das nie ein Paketmitschnitt war
Ein Messwert wird nicht dadurch objektiv, dass sein Messgerät aus dem Bericht verschwindet. Genau das geschieht jedoch häufig mit einer Zeile aus `conn.log`: Die Werte bleiben, während Sensorstandort, Filter und Verlustlage vergessen werden. Vern Paxsons Architektur liefert die…
IETF
RFC 10003 macht den CMC-Transport zu einer eigenen Nachweisebene
Eine HTTP-Antwort mit Status 200 kann belegen, dass ein CMC-Austausch stattgefunden hat. Sie belegt nicht, dass die Zertifizierungsstelle den Antrag genehmigt hat. RFC 10003 beschreibt den Botenweg, RFC 10002 die PKI-Entscheidung. Gute Governance lässt den Boten nicht zum…
Berichte
DAOport und die Beweisgrenze zwischen RIPE-NCC-Mitgliedschaft und Netzbetrieb
DAOports öffentlicher RIPE NCC-Kontext zeigt eine institutionelle Verbindung zur Verwaltung von Internetnummernressourcen. Er zeigt jedoch nicht automatisch, welche Ressourcen das Unternehmen kontrolliert, ob sie angekündigt werden oder ob sie produktiven Datenverkehr tragen.

IETF
Ein neuer MOA-PDU kann Autorisierung zurückziehen. Die Prüfungsreihenfolge fehlt
Revision 01 eines vorgeschlagenen RPKI-to-Router-PDUs regelt erstmals genau, wie Teile einer Mapping Origin Authorization zurückgenommen werden und wann ein Router veraltete MOA-Daten vollständig verwerfen muss. Die Reihenfolge und der Rückfall zwischen MOA- und IPv6-ROA-Prüfung…

Fallakte
Wer hat bei der Internet Society die Befugnis – und wer kann sie anfechten?
Die öffentliche Dokumentation der Internet Society zeigt keine einzelne Machtquelle, sondern eine gestufte Ordnung aus Gründungsurkunde, Satzung, Trustees und dem Nonprofit-Recht des District of Columbia. Diese Ebenen können Zuständigkeiten erklären; sie beweisen aber nicht…

Geschichte
Ein Pfad trotz verschiedener Karten: Nimrods Grenze in RFC 1992
RFC 1992 machte aus unvollständigem Wissen keinen Ausnahmezustand. Nimrod ließ Anbieter Informationen begrenzen und Empfänger auswählen, verlegte die schwierige Wegberechnung zum Bedarf und schützte einen einmal gewählten Pfad vor widersprüchlichen Hop-Entscheidungen.

IETF
Der Transform wurde vereinbart. Das Replay war noch nicht verworfen: RFC 9827
RFC 9827 gibt IKEv2 einen breiteren und ehrlicheren Vertrag für Paketfolgenummern. Die gewählte Transform-ID beschreibt Eigenschaften beim Eintritt der Pakete einer Security Association in das Netz. Sie bescheinigt weder die Koordination der Sender noch die Anti-Replay-Policy des…
Berichte
LACNICs ASPA-Prozentwert bewegt sich ohne gespeicherten Stand
LACNIC nennt rund 2,9 Prozent, der verlinkte Bericht zeigt inzwischen 3,02 Prozent. Beides kann für seinen jeweiligen Zeitpunkt plausibel sein. Nicht erhalten ist der Zustand dazwischen: jene Zahlen, Definitionen und Beobachtungsgrenzen, aus denen die dauerhaft veröffentlichte…
IETF
RFC 10011 nimmt den TLS-Terminator in die Sicherheitsgrenze auf
Wer TLS vor dem RESTCONF-Server beendet, verlagert nicht nur Rechenarbeit. Die Authentisierung findet nun an einer anderen Stelle statt als die Autorisierung. RFC 10011 macht daraus eine klare Governance-Aussage: Die Sicherheitsgrenze reicht bis zum externen TLS-Terminator und…
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen