
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.615 Artikel
Berichte
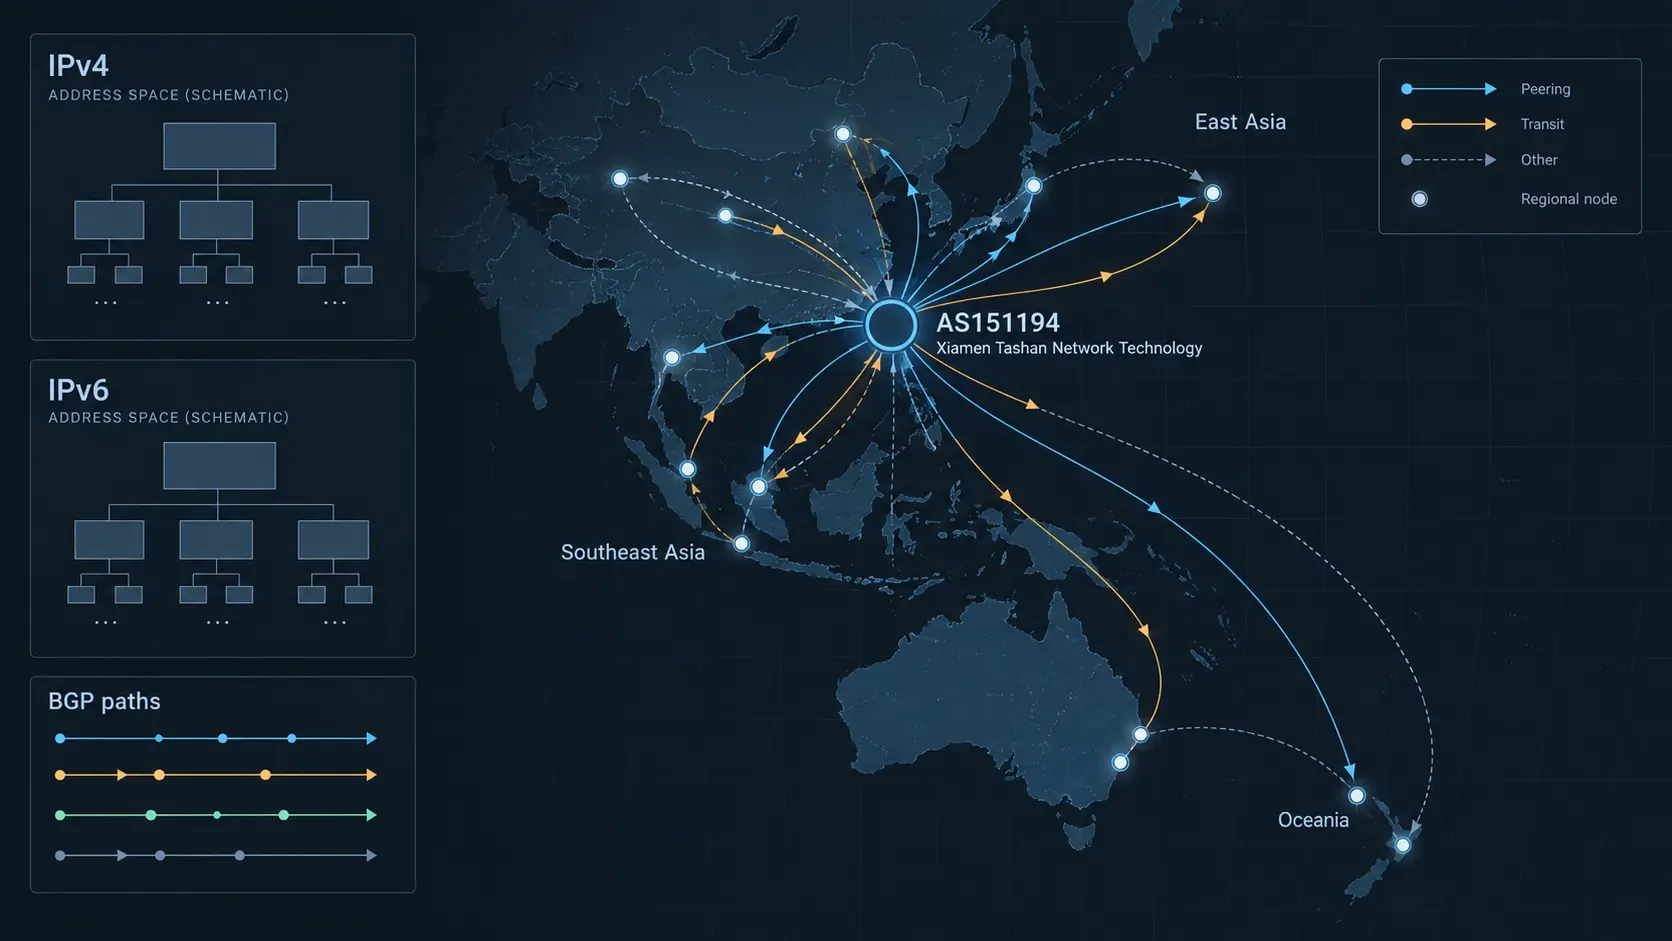
Xiamen Tashan Network Technology und AS151194: Was öffentliche Routingdaten tatsächlich belegen
Die Zuordnung eines autonomen Systems zu einem Unternehmen ist noch kein Beleg dafür, dass dieses Unternehmen heute Routen originiert oder ein beobachtbares Netz betreibt. Bei Xiamen Tashan Network Technology zeigt die verfügbare Evidenz vor allem, wo die Grenze zwischen…

IETF
Ein neueres Datum kann zum falschen Zweig gehören
Revision 17 des Entwurfs zur YANG-Modulversionierung macht Verzweigungen, potenziell inkompatible Schritte und den Umgang mit alten Knoten sichtbar. Diese Metadaten verbessern die Prüfung. Sie beweisen weder die richtige Abhängigkeitswahl noch Client-Kompatibilität, verlustfreie…

Berichte
APNICs NIR-SIG-Ko-Vorsitzender wurde ohne Online-Abstimmung wiedergewählt – regelkonform
Der Bericht zu APNIC 62 nennt für das NIR SIG einen Wiedergewählten, die verlinkte BigPulse-Seite aber keine entsprechende Abstimmung. Das ist keine verlorene Auszählung. Bei nur einem bestätigten Kandidaten führt APNIC-128 in den SIG-Saal statt in das Online-Wahlsystem.

Fallakte
Ofcom trennt im NCII-Hashprogramm Erkennung und Rechtsurteil
Ein Hash-Treffer kann eine technische Beziehung zwischen einem neuen Bild und einem geschützten Datenbankeintrag anzeigen. Er kennt weder die Einwilligung zur Veröffentlichung noch sämtliche Tatbestandsmerkmale. Genau an dieser Grenze setzt Ofcoms neue Maßnahme gegen nicht…
IETF
Lixia Zhang und die RSVP-Reservierung, die ohne Auffrischung verfiel
Eine Reservierung klingt nach Besitz. RSVP machte daraus eine zeitlich gebundene Aussage: Sie bleibt nur so lange wahr, wie verteilte Zustände erneuert und ihre Wirkung beobachtet werden.

Geschichte
Die Aktivität reiste, die Ausführung blieb bei der URAgency: RFC 2016
RFC 2016 machte eine Internetaktivität zu einem beständigen Objekt, das sich teilen, verändern und erneut ausführen ließ. Doch ausführbar wurde es erst durch eine URAgency, die Implementierung, Abhängigkeiten, Ziele und Antwortdeutung kontrollierte.

ICANN
Wie die .COM-Erneuerung von ICANN zur geltenden Vertragsordnung wurde
Die Erneuerung des .COM-Registry-Vertrags zeigt, wie Internet-Governance tatsächlich funktioniert: nicht als einzelner hoheitlicher Befehl, sondern als Kette aus öffentlicher Beteiligung, institutioneller Entscheidung, delegierter Umsetzung und vertraglicher Wirkung. Die…

Fallakte
Das Flag-Feld wurde erweitert. Eine Präfixeigenschaft war noch nicht definiert: RFC 9792
RFC 9792 schuf einen erweiterbaren Träger für künftige OSPF-Präfixinformationen, ohne ihm selbst eine Eigenschaft zuzuweisen. Damit liefert der Standard ein Lehrstück darüber, wie Syntax, Registrierung und tatsächliche Netzwirkung getrennt belegt werden müssen.
IETF
Eine gültige Föderationssignatur kann die Aufnahmeentscheidung nicht auditieren
Die Signatur macht den veröffentlichten Mitgliederstand überprüfbar. Unsichtbar bleibt trotzdem, wer eine Organisation aufgenommen hat, nach welcher Regel und auf welcher Tatsachengrundlage.
Geschichte
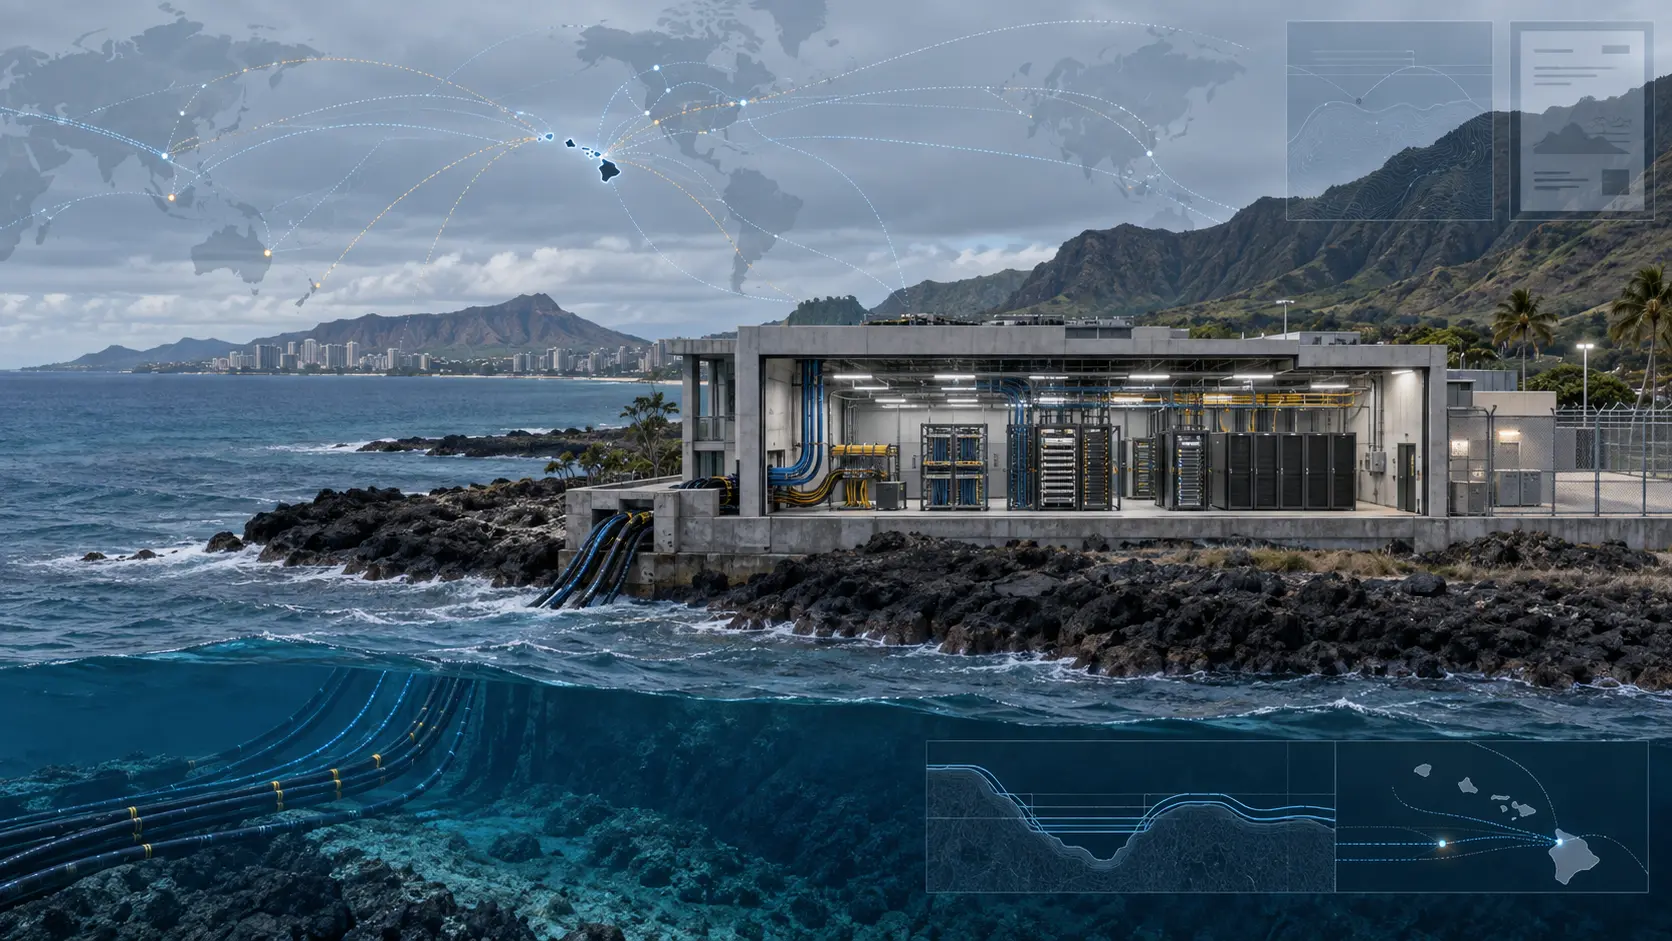
Hawaii Internet Exchange: Was öffentliche Daten über Kontinuität zeigen — und was nicht
Die Analyse-Zusammenfassung zu Hawaii Internet Exchange: Was öffentliche Daten über Kontinuität zeigen — und was nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen…
Geschichte
Drei gleiche ACKs, ein befristeter Kredit: Die Beweisgrenze von RFC 2001
Der dritte Duplicate ACK war in RFC 2001 kein Urteil über die Ursache eines Verlusts. Er war der Auslöser für einen eng begrenzten Zustandswechsel: Segment erneut senden, das ACK-Taktwerk mit einer vorläufig aufgeblähten Congestion Window erhalten und diese Aufblähung beim ersten…

Fallakte
Kalifornien trennt die Registrierung von KI-Prüfern von der Verifizierer-Benennung
Kalifornien hat zwei Gesetze für einen Markt verabschiedet, auf dem Vertrauen in künstliche Intelligenz verkauft wird. Das eine schafft eine Pflichtregistrierung und Verhaltensregeln für Prüfer. Das andere verlangt eine gesonderte staatliche Entscheidung darüber, welche…

IETF
Das Paket ließ sich auflösen. Das laufende Schema blieb unbewiesen
YANG Packages macht aus einer Modulsammlung ein versioniertes, hierarchisches und reproduzierbar auflösbares Objekt. Gerade deshalb muss der Betrieb unterscheiden, ob ein Schema berechnet, gemeldet, geladen, beidseitig verstanden oder erfolgreich ausgerollt wurde.

IETF
Leslie Daigle und der URN-Namensraum, der einen Verwalter statt eines Resolvers brauchte
Ein Resolver kann heute eine perfekte Antwort liefern und dennoch die falsche Geschichte erzählen. Leslie Daigles Arbeit an den Regeln für URN-Namensräume lenkt den Blick deshalb vom erreichbaren Ziel auf die dauerhafte Zuständigkeit: Wer Namen vergibt, sie niemals neu belegt und…

Berichte
AFRINIC zeigt Grün, während ein Website-Vorfall noch „in Wiederherstellung“ ist
Ein Dienst kann wieder erreichbar sein, bevor sein Vorfall geschlossen wird. Genau diese Zwischenlage zeigt AFRINIC öffentlich, ohne sie zu erklären: Gesamtstatus und Website-Komponenten sind betriebsbereit, doch der Eintrag vom 3. Juli bleibt gegenwärtig, in Wiederherstellung…

Berichte
AFRINICs arabischer Policy-Index liefert 404, während die englische Seite sieben laufende Vorschläge führt
Ein mehrsprachiges Register kann auseinanderfallen, ohne dass ein einziger Policy-Satz falsch übersetzt wird. Bei derselben Prüfung zeigte AFRINICs englischer Index sieben Vorschläge aus dem Jahr 2026. Die offizielle arabische Adresse lieferte dagegen 404 – ohne Umleitung…
IETF
Das BIER-Attribut erreichte die Grenze. Die Nachbardomäne war nicht autorisiert: RFC 9793
Ein korrektes BGP-Attribut kann genügend Daten für eine BIER-Forwarding-Berechnung liefern und an der nächsten administrativen Grenze dennoch unzulässig sein. RFC 9793 macht diese Trennung ausführbar: Innerhalb des vorgesehenen Bereichs ist Attribut 41 transitiv, über eine…

IETF
HTTP/2 Rapid Reset: Warum ein repariertes Protokoll noch keine geschlossene Sicherheitslücke ist
Der HTTP/2-Angriff Rapid Reset machte sichtbar, wie eine einzelne Protokollsemantik über Implementierungen, Anbieter und Betreiber hinweg zu einem verteilten Verantwortungsproblem werden kann. Die Offenlegung konnte den Mechanismus erklären und koordinierte Gegenmaßnahmen…
Geschichte
Bevor E-Mail signiert werden konnte, musste das Gateway aufhören, sie umzuschreiben: RFC 2015
Ein Mail-Gateway konnte jeden lesbaren Satz erhalten und dennoch die digitale Signatur zerstören. RFC 2015 machte diese Differenz zur Konstruktionsbedingung von PGP/MIME: Geschützt war nicht die vermeintliche Botschaft, sondern eine genaue MIME-Entität samt Inhaltsköpfen…

ICANN
ICANNs Autoritätskette: Von Satzungsmandat zu Vertrag, Compliance und Rechtsbehelf
ICANN steuert das Domainnamensystem nicht durch eine einzige öffentliche Aufsichtsgewalt. Seine praktische Autorität entsteht aus einer Kette: Die Satzung definiert Auftrag, Organe und Rechenschaft; Registry- und Registrar-Verträge übersetzen diese Architektur in Pflichten…
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen