
Signale für politische Kontinuität, Legitimität und Rechenschaftspflicht in Internet-Governance-Institutionen.
Governance
Governance
Governance-Analyse verfolgt die Institutionen, politischen Prozesse, Normungsgremien, Registeroperationen, Rechenschaftsstreitigkeiten und Betreibergemeinschaften, die prägen, wie das Internet regiert und betriebsfähig gehalten wird.
RIR-WächterFallakteGesellschaft für NummernressourcenICANNIETFGeschichte des InternetsNOGS

RIR-Wächter, Fallakte, NRS, ICANN, IETF, Geschichte des Internets und NOG-Sitzungen
Bei der Abdeckung liegt der Schwerpunkt auf Umsetzungsnachweisen und institutionellem Verhalten statt auf Positionsbekundungen.
Aktuelle Berichterstattung
Aktuelles zu Governance
7.670 Artikel

IETF
RFC 9019: Ein signiertes Firmware-Manifest ist noch keine Installationsfreigabe
Ein Manifest trägt eine höhere Sequenznummer und dennoch eine ältere Firmwareversion. Das ist nicht zwingend ein Rückrollangriff. Es kann eine neue, bewusst signierte Wiederherstellungsentscheidung sein. RFC 9019 und RFC 9124 zwingen damit zu einer unbequemen Präzision…

Geschichte
Die Reservierung schrumpfte. Der größere Kanal blieb: RFC 2380
RFC 2380 erlaubte, eine kleinere RSVP-Reservierung als erfolgreiche Änderung zu behandeln, obwohl ATM keinen kleineren Ersatzkanal aufbauen konnte und der alte größere VC weiterlief. Die Regel von 1998 trennte Protokollabsicht, Antwort, installierte Ressourcen und beobachtete…
Berichte
APNIC stellte 3,0 Prozent einer Geofeed-Erfolgsstichprobe. Das ist keine Adoptionsrate
Eine Grafik von APNIC 62 weist APNIC mit der scheinbaren Genauigkeit einer Nachkommastelle den kleinsten Balken zu. Entscheidend ist die Fußnote: Grundlage waren 200.000 zufällig ausgewählte, über Whois auffindbare Geolokationszeilen; Herausgeber wurden auf unterschiedliche…
ICANN
DNSSEC in Ghana und Nigeria: Die Prozentzahl verdeckt zwei Betreiberpflichten
ICANN meldet Fortschritte bei der DNSSEC-Nutzung in Westafrika. Hinter der gemeinsamen Erfolgsmeldung stehen jedoch verschiedene Eingriffe: Mobilfunknetze prüfen Antworten, eine Landesregistrierung signiert ihre Zone.
Geschichte
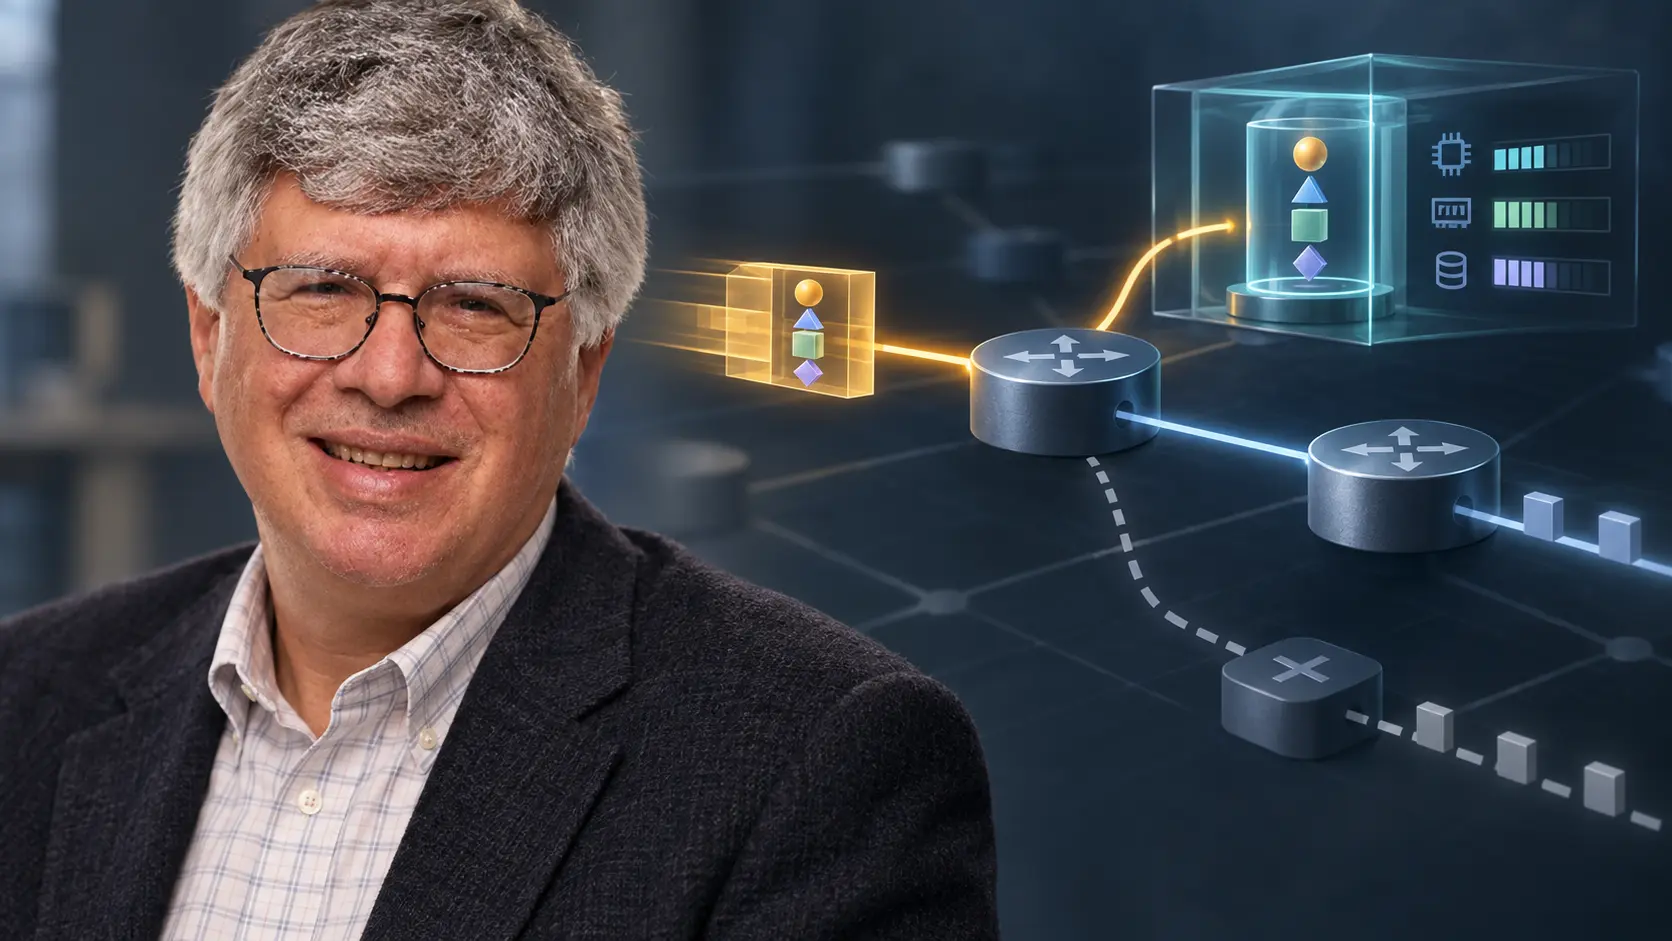
David Tennenhouse und das Paket, das den Router um Codeausführung bat
Ein gewöhnliches Paket bringt Ziel und Nutzdaten mit. Die von David Tennenhouse und David Wetherall entworfene Kapsel brachte zusätzlich einen Auftrag: Führe diese Berechnung in deinem Knoten aus. Damit konnte ein neuer Netzdienst schneller entstehen. Zugleich musste der…
Fallakte
Die Domain wurde kanonisiert. Der Local-Part blieb unnormalisiert: RFC 9598
Eine PKI-Migration kann Domains konsequent in kleingeschriebene IDNA2008-A-Labels überführen. Sie darf deshalb nicht auch scheinbar passende Local-Parts zusammenführen. RFC 9598 zieht die Grenze an der richtigen Stelle: Die Domain erhält eine festgelegte Vorbereitung, der…
Geschichte
Der garantierte Kanal begann mit einer ungarantierten Nachricht
RFC 2379 hielt im August 1998 eine aufschlussreiche Asymmetrie fest: Die RSVP-Nachricht, die reservierten Dienst anforderte, sollte zunächst über den gewöhnlichen Best-Effort-Pfad laufen. Das war kein zu kaschierender Widerspruch, sondern eine saubere Trennung von Anfrage…
Geschichte
Der Umschlag erreichte das Gebiet. Die Anwendung musste ihm noch glauben: RFC 2370
RFC 2370 gab OSPF einen wiederverwendbaren Träger für Informationen, deren Bedeutung außerhalb des Basisprotokolls lag. Reichweite, Flooding, Quittung, Alterung und Speicherung konnten korrekt sein, obwohl noch keine Anwendung den Inhalt akzeptiert, einen Pfad berechnet oder…

IETF
Der Exporter sah ein QUIC-Feld, nicht die ganze Verbindung
Ein gemeinsames IPFIX-Vokabular macht Beobachtungen austauschbar. Es macht aus einem Messpunkt jedoch keinen vollständigen Beleg für Verbindung, Anwendung oder Ergebnis.
IETF
RFC 9608: Kein Widerrufsweg bedeutet kein dauerhaftes Vertrauen
Ein Zertifikat enthält `noRevAvail` und zugleich einen Verweis auf eine CRL oder einen OCSP-Dienst. RFC 9608 behandelt diesen Widerspruch als ungültig: Ein Aussteller kann nicht gleichzeitig erklären, es werde keine Widerrufsinformation geben, und eine Bezugsquelle dafür nennen.…

Berichte
APNICs AS0-Wartung wirft die Frage nach der Delegationsuhr auf
Am 29. September soll ein Dienst erreichbar bleiben, dessen Aussage sich ändern muss, sobald APNIC einen bislang nicht delegierten Adressblock vergibt. In der Wartungsankündigung steht „keine Ausfallzeit erwartet“. Für den AS0-ROA-Dienst ist das wichtig, aber nicht hinreichend.…

Geschichte
Der Datensatz blieb. Nur das sichtbare Verzeichnis änderte sich: RFC 2378
RFC 2378 beschrieb mit Ph ein Verzeichnis, in dem Speichern, Entdecken, Suchen, Zurückgeben und Ändern verschiedene Zustände waren. Ein fehlendes Feld sagte daher zunächst etwas über Sitzung und Richtlinie aus — nicht zwingend über den Inhalt der Datenbank.
Fallakte
Der Claim war sichtbar, bevor er vertrauenswürdig war: RFC 9597
RFC 9597 macht ausgewählte CWT-Claims in einem COSE-Header vor der Entschlüsselung oder ohne eingebetteten Payload verfügbar. Das erleichtert Schlüsselsuche und Routing. Es erzeugt aber eine Zwischenphase, in der ein System auf eine Aussage reagiert, deren Integrität noch nicht…
IETF
CCF-Entwurf ergänzt zum beantragten Algorithmus zwei Beweistypen
Der überarbeitete SCITT-Text beschreibt nun nicht nur eine Datenstruktur, sondern auch die zugehörigen Nachweisformate für COSE-Belege. Die IANA hat die beantragten Kennungen noch nicht veröffentlicht.

Geschichte
Der Link schrieb die Nachricht. Senden musste sie noch der Nutzer: RFC 2368
RFC 2368 machte aus `mailto:` mehr als einen anklickbaren Adressverweis. Empfänger, Betreff, ausgewählte Felder und ein kurzer Text konnten bereits eingetragen sein. Der Standard ließ die entscheidende Lücke bestehen: Der Client bereitete vor, der Mensch durfte ändern, zustimmen…

Geschichte
Die Kennung sah wie eine E-Mail aus. Sie war kein Postfach: RFC 2377
RFC 2377 wollte LDAP-Namen praktikabel machen, indem bereits koordinierte Internetnamen wiederverwendet wurden. Die aufschlussreichste Warnung betraf einen vertrauten Wert: `uid=mailbox-shaped-identifier` konnte einen Verzeichniseintrag benennen, ohne ein funktionierendes…

IETF
Das Fenster wuchs, doch der Pfad reservierte den nächsten Burst nicht
Ein Congestion Window ist berechneter Zustand beim Sender. Es ist weder gebuchte Netzkapazität noch eine Zusage des Empfängers.

Fallakte
Der Header benannte das Objekt. Er autorisierte keine Handlung: RFC 9596
Ein geschützter Typ kann verhindern, dass eine COSE-Objektklasse mit einer anderen verwechselt wird. Er beweist weder die Semantik des Payloads noch die Befugnis des Signierers oder die Zulässigkeit einer Aktion.
Geschichte
Craig Partridge und das Gigabit, das kein neues Internet brauchte
Ein Grenzwert ohne Fehlerort ist noch keine Grenze. Ende der achtziger Jahre galt ein Gigabit pro Sekunde vielen als jene Größenordnung, bei der die bestehenden Netzarchitekturen zwangsläufig versagen müssten. Craig Partridge nahm der Zahl diese Beweiskraft. Er zerlegte sie in…

Geschichte
Als der Umschlag über das Dokument entschied: RFC 2376
RFC 2376 gab XML zwei Orte für die Angabe der Zeichenkodierung: den Transportumschlag und das Dokument selbst. In einem häufigen Fall konnte eine fehlende Angabe außen eine ausdrückliche Erklärung innen überstimmen. Diese Geschichte zeigt, wo Protokollautorität tatsächlich lag.
Sitzungsplan
Governance-Bereich
RIR-Watchdog
Fünf regionale Sitzungen befassen sich mit Zuteilungspolitik, der Legitimität des Vorstands und der institutionellen Kontinuität.
RIR-Watchdog öffnenFallakte
Langfristige Governance-Dossiers mit rechtlicher, wahlbezogener und institutioneller Belastungsanalyse.
Fallakte öffnenGesellschaft für Nummernressourcen
Mitgliedschaft, Satzung und Analysen zur Ressourcen-Governance aus dem NRS-Ökosystem.
NRS-Sitzung öffnenICANN
DNS-Koordination, Rechenschaftsrahmen und Dynamiken globaler Multi-Stakeholder-Prozesse.
ICANN-Sitzung öffnenIETF
Entwicklung der Protokollstandardisierung und Interoperabilitätsrisiko unter fragmentierten politischen Bedingungen.
IETF-Sitzung öffnenGeschichte des Internets
Langzyklische Infrastrukturgeschichte zur Interpretation von Governance und für Strukturprognosen.
Historische Sitzung öffnenNOGs
Erkenntnisse zur Implementierung auf Betreiberebene von APRICOT sowie aus regionalen und nationalen NOG-Ökosystemen.
NOGS-Sitzung öffnen