
Zusammenfassung
- Das Papier von 1996 unterschied zwischen programmierbaren Switches, deren Betreiber Programme getrennt laden, und dem radikaleren Kapselmodell, bei dem eine Nachricht die Berechnung im aktiven Knoten auswählt. Beide Modelle verteilten Ausführungsrechte anders.
- Tennenhouse und Wetherall bezeichneten Sicherheit und Ressourcenverteilung ausdrücklich als „Büchse der Pandora“. Eine kurzlebige Ausführungsumgebung und eingeschränkte Primitive begrenzten lokale Aktionen, lösten aber Authentisierung, Autorisierung und verteilten Verbrauch nicht vollständig.
- ANTS wechselte später von vollständigem Code in jedem Paket zu kryptografisch benannten Referenzen und Caches, musste passive Knoten unterstützen und griff auf Zertifizierung zurück. Das war begrenzte Umsetzungsevidenz, kein Nachweis einer allgemeinen Internet-Einführung.
Das Paket brachte eine Forderung in die Weiterleitung
Bei normaler IP-Weiterleitung ist die Funktion vor dem Paket da. Der Router kennt Prüfung, Tabellensuche, Headeränderung und Ausgabe bereits. Felder der Nachricht beeinflussen die Entscheidung; sie installieren üblicherweise kein neues Programm in der besuchten Maschine.
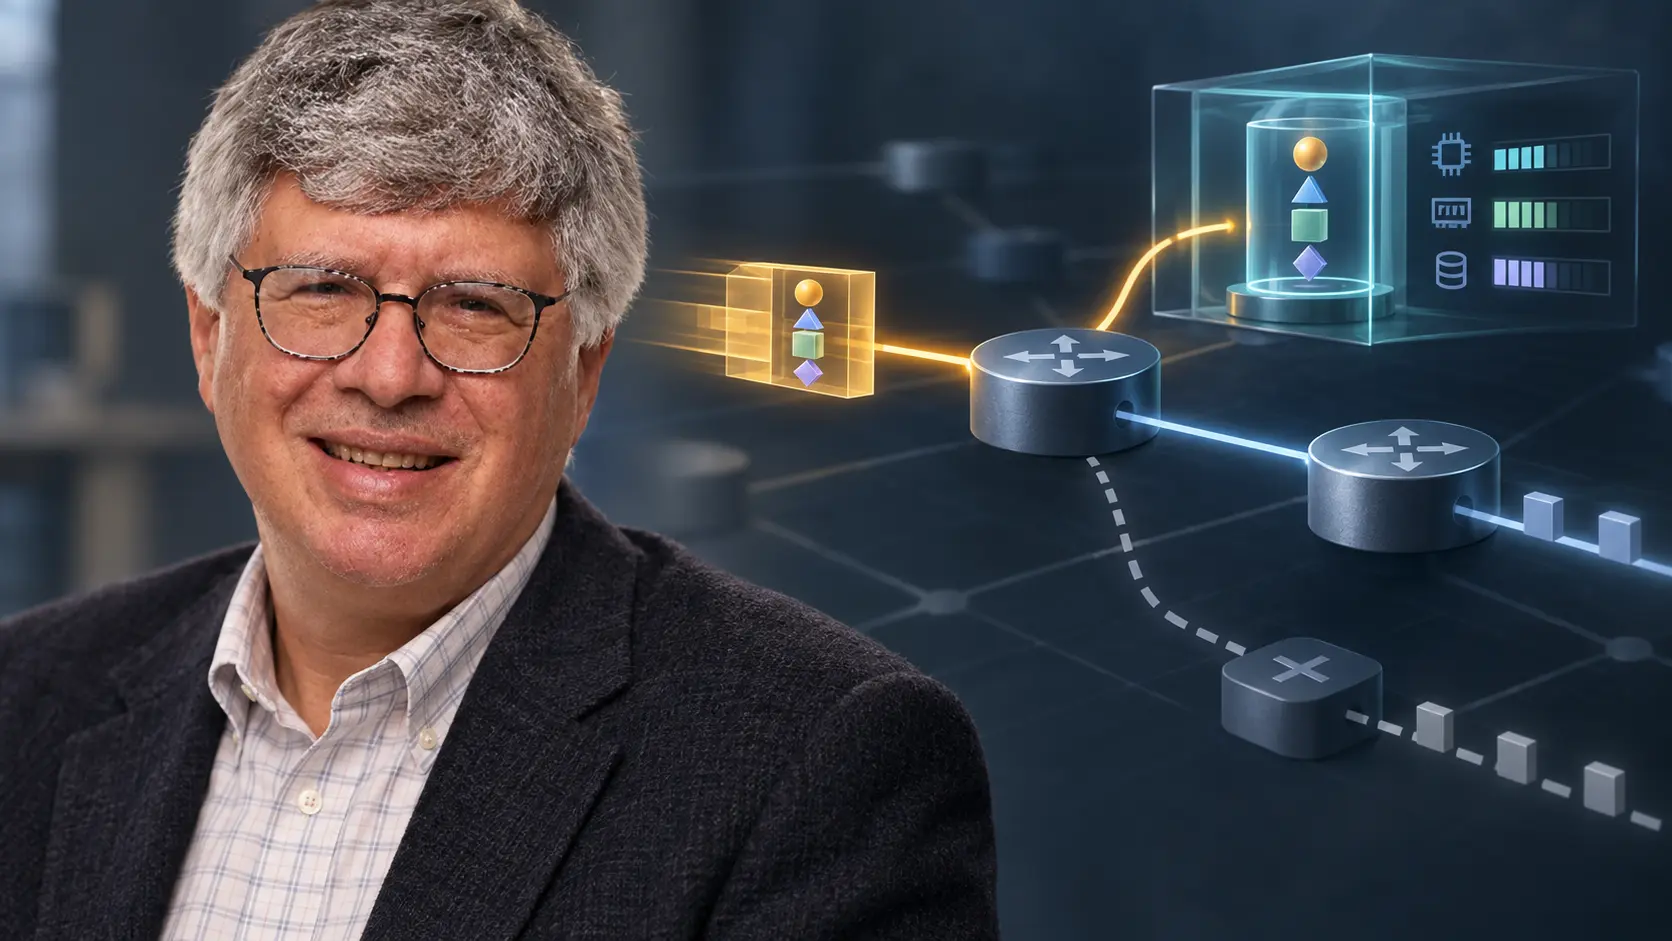
Towards an Active Network Architecture änderte 1996 dieses Verhältnis. Im weitestgehenden Entwurf war eine Kapsel ein Programmfragment mit eingebetteten Daten, das jeder aktive Router oder Switch auf dem Weg auswertete. Die Autoren verglichen es mit PostScript: Das empfangene Objekt enthält nicht nur Stoff, sondern auch Anweisungen für das Gerät.
Der versprochene Gewinn war keine automatische höhere Bitrate. Es ging um kürzere Änderungszyklen. Anwendungsspezifisches Multicast, Informationsfusion, Kompression und andere Verarbeitung im Netz sollten nicht erst Standardisierung, mehrere Hersteller und einen koordinierten Hardwaretausch abwarten. Dienste könnten sich von der darunterliegenden Hardware lösen.
Das Papier beschrieb jedoch eine Forschungsvision. Ein weiträumiges ActiveNet sollte Plattformen an ausgewählten Orten aufstellen und die vorhandene Internet-Infrastruktur per Tunnel überbrücken, ähnlich dem frühen MBONE. Ein solches Versuchsfeld beweist, dass Code in kontrollierten Knoten laufen kann. Es beweist nicht, dass unabhängige Betreiber dieselbe Sprache, Ressourcenordnung oder Haftung akzeptieren.
Zwei Türen führten zu programmierbaren Knoten
Beim programmierbaren Switch blieben Laden und Ausführen getrennt. Größere Module konnten über eine administrative Hintertür eintreten, die wenigstens den Betreiber authentisierte und weitere Prüfungen erlaubte. Der Verkehr rief danach eine zugelassene Funktion auf. Die Box wurde erweiterbar, ohne ihre Einlassentscheidung an jedes Paket abzugeben.
Das Kapselmodell rückte Nachricht und Programmauswahl zusammen. In seiner reinen Form war jede Nachricht mindestens eine Anweisung. Nutzer konnten die Behandlung ihres Stroms feingranular bestimmen. Dadurch verkürzte sich der Weg von einer Idee zur Funktion. Gleichzeitig trafen zwei Parteien aufeinander: Eine wählte die Berechnung, die andere stellte CPU, Speicher, Zustand und Leitung bereit.
Die nötigen Belege unterscheiden sich. Beim ersten Modell muss feststehen, welcher Administrator welche Version geladen hat. Beim zweiten kommen Anforderung, Aufrufrecht, Ausführungsumgebung und Ressourcenlimit hinzu. „Programmierbar“ bezeichnet eine Fähigkeit, aber noch keine Eigentumsordnung der Entscheidung.
Darum ist eine gerade Abstammungslinie zu SDN, OpenFlow, P4, NFV, eBPF oder Edge Computing nicht belegt. Das Werk machte einen dauerhaften Entwurfsraum sichtbar: Wo wird Code geladen, wer wählt ihn, wo läuft er? Es machte nicht alle späteren Systeme zu Varianten einer einzigen Kapsel.
Ein sicherer Befehl konnte trotzdem eine unsichere Rechnung erzeugen
Die Autoren nannten Sicherheit, Schutz und Ressourcenallokation eine „Büchse der Pandora“. Mobile Programme wurden durch ihre Ankunft nicht legitim. Die erste Schranke sollte eine transiente Ausführungsumgebung sein, die nur während der Auswertung einer Kapsel in einem Knoten lebte.
Der Code bekam begrenzte Primitive. Speicherzugriff und andere Knotenressourcen wurden nach Handlung und Reichweite eingeschränkt. Typsichere Sprachen, Interpretation, kontrollierte Kompilierung und Sandbox-Techniken waren Werkzeuge. Das Papier behauptete keine fertige Lösung für jede Plattform und jeden Angreifer.
Auch speichersicherer Code kann betrieblich gefährlich sein. Er kann Rechenzeit verbrauchen, Zustand anhäufen, zusätzliche Pakete erzeugen oder geringe lokale Lasten über viele Knoten zu einer großen Summe verbinden. Notwendig waren deshalb ein gemeinsames Ressourcenmodell, Allokationsregeln sowie getrennte Antworten auf Identität und Berechtigung: Welches Programm ist es, und darf es diese Maschine belasten?
Der Betriebsbeleg musste mehr als Empfang und Versand enthalten. Er musste Programmid, Umgebung, Primitive, berührten Zustand, belastetes Budget und Ablehnungsgrund verbinden. Ein zugestelltes Paket konnte auf gewöhnliche Weiterleitung zurückgefallen oder wegen einer Richtlinie nicht ausgeführt worden sein. Transporterfolg war kein Ausführungsnachweis mehr.
ANTS ließ den Fingerabdruck reisen
ANTS setzte die Kapselidee als Toolkit um. David Wetheralls spätere Erfahrungsauswertung ist gerade wegen der Abweichungen vom ersten Bild wichtig. Statt den gesamten Code in jedem Paket erneut zu übertragen, nutzte das System Code per Referenz. Ein kryptografischer Fingerabdruck bezeichnete den Typ; ein Knoten lud fehlenden Code bei Bedarf und speicherte ihn im Cache.
Das sparte Wiederholungen, schuf jedoch den Zustand „Code fehlt“. Das erste Paket hing von der Ladequelle, ihrem Vertrauen und einem Verkehrsmuster ab, bei dem Caching wirkte. Der Fingerabdruck gab einen stabilen Namen. Er garantierte weder Verfügbarkeit noch Zulassung.
ANTS musste außerdem heterogene und nicht aktive Router einbeziehen. Die überarbeitete Architektur ließ gewöhnliche Geräte weiterleiten, ohne Kapselcode auszuführen. Rückwärtskompatibilität war der Mechanismus, mit dem eine kleine aktive Insel beginnen konnte, ohne die Umstellung jedes Zwischenknotens zu verlangen.
Der Java-Prototyp blieb bei ungefähr 10 Mb/s. Profilwerte deuteten zugleich darauf hin, dass Kapselverarbeitung dort wettbewerbsfähig sein konnte, wo Software-Router ohnehin tragfähig waren. Die Zahl ist weder eine physikalische Obergrenze noch ein Produktionsversprechen. Sie grenzt diese Implementierung ein und hilft, Laufzeitkosten vom Grundmodell zu trennen.
Lokale Quoten addierten sich nicht automatisch zu einer Pfadgrenze
Fingerabdrücke und begrenzte Ausführung schützten die Identität und den Zustand eines Knotens. Ungeklärt blieb, wie ein fehlgeleitetes Programm daran gehindert wird, Ressourcen über eine Gruppe von Knoten zu monopolisieren. Jeder einzelne konnte sein Limit einhalten, während der Pfad insgesamt zu viel Arbeit leistete.
Ein Programm verbraucht womöglich wenig CPU pro Hop, erzeugt aber entlang der Strecke zu viel Speicherzustand und Zusatzverkehr. Der bekannte Kampf um Bandbreite erhielt weitere Kostenarten, die vom transportierten Code gewählt wurden.
Als vorläufige Antwort setzte ANTS auf Zertifizierung durch eine vertrauenswürdige Instanz. Sie schützte Betreiber, schränkte aber die ursprüngliche Zugänglichkeit ein. Nutzer mussten nicht ausschließlich auf einen Standard oder Hersteller warten, nun aber auf die Anerkennung ihres Codes. Autorität verschwand nicht; sie wechselte die Stelle.
Auch der Anwendungsnachweis blieb begrenzt. Kapseln halfen beim Experimentieren und bei Diensten, die sonst schwierige Erweiterungen benötigt hätten. Eine breite Klasse unverzichtbarer Anwendungen war nicht belegt. Jerome Saltzers Kommentar zum End-to-End-Argument zog dieselbe Grenze: Aktive Funktionen waren nicht grundsätzlich ausgeschlossen, aber eine einfache, transparente Semantik und starke praktische Beispiele fehlten.
Die bleibende Leistung war eine sichtbare Kontrollfläche
Die offizielle MobiCom-Biografie von 1999 beschrieb Tennenhouse als Leiter des DARPA Information Technology Office, beurlaubt vom MIT, und nannte aktive Netze unter seinen Pionierfeldern. ACM SIGCOMM zeichnete das Papier später mit einem Test of Time Award aus. Das zeigt dauerhafte intellektuelle Wirkung, nicht kommerzielle Einführung oder Alleinerfindung. Wetherall war Mitautor, ANTS Teamarbeit.
Die Idee bleibt relevant, weil sie Anpassungsfähigkeit und Kontrolle im selben Knoten zusammenführte. Neue Berechnung im Netz beschleunigt Dienste. Sie macht zugleich Codeidentität, Ressourcenbesitz, Budget und Ablehnung zu Bestandteilen des Netzvertrags.
Heng Lus späteres Prinzip der minimalen Anfangsspezifikation ist ein heutiger Prüfmaßstab, keine historische Absicht der Autoren. Gemeinsam sein müssen mindestens überprüfbare Codeidentität, begrenzte Ausführung, Ressourcenbedeutung, Kompatibilitätssignal und ein klarer Ablehnungspfad. Wird die gemeinsame Schicht dicker, kann sie Innovationen zulassen oder verbieten. Wird sie dünner, verwandelt sie Nutzerfreiheit in unbepreistes Betreiberrisiko.
Das Paket, das Codeausführung verlangte, stellte also vier Fragen im schnellen Pfad: welches Programm, aufgerufen von wem, mit welchem Verbrauch und welchem Ergebnis bei einem Nein. Wer heute nur Programmierbarkeit demonstriert, ohne diese Belege zu liefern, übernimmt den Ehrgeiz und lässt den Verantwortungsvertrag unvollendet.
Quellen
- Tennenhouse und Wetherall — Towards an Active Network Architecture
- Wetherall — Active Network Vision and Reality
- University of Washington — ANTS-Archiv
- Jerome Saltzer — Active Networking and End-To-End Arguments
- ACM SIGCOMM — Test of Time Paper Award
- MobiCom 1999 — Biografie von David Tennenhouse
- Digital Twin Consortium — Biografie von David Tennenhouse
- Digital Twin Consortium — öffentliches Porträt
- Heng Lu — Minimum Initial Specification, Localized Future Decision, and Voluntary Adoption
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten