
Offene Normungsorganisation mit weltweitem Einfluss auf die Umsetzung.
Governance / IETF
IETF
Die Analysen zu IETF behandeln öffentlich bekannte Entwicklungen, die sich auf Internetinfrastruktur, Governance-Entscheidungen, Konnektivitätsmärkte, digitale Kapitalströme und operationelle Risiken auswirken.
GlobalProtokoll-GovernanceInteroperabilitätsrisiko

Legitimität von Protokollprozessen und Standards.
Lücke zwischen Spezifikation und Implementierung bei Anbietern und Betreibern.
Größere Standardänderungen betreffen in der Regel Systeme mit Zyklen von über 120 Tagen.
Aktuelle Berichterstattung
Aktuelles zu IETF
1.652 Artikel
IETF
Ein gestrichener Attester beendet noch keinen alten Zugriff
Der Herausgeber eines OAuth-Clients kann einen Attester aus seiner Liste entfernen. Ein neuer Entwurf macht sichtbar, warum damit weder die zwischengespeicherte Sicht eines Autorisierungsservers noch bereits ausgegebene Zugriffsrechte automatisch verschwinden.

IETF
DTPC lässt die Anwendung Gestern löschen, bevor das Netz Heute sendet
Auf einer unterbrochenen, knappen Verbindung kann ein bereits überholter Messwert wertvolle Sendezeit verbrauchen. Der neue DTPC-Entwurf überlässt der Anwendung die Ersetzung noch in der Warteschlange. Diese semantische Löschung braucht jedoch einen eigenen Nachweis.

IETF
Ein lückenlos geprüfter Befund kann aus einer selektiven Akte stammen
Ein neuer individueller Internet-Draft will aus „nicht nachgewiesen“ ein nachvollziehbares Prüfergebnis machen. Zwei mögliche Welten passen zu denselben abgeschlossenen Belegen und führen dennoch zu unterschiedlichen Antworten. Die offene Governance-Frage liegt davor: Wer durfte…

IETF
BGP fand eine erreichbare Adresse – den tatsächlichen Paketpfad hatte es noch nicht gemessen
Ein neuer IDR-Entwurf behandelt eine stille Verwechslung im modernen Routing: Die von BGP erreichbare `NEXT_HOP`-Adresse muss nicht der Tunnel, die Policy oder die SID sein, die den Verkehr tatsächlich trägt. Entscheidend ist deshalb eine unteilbare Beweiskette pro Auflösung.

IETF
Ein identischer CAID ist noch kein Kompatibilitätsnachweis
Die neue Fassung des CAID-Entwurfs lässt die Hashwerte gemeinsam akzeptierter Objekte unangetastet. Gleichzeitig weist sie bestimmte Eingaben zurück, die nach der Vorgängerfassung noch gültige Kennungen erhalten konnten. Das ist ein Problem der nachvollziehbaren Regeländerung…

IETF
Der Resolver meldete die Ausnahme. Er beglaubigte nicht die Antwort
Ein neues DNS-Signal kann offenlegen, dass ein Resolver die Validierung für einen Namen ausgesetzt hat. Diese Transparenz ist wertvoll. Sie ist jedoch kein Echtheitssiegel, keine Rechtfertigung der Entscheidung und kein Beleg für den Erfolg der Anwendung.

IETF
AAuth Events: Welcher Beleg fehlt nach dem erfolgreichen Eingang?
Ein neuer AAuth-Entwurf lässt Ressourcen Ereignisse bei einem dauerhaft erreichbaren Agent Provider abgeben. Für die Prüfung eines verpassten Ereignisses ist die HTTP-Antwort jedoch nur der erste Beleg: Sie sagt nichts darüber, ob der Agent vor Ablauf des Tokens informiert wurde.

IETF
Der Elternbereich markiert die Grenze, nicht die Erreichbarkeit
Ein öffentlicher DNS-Baum kann wissen, dass unterhalb eines Namens eine private Zone beginnt, ohne einen öffentlich erreichbaren autoritativen Server nennen zu können. Der Entwurf für einen „zone cut to nowhere“ macht genau diese begrenzte Aussage sichtbar und verhindert, dass…

IETF
Zwei eingehaltene Token-Limits können ein Gesamtlimit sprengen
Der neue Entwurf AAuth Budgets legt die Ausgabengrenze dort fest, wo ein Dienst abrechnet: beim einzelnen Autorisierungstoken. Ob gleichzeitig ausgegebene Tokens zusammen noch innerhalb der Vorgabe einer Person liegen, muss jedoch die ausstellende Stelle entscheiden.
IETF
Ein Cache-Treffer ist noch kein DNSSEC-Beweis
SigTag erlaubt einem Resolver, bekannte signierte Merkle Tree Ladders zu benennen. Der Server kann die große Ladder dann weglassen und nur einen kompakten Beweis senden. Genau dadurch wird Cache-Zustand sicherheitsrelevant: Besitz, Signer-Bindung, Validierung und…

IETF
Eine gültige Signatur ist noch keine lokale Vertrauensentscheidung
Ein überarbeiteter individueller Internet-Draft zu Nachweisen für Agentenhandlungen trennt erstmals im eigenen Prüfablauf zwei Urteile, die ein grünes Häkchen leicht verschmilzt: Ist das Beweisstück technisch geprüft, und akzeptiert gerade diese Gegenstelle seinen Aussteller für…

IETF
Das Zertifikat schrumpfte. Die Vertrauensentscheidung nicht
Die Analyse-Zusammenfassung zu Das Zertifikat schrumpfte. Die Vertrauensentscheidung nicht erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die möglichen Infrastrukturauswirkungen. Der…
IETF
Wer unverändert weiterleitet, hinterlässt nicht automatisch eine Spur
Ein unveränderter Nachrichteninhalt kann einen vollständigen Weg vortäuschen. Der überarbeitete Entwurf zu WIMSE fragt deshalb nicht nur, wer eine Anfrage verändert hat, sondern auch, wer sie ohne Änderung weitergegeben hat.

IETF
SUIT: Ein gültiges Manifest kennt die Fähigkeiten des Zielgeräts nicht
Ein Update kann korrekt signiert sein und trotzdem auf einen optionalen Befehl angewiesen sein, den das Zielgerät nicht beherrscht. Die neue Fassung des SUIT-Entwurfs verortet das Wissen über diese Fähigkeit bei der konkreten Bereitstellung.
IETF
Das Zertifikat galt für die Nummer. Über den Anruf war noch nicht entschieden
Ein dynamischer Nummernbestand passt schlecht zu einer pauschalen Zertifikatsampel. Das neue STIR-OCSP-Profil fragt deshalb genauer: Gehört diese eine Rufnummer noch zum Geltungsbereich? Die Antwort schließt eine Beweislücke, ohne aus Zertifikatsstatus ein Urteil über Menschen…

IETF
Viele SR-Policies ohne Paketverlust sind noch kein ECMP-Tempo-Test
Ein Router kann mit zahlreichen Segment-Routing-Policies zuverlässig weiterleiten, ohne dass damit die Leistung seiner Mehrwegeverteilung vermessen wäre. Der neue BMWG-Entwurf hält diese Aussagegrenzen auseinander. Genau diese Grenze muss erhalten bleiben, wenn Laborwerte später…

IETF
LAKE-AuthKEM streicht eine Vier-Nachrichten-Abkürzung mit offener Identität
Eine Nachricht weniger ist bei kleinen Geräten verlockend. Im Juli-Entwurf hätte die Initiatorseite dafür ihre Kennung gleich zu Beginn im Klartext offengelegt. Die Fassung vom 28. September enthält diese Variante nicht mehr; sie beschreibt fünf verpflichtende Nachrichten und…
IETF
Der Server markierte die Datei als nicht cachebar. Der Client musste noch folgen
NFSv4.2 erhält voraussichtlich ein standardisiertes Signal, mit dem ein Server von Clients verlangen kann, Dateidaten nicht dauerhaft zwischenzuspeichern. Gerade seine enge Bedeutung macht es nützlich: Es hält eine Anweisung fest, nicht deren Erfüllung.

IETF
BGP-Bestpfad-Entwurf: Was geschieht nach einer gescheiterten Weiterleitungsprüfung?
Ein erreichbarer Next Hop in der Routentabelle kann auf einen Datenpfad zeigen, der die Pakete nicht trägt. Eine frühe IETF-Fachbegutachtung sieht in der geplanten BGP-Ergänzung eine Lücke zwischen der Prüfung eines Weiterleitungszustands und der Entscheidung über die Route.
IETF
Der Empfänger trägt die Akkukosten. Über das Bild entscheidet weiter der Sender.
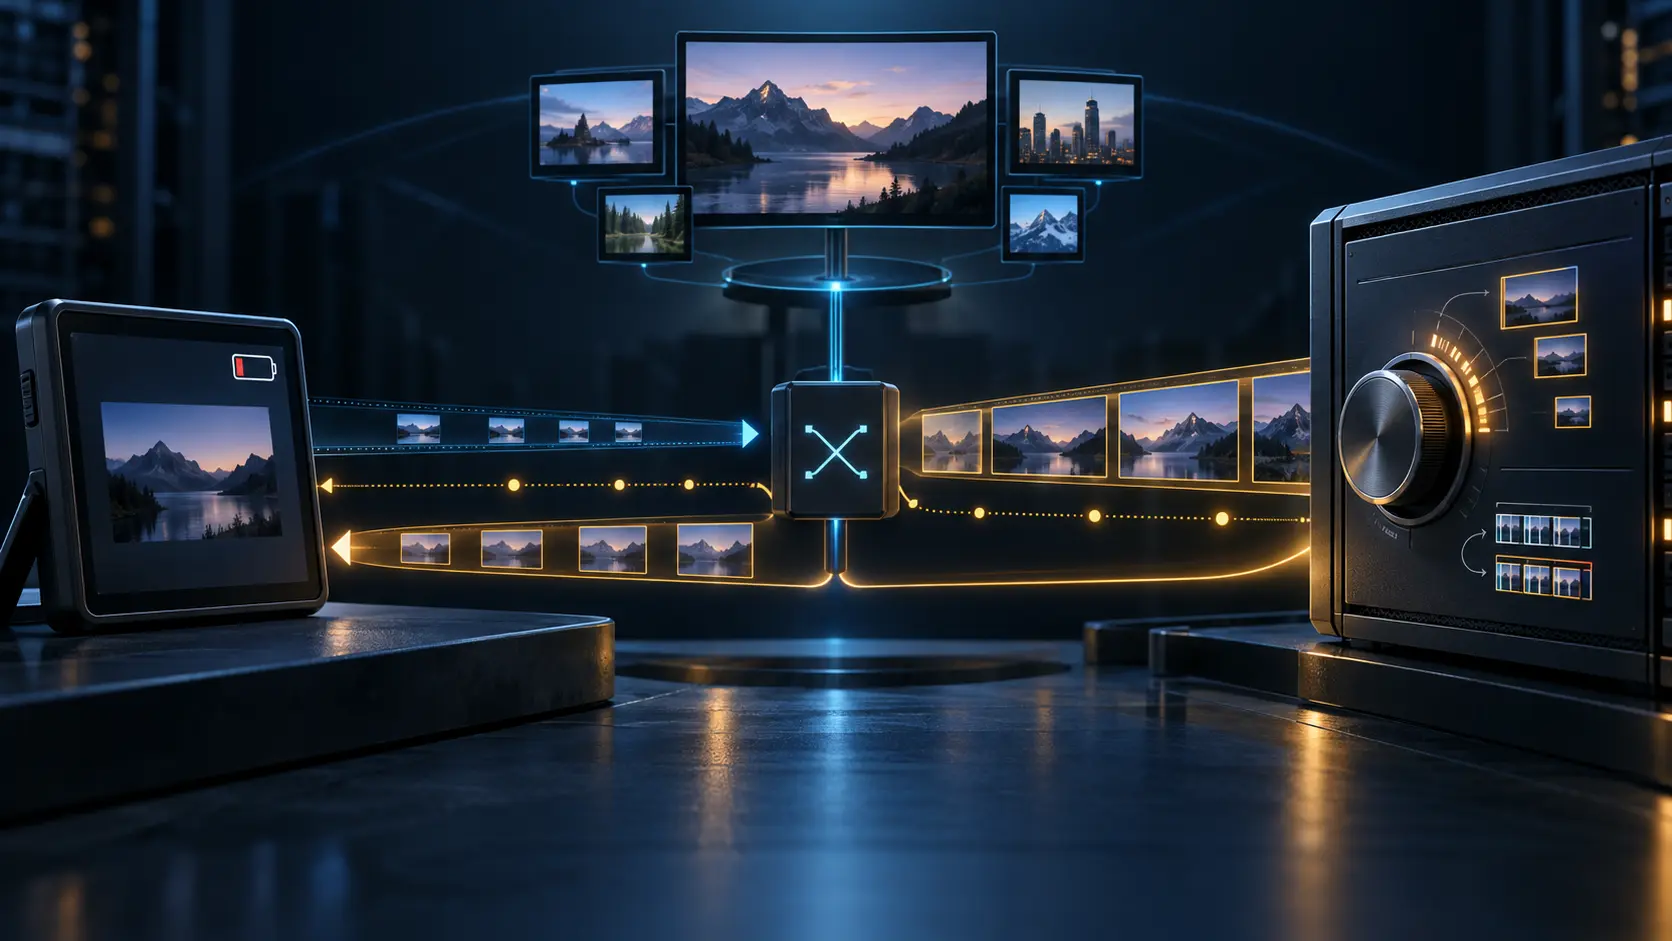
Zwischen einer Bitte und ihrer Umsetzung liegt künftig ein prüfbarer RTCP-Austausch. Ein Videogerät kann weniger Bilder oder Pixel anfordern; die Gegenseite muss mitteilen, welche Werte sie tatsächlich wählt. Gerade die mögliche Abweichung zeigt, dass der Standard Mitsprache…
Mitglied freischalten
Eingeschränkte Profilanalyse
Anmeldung erforderlich, um vollständige Profil-Briefings und vertiefende Abschnitte freizuschalten.
Strategic Circle-Briefing
Werden Sie Mitglied, um nach der Anmeldung strategische Briefings freizuschalten.
Strategischem Kreis beitretenLeadership Alliance-Briefing
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten