
Offene Normungsorganisation mit weltweitem Einfluss auf die Umsetzung.
Governance / IETF
IETF
Die Analysen zu IETF behandeln öffentlich bekannte Entwicklungen, die sich auf Internetinfrastruktur, Governance-Entscheidungen, Konnektivitätsmärkte, digitale Kapitalströme und operationelle Risiken auswirken.
GlobalProtokoll-GovernanceInteroperabilitätsrisiko

Legitimität von Protokollprozessen und Standards.
Lücke zwischen Spezifikation und Implementierung bei Anbietern und Betreibern.
Größere Standardänderungen betreffen in der Regel Systeme mit Zyklen von über 120 Tagen.
Aktuelle Berichterstattung
Aktuelles zu IETF
1.644 Artikel
IETF
Änderbar ist keine Antwort auf die Frage nach dem Berechtigten
Der neue SCHC-Entwurf begrenzt, wie tief eine Kompressionsregel verändert werden darf. Für eine belastbare Freigabe müssen Identität, Objektgrenze, Versionsstand und Aktivierung trotzdem als getrennte Nachweise erhalten bleiben.
IETF
Eine signierte Ableitung beweist nicht, dass richtig redigiert wurde
Der Hash stimmt, die Signatur ist gültig, der Aussteller ist bekannt. Damit lässt sich zeigen, wer welche abgeleiteten Bytes bestätigt hat. Es lässt sich nicht zeigen, ob der Redaktor jedes sensible Feld fand, ob er den richtigen Bereich ersetzte oder ob ein glaubwürdiger…

IETF
Agentenregister-Entwurf setzt Freigabeantworten eine Frist
Eine Kennung kann gültig bleiben, während die Delegation dahinter bereits ruht. Ein neuer Entwurfsstand will verhindern, dass die langlebige Registerkarte mit einer aktuellen Erlaubnis verwechselt wird.

IETF
Der Proxy meldete die Schnittstelle aktiv. Sie hatte nie geantwortet
PROBE kann eine Schnittstelle beschreiben, die vom Messpunkt aus nicht bidirektional erreichbar ist. Dafür wird ein erreichbarer Proxy zum Zeugen. Wer dessen Aussage als Antwort der Ziel-Schnittstelle speichert, macht aus einer nützlichen Beobachtung einen falschen Beweis.

IETF
Ein vertrauenswürdiger Aussteller darf trotzdem nicht alles entscheiden
Eine Gegenstelle vertraut einem Policy Decision Point für Überweisungen bis 1.000 Euro. Daraus darf weder Vertrauen für Kontoschließungen noch für unbegrenzte Beträge entstehen. Ein neuer Internet-Draft macht diese Selbstverständlichkeit zu einem technischen Vertrag…

IETF
IPv6-Anwendungstests: Die Abkürzung hat eine Bedingung
Einzeln geprüfte Verbindungen ergeben nicht automatisch eine geprüfte Anwendung. Der neue Entwurf einer IETF-Arbeitsgruppe benennt den Fall, in dem eine Nachricht selbst das Ziel der nächsten Verbindung festlegt.
IETF
Im Flow-Datensatz stand eine PSID. Der Pfad war damit noch nicht bewiesen
Ein kompakter Bezeichner senkt den Aufwand für Segment-Routing-Telemetrie. Er trägt aber weder seinen Geltungsbereich noch den Zeitpunkt seiner Zuordnung in sich. Revision 07 des IPFIX-PSID-Entwurfs trennt deshalb einen korrekt dekodierten Wert von einer belastbaren…
IETF
`allow_unresolved` ist noch keine Erlaubnis
Ein System erkennt: Eine Änderung darf nur in einem Zeitfenster und aus einem freigegebenen Netz erfolgen. Das Netz ist bestätigt, eine vertrauenswürdige Uhr fehlt. Der Auswerter gibt die offene Bedingung zurück. Wenn der nächste Dienst nur `allow` liest, hat nicht die Policy…

IETF
NFSv4-ACL-Entwurf ordnet Nummern neu – Unterstützung bleibt eine Prüffrage
Eine Attributnummer lässt sich in einem Entwurf verschieben. Ob ein konkretes Dateisystem die dahinterliegende ACL-Funktion anbietet, muss ein Client dennoch gesondert feststellen.
IETF
Der IPv6-Test war grün. Der Update-Pfad brauchte weiterhin IPv4
Die Hauptoberfläche lief über IPv6, die API antwortete, das Release-Dashboard zeigte Grün. Erst das erste automatische Update fand die fehlende Zelle: Ein Hilfsprozess erreichte sein Repository nur über IPv4. Revision 03 eines V6OPS-Entwurfs zeigt, weshalb „IPv6-fähig“ kein…

IETF
Die Folge hatte keine Lücke. Ihr Ende konnte trotzdem fehlen
Ein Prüfer erhält die Belege 0 bis 15. Alle Signaturen stimmen, der letzte laufende Zähler lautet 16, und genau 16 Dateien liegen vor. Das ist ein sauberer Präfix. Ob danach weitere Belege entstanden, steht auf keinem seiner Blätter.

IETF
IETF-Entwurf trennt entdeckten Port von geprüfter Gegenstellen-ID
Bei einem gebündelten Link kann ein Gerät den Nachbarport kennen und trotzdem die falsche Mitgliedskennung melden. Die neue Fassung eines IETF-Entwurfs macht aus dieser Lücke eine überprüfbare Bedingung für Topologiedaten.
IETF
Der Zähler stand auf null. Das Beweisfenster war gelöscht worden
Die QoS-Richtlinie hing noch an der Schnittstelle, doch das Incident-Dashboard zeigte weder klassifizierte Pakete noch Meter-Verstöße oder Queue-Drops. Vielleicht gab es keinen Verkehr. Vielleicht hatte jemand die Zähler zurückgesetzt. Revision 16 eines IETF-YANG-Modells macht…
IETF
Der Header sah wie ein Zugriffstoken aus. Das Autoritätsmodell war ein anderes
Protokollwiederverwendung ist besonders verführerisch, wenn jedes Paket vertraut aussieht. Der neue DPoP-Entwurf setzt ein wiederverwendbares Credential genau an die Stelle eines Access Tokens. Die vorhandene Prüfung funktioniert weiter. Was sie nicht mitliefert, ist die richtige…
IETF
Das Bündel war aktiv. Der Controller konnte seine Stränge trotzdem nicht zuordnen
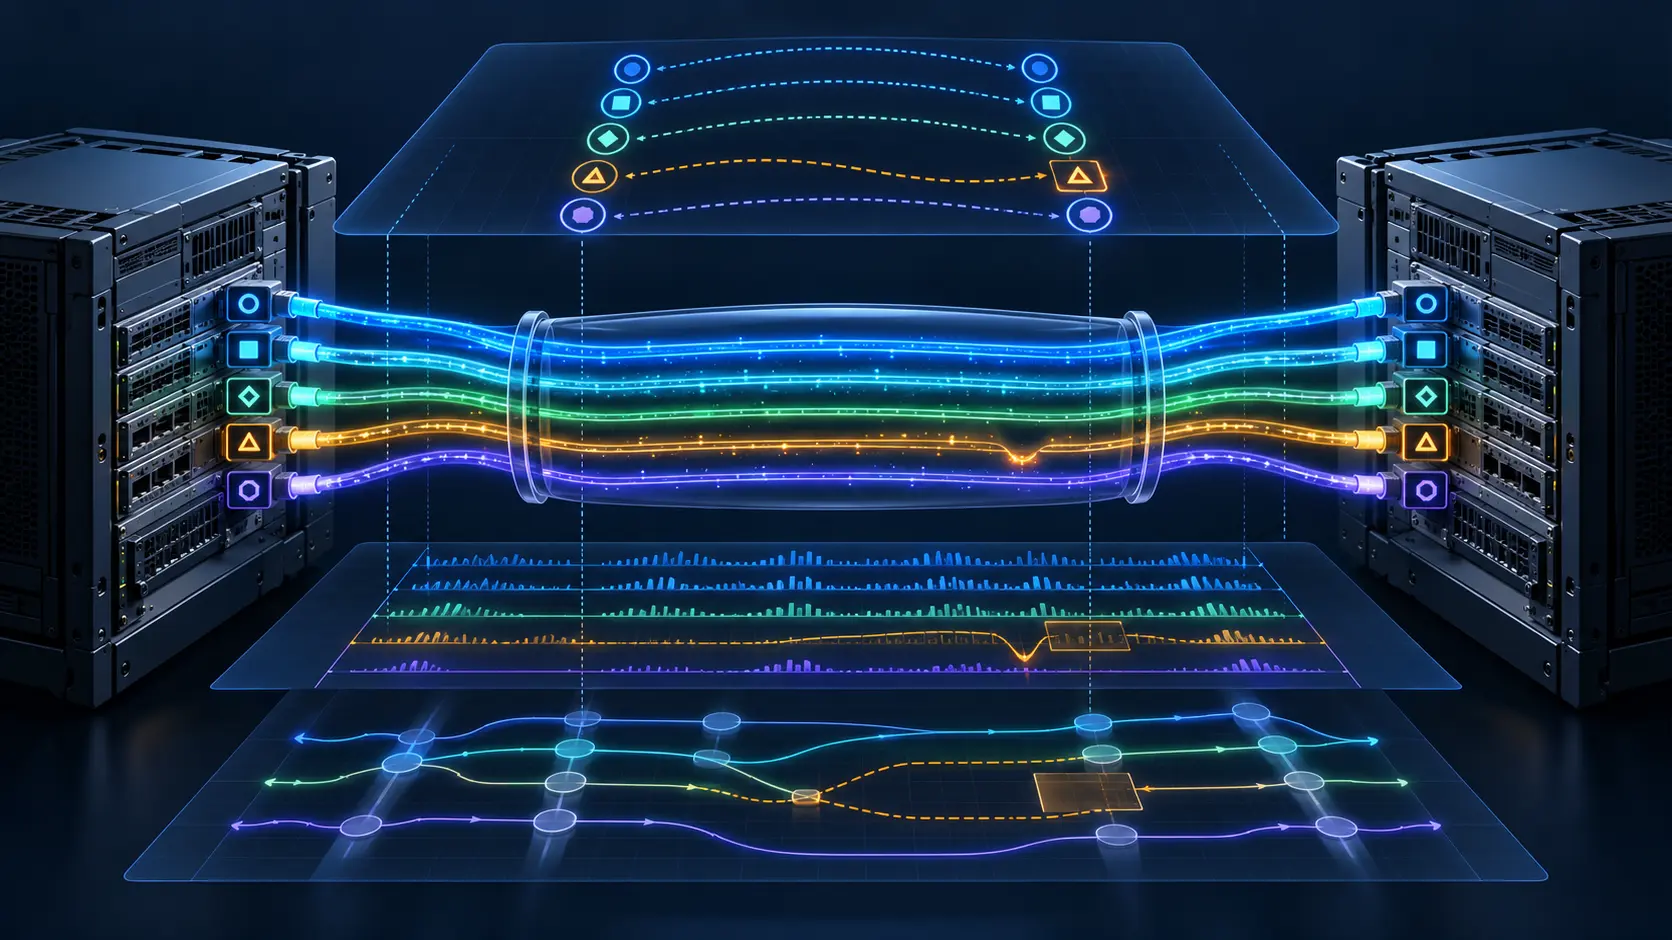
Eine Link Aggregation kann wie eine einzige gesunde Verbindung wirken und dabei mehrere physische Mitglieder verbergen. Selbst wenn beide Router sämtliche lokalen Kennungen melden, weiß ein Controller noch nicht, ob A auf X, Y oder Z trifft. Ein IETF-Entwurf ergänzt die fehlende…

IETF
Eine Zeichenfolge kam zurück. Der OAuth-Grant war noch nicht abgeschlossen
Ein entfernter Kommandozeilen-Client kann den Browser öffnen, aber dessen Rückruf nicht empfangen. Der neue OOB-Entwurf macht aus zwei zu übertragenden Werten einen. Weniger Tippfehler sind jedoch noch kein stärkerer Grant.

IETF
Der Rückruf begann mit einem leeren Paket, nicht mit Vertrauen
Ein Netzgerät sendet mindestens 1.200 leere UDP-Bytes. Das Managementsystem verwirft den Inhalt, merkt sich Quelladresse und Port und baut selbst eine neue QUIC-Verbindung zurück auf. Im vorgeschlagenen Call-Home-Ablauf darf das erste Signal Arbeit auslösen. Identität…
IETF
Der Wahrheitswert war signiert. Der Chain-Zustand war schon weiter
Wallet State Attestation 01 macht aus einer Beobachtung des Ausstellers eine portable Antwort. Die Signatur schützt diese Beobachtung – nicht zugleich Anker, Aktualität, Finalität, Replay-Schutz und Freigabe.

IETF
Eine Token-Ablehnung darf die fehlerhafte Delegation nicht verraten
Ein Verifikator soll einem Agenten sagen können, dass dessen vorgelegtes Token nicht funktionieren wird. Daraus folgt jedoch kein Recht auf eine Diagnose der dahinterliegenden Berechtigungskette.

IETF
Das Register schließt. Der alte Wert läuft weiter
Eine Standardisierungsorganisation kann neue Zuteilungen stoppen. Sie kann mit demselben Beschluss weder installierte Software noch betriebliche Abhängigkeiten aus der Welt schaffen. Revision 00 eines IETF-Entwurfs zu alten IANA-Registern zeigt diese Grenze anhand von vier…
Mitglied freischalten
Eingeschränkte Profilanalyse
Anmeldung erforderlich, um vollständige Profil-Briefings und vertiefende Abschnitte freizuschalten.
Strategic Circle-Briefing
Werden Sie Mitglied, um nach der Anmeldung strategische Briefings freizuschalten.
Strategischem Kreis beitretenLeadership Alliance-Briefing
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten