
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Trends bei Cloud-Diensten in Europa und dem Nahen Osten
Lifecycle Software verkauft die Landkarte der Pflichten
Die neue Beratung soll Anforderungen mit betrieblichen Abläufen verbinden. Für Betreiber zählt, ob diese Verbindung auch nach dem Start nachvollziehbar bleibt.
Geschichte
Zwanzig Zeichen verkürzten die Adresse, nicht die Prüfung: RFC 1924
Ein fester Feldtyp ist für eine Datenbank angenehm. Für eine Untersuchung kann er teuer werden. RFC 1924 brachte jede IPv6-Adresse in genau zwanzig Base85-Zeichen unter. Der Wert blieb vollständig erhalten; die vertraute Spur aus Doppelpunktgruppen verschwand. Damit wurde aus…

IETF
DNS GREASE braucht Versuchsregeln, bevor es zur Voreinstellung wird
Ein Resolver sendet absichtlich einen DNS-Wert, der keine Nutzfunktion hat. Der korrekte Empfänger ignoriert ihn. Ein spröder Empfänger antwortet mit einem Fehler, gar nicht oder erst nach einem zweiten Versuch. Für den Protokollentwickler ist das ein rechtzeitiger Hinweis auf…

Geschichte
Eine Jahreszahl konnte die Tabelle benennen, aber keinen Buchstaben beweisen: RFC 1922
`charset-edition` trug ein Jahr. Damit konnte eine Nachricht sagen, auf welche Ausgabe eines chinesischen Zeichensatzes sie sich bezog. Das war wertvolle Präzision, aber kein Siegel für den sichtbaren Buchstaben. RFC 1922 zog diese Grenze immer wieder: zwischen Benennung und…

Institutionelle Trends in Europa und dem Nahen Osten
ENISA bestätigt manuelle CRA-Meldungen beim Plattformstart
ENISA startet die CRA-Meldeplattform am 11. September ohne API; Hersteller müssen Pflichtmeldungen manuell über die Plattformoberfläche einreichen.

Geschichte
Der erste Nutzen eines Netzumbaus muss nicht auf den letzten Teilnehmer warten
Ein begrenzter Ausbau kann bereits ein vollständiges Angebot sein. Die Geschichte von Quick-Start zeigt, warum technische Verträglichkeit, nutzbare Pfade und die Finanzierung späterer Mitwirkung getrennte Fragen bleiben.

Geschichte
Eine Nachricht schloss die Erlaubnis ab und eröffnete die Rechenschaft: RFC 1921
`LOCAL-COPY` war in TNVIP weder bloße Antwort noch bloßer Auftrag. Die Nachricht sagte Ja zur Bildschirmkopie und eröffnete im selben Schritt eine neue Pflicht: Der Client musste später melden, was aus dem Druckversuch geworden war. RFC 1921 baute eine Terminalverbindung aus…

IETF
Ein Auslaufdatum nimmt ein RDAP-Kennzeichen außer Dienst, nicht seine Clients
Ein Register kann einen Bezeichner für veraltet erklären. Ein Server kann ein Enddatum ankündigen. Ob jeder unabhängige Client rechtzeitig umgestellt wurde, weiß damit noch niemand. Gerade diese Trennung macht die beiden aktuellen REGEXT-Entwürfe zu einer Governance-Frage: Sie…

Geschichte
Beide Netze waren korrekt, bis sie verbunden wurden: RFC 1918 und der Preis lokaler Eindeutigkeit
In einer Integrationsliste stehen zwei identische Einträge. Das erste Netz führt die Adresse zu einem Verzeichnisdienst, das zweite zu einer Produktionssteuerung. Beide Betreiber können eine saubere Konfiguration, eindeutige lokale Routen und jahrelangen Betrieb nachweisen. Der…
Geschichte
Vor dem Umnummerierungsverfahren stand das Feldtagebuch: RFC 1916
Ein RFC kann auch ein Fragebogen sein. RFC 1916 erklärte nicht, wie ein Unternehmen sein Netz sicher umnummeriert. Die PIER-Arbeitsgruppe bat diejenigen um Auskunft, die es gerade versuchten: Welche Umgebung? Welcher Plan? Was scheiterte? Welches Werkzeug fehlte? Welche…
Berichte
RIPEstat baut den Routing-Verlauf für CSP neu – die neue Ansicht braucht einen semantischen Paritätsnachweis
Eine sicherere Webanwendung darf anders aussehen. Sie sollte aber nicht stillschweigend eine andere Antwort auf die Frage geben, wann eine Route sichtbar wurde. Der RIPE NCC hat gute Gründe, die alte Routing-History-Darstellung abzulösen. Ein knapper, versionierter…
Kreative
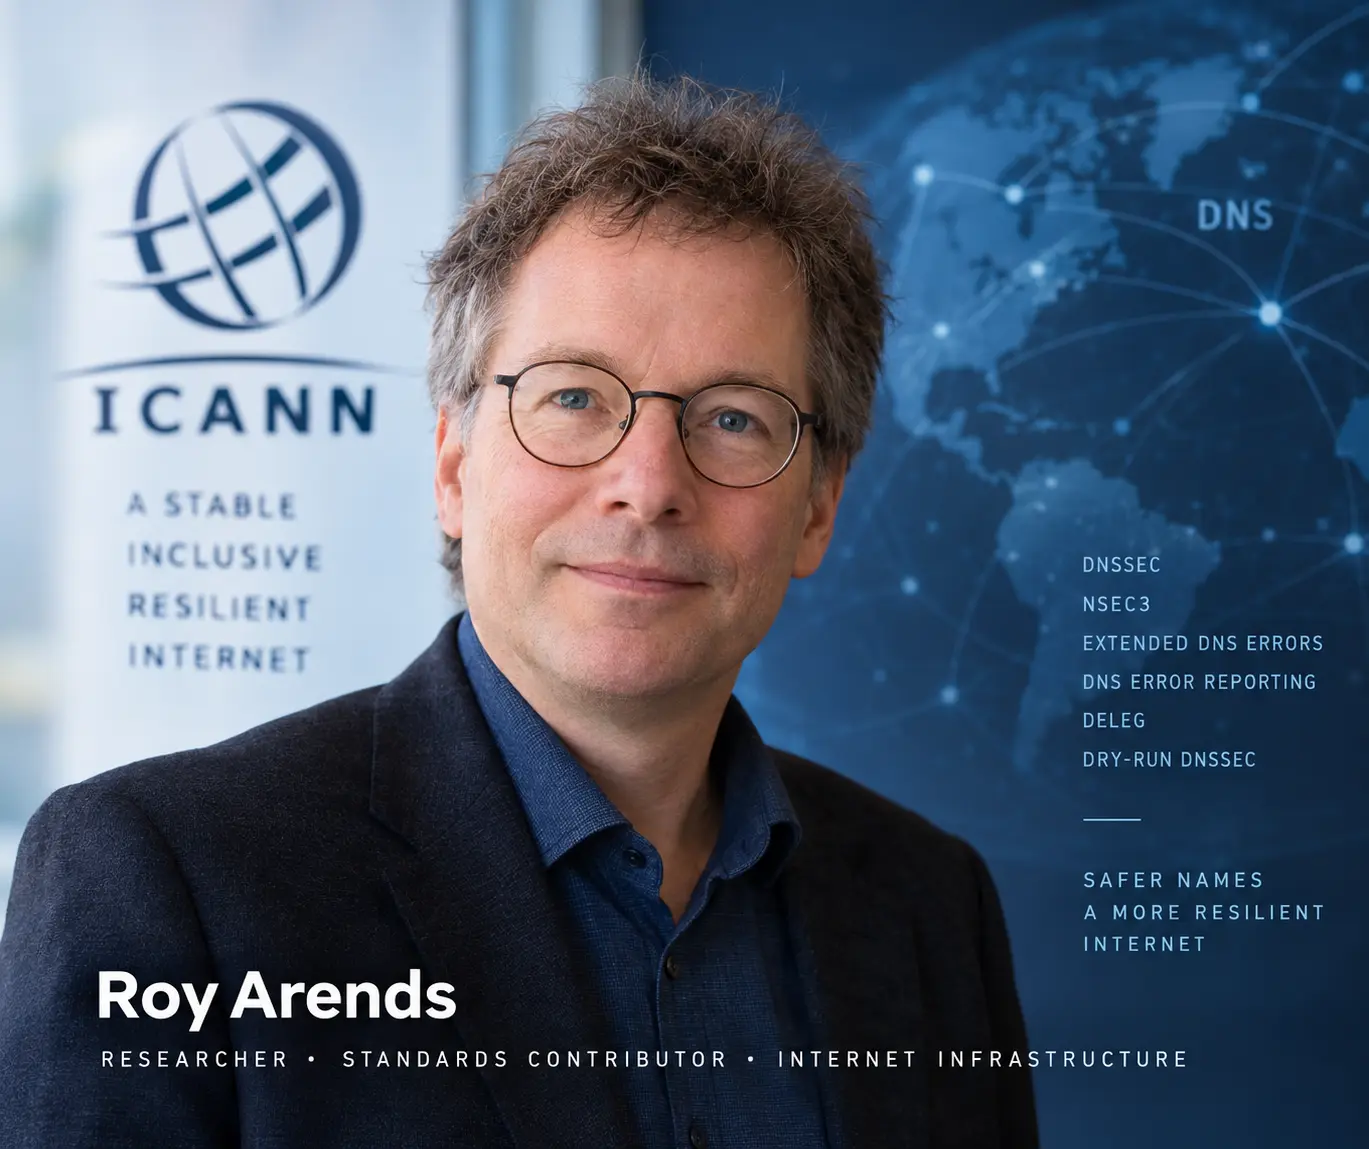
Roy Arends und die mühsame Arbeit, das Domain Name System sicher zu verändern
Roy Arends war Mitautor der DNSSEC-Spezifikationen von 2005, die modernes DNSSEC interoperabel machten. Zwei Jahrzehnte später konzentriert sich seine Arbeit bei ICANN auf ein schwierigeres Betriebsproblem: Wie lassen sich Schlüssel, Fehlersignale und Delegationsmechanismen in…
Kreative
Roy Arends und die harte Arbeit, das DNS sicher zu ändern
Roy Arends war Mitautor der DNSSEC-Grundlagen von 2005. Bei ICANN arbeitet er heute daran, den sicheren Betrieb in einem global verteilten DNS stabiler zu machen: Root-Änderungen, Fehlersignale und Delegationsprozesse sollen nachvollziehbar und reparierbar bleiben, obwohl kein…

Geschichte
Die Ausnahme öffnete den Standardweg. Der Lizenzvertrag fehlte: RFC 1915
Ein öffentliches Versprechen und ein ausführbarer Lizenzvertrag sind zwei verschiedene Beweisstücke. Das erste sagt, wie sich ein Rechteinhaber künftig verhalten will. Das zweite lässt einen Implementierer Bedingungen lesen, Kosten prüfen und durch Unterschrift Rechte erwerben.…

Fallakte
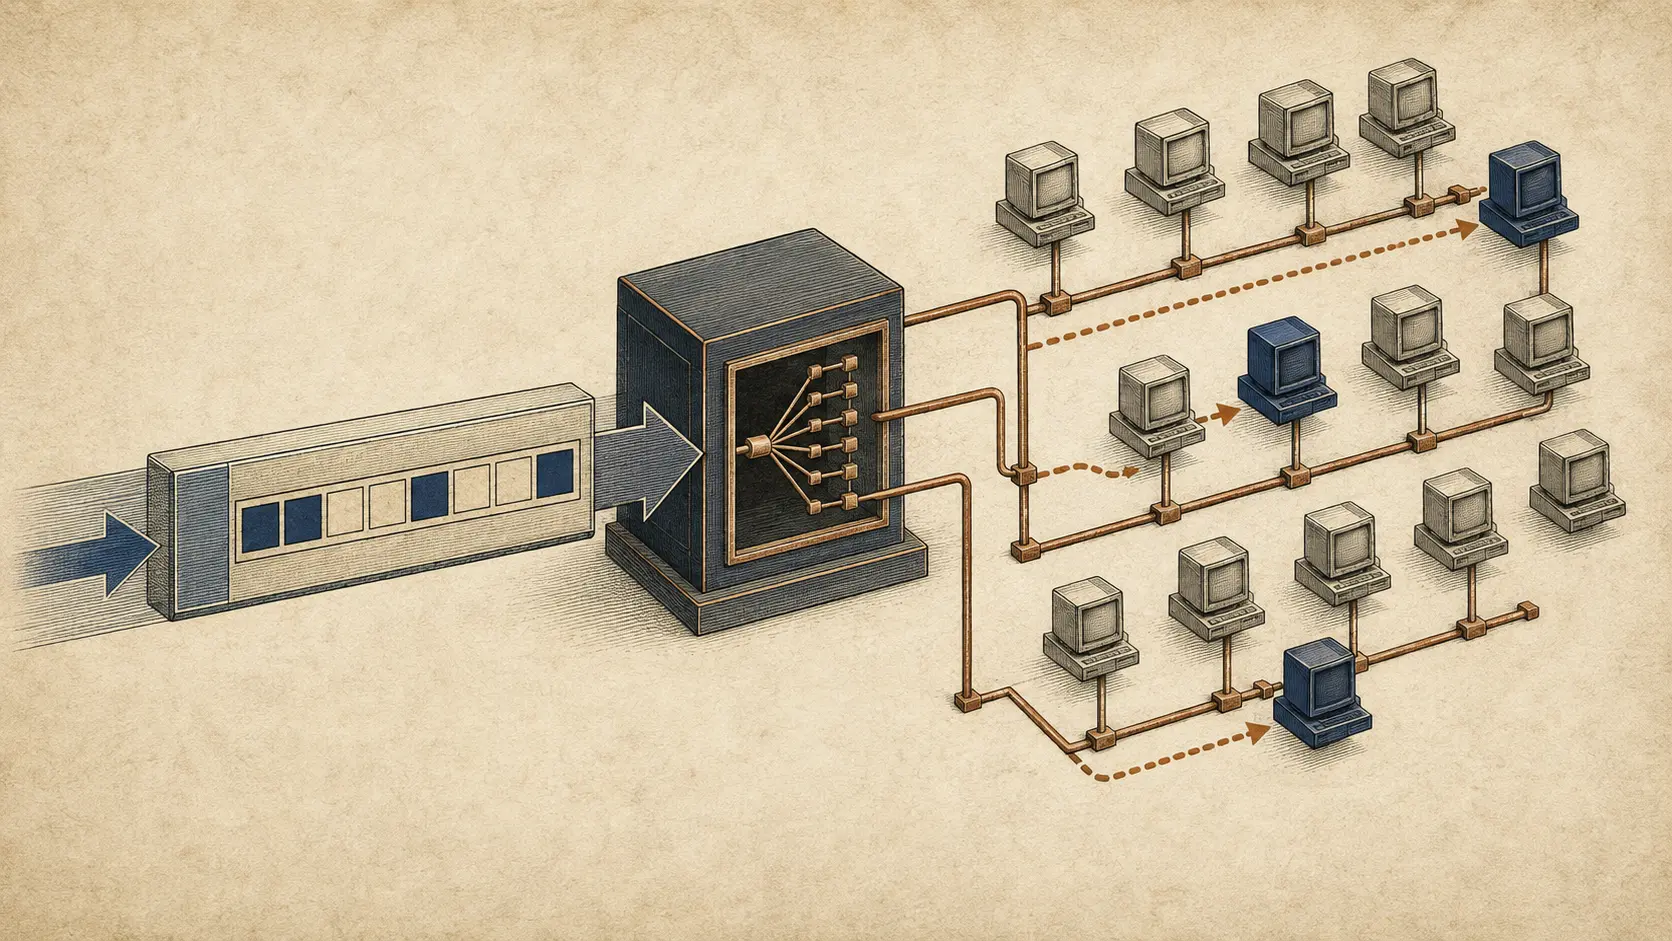
Mehr Knotenkontext kann weniger Paketbeleg bedeuten
Revision 05 eines IETF-Entwurfs verschärft, wann bestimmte ICMP-Fehler eine Knotenkennung tragen müssen. Der zusätzliche Kontext kann eine Übersetzungsgrenze überbrücken, ist aber weder authentifiziert noch kostenlos: Unter MTU-Druck verdrängt er möglicherweise Bytes des…
Geschichte
Das Broadcast-Paket mit eigener Gästeliste
Ein UDP-Datagramm kam als Broadcast in einem entfernten Netz an und trug doch eine engere Anweisung im IPv4-Kopf: Nur die aufgelisteten Hosts sollten weiterarbeiten. SDBM machte jedes einzelne Paket zu einer kurzlebigen Mitgliederliste.

Fallakte
Alle äußeren Bundles wurden zugestellt. Das innere Bundle war trotzdem noch nicht empfangen
BIBE erzeugt für einen Transport zwei Wahrheiten. Die äußeren BPv7-Bundles können den Decapsulation Endpoint vollständig erreichen und korrekte Zustellberichte auslösen. Das darin enthaltene Bundle entsteht als empfangenes Objekt jedoch erst nach einer zweiten, lokalen Leistung…

Fallakte
Der Rückweg passte zur Sitzung. Die Quelle blieb ungeklärt
Ein Stateful Firewall kann eine saubere Rückrichtung erkennen und trotzdem über den Absender irren. Genau diese Grenze macht ein am 7. September veröffentlichtes SPRING-Arbeitsgruppendokument sichtbar. Es setzt den Service-SID in die äußere IPv6-Quelladresse, damit Hin- und…
IETF
Erik Kline und der vergebene DHCP-Code, der nicht frei war
Eine Nummer kann in einem Register eindeutig und in einem Netz zugleich mehrdeutig sein. Bei der IETF 106 traf die für Captive-Portale standardisierte DHCPv4-Option 160 auf Geräte, deren Software denselben Wert anders deutete. RFC 8910, mitverfasst von Erik Kline, machte aus…
Fallakte
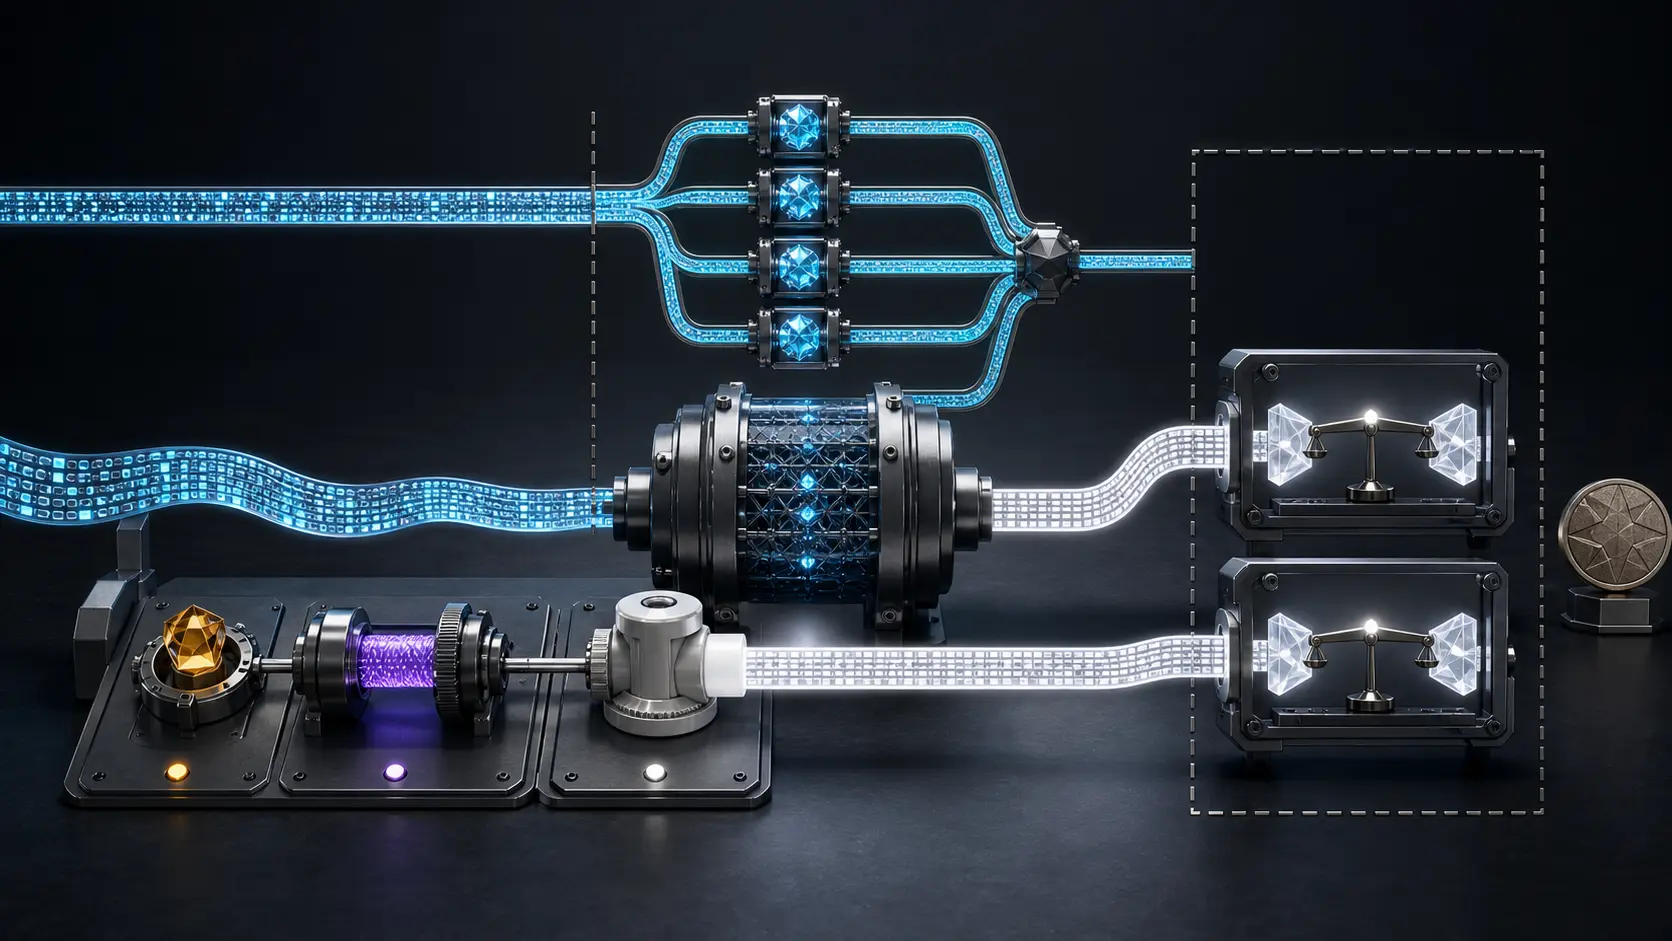
Der Funktionsname stimmte. Der reproduzierbare Hash fehlte: RFC 9861
Bei einer erweiterbaren Ausgabefunktion gibt es nicht den einen Digest zum Namen. TurboSHAKE und KangarooTwelve beantworten eine vollständig parametrisierte Byte-Frage. Fehlen Domäne, Anpassungswert, Ausgabelänge oder Reihenfolge, bleibt ein Etikett zurück, aber kein belastbarer…