
Zusammenfassung
- RFC 3617 definierte eine gemeinsame Syntax für TFTP-Verweise und riet im selben Dokument nachdrücklich von der fortgesetzten Nutzung ab. Eine Registrierung koordiniert die Beschreibung; sie spricht keine Sicherheitsempfehlung aus.
- Gültige URI, erreichbarer Host, OACK, letztes ACK, externer Hash, Installation und beobachteter Start sind verschiedene Belege. TFTP selbst bietet weder Zugriffskontrolle noch Herausgeberauthentisierung, Vertraulichkeit oder einen eingebauten Integritätsnachweis.
Migration beginnt mit einem suchbaren Namen
Solange TFTP-Abhängigkeiten als freie Zeichenketten in Firmware, DHCP-Konfigurationen und Wartungsnotizen erscheinen, bleibt der Bestand unvollständig. Ein einheitliches URI-Schema macht den Mechanismus maschinenlesbar. Genau dieser Vorteil kann jedoch fehlgedeutet werden: Was der Scanner erkennt, wirkt plötzlich genehmigt.
RFC 3617 erschien im Oktober 2003 als Informational RFC und erklärt ausdrücklich, keinen Internet Standard festzulegen. Es definiert das Schema für bestehende Werkzeuge und Geräte, empfiehlt aber die weitere Nutzung von TFTP nur in engsten Ausnahmefällen. Die gemeinsame Schreibweise sollte den Übergang zu moderneren Übertragungsmechanismen erleichtern.
Das ist eine kontrollierte Form der Standardisierung. Koordination beschreibt die Wirklichkeit, ohne sie zur Norm guter Praxis zu erheben. Ein Unternehmen kann tftp: zuverlässig suchen, Richtlinien anwenden und Ersatzpfade planen. Das Protokoll erhält dadurch keine neue Eigenschaft.
Das aktuelle IANA-Verzeichnis führt tftp mit RFC 3617 als Referenz. Der Eintrag beweist die Zuordnung eines Namens und einer Spezifikation. Er beweist keinen laufenden Dienst, keine Produktkonformität, keine heutige Verbreitung und keine sichere Datei.
Die URI beschreibt den Aufruf, nicht das Artefakt
Die Grammatik enthält tftp://, einen Host, eine Datei und optional ;mode=netascii oder ;mode=octet. Ohne Angabe gilt octet. Der alte Mail-Modus war bereits verworfen und wurde nicht aufgenommen.
Es fehlen Version, erwartete Länge, Hash, Signatur, Freigabeverantwortlicher, Ablaufdatum, Gerätegruppe, Rollout-Ring und Rückfall-Slot. Der Dateiname ist ein Schlüssel im lokalen Namensraum des Servers. Sein Inhalt kann wechseln, während die URI unverändert bleibt.
Lesen und Schreiben gehören zu den vorgesehenen Operationen. Eine URI erteilt jedoch keine Berechtigung. TFTP besitzt keine interne Zugriffskontrolle; die Entscheidung liegt beim Serverprozess, beim Dateisystem und bei der Netzsegmentierung. Schreibzugriff ist als eigenständige Änderungsmacht zu behandeln.
RFC 3617 weist darauf hin, dass Existenz und Berechtigungen nicht vorab über diese Schnittstelle ermittelt werden können. Zuverlässigkeit und Vollständigkeit der Ankunft sind ebenfalls nicht garantiert. Syntaktische Gültigkeit endet daher lange vor einer Vertrauensentscheidung.
netascii kann die Textdarstellung zwischen den Enden umformen. octet vermeidet diese Konvertierung, liefert aber keinen kryptografischen Bindungswert. Übertragungsmodus und unveränderliche Artefaktidentität bleiben getrennt.
Ein Abschluss-ACK bescheinigt keinen Ursprung
RFC 1350 beschreibt RRQ oder WRQ, DATA, ACK und ERROR. Blocknummern und Bestätigungen ermöglichen eine kleine Implementierung. Das letzte ACK schließt die beobachtete Protokollfolge, nicht die Herkunftskette.
Es zeigt nicht, ob die Namensauflösung zum genehmigten Server führte, ob ein Teilnehmer auf dem Pfad Bytes austauschte, ob der Pfad noch die freigegebene Version bezeichnete oder ob die lokale Ablage nach dem Empfang verändert wurde.
RFC 3617 nennt die Grenzen offen: keine protokolleigene Zugriffskontrolle, kein Schutz gegen einen Mittelsmann, keine eingebaute Integritätsprüfung, kein Wiederaufsetzen in der Mitte, ursprünglicher Lockstep mit nur einem Block unterwegs, einfache Timeouts und keine sichere Cache-Semantik. Über Verwaltungsgrenzen kommen UDP-, NAT- und Firewall-Probleme hinzu.
Auch Ressourcen müssen lokal begrenzt werden. Die Basissicht kennt die Dateigröße vor dem Abruf nicht; Client und Server müssen Speicher und Platte schützen. Ein plausibler Dateiname ist keine Größen- oder Formatprüfung.
Optionenaushandlung bleibt Mechanik
RFC 2347 führt clientseitig angeforderte Optionen und das OACK ein. Der Server kann nicht unterstützte Optionen auslassen; sie gelten dann als nie angefordert. Konfigurierter Wunsch und wirksamer Wert müssen deshalb getrennt protokolliert werden.
RFC 2348 handelt die Blockgröße aus. RFC 2349 ergänzt Timeout und Transfergröße. tsize hilft bei Kapazitätsplanung, ist aber kein Inhalts-Hash. Unterschiedliche Dateien können gleich lang sein, und ein falscher Endpunkt kann eine plausible Zahl liefern.
RFC 7440 erlaubt eine Fenstergröße mit mehreren Blöcken und verbessert unter geeigneten Bedingungen den Durchsatz. Seine Sicherheitsbetrachtung hält fest, dass TFTP weder Login noch Zugriffskontrolle besitzt und die Erweiterung keine Sicherheitskontrollen ergänzt. Beschleunigung ändert das Vertrauensniveau nicht.
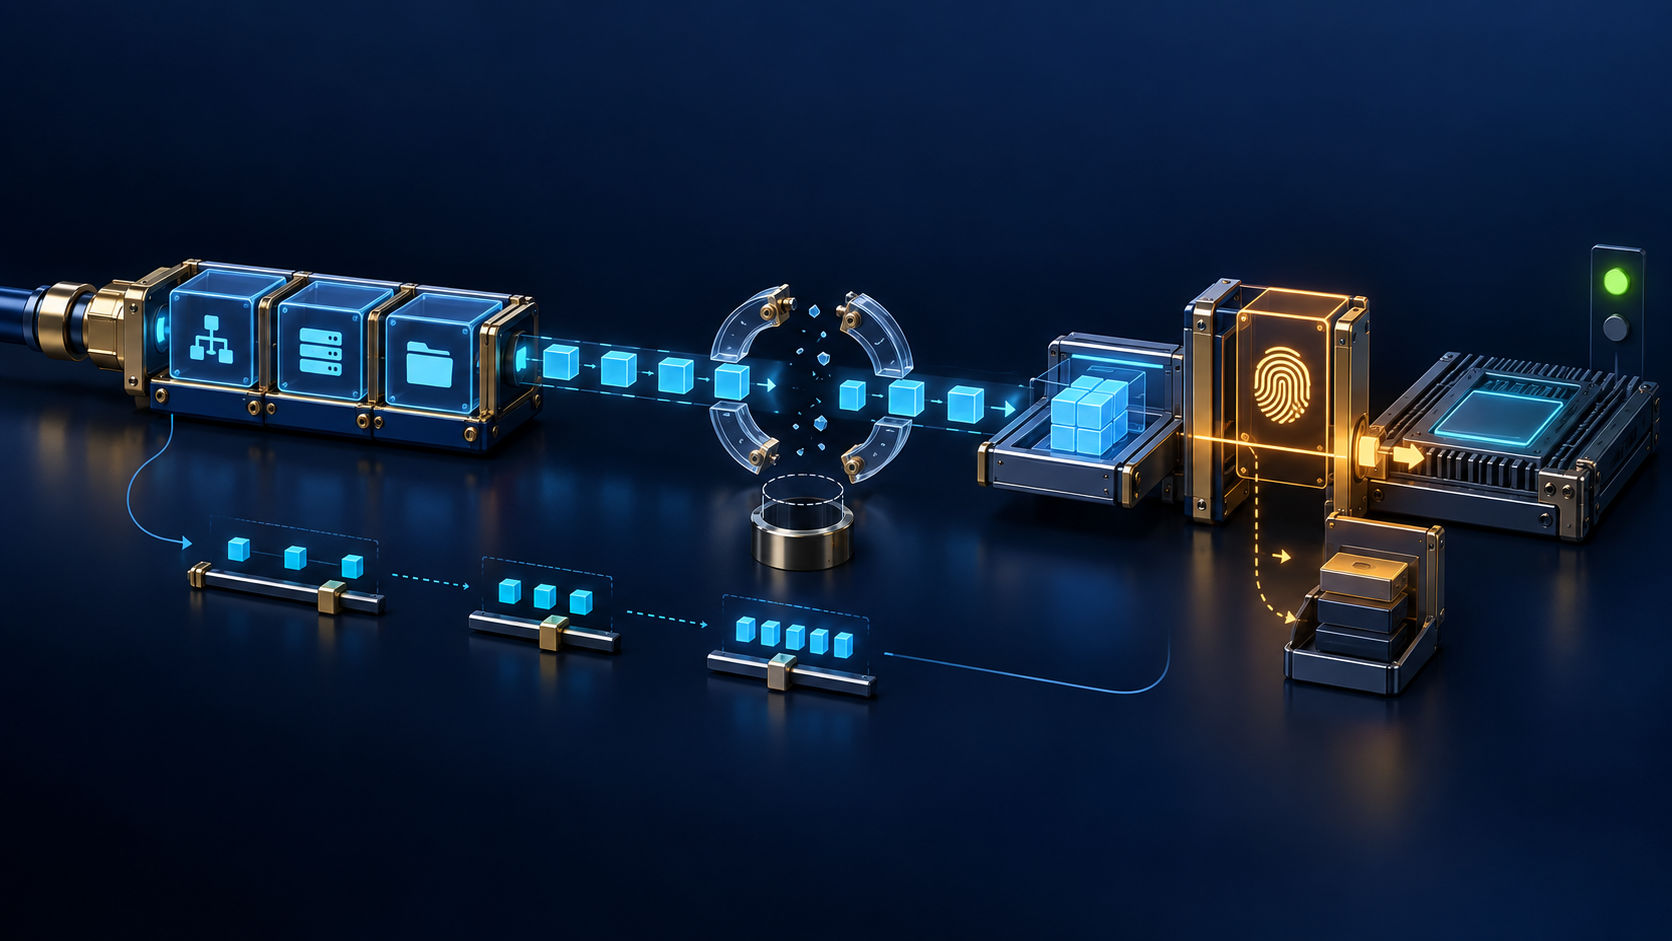
Die Betriebszustände sollten eng benannt werden: Parameter akzeptiert, Transfer protokollarisch beendet, externer Hash passend, Signatur nach lokaler Richtlinie gültig, installiert, aktiviert und laufende Version beobachtet. Kein grünes Feld darf die fehlende Aussage eines anderen übernehmen.
Der Wiederherstellungspfad ist der schwierigste Rest
BOOTP und DHCP erklären die historische Nähe von TFTP zum Startvorgang: Ein Gerät mit wenig lokalem Zustand kann Server und Boot-Datei erfahren. Die Quellen belegen dieses Muster, nicht die Nutzung eines bestimmten heutigen Produkts oder einen konkreten Vorfall.
Wird das empfangene Bild installiert, kann der bisherige Beobachter beim nächsten Start verschwinden. Hash, Freigabe, Ziel-Slot und bekannte Altversion müssen vor der Aktivierung in einem unabhängigen Beleg festgehalten werden.
Ein gemeinsamer Server schafft Korrelation. Ein falscher Pfad oder eine ausgetauschte Datei kann viele Geräte zugleich verändern. Lokale Einfachheit konzentriert damit organisatorische Macht an der Verteilungsstelle.
Ein belastbarer Nachweis beginnt mit unveränderlicher Artefakt-ID, Hash, Signaturregel, Größe, Zielklasse und Freigabeverantwortung. Danach verbindet er exakte URI, Namensauflösung, Segment, äußere Serverkontrolle, Modus, angeforderte und akzeptierte Optionen, Bytezahl und Empfangs-Hash. Abschließend folgen Installations-Slot, Aktivierungsentscheidung, gemessene Startversion, Dienstergebnis und Rollback-Bereitschaft.
Abschalten erst nach dem Fehlerfall
Der normale Provisionierungspfad kann längst ersetzt sein, während TFTP nur für Rettung verbleibt. Ein Nachfolger, der Zertifikate, genaue Zeit, DNS oder intakten Massenspeicher voraussetzt, kann im eigentlichen Störfall ausfallen. Er ist erst nach einer Übung unter diesen Bedingungen ein Ersatz.
Das Programm braucht vier Phasen: finden und klassifizieren; Schnittstellen, Clients, Dateien und Operationen einengen; externe Artefaktprüfung und authentisierten Transport einführen; Wiederherstellung testen und kohortenweise stilllegen. Größere Blöcke oder Fenster sind keine Migration.
Heng Lus Vorrang laufenden Codes verhindert, dass der Registereintrag zur eingebildeten Autorität wird. Eine minimale Anfangsspezifikation koordiniert nur das Gemeinsame. Annahme, Ablehnung, Isolierung und Wechsel bleiben lokale Entscheidungen des Risikoträgers. Veröffentlichung ist keine Einführung; messbare Ausführung und Belege sind es.
RFC 3617 gab dem alten Mechanismus einen eindeutigen Namen, damit niemand mehr seine Existenz mit seiner Eignung verwechseln musste. Gerade die Warnung machte die Registrierung verantwortungsvoll.
Sources
- https://www.rfc-editor.org/rfc/rfc3617.html
- https://www.rfc-editor.org/rfc/rfc3617.txt
- https://www.rfc-editor.org/info/rfc3617/
- https://datatracker.ietf.org/doc/rfc3617/
- https://www.rfc-editor.org/errata_search.php?rec_status=0&rfc=3617
- https://www.rfc-editor.org/rfc/rfc783.html
- https://www.rfc-editor.org/rfc/rfc1350.html
- https://www.rfc-editor.org/rfc/rfc2347.html
- https://www.rfc-editor.org/rfc/rfc2348.html
- https://www.rfc-editor.org/rfc/rfc2349.html
- https://www.rfc-editor.org/rfc/rfc7440.html
- https://www.rfc-editor.org/rfc/rfc951.html
- https://www.rfc-editor.org/rfc/rfc2131.html
- https://www.rfc-editor.org/rfc/rfc3986.html
- https://www.rfc-editor.org/rfc/rfc7595.html
- https://www.iana.org/assignments/uri-schemes/uri-schemes.xhtml
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/on-authority-belief-and-the-internets-addressing-system/
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten