
Zusammenfassung
- Mehrere EAPS-Domänen dürfen dieselben Ringverbindungen nutzen und dennoch eigene Master, Control VLANs und geschützte VLAN-Mengen besitzen. Der Zustand einer Instanz ist kein Zeugnis für die übrigen.
- Betriebsbelege müssen Domäne, VLAN-Umfang, Master, Konfigurationsepoche, Portaktion, FDB-Epoche und Dienstprüfung verbinden. Ein grünes Chassis oder eine intakte Faser ist nur gemeinsame physische Evidenz.
Die Faser war gemeinsam, die Entscheidungen waren es nicht
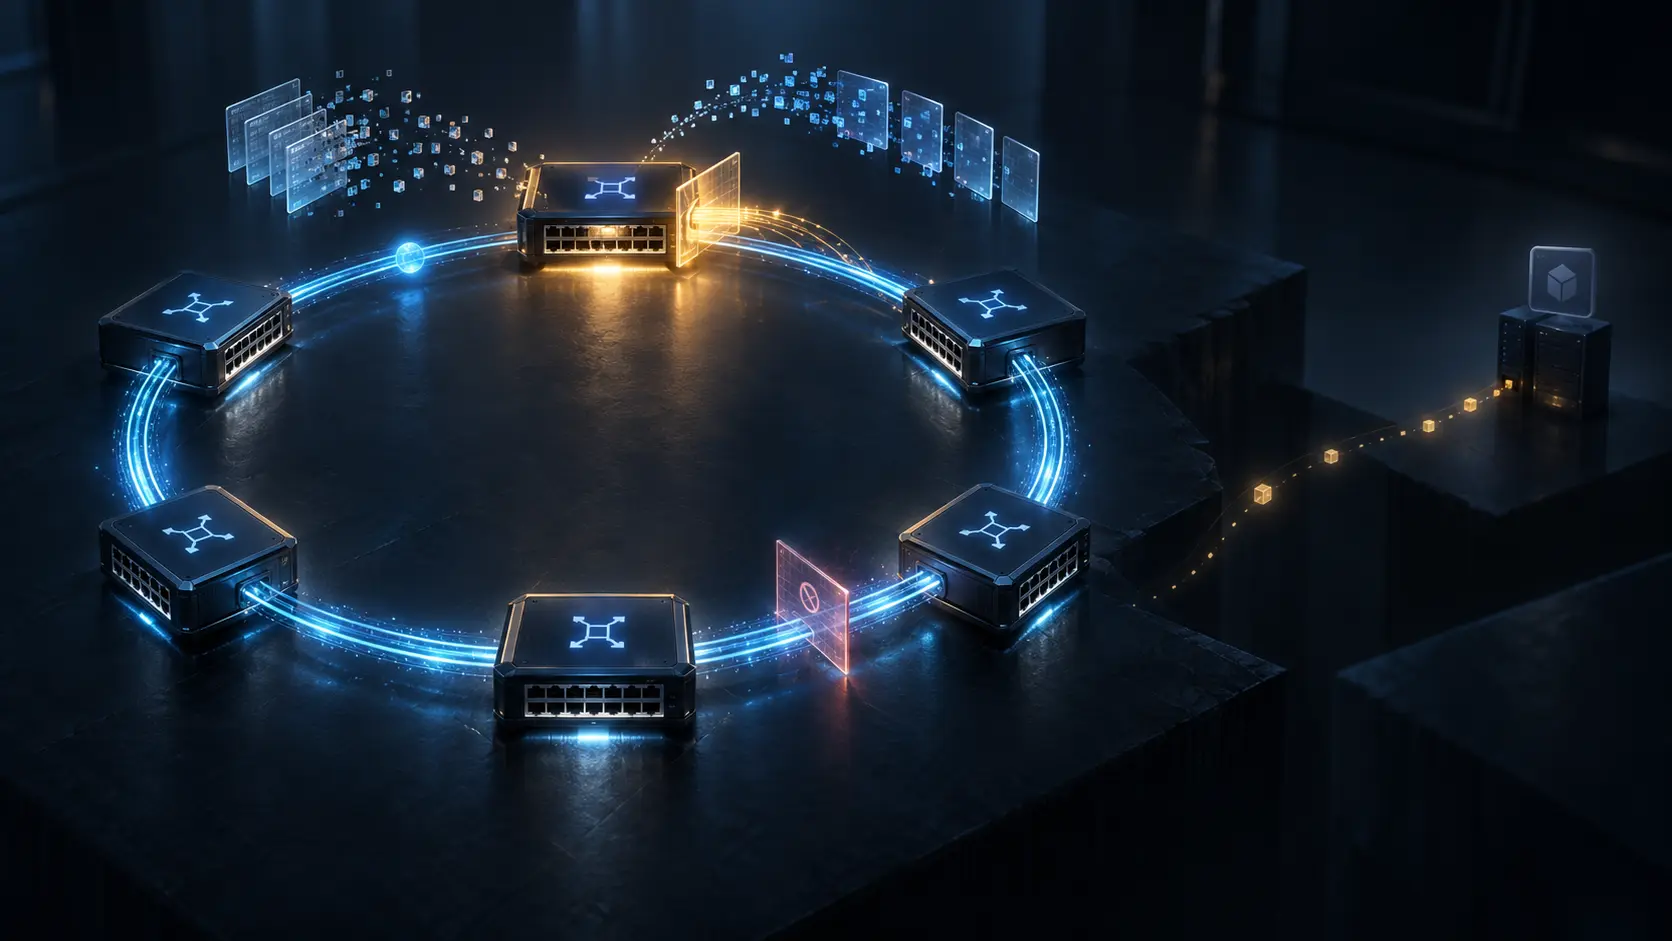
Eine Topologieansicht zeichnet einen geschlossenen Ring und färbt ihn grün. Auf denselben Verbindungen laufen drei EAPS-Domänen. Domäne A empfängt ihre Health-Frames, Domäne B wartet in PRE-FORWARDING, Domäne C hat gerade nach einem Fehler ihre sekundäre Schnittstelle geöffnet. Die Zeichnung ist physisch richtig und betrieblich irreführend.
RFC 3619 gestattet ausdrücklich mehrere EAPS-Domänen auf einem Ring. Jede kann einen eigenen Master und eine eigene Menge geschützter VLANs besitzen. Ein Switch darf außerdem an mehreren Ringen teilnehmen, wofür getrennte EAPS-Instanzen erforderlich sind. Die räumliche Wiederverwendung von Bandbreite ist eine Funktion, keine Ausnahme.
Der RFC erschien im Oktober 2003 als Informational. Er dokumentiert EAPS Version 1, eine von Extreme Networks erfundene Technik, und legt ausdrücklich keinen Internet Standard fest. Die dort genannten Konvergenzwerte unter einer Sekunde, häufig unter 50 Millisekunden, beschreiben den Mechanismus historisch. Sie messen keine aktuelle Installation und garantieren keinen Dienst.
Die heutige Führungsfrage lautet deshalb nicht, ob ein altes Ringprotokoll schnell war. Sie lautet, wie eine gemeinsame Ressource mehrere voneinander begrenzte Wahrheiten tragen kann, ohne dass eine Oberfläche sie zu einer Behauptung verschmilzt.
Jede Domäne besitzt ihr eigenes Tor
In einer EAPS-Domäne ist ein Knoten Master, die übrigen sind Transitknoten. Der Master benennt primären und sekundären Port. Im Normalzustand blockiert er Nicht-Control-Verkehr auf dem sekundären Port. Das Control VLAN bleibt offen, damit Health-Check-Frames den Ring umrunden können.
Bei festgestelltem Fehler öffnet der Master den sekundären Port für die geschützten VLANs. Die überlebende Richtung wird nutzbar, ohne den normalen Ethernet-Lernprozess einem geschlossenen Loop auszusetzen. Bei Wiederherstellung schließt er das Tor erneut.
Die Autorität umfasst eine benannte Domäne, ein bestimmtes Tor und konfigurierte VLANs. Sie umfasst nicht automatisch die Domäne daneben, nur weil beide dieselbe Faser benutzen. Zu jedem Ereignis gehören Domänen-ID, Master, Control VLAN, geschützte VLAN-Liste, beide Ports, Timer und Konfigurationsversion.
Heng Lu trennt Aufzeichnung, Autorität und Wirklichkeit. Running Code kann einer Entscheidung reale Wirkung geben, aber nicht ihren Erkenntnisbereich vergrößern. Der Master darf wahrheitsgemäß sagen, welche Tür er unter welchen Regeln bewegte. Er darf daraus nicht die Gesundheit aller Dienste auf dem Stahl ableiten.
Gleiches Link-Ereignis, verschiedene Zeitachsen
Ein Transitknoten, der link-down erkennt, sendet einen LINK-DOWN-Frame an seinen Master. Unabhängig davon sendet jeder Master periodische Health-Checks. Kommt ein Frame nicht vor Ablauf des fail period zurück, geht die jeweilige Domäne in ring-fault.
Ein physischer Schnitt kann somit mehrere Domänen gleichzeitig betreffen, aber ihre Reaktion hängt von eigenem Master, Control VLAN, Timer und Zustand ab. Eine Instanz kann die lokale Meldung erhalten, während eine andere erst durch Timeout reagiert. Unterschiedliche Timer erzeugen unterschiedliche Entscheidungszeitpunkte.
LINK-DOWN ist eine positive lokale Aussage; Timeout ist ein Schluss aus Abwesenheit. Beide dürfen dieselbe Sicherheitsaktion auslösen, ohne dieselbe Beweiskraft zu besitzen. Der Beleg speichert Trigger, Port oder Sequenz, Beobachtungszeit, Timerwert und die Bestätigung durch den anderen Kanal.
Ein gemeinsamer Alarm, der alle Domänen gleichzeitig auf „failed“ setzt, kann Unterschiede verdecken. Ein gemeinsames Grün, das beim ersten zurückgekehrten Health-Frame erscheint, ist noch gefährlicher. Es verleiht dem schnellsten Beobachter die Stimme aller anderen.
Jede FDB beginnt eine eigene neue Epoche
Nach der Fehlerentscheidung öffnet der Master den sekundären Port, leert seine Bridge-Tabelle und weist Transitknoten zum Leeren an. Unter der alten Topologie gelernte MAC-Orte können falsch sein. Kontrolliertes Vergessen schützt vor Weiterleitung in eine verschwundene Richtung.
Das Flush ist nicht der Endzustand. Es beginnt eine neue Wissensepoche. Unbekannte Ziele werden möglicherweise geflutet; stille Ziele bleiben unbekannt; Verkehr muss korrekte Positionen neu lehren. Domänen mit unterschiedlichen VLAN-Mengen besitzen dabei unterschiedliche Lernprofile.
Eine kleine, aktive VLAN-Menge kann schnell wieder stabil aussehen, während eine andere mit leisen oder verteilten Zielen noch lernt. Der erste Erfolg darf die zweite nicht zertifizieren. Benötigt werden Flush-Ausgabe und -Abschluss pro Knoten, FDB-Epoche, korrektes Wiederlernen kritischer Ziele, Unknown-Unicast-Niveau und erste erfolgreiche Transaktion.
RFC 4427 trennt Erkennung, Korrelation, Benachrichtigung, Recovery Switching und Gesamtwiederherstellung. Hitless verlangt keine Verluste, Duplikate, Fehlreihenfolge oder Bitfehler. Ein gemeinsamer Portwechsel erzeugt deshalb nicht automatisch eine gemeinsame Recovery-Zeit.
PRE-FORWARDING widerspricht dem physischen Grün
Kehrt eine Verbindung zurück, kann der Master noch in ring-fault sein und den sekundären Port offenhalten. Würde der Transitknoten sofort alle geschützten VLANs freigeben, wäre der physische Loop wieder vollständig.
Der Transitknoten blockiert deshalb geschützte VLANs am wiederhergestellten Port und geht in PRE-FORWARDING. Der Master sendet weiter Health-Checks. Erst wenn der Frame auf dem sekundären Port zurückkehrt, wechselt er zu normal, blockiert dort Nicht-Control-Verkehr und verteilt ein weiteres Flush. Danach kann die Instanz den Transit freigeben.
PRE-FORWARDING ist domänenspezifisch. Zwei Instanzen auf demselben Switch können am selben physischen Port unterschiedliche logische Übergänge verfolgen. Das Interface ist up, doch die Weiterleitungserlaubnis und ihre FDB-Abhängigkeiten sind noch nicht geklärt.
Fehlerschaltung und Rückkehr brauchen getrennte Ereignis-IDs. Sie sind zwei Topologieänderungen und zwei Lernphasen. Der Endzustand normal darf weder das Zwischenrisiko noch einen zweiten Dienstverlust überschreiben.
Gemeinsame Infrastruktur braucht kleinere Aussagen
Je mehr Domänen eine Ressource teilen, desto wichtiger wird ein präziser Schlüssel. Dashboard, Log und Incident sollten nicht nur Switch und Port, sondern EAPS-Domäne, VLAN-Umfang, Masteridentität und Konfigurationsepoche führen.
Spätere Schutzarchitekturen sprechen aus demselben Grund von Recovery Domains. Ein Mechanismus hat Grenzen. Er schützt nicht automatisch den Eintritt vor dem Ring, den Austritt danach oder die Anwendung. Reagieren mehrere Schichten auf dasselbe Ereignis, müssen Hold-off und Reversion verhindern, dass eine Wiederherstellung eine andere bekämpft.
Ein Diensttest muss den tatsächlichen Ingress und Egress durchqueren und die Anwendung prüfen. Das Control VLAN besitzt eine eigene Aufgabe: die Zustandsmaschine der Domäne zu informieren. Es ist kein repräsentativer Test für jede geschützte VLAN und keine Quittung des Nutzers.
Der kleinste wahre Satz ist betriebswirtschaftlich wertvoller als ein großes Grün. Er lässt Verantwortliche erkennen, welche Domäne fertig ist und wo Arbeit bleibt.
Auch eine gültige Domäne braucht authentische Signale
RFC 3619 warnt, dass jemand mit physischem Zugang zu Ethernet-Verbindungen Bridge- oder EAPS-Frames fälschen und das Netz stören kann. Bei relevantem aktivem Angriffsrisiko empfiehlt es Link-Verschlüsselung oder geeigneten Schutz höherer Schichten.
Der Frame-Typ beweist keine Befugnis. Signale sollten an erlaubte physische Schnittstelle, Quellidentität, Domäne, Konfigurationsepoche und erwartete Sequenz gebunden werden. Unmögliche Zustandswechsel und wiederholte Flush-Auslöser verdienen Alarm; der auslösende Frame oder Zähler muss erhalten bleiben.
Auf einem gemeinsam genutzten Ring ist falsche Zuordnung zusätzlich riskant. Ein legitimes Signal für Domäne A darf nicht durch unscharfe Verarbeitung Autorität über Domäne B erhalten. Die Sicherheitsgrenze ist zugleich die Evidenzgrenze.
Schnelle Automatisierung bleibt das Ziel. Gerade ihre Geschwindigkeit verlangt, dass eine spätere Untersuchung die genaue Kette rekonstruieren kann.
Der Ring ist ein Substrat, kein Urteil
Die minimale Kette umfasst physische Beobachtung, Alarm oder Polling, Masterentscheidung, Portaktion, Flush-Verteilung, FDB-Epoche, Wiederlernen, Paketverhalten und Anwendungsergebnis. Jeder Schritt hat einen anderen Besitzer und eine andere Rücknahme.
Nur Masterzustände zu messen, belohnt kurze Timer und versteckt Fehlumschaltungen oder langsames Lernen. Nur Anwendungen zu messen, verbirgt den internen Ort der Verzögerung. Beide Sichten sind nötig und dürfen einander nicht vertreten.
Ein physischer Ring kann viele Schutzdomänen tragen. Er kann ihre Leitungen teilen, aber nicht ihre Schlussfolgerungen. Erst wenn jede Instanz ihren eigenen Beleg liefert und der Dienst separat bestätigt, entsteht ein Grün, das nicht bloß die Farbe des schnellsten Teilnehmers ist.
Quellen
- https://www.rfc-editor.org/rfc/rfc3619.html
- https://www.rfc-editor.org/rfc/rfc3619.txt
- https://www.rfc-editor.org/info/rfc3619/
- https://datatracker.ietf.org/doc/rfc3619/
- https://www.rfc-editor.org/errata_search.php?rec_status=0&rfc=3619
- https://www.rfc-editor.org/rfc/rfc3386.html
- https://www.rfc-editor.org/rfc/rfc3469.html
- https://www.rfc-editor.org/rfc/rfc4427.html
- https://www.rfc-editor.org/rfc/rfc5654.html
- https://www.rfc-editor.org/rfc/rfc5921.html
- https://www.rfc-editor.org/rfc/rfc6371.html
- https://www.rfc-editor.org/rfc/rfc6372.html
- https://www.rfc-editor.org/rfc/rfc6378.html
- https://www.rfc-editor.org/rfc/rfc6974.html
- https://www.rfc-editor.org/rfc/rfc8227.html
- https://www.rfc-editor.org/rfc/rfc9522.html
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/on-authority-belief-and-the-internets-addressing-system/
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten