
Thema
Softwarelebenszyklus und Lock-in
Innerhalb der Facette Thema verbindet die Themenanalyse Softwarelebenszyklus und Lock-in Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Geschichte
Die IP-MIB war konform. IPv6 blieb dennoch außerhalb des Sichtfelds: RFC 2011
Ein Konformitätsnachweis kann vollständig richtig sein und trotzdem eine zu große Frage beantworten. RFC 2011 überführte die verbliebenen IP- und ICMP-Objekte aus MIB-II sauber nach SMIv2. Die IESG-Notiz im selben Dokument markierte jedoch die Grenze: Ein `IpAddress` aus vier…
IETF
Der Umschlag wurde gelesen. Die Beobachtung ist noch nicht bewiesen
`draft-ietf-netconf-notif-envelope-05` lässt Metadaten einer YANG-Push-Benachrichtigung mit der Nachricht weiterreisen. Das verbessert die Korrelation. Es macht einen erfolgreichen Parse aber nicht zugleich zum Nachweis von Identität, Kontinuität, Zeit, Inhaltsintegrität und…

Geschichte
Die 1.200 Anfragen waren kein Gütesiegel: RFC 2010
RFC 2010 zerlegte das Vertrauen in freiwillige Root-Server-Betreiber in prüfbare Pflichten, ließ aber Auswahl, Legitimität und Sanktionen ausdrücklich außerhalb seines Betriebsrahmens.
Geschichte
RFC 1991: Warum ein erfolgreich geöffnetes PGP-Paket noch kein vollständiger Beweis war
Die Kontrollkette konnte makellos aussehen: ASCII-Hülle dekodiert, CRC passend, Paketgrenzen gefunden, Sitzungsschlüssel gewonnen, Chiffretext geöffnet, Inhalt dekomprimiert, Signatur bestätigt. RFC 1991 machte jede dieser Operationen beschreibbar. Gerade deshalb lässt sich an…

Fallakte
Zwei Routen kamen an. Ihre Bits ergaben noch keinen belastbaren SID: RFC 9819
Ein Ingress-PE kann die beiden BGP-Ankündigungen besitzen, aus denen ein argumenttragender SRv6 Service SID entsteht, und trotzdem nicht berechtigt sein, ihre Bits als eine ausführbare Anweisung zu behandeln. RFC 9819 macht die fehlenden Belege sichtbar: Identität, Argumentlänge…

Kreative
Ivan Pepelnjak und die Disziplin überprüfbarer Netzwerkautomatisierung
Von der frühen Internet-Infrastruktur Sloweniens bis zu den Multi-Vendor-Labors von netlab: Ivan Pepelnjak verfolgte konsequent einen Ansatz mit expliziten Modellen, reproduzierbaren Tests und offen benannten Grenzen. Sein zentraler Beitrag ist kein einzelnes Protokoll, sondern…
Fallakte
Das Modell sah den PCEP-Zustand. Es sah nicht dessen Folgen: RFC 9826
RFC 9826 schafft eine gemeinsame Verwaltungsansicht für PCEP-Sprecher. Gerade diese saubere Sicht verlangt eine harte Grenze: Ein Datastore-Eintrag ist ein Beleg aus der Management-Instrumentierung, kein automatischer Beweis für Identität, Befugnis, FIB oder Dienstwirkung.

IETF
Die Nachricht wurde zusammengesetzt. Die Telemetrie kann trotzdem unvollständig sein
`draft-ietf-netconf-udp-notif-26` senkt den Aufwand für hochfrequente YANG-Benachrichtigungen. Gerade deshalb muss der Geltungsbereich jedes grünen Signals eng bleiben: Eine erfolgreiche Zusammensetzung beschreibt den Empfang, nicht automatisch die beobachtete Wirklichkeit.
Geschichte
Der Präfix blieb. Die weltweite Route war trotzdem nicht versprochen: RFC 2008
Ein Unternehmen konnte seinen alten Adressblock behalten, beide beteiligten Provider konnten kooperieren – und dennoch aus Teilen des Internets verschwinden. RFC 2008 erklärte 1996, warum ein Registereintrag, eine bilaterale Zusage und die globale Annahme einer Route drei…

IETF
Das erste Paket überholte den Encoder, nicht die ganze Übertragung: RFC 9828
Ein früher Paketabgang ist ein sauber messbarer Fortschritt. Er sagt noch nichts darüber, ob Verlust überbrückt, die Senderuhr rekonstruiert, der Decoder zugelassen und das Bild rechtzeitig angezeigt wurde.
IETF
Der Merge war sauber. Die Basis vielleicht nicht: Private NETCONF-Kandidaten
`draft-ietf-netconf-privcand-10` trennt die Änderungen einzelner Clients und koordiniert ihren Abgleich mit `running`. Damit lässt sich fremde, unfertige Arbeit besser aus einem Commit heraushalten. Frische, vollständige Sicht, autorisierte Konfliktlösung, operative Anwendung und…

Geschichte
Ein Pfad trotz verschiedener Karten: Nimrods Grenze in RFC 1992
RFC 1992 machte aus unvollständigem Wissen keinen Ausnahmezustand. Nimrod ließ Anbieter Informationen begrenzen und Empfänger auswählen, verlegte die schwierige Wegberechnung zum Bedarf und schützte einen einmal gewählten Pfad vor widersprüchlichen Hop-Entscheidungen.

IETF
Der Transform wurde vereinbart. Das Replay war noch nicht verworfen: RFC 9827
RFC 9827 gibt IKEv2 einen breiteren und ehrlicheren Vertrag für Paketfolgenummern. Die gewählte Transform-ID beschreibt Eigenschaften beim Eintritt der Pakete einer Security Association in das Netz. Sie bescheinigt weder die Koordination der Sender noch die Anti-Replay-Policy des…
IETF
Ein Diagnoseplan ist keine Ursache: acht Belege für geplante OAM-Tests
`draft-ietf-opsawg-scheduling-oam-tests-07` soll OAM-Tests zeitlich planen und in einer festgelegten Reihenfolge koordinieren. Das schafft eine gemeinsame Arbeitsfläche, macht aber aus einem gespeicherten Plan, einem Erfolgsstatus oder einem Messwert noch keinen Beweis für…

IETF
Die Farbe stimmt. Der Nachweis nicht: RFC 9832 als Beweiskette
Eine 32-Bit-Zahl kann in drei BGP-Kontexten auftauchen und jeweils eine andere Entscheidung auslösen. RFC 9832 ordnet diese Entscheidungen. Es beweist damit weder eine domänenübergreifende Bedeutung noch FIB-Installation, Paketpfad oder eingehaltenes SLA.

Geschichte
Die Freigabe galt automatisch – aber nur im Standards-Rahmen: RFC 1988
RFC 1988 ersetzte für einen eng definierten Fall die wiederkehrende Lizenzanfrage durch eine öffentliche Zusage. Gerade weil sie automatisch wirkte, sind ihre Grenzen entscheidend: Patentfamilie, Standards-Track, Verwendungszweck, proprietärer Ausschluss und ein endgültiger…

Geschichte
Zwei verlorene Klartexte nach einem Paketverlust: RFC 1969s CBC-Kette
RFC 1969 verband PPP-Pakete so eng, dass ein einzelner Verlust zwei Klartexte unzugänglich machte. Das zweite Ciphertext-Paket blieb dennoch wertvoll: Sein letzter Block setzte die Entschlüsselung beim dritten fort. Diese kleine Zustandsmaschine zeigt, warum Wiederanlauf weder…

IETF
RFC 9845: Die Wattzahl sank, der Nachweis noch nicht
Ein niedriger Messwert ist ein Befund, kein Gesamturteil. Lastzuordnung, Dienstqualität, Topologie, Strommix und Dauer können die Umweltwirkung weiterhin umkehren.

Geschichte
Unkomprimiert, aber nicht zustandslos: RFC 1967
Ein LZS-DCP-Paket konnte seine Nutzdaten unverändert übertragen und trotzdem das gemeinsame Wörterbuch fortschreiben. RFC 1967 machte diese Wahl mit Process-Uncompressed sichtbar und verteilte Ordnung, Prüfung und Reset auf nummerierte Histories. Die Zustände lassen sich getrennt…
IETF
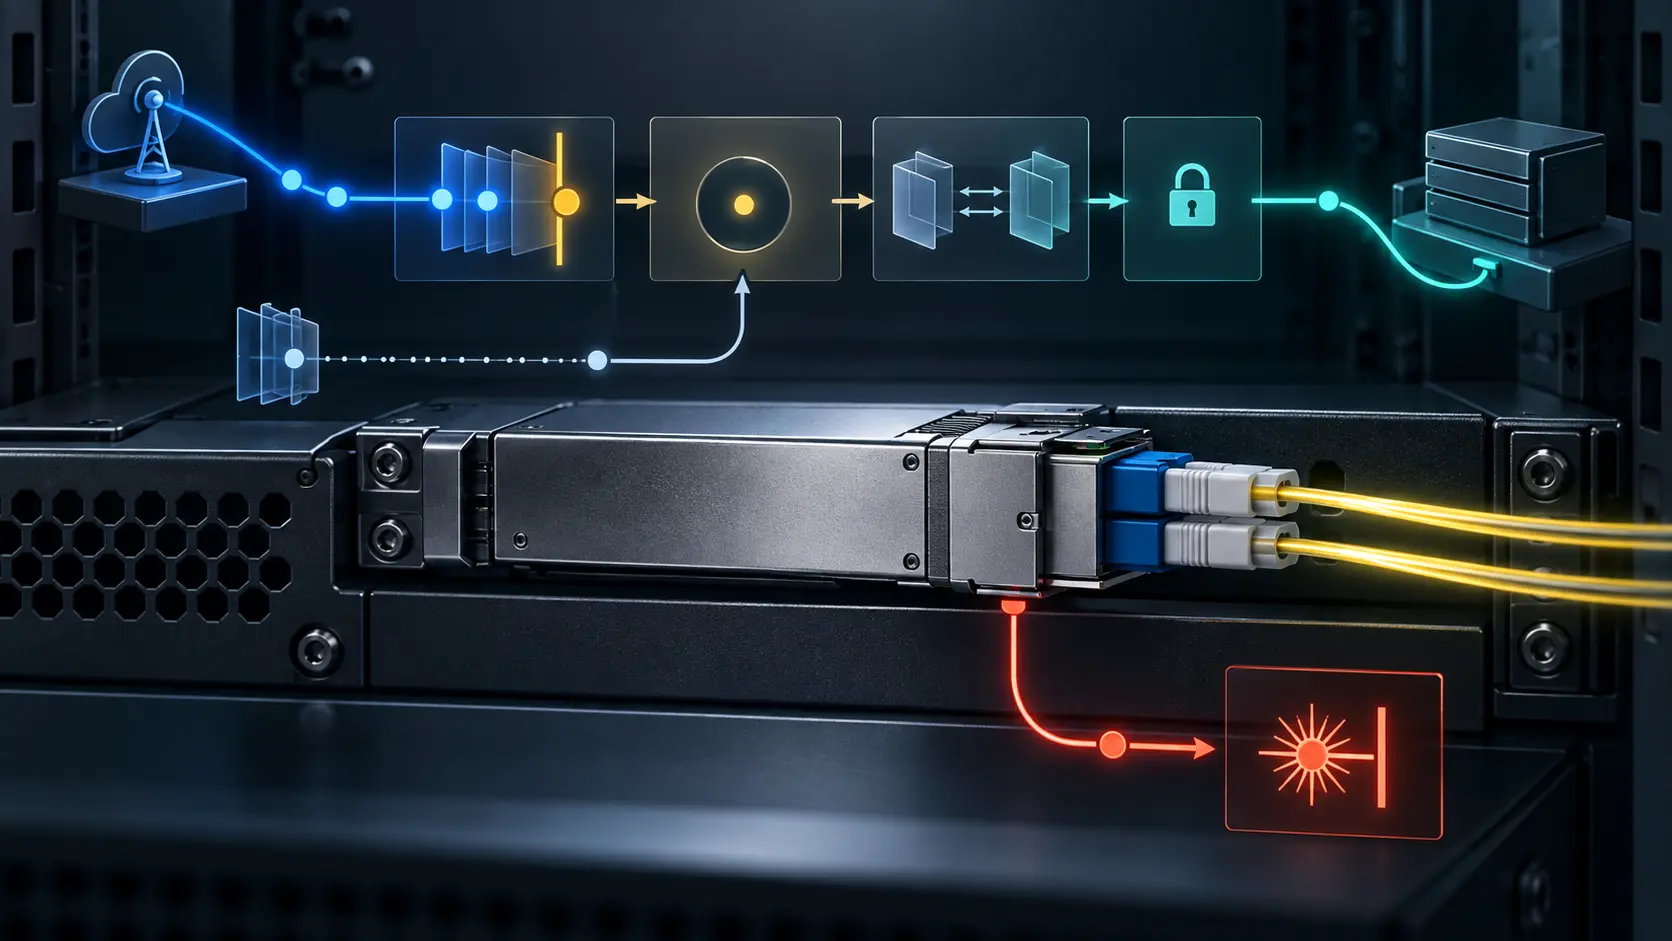
CMIS Revision 04 regelt die Kontrollübergabe, lässt aber den letzten Schreibvorgang offen
Eine Berechtigung lässt sich sekundengenau entziehen. Ein optisches Modul kennt diesen sauberen Schnitt nicht unbedingt. Hat ein entfernter Controller zwei Schritte einer dreiteiligen Abstimmung ausgeführt und beginnt das Host-NOS unmittelbar danach, seine Werte…