
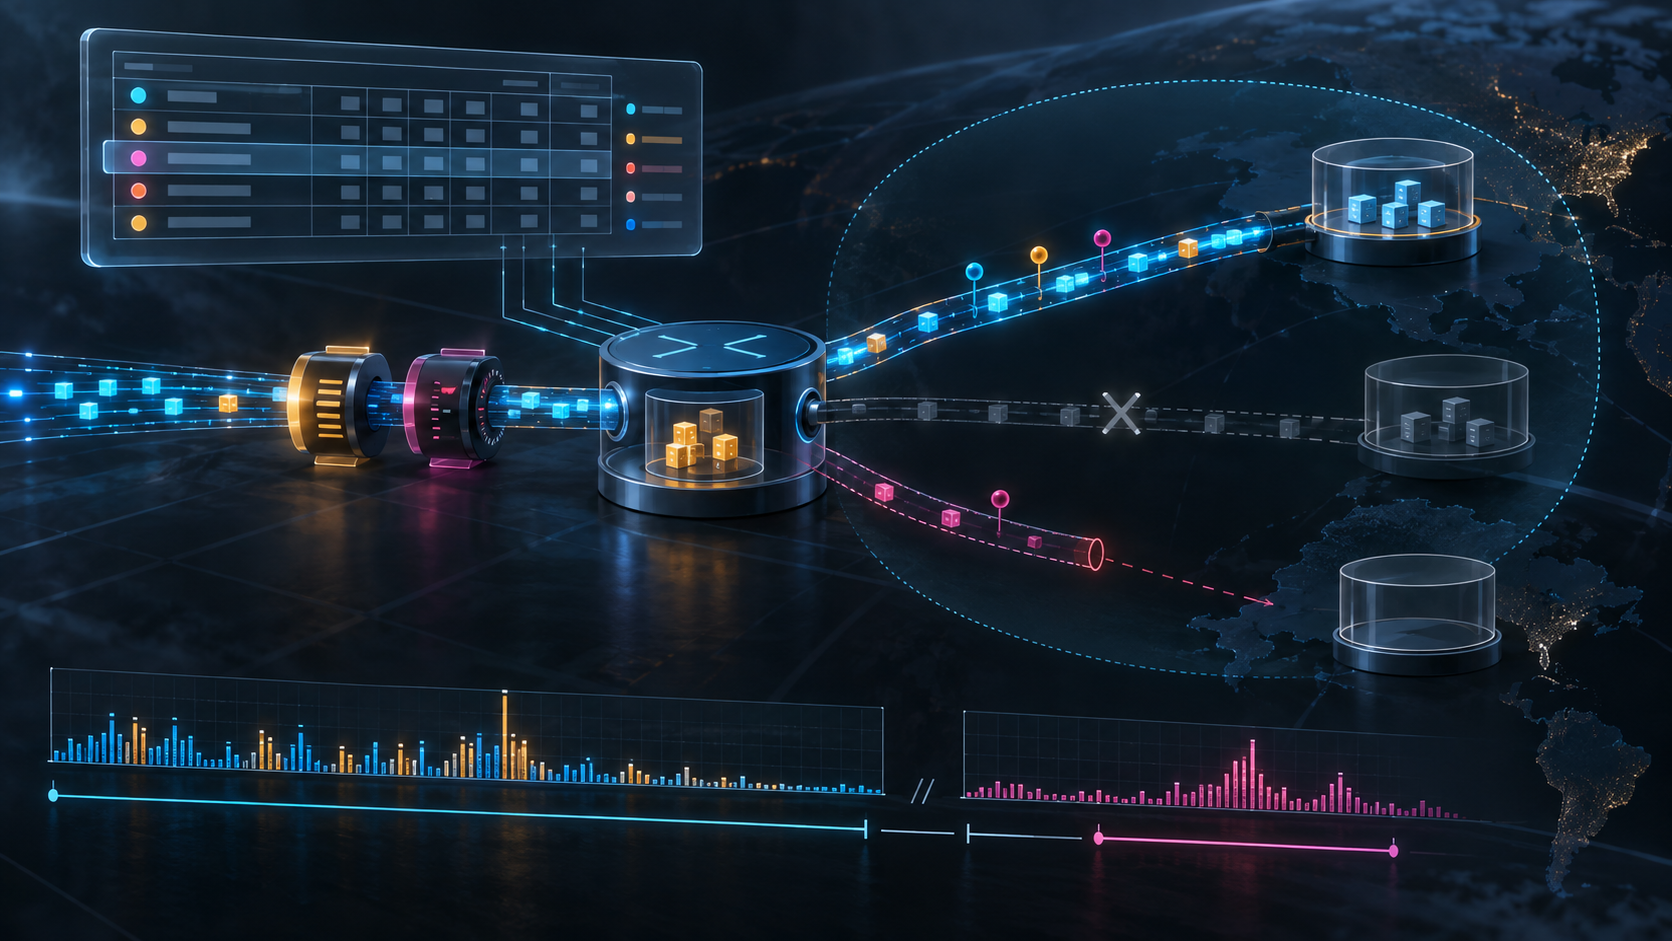
Zusammenfassung
- RFC 5132 ist ein Proposed Standard vom Dezember 2007, definiert die IP Multicast MIB und ersetzt RFC 2932.
- Das Modell umfasst IPv4 und IPv6, Adressbereiche, SSM-Bereiche, Routen, Next Hops, lokale Listener, Grenzen und Zonen.
ipMcastInterfaceRateLimitist schreibbar, wird in Kilobit pro Sekunde angegeben und nutzt null für „keine Begrenzung“.- Auch Aktivierung und TTL/Hop-Limit-Schwelle sind schreibbar; bei der Schwelle bedeutet null „alles weiterleiten“ und 256 „nichts weiterleiten“.
- Ein erfolgreicher SET und ein korrekter Readback belegen Managementzustand, nicht zwingend Installation oder Durchsetzung im Datenpfad.
- Eine Routenzeile ist die Sicht eines Agenten; ein Next Hop im Zustand
forwardingbelegt weder Paketaustritt noch entfernten Empfang. - Das Multicast-Protokoll wird pro Route geführt, weil mehrere Protokolle dieselbe Schnittstelle nutzen können.
- Routen- und Next-Hop-Zähler können nach Management-Neustart oder Austausch einer Zeile diskontinuierlich sein.
- Die bps-Angabe bezieht sich auf das letzte vollständige Sekundenintervall und lässt das laufende Intervall aus.
- Die Tabelle lokaler Listener erfasst Anwendungen im verwalteten System, keine entfernten Empfänger;
RunIndex = 0bedeutet nicht „niemand“. - Leserechte können Topologie, Verkehrsverlauf und Teilnehmerstandorte offenlegen; Schreibrechte können Zustellung stören oder Ströme umlenken.
- Führung braucht getrennte Belege für Absicht, Konfiguration, Managementsicht, Kontinuität, Steuerung, Weiterleitung, Empfang und Anwendungsergebnis.
Eine erfolgreiche Transaktion ist noch keine wirksame Grenze
Ein SNMP-SET kann vollständig korrekt sein: authentisierte Identität, passendes Objekt, gültiger Index, akzeptierter Wert. Die Antwort belegt, dass der Agent die Anforderung angenommen hat. Ein GET danach belegt, was derselbe Agent offenlegt. Beide Aussagen enden vor dem Datenpfad.
Zwischen Annahme und Wirkung können Aktualisierungswarteschlangen, Hardwaretabellen, andere Controller, klassenspezifische Regeln oder alternative Pfade liegen. RFC 5132 verspricht für kein heutiges Produkt eine bestimmte Synchronisationszeit. Wer aus „SET success“ unmittelbar „Traffic constrained“ macht, füllt diese Lücke mit einer Annahme.
Beim Rate-Limit ist null ausdrücklich „keine Begrenzung“. Ein positiver Wert ist in Kilobit pro Sekunde angegeben. Die Prüfung muss ein geeignetes Verkehrsmuster, die richtige Schnittstelle und eine passende Messdauer verwenden. Ein beobachteter Mittelwert kann wegen Burst-Verhalten oder Messfenstern anders aussehen, ohne dass daraus allein schon ein Produktfehler folgt.
Die TTL- beziehungsweise Hop-Limit-Schwelle hat andere Sentinelwerte: null lässt alle Werte zu, 256 keinen. Eine generische Benutzeroberfläche, die null als „aus“ anzeigt, kehrt die Bedeutung um. Semantik gehört zum Objekt, nicht zur Zahl allein.
Das Managementmodell ist präzise und begrenzt
RFC 5132 definiert zwei Skalare und acht Tabellen: Schnittstelle, SSM-Bereich, Route, Next Hop, Bereichsgrenze, Bereichsname, lokaler Listener und Zone. Es ist unabhängig von einem einzelnen Multicast-Routingprotokoll und kann auch Systeme ohne Routingfunktion beschreiben.
Diese Abstraktion ist für heterogene Netze wertvoll. Dennoch bleibt sie eine Sicht des Agents. Eine Implementierung kann Informationen aus Softwarezustand, Hardwareabstraktion oder Cache gewinnen. Der Standard erklärt die Objekte, nicht die interne Architektur und Aktualität jedes Geräts.
Eine Routenzeile kann Quelle, Gruppe, Eingangsschnittstelle, Upstream-Nachbarn, Lernprotokoll, Routentyp, Alter und Ablauf enthalten. Sie beschreibt viel. Sie belegt nicht, dass die entsprechende Hardwarezeile gerade installiert ist, dass ein bestimmtes Paket sie nutzte oder dass der Empfänger es verarbeitete.
Für belastbare Aussagen sind Ebenen nötig: gewünschte Änderung; vom Agenten angenommene Konfiguration; später gelesener Zustand; Kontrollebenenentscheidung; im Paket beobachtete Ausführung; entfernter Empfang; Anwendungserfolg. Eine gemeinsame grüne Kachel vernichtet genau die Unterschiede, die eine Störung erklärbar machen.
Eine Schnittstelle hat nicht zwingend ein Protokoll
RFC 5132 löst RFC 2932 ab und erweitert dessen IPv4-Modell um IPv6, Scope, SSM, lokale Listener und Zonen. Das Protokollattribut wird pro Route geführt, weil mehrere Multicast-Protokolle auf derselben Schnittstelle Routen lernen können.
ipMcastRouteProtocol benennt das Protokoll, durch das diese Route gelernt wurde. Es ist kein pauschales Etikett für die Schnittstelle. Ebenso kann der Routingmechanismus, der den Upstream-Nachbarn oder die Elternschnittstelle bestimmt, ein anderer sein. Lernquelle und Upstream-Auflösung dürfen nicht zu einem Feld verschmolzen werden.
Der Eingangsschnittstellenindex null bedeutet, dass die Route keiner Eingangsschnittstellenprüfung unterliegt und Pakete auf mehreren Schnittstellen akzeptieren kann; der RFC nennt BIDIR-PIM. Null bedeutet hier weder „keine Eingabe“ noch „deaktiviert“.
Der Routentyp kann eine Unicast-Route in einer logischen Multicast-RIB von einer Multicast-Route unterscheiden. Auch diese Klassifikation ist kein Paket- oder Zustellnachweis.
Next-Hop-Zustand endet vor dem Empfänger
Eine Next-Hop-Zeile kann pruned oder forwarding melden. Das hilft, die nachgelagerte Entscheidung des Agents zu lokalisieren. Es sagt nicht, ob während des relevanten Intervalls ein Paket austrat.
Der Ablaufwert einer Route ist die kleinste verbleibende Zeit bis zum Verfall; null bedeutet keine Alterung. Ein Protokoll kann bereits in einem Prune-Zustand sein, bevor die Zeile entfernt wird. Vorhandensein und Weiterleitungsdisposition sind deshalb nicht identisch.
Hat ein Protokoll keinen eigenen Next-Hop-Timer, darf der Ablaufwert von der Route übernommen werden. Eine sekundengenaue Anzeige beweist keinen unabhängigen Timer. Der Ursprung des Werts muss sichtbar bleiben.
Bei ClosestMemberHops bedeutet null, dass alle Pakete weitergeleitet werden, und 256, dass keine weitergeleitet werden. Protokolle ohne Nachverfolgung der Downstream-Distanz melden null. Das Objekt ist somit keine allgemeine Messung der Entfernung zu realen Empfängern.
Der Nachweis geht weiter: Paket an der vorgesehenen Ausgabe, Sequenz und Zeitpunkt, Beobachtung am Empfänger, Verlust und Anwendungsergebnis. Der Next Hop bestimmt die nächste Frage, nicht die letzte Antwort.
Ein Zähler braucht seine Lebensgeschichte
Paket- und Oktettzähler von Route und Next Hop können bei einer Neuinitialisierung des Managementsubsystems oder beim Entfernen und Ersetzen einer Zeile springen. Der jeweilige Zeitstempel hilft, die Grenze zu erkennen.
Zwei Werte desselben OID-Namens sind nicht automatisch vergleichbar. Gespeichert werden müssen Agentenidentität, vollständige Indizes, sysUpTime, Zeilenzeitstempel, Abfragezeit und Wert. Ändert sich die Lebenszeit, beginnt eine neue Serie. Die Differenz zur alten ist kein Verkehrsfluss.
Ein Routenzeitstempel von null bedeutet, dass die Zeile beim Neustart des Managementsubsystems bereits existierte. Null ist eine definierte Aussage, keine Lücke, die mit dem ersten Erfassungszeitpunkt aufgefüllt werden darf.
ipMcastRouteBps misst das letzte vollständige Ein-Sekunden-Intervall und schließt das laufende aus. Neu einsetzender Traffic kann neben einem Nullwert existieren. Der Poll-Zeitpunkt und die Aktualisierung des Agents gehören zur Interpretation.
Ein steigender Zähler belegt die Zuordnung des Agents zu einer Route, nicht den bestimmten entfernten Empfänger. Ein Reset belegt ohne Kontinuitätsprüfung keinen Ausfall.
Lokale Mitgliedschaft ist keine Reichweite
Die Tabelle der lokalen Listener listet Anwendungen oder Dienste des verwalteten Systems, die einer Multicast-Gruppe beigetreten sind. Sie beantwortet eine lokale Nachfragefrage. Sie zählt keine entfernten Teilnehmer und belegt nicht, dass Upstream-Zustand entstand.
ipMcastLocalListenerRunIndex ist eine plattformspezifische Prozess- oder Instanzkennung. Null bedeutet, dass eine oder mehrere Anwendungen vorhanden, aber nicht einzeln identifizierbar sind. Wer Nullzeilen ausfiltert, meldet Abwesenheit bei vorhandener Nachfrage.
Auch eine positive Kennung ist keine dauerhafte Nutzeridentität. Prozesse starten neu; eine Anwendung kann beitreten, ohne Daten zu lesen; empfangene Bytes können verworfen werden. Eine Zahl lokaler Zeilen ist keine Publikumszahl.
Der entfernte Nachweis besteht aus Beitritt, Empfängeridentität und Scope, empfangenen Sequenzen, Verlust, Latenz und Verarbeitung. Erst daraus lässt sich ein Anwendungsergebnis ableiten.
SSM und Scope brauchen beobachtete Konvergenz
SSM-Bereiche und Scope-Grenzen besitzen schreib- beziehungsweise erzeugbare Zeilen und RowStatus. Eine aktive Zeile belegt den Zustand eines Agents. Sie belegt keine konsistente Politik aller Nachbarn und keine Durchsetzung auf jedem Pfad.
Gerade eine Bereichsgrenze ist nur so wirksam wie ihre Umsetzung an den relevanten Stellen. Prüfung muss Adressfamilie, Zone, Schnittstelle und angrenzende Geräte erfassen und geeignetes Paketverhalten beobachten.
Gleiches gilt für ipMcastEnabled. Ein lesbarer Wahrheitswert kann die beabsichtigte Funktion ausdrücken. Ob Interfaces, Hardware und andere Regeln dem entsprechen, zeigt erst die Ausführung.
Konfigurationsmanagement darf deshalb nicht beim RowStatus „active“ enden. Es braucht einen Installations- und einen Wirkungsschritt.
Lesen ist nicht harmlos
Die Sicherheitsbetrachtung von RFC 5132 weist darauf hin, dass lesbare Objekte Topologie, Verkehrsverlauf sowie Orte von Sendern oder Empfängern offenlegen können. Quelle, Gruppe, Schnittstelle und Zeit bilden auch ohne Nutzdaten verwertbare Beziehungsinformationen.
Lesekonten benötigen minimale Views, starke Authentisierung, Vertraulichkeit und Protokollierung. Ungewöhnliche Walks, Abfragen sensibler Gruppen und View-Erweiterungen sind Sicherheitsereignisse.
Schreibzugriff kann Lieferung stören oder Streams über einen gewählten Ort leiten, ohne dass Quellen und Listener es bemerken. Wer Aktivierung, Schwelle, Rate, SSM oder Grenze ändern kann, ist ein Produktionscontroller, unabhängig von der Kontobezeichnung.
RFC 5132 empfiehlt SNMPv3 mit Authentisierung und Privacy und rät für sichere Nutzung von älteren Versionen ab. Das ist eine Protokollvorgabe, kein Attest für eine aktuelle Installation. Schlüssel, Views, Rechte und Transport müssen vor Ort geprüft werden.
Was die Quellen tragen
RFC Editor und Datatracker belegen Status, Publikation im Dezember 2007 und die Ablösung von RFC 2932. Der Text belegt die Objektsemantik. Die begleitenden Dokumente zu SMIv2, SNMP, Interfaces, Adressen, Scope und Multicast liefern den normativen Zusammenhang.
Sie belegen nicht die heutige Implementierung eines Herstellers, die Synchronisationszeit zu Hardware, Empfängerzahl, Paketverlust, einen Vorfall oder ein Geschäftsergebnis. Dafür braucht es Konfigurationen, Traces und Messungen des laufenden Systems.
Die belastbare Schlussfolgerung lautet daher nicht, eine MIB sei unzuverlässig. Sie lautet, dass ihre Zuverlässigkeit an ihren definierten Geltungsbereich gebunden ist. Managementquittungen werden erst zusammen mit Datenpfad und Empfänger zu einem Wirkungsnachweis.
Sources
- https://www.rfc-editor.org/rfc/rfc5132.html
- https://www.rfc-editor.org/rfc/rfc5132.txt
- https://www.rfc-editor.org/info/rfc5132
- https://datatracker.ietf.org/doc/rfc5132/
- https://datatracker.ietf.org/doc/rfc5132/history/
- https://www.rfc-editor.org/errata_search.php?rfc=5132
- https://www.rfc-editor.org/rfc/rfc2932.html
- https://www.rfc-editor.org/rfc/rfc3410.html
- https://www.rfc-editor.org/rfc/rfc2578.html
- https://www.rfc-editor.org/rfc/rfc2579.html
- https://www.rfc-editor.org/rfc/rfc2580.html
- https://www.rfc-editor.org/rfc/rfc2856.html
- https://www.rfc-editor.org/rfc/rfc2863.html
- https://www.rfc-editor.org/rfc/rfc3411.html
- https://www.rfc-editor.org/rfc/rfc4001.html
- https://www.rfc-editor.org/rfc/rfc5131.html
- https://www.rfc-editor.org/rfc/rfc2365.html
- https://www.rfc-editor.org/rfc/rfc3306.html
- https://www.rfc-editor.org/rfc/rfc4007.html
- https://www.rfc-editor.org/rfc/rfc4291.html
- https://www.rfc-editor.org/rfc/rfc2287.html
- https://www.rfc-editor.org/rfc/rfc4293.html
- https://www.rfc-editor.org/rfc/rfc3569.html
- https://www.rfc-editor.org/rfc/rfc4601.html
- https://www.rfc-editor.org/rfc/rfc5015.html
- https://www.rfc-editor.org/rfc/rfc4646.html
- https://heng.lu/minimum-initial-specification-localized-future-decision-voluntary-adoption-internet-coordination-system/
- https://heng.lu/on-reality-layers-symbolic-power-and-why-clarity-feels-so-hostile/
- https://heng.lu/running-code-primary-the-patch-needed-to-preserve-the-internet-original-design/
Mitgliederbriefing
Detaillierter Profilkontext
Melden Sie sich mit der richtigen Mitgliedschaftsstufe an, um das vollständige Briefing und die Quellennotizen freizuschalten.
Nur für Strategic Circle
Strategic Circle
Offen für alle Leser. Schalten Sie Profil-Briefings nach Beitritt und Anmeldung frei.
Strategic Circle beitretenNur für Leadership Alliance
Leadership Alliance
Für qualifizierte Inhaber von IP-Assets und Management; melden Sie sich an, um Leadership-Alliance-Briefings freizuschalten.
Leadership Alliance beitreten