
Thema
Sicherheitsautomatisierung
Innerhalb der Facette Thema verbindet die Themenanalyse Sicherheitsautomatisierung Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

IETF
Die Premiumspur funktionierte nur, solange die gemeinsame Spur blieb
Eine Prioritätsklasse kann ihre Zielwerte erfüllen und dennoch Teil eines schlechten Gesamtergebnisses sein. Das passiert, wenn die Auswertung nur die bevorzugten Pakete betrachtet und die gewöhnliche Klasse am selben Engpass aus dem Blick verliert. RFC 5290 liefert dafür keinen…

IETF
Der Status war grün, weil der falsche Melder noch lebte
Eine LDP-Sitzung kann weiterlaufen, obwohl die TDM-Interworking-Funktion ausgefallen ist. Dann beschreibt das grüne Steuersignal wahrheitsgemäß die Lebensfähigkeit des Kontrollprozesses und zugleich irreführend den Dienst, wenn beide Aussagen in ein Feld fallen. RFC 5287 löst das…

IETF
Das Label blieb spezifisch, die Route wurde aggregiert
LDP führte weiterhin einen bestimmten Egress. In der IP-Routingtabelle war dessen Hostroute verschwunden; übrig blieb nur der umfassende Präfix. RFC 5283 macht diese unterschiedliche Granularität nutzbar. Es erklärt den Aggregatpräfix nicht zur Lebensbescheinigung aller Ziele…

IETF
Das Ergebnis war mathematisch. Seine Eingaben waren verschwunden.
Ein Export bezeichnete Nachbar `N` als Loop-Free Alternate. Monate später ließ sich das Urteil nicht mehr nachrechnen: Topologiestand, Präfixursprung und Distanzoperanden waren nicht gespeichert worden. RFC 5286 liefert eine strenge Bedingung für die Entscheidung. Ohne deren…

IETF
Der Tunnel stand. Der Teilnehmer war noch nicht authentisiert.
Die TLS-Finished-Nachrichten waren ausgetauscht, das Serverzertifikat geprüft und die Verschlüsselung aktiv. Ein Betriebsmonitor würde diesen Zustand leicht als erfolgreiche Authentisierung zählen. Im üblichen einseitigen EAP-TTLS-Ablauf war die wirkliche Teilnehmerkennung zu…

IETF
Die Wiederholung endete, bevor die Geschichte begann
Ein Untersuchungsauftrag reichte weiter zurück als das Protokollarchiv. Der Server lieferte jedes noch vorhandene Ereignis und setzte anschließend `replayComplete`. Technisch war das Ergebnis sauber. Organisatorisch wurde daraus dennoch ein falscher Freispruch, weil ein Dashboard…

IETF
Die Drei stand im Paket. Ihre Bedeutung stand im SDP.
Ein RTP-Mitschnitt kann jedes Byte korrekt bewahren und trotzdem die falsche Geschichte erzählen. RFC 5285 trennt bewusst die Grammatik im Paket vom Wörterbuch der Sitzung: Die kleine Zahl ist lokal, die URI definiert die Erweiterung.

IETF
Vier Übergabesignale wurden zu einem grünen Status
Ein neuer Funkkandidat wurde erkannt, ein Wechsel beschlossen, ein Umschalten angeordnet und schließlich der neue Link aufgebaut. RFC 5270 gibt jedem Schritt einen eigenen Namen. Erst das Dashboard machte daraus eine einzige Erfolgsmeldung – und verlor damit Richtung, Ursache und…

IETF
Der TLV-Rahmen war standardisiert. Sein Inhalt blieb privat.
RFC 5284 gibt benutzerdefinierten RSVP-Fehlern eine gemeinsame Form, ohne deren Bedeutung zu zentralisieren. Ein Parser kann ein Subobjekt sicher abgrenzen und weiterreichen, obwohl nur die benannte Organisation weiß, was sein Wert bedeutet.
IETF
MOBIKE aktualisierte die äußere Adresse; der Home Agent sah den Wechsel nicht
Ein Endgerät wechselte das Zugangsnetz, doch nur der VPN-Gateway musste seinen Zustand ändern. Der interne Home Agent behielt denselben VPN-TIA. RFC 5266 nutzt diese geteilte Sicht zur Effizienz, ohne aus einem lokalen Erfolg einen Ende-zu-Ende-Beleg zu machen.
IETF
Der Home Agent vertraute dem Netz; die Schnittstelle konnte danach wechseln
Eine authentische Antwort bleibt im Protokoll richtig, kann aber als Erlaubnis längst veraltet sein. RFC 5265 bindet die Einstufung „intern“ an eine bestimmte Schnittstelle, konfigurierte Quellregeln und einen erneuerbaren Zeitraum.

IETF
Der Beweis war nicht versiegelt und vergessen. Er musste weiterleben.
RFC 5276 verbindet SCVP-Prüfmaterial mit langfristigen Evidence Records. Doch RFC 4998 beschreibt keinen einmaligen Ewigkeitssiegel: Zeitstempel und Hash-Bäume müssen erneuert werden, bevor ihre kryptografische Tragfähigkeit endet.
IETF
Ein abgelaufener Patch löscht mehr als nur sich selbst
RFC 5264 überträgt kleine Änderungen als Delta, speichert sie aber nicht als einzeln befristete Objekte. Der Kompositor führt sie in einer vollständigen Publication zusammen. Läuft deren Soft-State-Lebensdauer ab, verschwindet der gesamte veröffentlichte Zustand dieses Beitrags.

IETF
Der Austritt war bestätigt. Die Entschlüsselungsbefugnis lief weiter.
Eine Mitgliederliste kann einen sauberen Abschluss melden, obwohl das entscheidende Geheimnis längst außerhalb ihrer Reichweite liegt. RFC 5275 trennt deshalb den Verwaltungsakt von der kryptografischen Wirkung: Erst der vollzogene Schlüsselwechsel beendet die künftige…

IETF
Der Beobachter antwortete 200 OK. Sein Präsenzzustand war nicht bewiesen.
RFC 5263 macht die abschließende SIP-Antwort zur Schranke vor der nächsten partiellen NOTIFY-Nachricht. Sie beendet eine Transaktion und steuert den Versand. Allein beweist sie weder die Anwendung des Deltas noch Speicherung, nachgelagerte Sichtbarkeit oder eine menschliche…

IETF
Eine Funkmessung wurde zur Routerprognose – und blieb trotzdem nur ein Hinweis
Schnelle Übergaben leben davon, früher zu handeln als die gewöhnliche Netzschicht. RFC 5271 nutzt dazu Pilotmessungen und Kennungen aus 3G-CDMA-Netzen. Die Spezifikation zeigt aber ebenso präzise, wo die Vorhersage endet: am fehlenden Topologiebezug, an der tatsächlichen…

IETF
Die Deltas kamen geordnet an. Präsenz blieb trotzdem nur eine Sicht.
RFC 5262 rekonstruiert Präsenz aus einem vollständigen PIDF-Dokument und nummerierten Teiländerungen. Eine lückenlose Folge belegt die Kontinuität dieses Feeds. Sie beweist weder die Vollständigkeit der Ausgangssicht noch gleiche Ansichten für alle Beobachter oder die…
IETF
Der Schlüssel erlaubte eine Routenänderung – er beglaubigte nicht den ganzen Übergang
Kryptografische Evidenz bleibt nur dann belastbar, wenn ihre Reichweite benannt wird. RFC 5269 verteilt einen gemeinsamen Handover-Schlüssel, mit dem der bisherige Zugangsrouter ein Fast Binding Update prüft. Ein gültiger MAC beantwortet die enge Frage, ob dieser Absender das…

IETF
Der Patch fand den Knoten. Die richtige Basisversion bewies er nicht.
RFC 5261 kann in einem vorgelegten XML-Baum genau einen Knoten bestimmen und eine Änderung nachvollziehbar ausführen. Dieser Erfolg belegt eine Rechenoperation. Er identifiziert weder die beabsichtigte Ausgangsversion noch beweist er Berechtigung, fachliche Gültigkeit, dauerhafte…
IETF
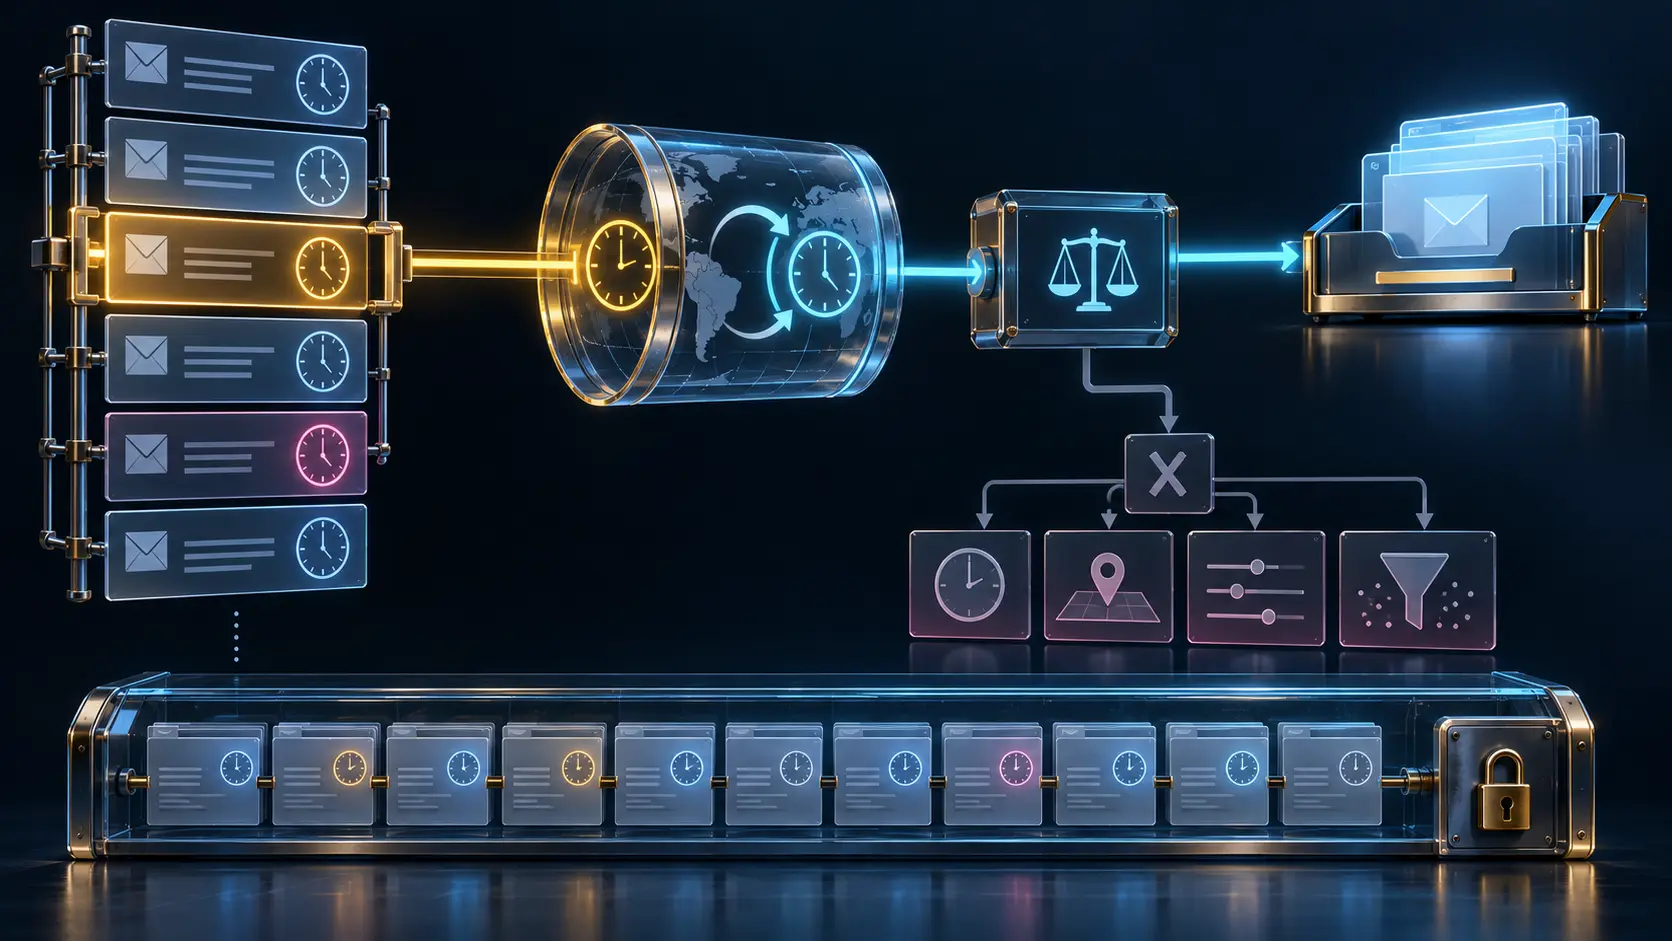
Die Regel traf ein Datum. Den Zeitpunkt des Ereignisses bewies sie nicht.
RFC 5260 lässt Sieve ein Datum aus einem bestimmten Header-Vorkommen oder die Uhrzeit der Skriptausführung vergleichen. Das Ergebnis kann Nachrichten zuverlässig steuern. Es authentifiziert weder den gewählten Zeitstempel noch die vollständige Ereignisfolge.