
Thema
Sicherheitsautomatisierung
Innerhalb der Facette Thema verbindet die Themenanalyse Sicherheitsautomatisierung Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Geschichte
Erst verbreitet, dann HTTP-Standard: Content-Disposition seit RFC 1806
Content-Disposition wurde im Web häufig benutzt, bevor es dort überhaupt standardisiert war. Diese zeitliche Lücke ist kein Randdetail: Sie zeigt, wie ein aus MIME stammender Hinweis zu einer langlebigen Schnittstelle wurde. Beständig blieb nicht jede Syntax, sondern die…

Geschichte
Die Schule hatte einen Anschluss. Ihre Regeln waren noch nicht geschrieben: RFC 1578
Ein Anschluss ist ein Hardwarezustand; Betrieb ist ein Organisationszustand. RFC 1578 machte diese Trennung 1994 für Schulen sichtbar. Eine Einwahl, ein SLIP- oder PPP-Host, ein geroutetes Schul-LAN und ein Store-and-Forward-System ermöglichten Unterschiedliches. Keine dieser…

Fallakte
Das große BFD-Paket kam an. Der ganze Pfad war damit nicht bewiesen: RFC 9764
Ein Up-Zustand wirkt endgültig, obwohl er nur das Ergebnis bestimmter Kontrollpakete zusammenfasst. RFC 9764 erweitert diese Pakete auf eine konfigurierte Größe. Damit wird BFD aussagekräftiger – aber nicht allwissend über Gegenrichtung, ECMP-Mitglieder, Peer-Kompatibilität oder…

Fallakte
Die Kennung wählte eine Queue. Der Pfad quittierte nichts
Das Änderungsbit sagt, die Option werde unterwegs nicht verändert. Es liefert jedoch keinen kryptografischen Beweis dafür, dass diese Aussage eingehalten wurde.
Fallakte
Die Zertifikate waren verknüpft. Entschieden hat weiter der Prüfer: RFC 9763
Ein exakter Hash kann eine Zertifikatsbeziehung beweisen und trotzdem keine Verbindung freigeben. RFC 9763 trennt die Aussage der Zertifizierungsstelle bei der Ausstellung von den aktuellen Schlüsselnachweisen, Vertrauensankern und Entscheidungen des prüfenden Endpunkts.

Fallakte
Der Cache durfte bleiben. Die alte Antwort nicht
Eine Spezifikation kann den unsichtbaren Speicher eines Clients kaum prüfen. Sie kann aber festlegen, welche Aussage nach einem neuen Verzeichnisdurchlauf unzulässig ist. Genau diesen Wechsel vollzieht Revision 11 eines NFSv4-Entwurfs — und macht aus einem Cache-Etikett einen…

Fallakte
Der Autorisierungsserver meldete „aktiv“. Entscheiden musste weiterhin der Ressourcenserver
Ein positives Prüfbit ist noch kein ausgeführter Zugriff. RFC 9767 bindet `active: true` an die konkrete Frage eines Ressourcenservers: dieses Token, dieser Nachweis, dieser Empfänger und gegebenenfalls diese Mindestberechtigung. Was mit der Anfrage geschieht, entscheidet erst…

Fallakte
Ein Abonnement, viele Publisher: Der Parent verantwortet die Aufteilung
Ein störungsfreies Abonnement kann unvollständige Telemetrie liefern. Hinter derselben Quelladresse und derselben Subscription ID dürfen mehrere Prozesse unabhängig publizieren. Revision 21 des NETCONF-Entwurfs für verteilte Benachrichtigungen korrigiert deshalb eine…
Geschichte
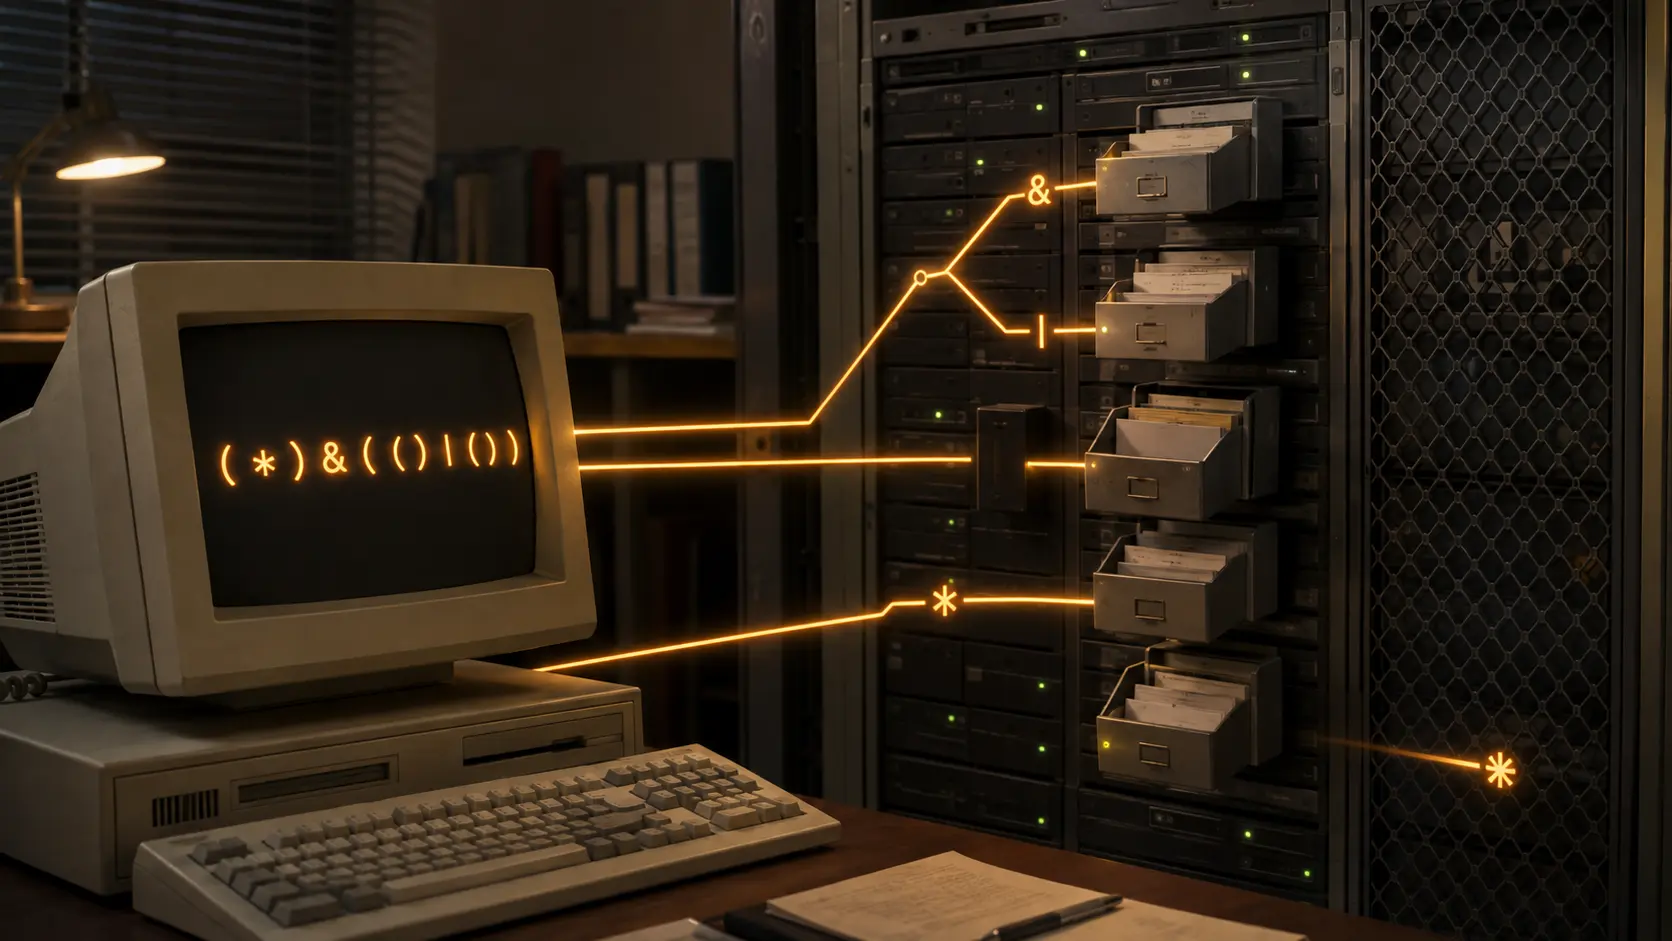
Der Filter wirkte lesbar. Der Server führte ein Prädikat aus: RFC 1558
Zwischen einer lesbaren Zeile und einem ausgeführten LDAP-Filter lag 1993 keine bloße Formatierung. Klammern und Zeichen entschieden, welche Bedingungen verbunden, verneint oder als Teilzeichenfolge verstanden wurden. RFC 1558 machte ein binäres Protokollobjekt sichtbar; die…
Fallakte
Eine SLSA-Attestierung ist Beleg, nicht die Annahmeentscheidung
Eine SLSA-Provenance-Attestierung kann einen bestimmten Artefaktbestand und seinen Build präzise beschreiben. Das ist wertvoll. Sie entscheidet jedoch nicht selbst, welchen Buildern ein Prüfer vertraut, welche Quelle und Parameter für ein Paket erwartet werden, ob ein Release…
Fallakte
QUICs partieller Reset bekam eine Berechtigungsschranke. Das Lieferversprechen kann trotzdem schrumpfen
Revision 11 des QUIC-Entwurfs zur Teilzustellung macht eine bisher vorausgesetzte Grenze ausdrücklich: `RESET_STREAM_AT` darf nur gesendet werden, wenn der Peer die Erweiterung angekündigt hat. Diese Regel erteilt die Erlaubnis für einen Frametyp. Sie friert die erste Reliable…

Fallakte
Der Empfänger zählte die Markierungen. Die Reaktion blieb Sache des Senders
Im knappen TCP-Header muss AccECN mit zwei ungleichen Beweiskanälen auskommen. Drei wiederverwendete Bits liefern einen robusten, aber schnell umlaufenden Paketzähler. Eine Option ergänzt präzisere Bytezähler, kann jedoch von SACK verdrängt oder auf dem Pfad entfernt werden.…

IETF
RFC 9916 setzt PCEPS-Frühdaten eine Grenze
Ein PCE-Controller kann bei einer Wiederverbindung einen Roundtrip einsparen und dennoch einen schwereren Vorfall auslösen, wenn Pfadsteuerungsdaten akzeptiert werden, bevor der gegen Replay robuste Handshake abgeschlossen ist. Genau diese operative Grenze ist für Betreiber von…

Fallakte
Der Beacon-Anker ist prüfbar geworden. Für seine Quantenzeitlinie fehlt noch ein zweites Archiv
Wathīqa Revision 01 macht aus dem bislang unbeglaubigten Not-before-Wert einen vollständigen, mit einem fest hinterlegten Zertifikat signierten Beacon-Puls. Ein optionaler Nachfolger kann die unmittelbare Kettenfortsetzung belegen. Damit ist jedoch noch nicht bewiesen, dass der…
Fallakte
Der Empfänger verengte das Fenster. Der Sender änderte seinen Algorithmus nie
„Wer bremst?“ ist bei RFC 9840 nicht aus einem kleinen TCP-Empfangsfenster zu beantworten. rLEDBAT erlaubt dem Empfänger, Hintergrundverkehr absichtlich zu begrenzen, obwohl Anwendung und Puffer noch Kapazität haben. Der Sender bleibt Standard-TCP. Was auf dem Draht wie ein…

Geschichte
Der Header schrumpfte auf ein Oktett. Die fehlenden Bytes wanderten in gemeinsamen Zustand: RFC 1553
Aus 56 Oktetten werden 28: 26 Oktette Nutzdaten, zuvor 30 Oktette IPX-Header, danach ein angenommener komprimierter Header von zwei Oktetten. Das ergibt nahezu 2:1. Doch diese saubere Rechnung in RFC 1553 war kein Messwert aus einem Netz. Sie war ein Modell, dessen günstiges…
Fallakte
Die Referenz war wohlgeformt. Ein Beweis war sie noch nicht
In einer Beweiskette ist „konnte nicht geprüft werden“ etwas anderes als „wurde geprüft und stimmt nicht“. Systeme, die beides als Fehler behandeln, verlieren die Zuständigkeit für die Ursache. Systeme, die beides grün markieren, verlieren die Aussage selbst. Revision 03 des…
Fallakte
Die Höchstmetrik ließ den Link bestehen. Fehlende Daten konnten ihn behalten oder entfernen
Ein Maximalwert kann einen Link lediglich verteuern, während eine Leerstelle ihn je nach Regel aus der Topologie nimmt oder weiterprüfen lässt. RFC 9843 macht diese Unterschiede verbindlich – ein rotes Monitoring-Symbol tut es nicht.

Geschichte
Die Verbindung war offen. Die Konfiguration gehörte noch einem zweiten Aushandler: RFC 1552
Ein Zustandsname klingt gern endgültiger, als seine Übergangsregel ist. Bei RFC 1552 konnte `Opened` vollständige IPX-Bereitschaft bedeuten – oder erst die Erlaubnis, mit IPX-WAN den fehlenden Teil auszuhandeln.

IETF
Der Server füllt das Formular vor: RFC 9908 macht EST-CSR-Attribute betrieblich nutzbar
Ein EST-Server kann jetzt ein teilweise ausgefülltes CSR-Formular senden: Er legt die von ihm geforderten Werte fest und lässt ausdrücklich leere Felder für den Client offen. Genau das macht RFC 9908 aus der bisherigen Attributliste ein operativ prüfbares Anforderungsmodell.