
Thema
Peering und Transit
Innerhalb der Facette Thema verbindet die Themenanalyse Peering und Transit Artikel, die ein gemeinsames Thema, einen Signalfokus oder ein Monitoring-Thema teilen. Die Seite bietet den Lesern einen umfassenderen Zugang zu verwandter Berichterstattung, Quellenbelegen, Marktakteuren und Infrastrukturfolgen – mit ausreichend Kontext, um zu verstehen, warum das Thema für Unternehmensaktivitäten, Governance-Entscheidungen, regionale Risikoexposition und operationelle Risiken relevant ist. Leser können wiederkehrende Signale, betroffene Organisationen, öffentliche Belege, Marktkontext, Servicekontinuität, Beschaffung, Wettbewerb, Compliance und strategische Planungsfragen hinter dem Thema vergleichen, statt bei einer dünnen Liste passender Artikel stehenzubleiben. Es erklärt, was das Thema abdeckt, welche Infrastrukturakteure oder -politiken beteiligt sind, welche Belege die Berichterstattung stützen und warum das Thema für Betreiber, Kunden, Investoren und politisch interessierte Leser von Bedeutung sein kann.

Geschichte
Die Warnung am falschen Server: Wie Path MTU Discovery Beweis und Korrektur trennte
2015 erreichte eine ICMP-Packet-Too-Big-Meldung das richtige Cloudflare-Rechenzentrum und dennoch nicht die richtige Verbindung. ECMP hielt den TCP-Fluss auf einem Backend, verteilte ICMP aber nach einem anderen Hash. Der Server mit der Warnung besaß keinen passenden Zustand; der…
Globale Trends bei regionalen ISPs
IPv6-Erweiterungsheader werden zur Kompatibilitätsabgabe des Pfades
„IPv6-fähig“ ist eine Produkteigenschaft ohne Tiefenangabe. Sie sagt nicht, wie viele Header ein Parser verfolgt, wann ein Paket den schnellen Pfad verlässt oder ob ein verworfenes Paket eine brauchbare Fehlermeldung erzeugt. Erst der nächste Header macht aus dem Häkchen eine…

Fallakte
Eine Datenbank mit eigener Wählerschaft: Wer stimmt bei PeeringDB ab?
Für die Boardwahl 2026 ist die Zahl 137 belegt. Sie bezeichnet Wähler, nicht Wahlbeteiligung. Wie viele Mitglieder nach Zusammenfassung verbundener Unternehmen tatsächlich wahlberechtigt waren, bleibt offen. PeeringDBs Machtordnung beginnt deshalb bei der Bildung des Wahlkörpers…
Geschichte
Als eine Stabilitätsregel die Erholung bestrafte: Die Geschichte des Route Flap Damping
Ein Präfix kann wieder korrekt angekündigt sein und dennoch unsichtbar bleiben. In diesem Zwischenraum liegt eine operative Macht, die weder aus dem Eintrag im Nummernregister noch aus der Kontrolle über den Ursprungsrouter folgt: Ein fremdes Netz kann die Rückkehr als weiteres…

IETF
Enke Chen und die Route, die ihre Sitzung überlebte
Eine abgebrochene BGP-Sitzung beseitigt die Quelle neuer Information, nicht zwingend den bereits programmierten Forwarding-Zustand. Darin liegt eine Chance und eine Täuschung. Die alte Route kann weitertragen; sie kann ebenso auf einen ausgefallenen Pfad zeigen. RFC 9494…

IETF
Bruno Decraene und der BGP-Abbau vor dem Abschalten
Bei geplanter Wartung ist der Ausfallzeitpunkt bekannt. Trotzdem erzeugt ein sofortiges Schließen der BGP-Sitzung erst den Bruch und danach die Suche nach Ersatz. Die von Bruno Decraene mitverfassten Dokumente drehen die Reihenfolge um: Der alte Pfad wird unattraktiv, solange er…

Globale Trends bei regionalen ISPs
Die 36 Stunden, die es nicht gibt
Ein Anschluss kann für 10 Gbit/s gebaut, für deutlich weniger gebucht und in einzelnen Momenten bis an die physische Portgrenze gefahren werden. Ob daraus eine zusätzliche Rechnung entsteht, entscheidet jedoch nicht die Portzahl allein. Entscheidend ist, welche fünf Minuten…
Geschichte
Der Kern, der aufhören musste, Kern zu sein: EGP und die Erfindung autonomer Systeme
Das frühe Internet wurde nicht dezentral, weil seine Netze dieselben Entscheidungen trafen. Es lernte, unterschiedliche Entscheidungen miteinander zu verbinden. EGP ließ das interne Routing in der Hand jeder Verwaltung und verlangte an der Grenze nur begrenzte…
Geschichte
Als ein Router die Netze aller anderen ankündigte: AS7007 und das Versagen grenzenlosen Vertrauens
Die Analyse-Zusammenfassung zu Als ein Router die Netze aller anderen ankündigte: AS7007 und das Versagen grenzenlosen Vertrauens erläutert die Entwicklung, die öffentlich zugänglichen Belege, die beteiligten Organisationen, den regionalen Kontext, die Marktexposition und die…
Institutionelle Trends in Afrika
AfPIF 2026 bringt Afrikas Zusammenschaltungsfragen nach Kigali
Das 15. African Peering and Interconnection Forum läuft in Ruanda. Die Agenda verbindet IXPs, Transit, Inhalte, Rechenzentren und Kabel — doch belastbare Resilienz entsteht erst, wenn neue Pfade nachweisbar funktionieren und nicht dieselben Ausfallpunkte teilen.

IETF
IETF erfasst FAR-Entwurfsrevision zur Fehlervermeidung in Rechenzentrumsnetzen
Revision 26 des FAR-Entwurfs ist ein Designvorschlag für fehlerbetroffene Pfade in Rechenzentrums-Fabrics mit regelmäßiger Topologie. Sie belegt weder einen IETF-Standard noch eine Herstellerimplementierung, einen Produktionseinsatz oder ein gemessenes Betriebsergebnis.
IETF
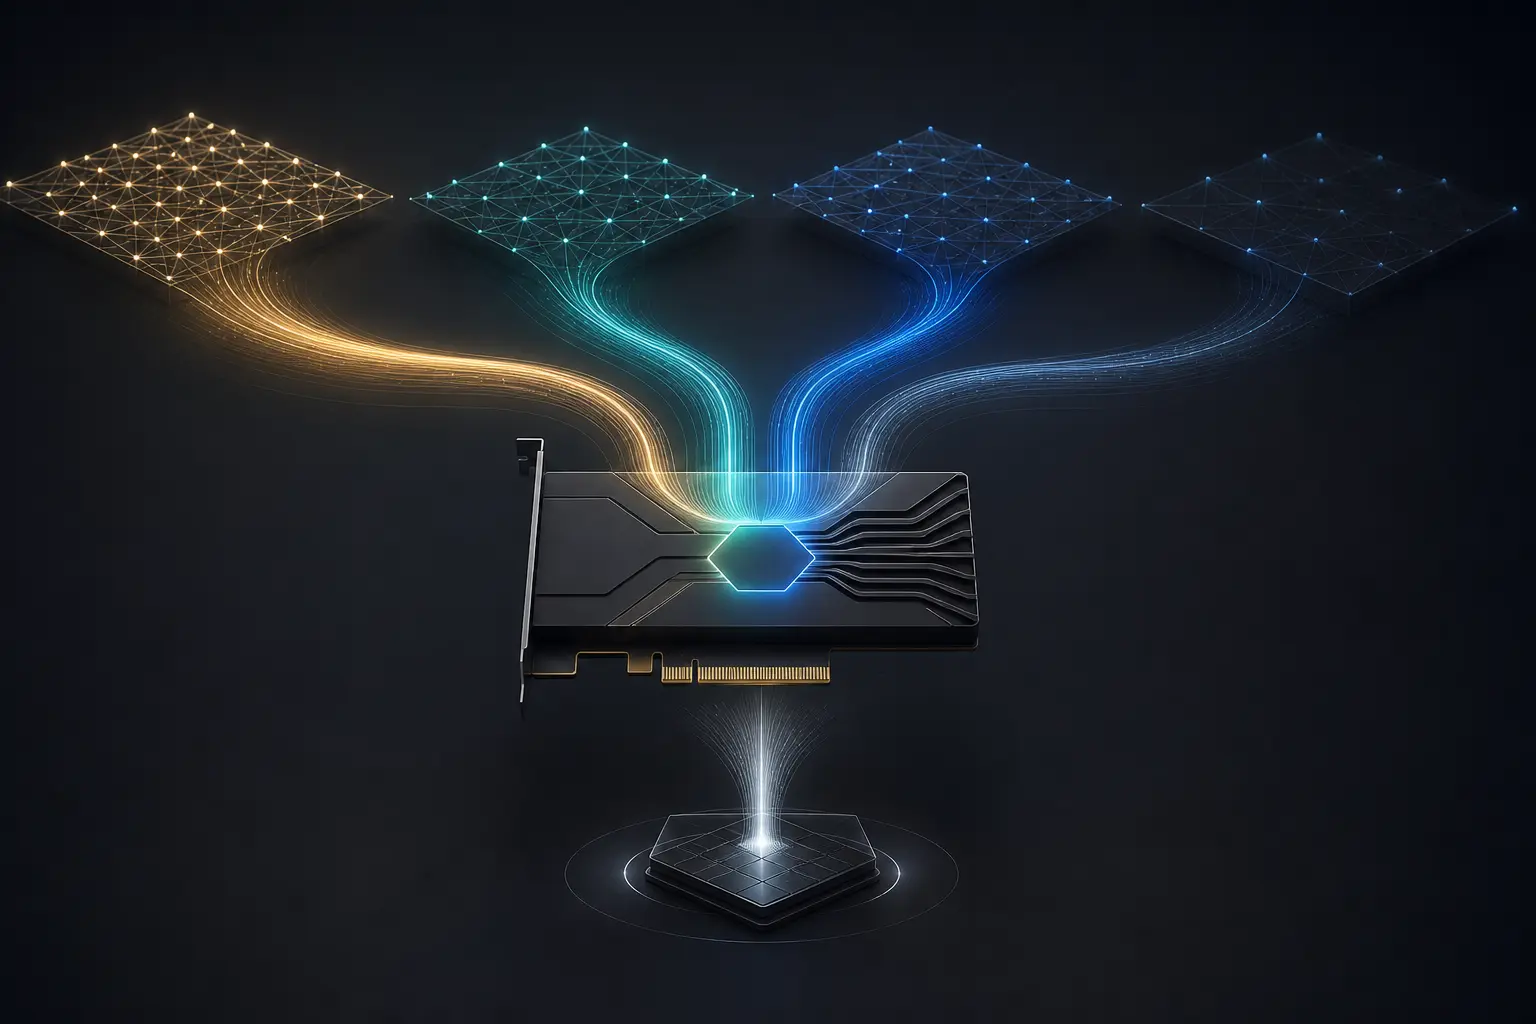
IETF-FARE-Entwurf verlegt die Mehrebenenwahl zur RNIC
Der neue Internet-Draft FARE-in-MPSON behandelt die Netzwerkschnittstelle als Entscheidungspunkt, wenn KI-Scale-out-Fabrics in voneinander isolierte Ebenen geteilt sind. Er ist Arbeit im Entwurf, keine von der IETF beschlossene Funktion, Einsatzmeldung oder Leistungskennzahl.

IETF
IETF aktualisiert FARE-Entwurf für adaptives BGP-Routing
Der FARE-Entwurf rückt eine Betriebsbedingung für gewichtetes ECMP in CLOS-Fabrics in den Mittelpunkt: Pfadbandbreite ist nur dann ein belastbares Steuerungssignal, wenn der gesamte Satz gleichwertiger Routen dieselbe Information trägt. Das ist Entwurfsarbeit, keine Einsatz- oder…

IETF
IETF aktualisiert Entwurf für verschlüsseltes PDMv2 in IPv6-Diagnosen
Der PDMv2-Entwurf der IETF behandelt verschlüsselte Diagnosedaten nicht als Produktversprechen, sondern als Frage der Zugriffsordnung: Welche Teilnehmer wurden registriert, wozu berechtigt und wie nachvollziehbar ist diese Berechtigung? Der Text bleibt Entwurfsarbeit.

IETF
IETF aktualisiert ihren SR-MPLS-STAMP-Messentwurf
Der aktuelle SR-MPLS-STAMP-Entwurf macht aus einer alltäglichen Betriebsfrage explizite Protokollarbeit: Misst eine Sonde den Pfad, für den der Datenverkehr tatsächlich gesteuert wird? Es ist weiterhin ein Entwurf – keine Einsatzmeldung und kein neuer Standard.
Berichte
In Indien wächst die RPKI-Abdeckung schneller als die Filterung ungültiger Routen
Die aktuelle APNIC-Analyse zum indischen Internet-Ökosystem zeigt wachsende RPKI-Abdeckung, aber einen deutlich kleineren gemeldeten Anteil von Netzen, die ungültige Ankündigungen filtern. Diese Differenz ist ein Beobachtungsthema, kein Urteil über die landesweite Resilienz.

IETF
IETF aktualisiert Erik-Sync-Entwurf für die RPKI-Veröffentlichung
Ein aktualisierter Internet-Draft der IETF beschreibt einen relaybasierten Weg zur Verteilung von RPKI-Veröffentlichungsdaten. Er ist ein laufender Entwurf, kein neuer Standard und keine Einsatzmeldung.

Globale Rechenzentrumstrends
Rechenzentrumskapazität beginnt mit nutzbarem Strom
Ein Gebäude voller Racks ist keine Kapazität, bevor Strom, Kühlung, Netzwege und Personal die Last auch im Fehlerfall tragen.

Globale Cloud-Dienste-Trends
Internet-Infrastruktur braucht eine Engpasskarte
Mehr Glasfaser schafft keine Resilienz, wenn Landung, Zubringer, Strom und Kopplung denselben Fehlerbereich teilen.
Globale Trends bei regionalen ISPs
Eine Internetverbindung ist eine Dienstkette, kein Geschwindigkeitstest
Ein schneller Wert zu einem nahen Server kann Engpässe, schwaches WLAN, Umwege und langsame Reparatur verbergen.